

conftest
 open-policy-agent/conftest
Open Policy Agent Rego 쿼리 언어를 사용하여 구조화된 구성 데이터에 대한 테스트를 작성합니다
cloud-infrastructure-securitystatic-analysisconfiguration-auditing+2
3.3k
 open-policy-agent/opa
Rego 언어를 사용하여 서비스, Kubernetes, Terraform, Docker 및 API 전반에 걸쳐 인가 및 정책 적용을 가능하게 하는 선언적 정책 엔진입니다.
 vivian.maes/bad-secure-rails-app
OWASP Top 10 취약점을 학습하고 웹 애플리케이션 보안 테스트 기법을 실습하도록 설계된, 의도적으로 보안에 취약한 Ruby on Rails 애플리케이션입니다.
 hackwarts12/escepcion
ESC1–ESC16 및 Shadow Credentials를 읽기 전용 LDAP/ACL/레지스트리 검사를 통해 탐지하는 수동적 AD CS 감사 도구로, 우선순위에 따른 수정 조치 및 SIEM 연동 출력을 제공합니다.
 indoushka/context-aware-offensive-intelligence
의사결정 인텔리전스를 통해 포스트 익스플로잇을 재정의하는 연구 프레임워크
 zaydmulani09/sentrymcp
MCP(Model Context Protocol) 서버를 위한 정적 + 런타임 보안 스캐너
 mthamil107/db_audit_research
자가 무력화 감사: 낮은 권한의 PostgreSQL 역할이 트리거 기반 감사자를 가역적으로 눈멀게 하고 귀속을 오염시키는 것을 보여주는 재현 가능한 랩(PG14/16) 및 방어 기법. 합성 데이터 사용, CVE-2018-1058 프리미티브 인용.
 burjoy/cve-2024-40275_scanner
Apache HTTP Server 소스 코드 노출(CVE-2024-40725) 스캐너; 직접 경로와 하위 요청(subrequest) 경로를 검사하고, 영향을 받는 버전을 식별하며, CI/CD용 JSON 보고서를 출력합니다.
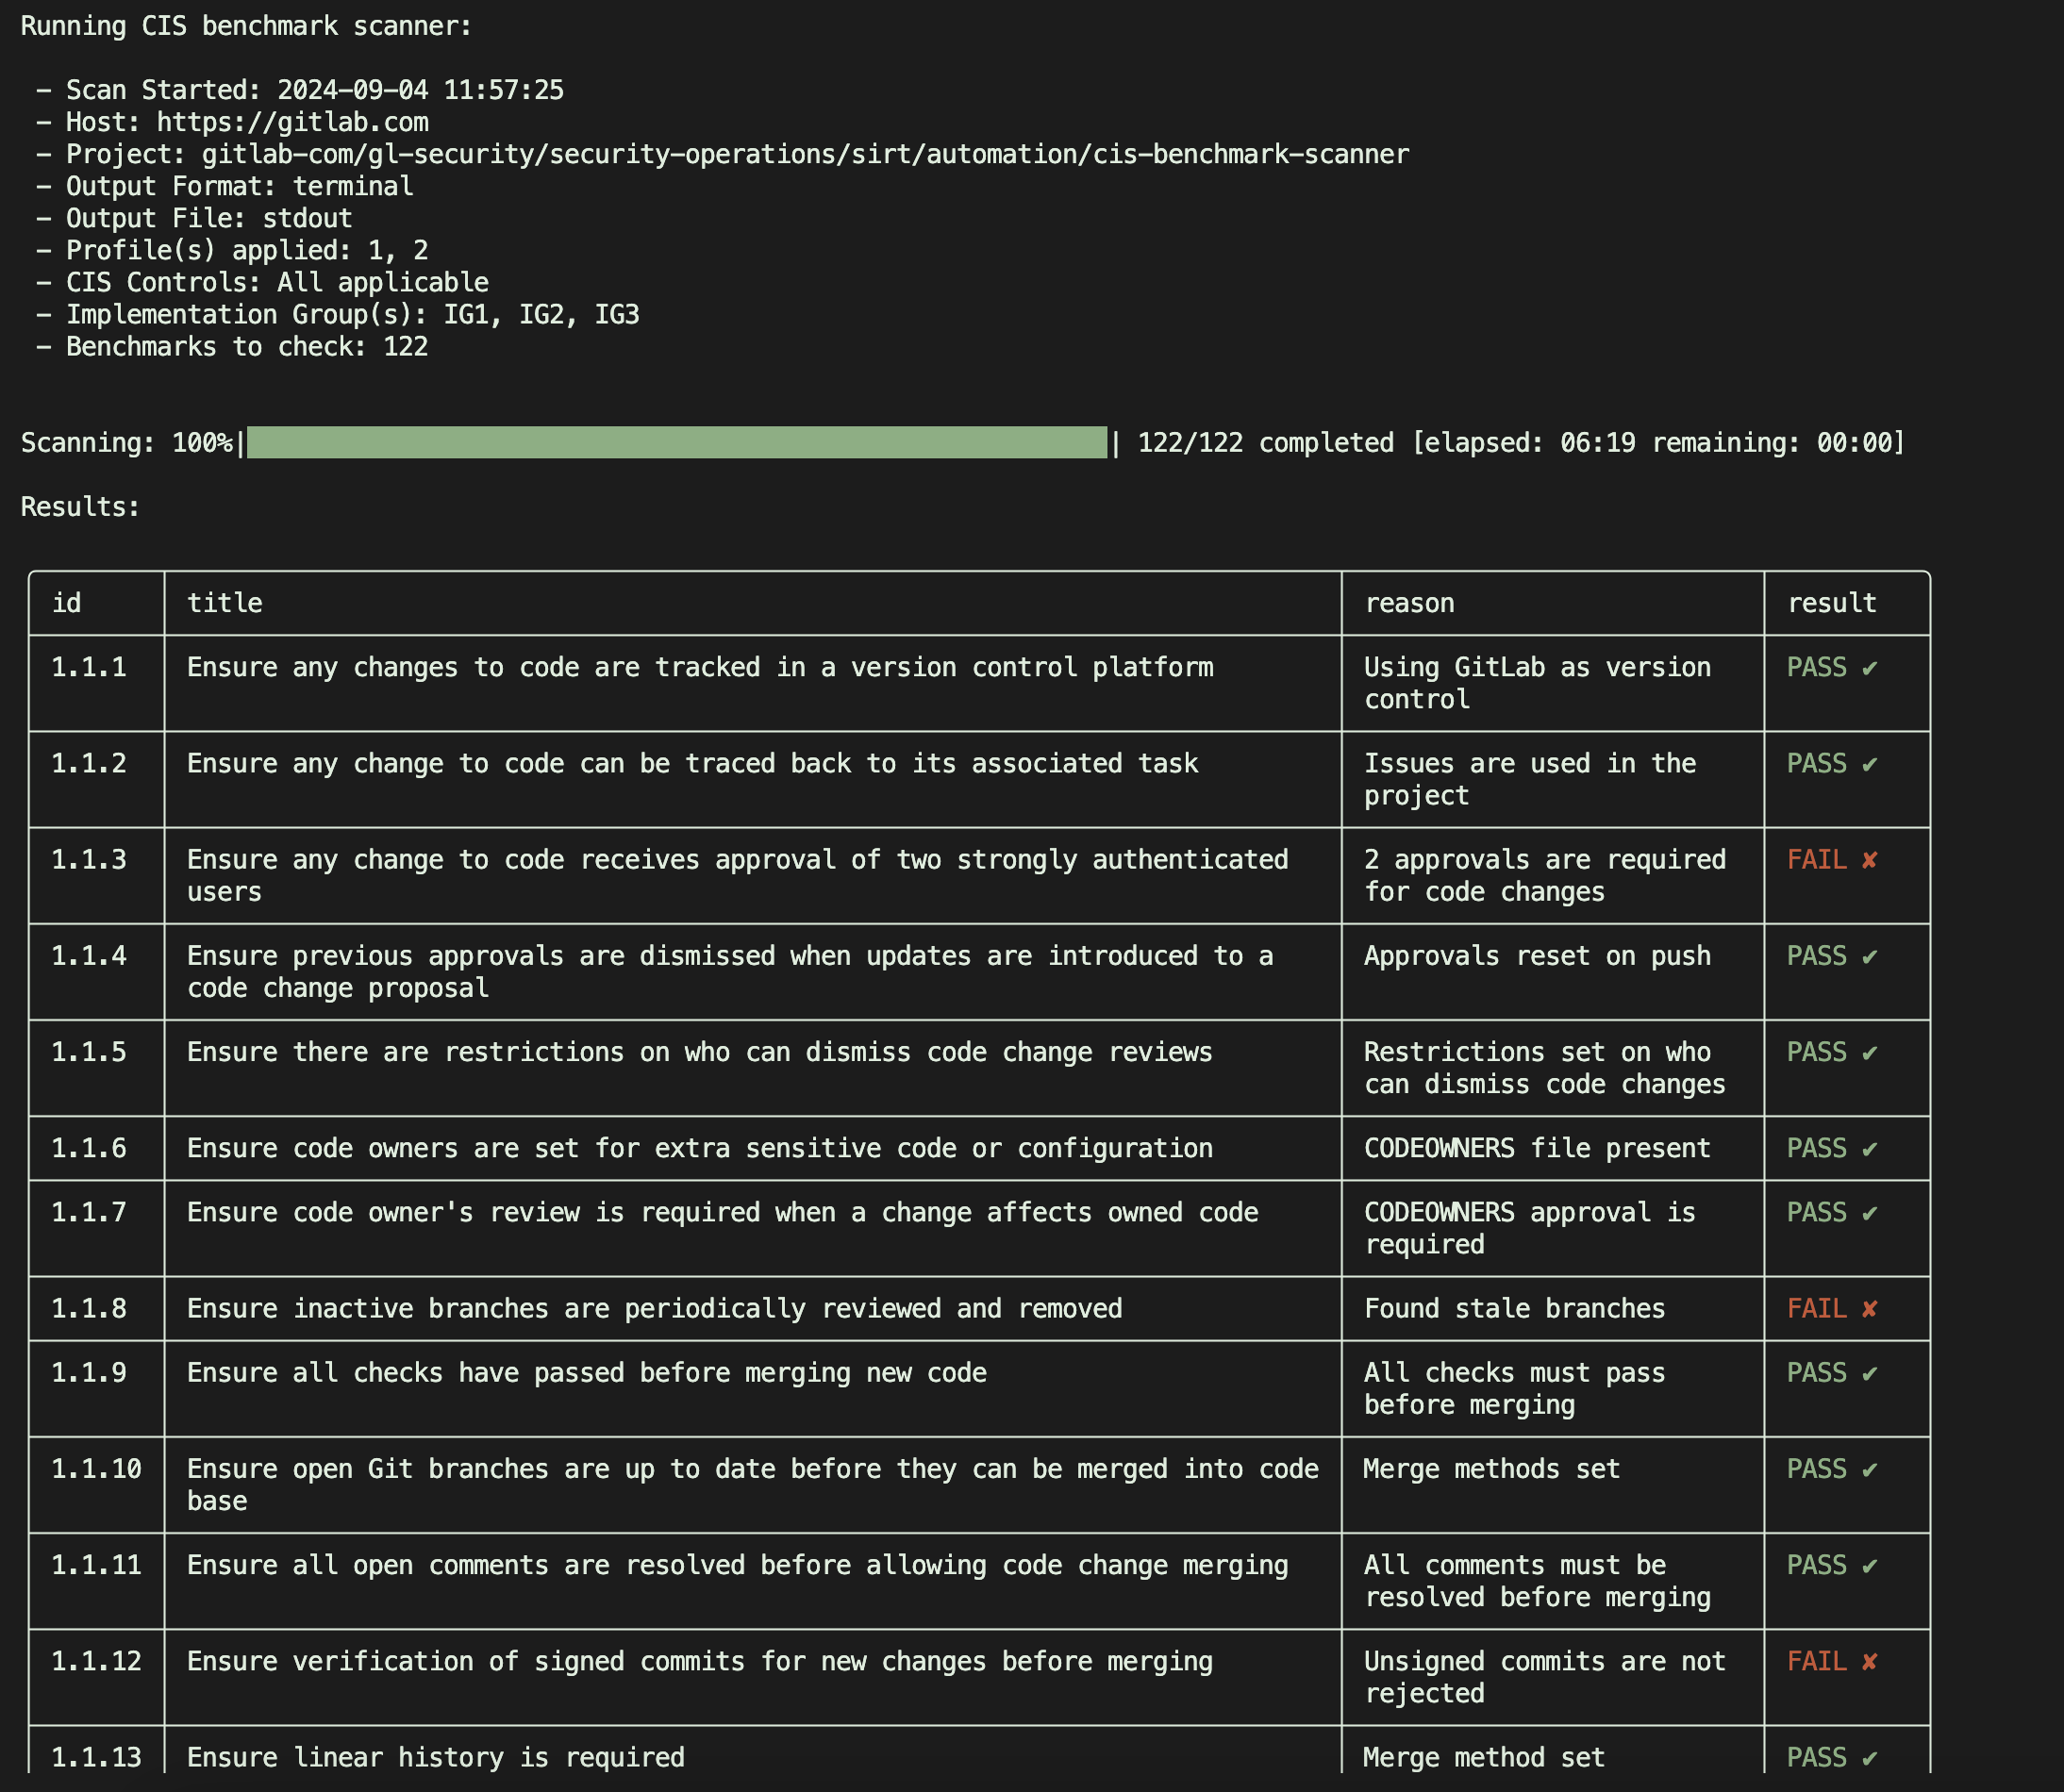 gitlab-security-oss/cis/gitlabcis
CIS GitLab Benchmark에 대해 읽기 전용 API 검사를 통해 GitLab 프로젝트를 감사하고, 규정 준수 및 보안 강화 권장 사항에 대한 JSON 보고서를 생성합니다.
 eh-amish/windows-defender-security-auditor-cve-2026-50656-
Windows 엔드포인트 및 서버용 읽기 전용 PowerShell 보안 감사 도구: Defender 구성, 패치 상태, 자격 증명, 지속성, 네트워크 텔레메트리를 확인하고 알려진 캠페인 IOC를 탐지합니다.
 neelkotnis/azure-security-auditor
Azure 보안 상태, RBAC, NSG, 스토리지, ID 및 암호화를 감사하는 CLI 도구
 elttam/semgrep-rules
Java, Go, Python, C#, Kotlin, PHP, Kubernetes 및 GitHub Actions 전반에서 취약점 탐지와 감사 중심 코드 리뷰를 위한 정적 분석 보안 규칙입니다.
 assurancemaladiesec/ad-description-password-finder
AD 계정 설명을 가져와 그 안에서 비밀번호를 검색합니다.
 olafhartong/mde-auditcheck
MDE는 일부 감사 설정이 활성화되어 있어야 합니다.
 scipag/hardeningkitty
HardeningKitty - Windows 구성을 점검하고 강화합니다
 proviesec/google-dorks
# 웹 보안 및 버그 바운티에 유용한 Google Dorks
 akabe1/oauthscan
OAUTHv2 및 OpenID 보안을 검증하는 데 유용한 Burp Suite 확장 프로그램
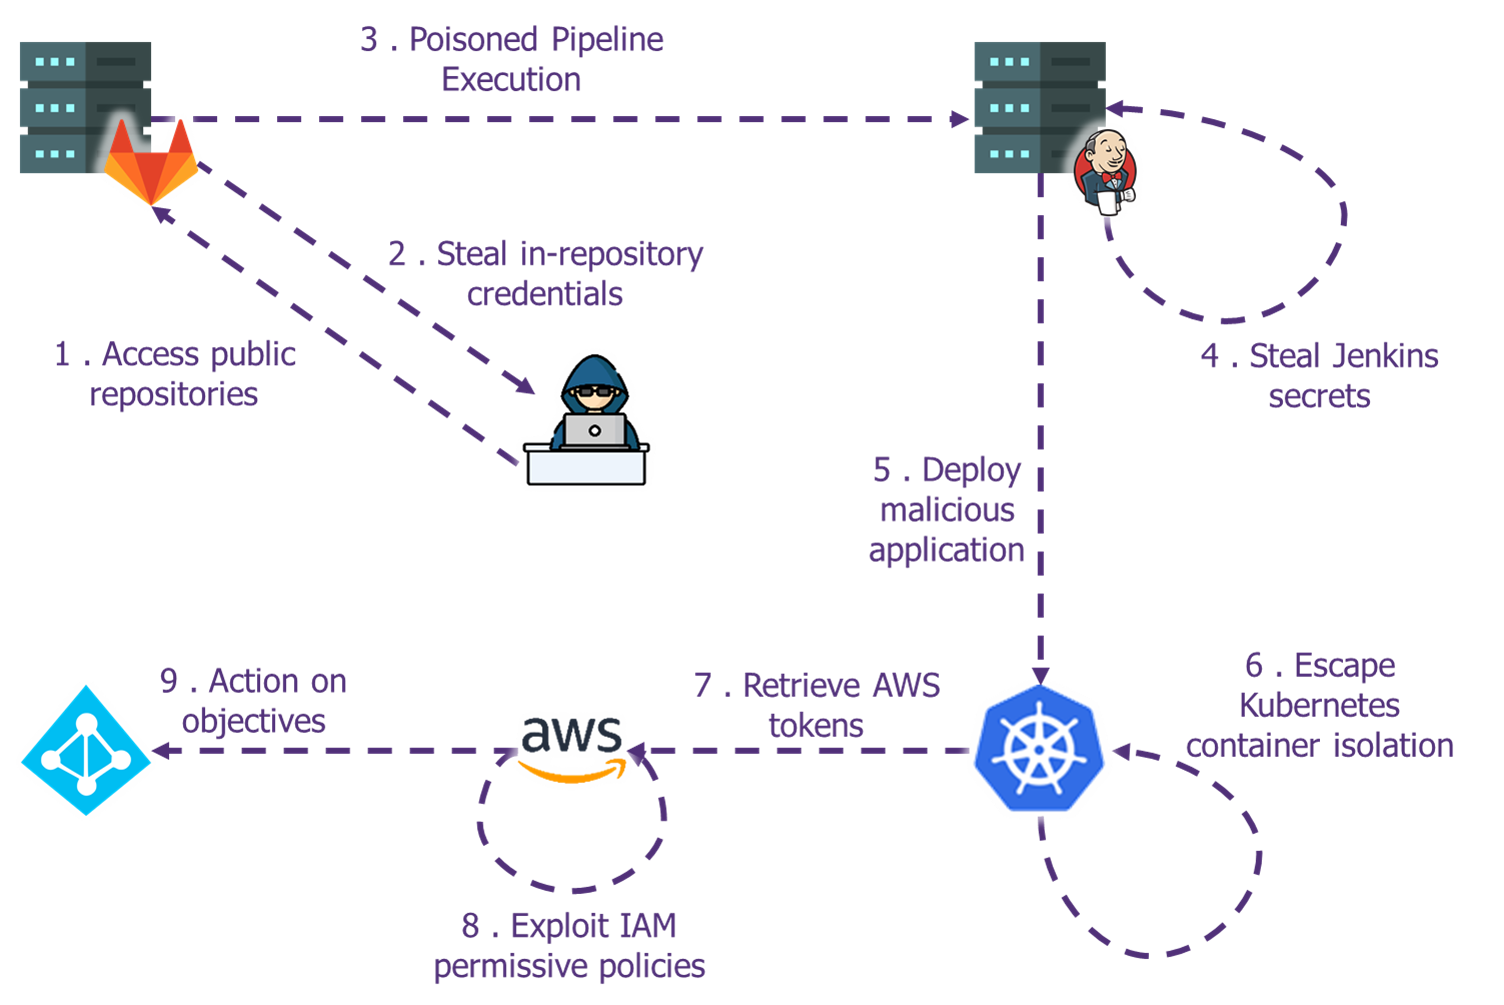 wavestone-cdt/defcon-cicd-pipelines-workshop
공격적 보안 교육을 위한 실습형 CI/CD 파이프라인 보안 워크숍으로, Terraform 랩, AWS 익스플로잇, Kubernetes 탈출 및 아티팩트 백도어 삽입 실습을 다룹니다.