Archived
r2kit
 cmatthewbrooks/r2kit
radare 기반의 악성코드 코드 분석 워크플로우를 위한 스크립트 세트
static-analysisdynamic-analysis-sandboxingcode-analysis+3
67
 viper-framework/viper
바이너리 분석 및 관리 프레임워크
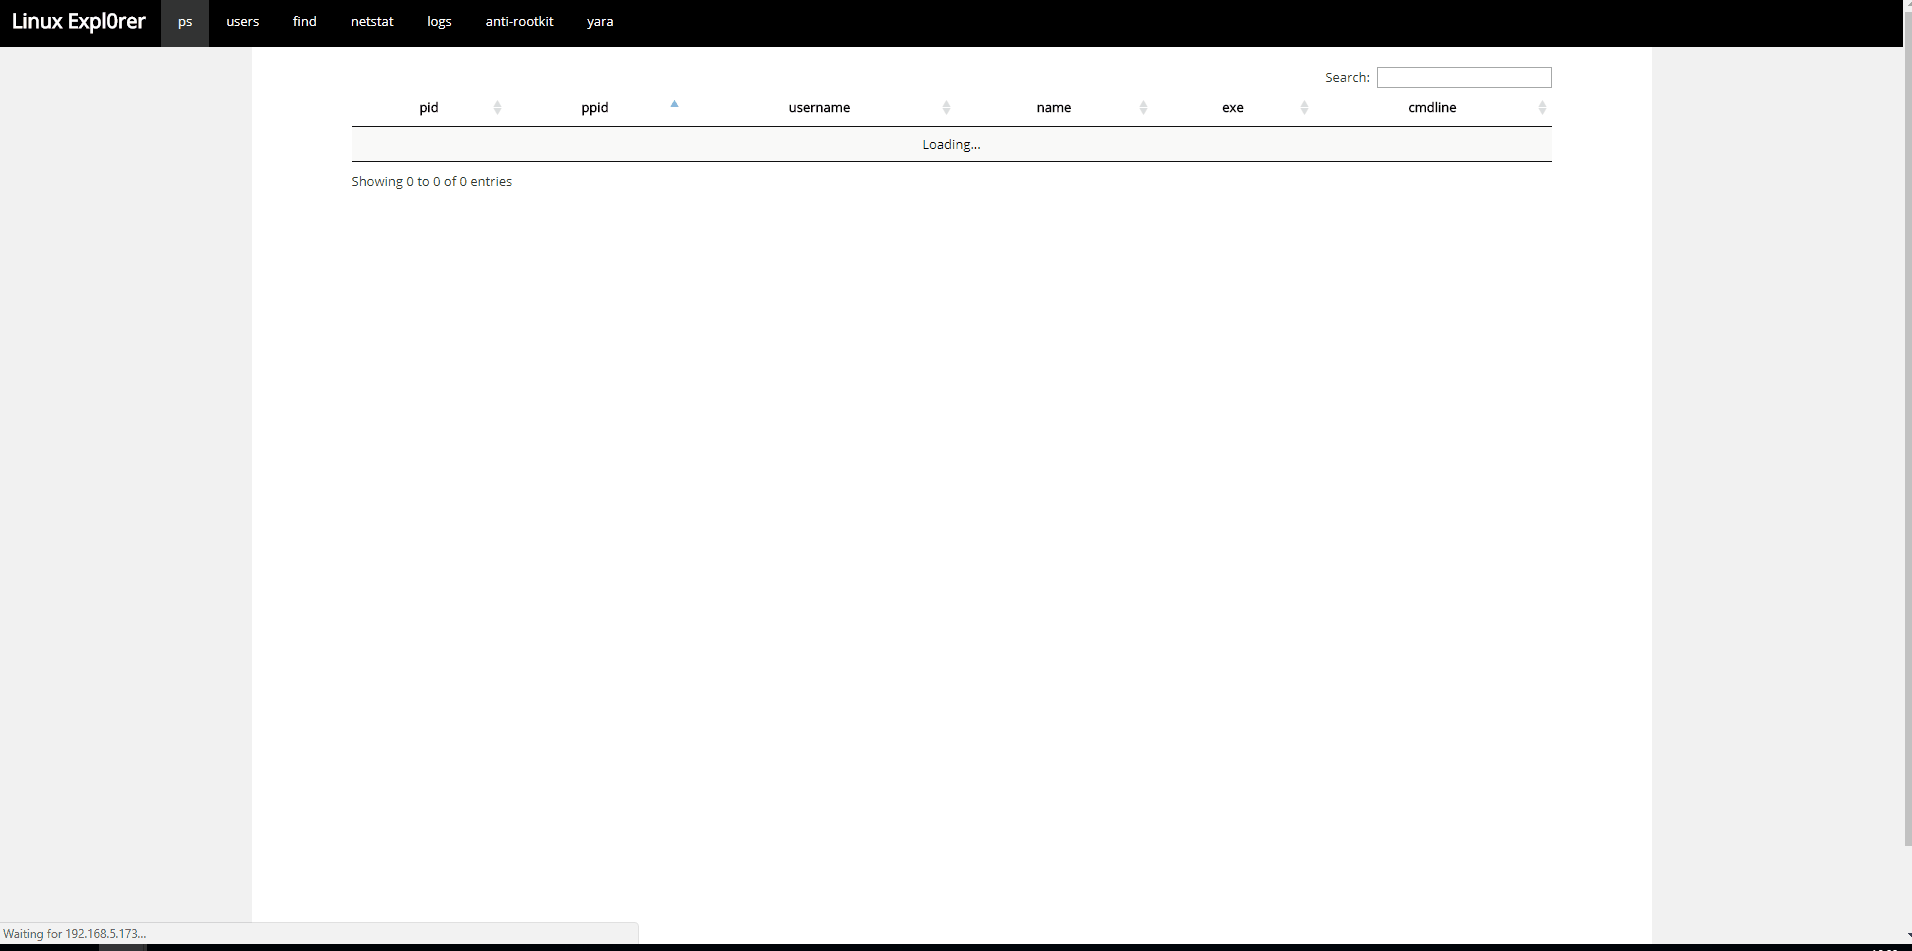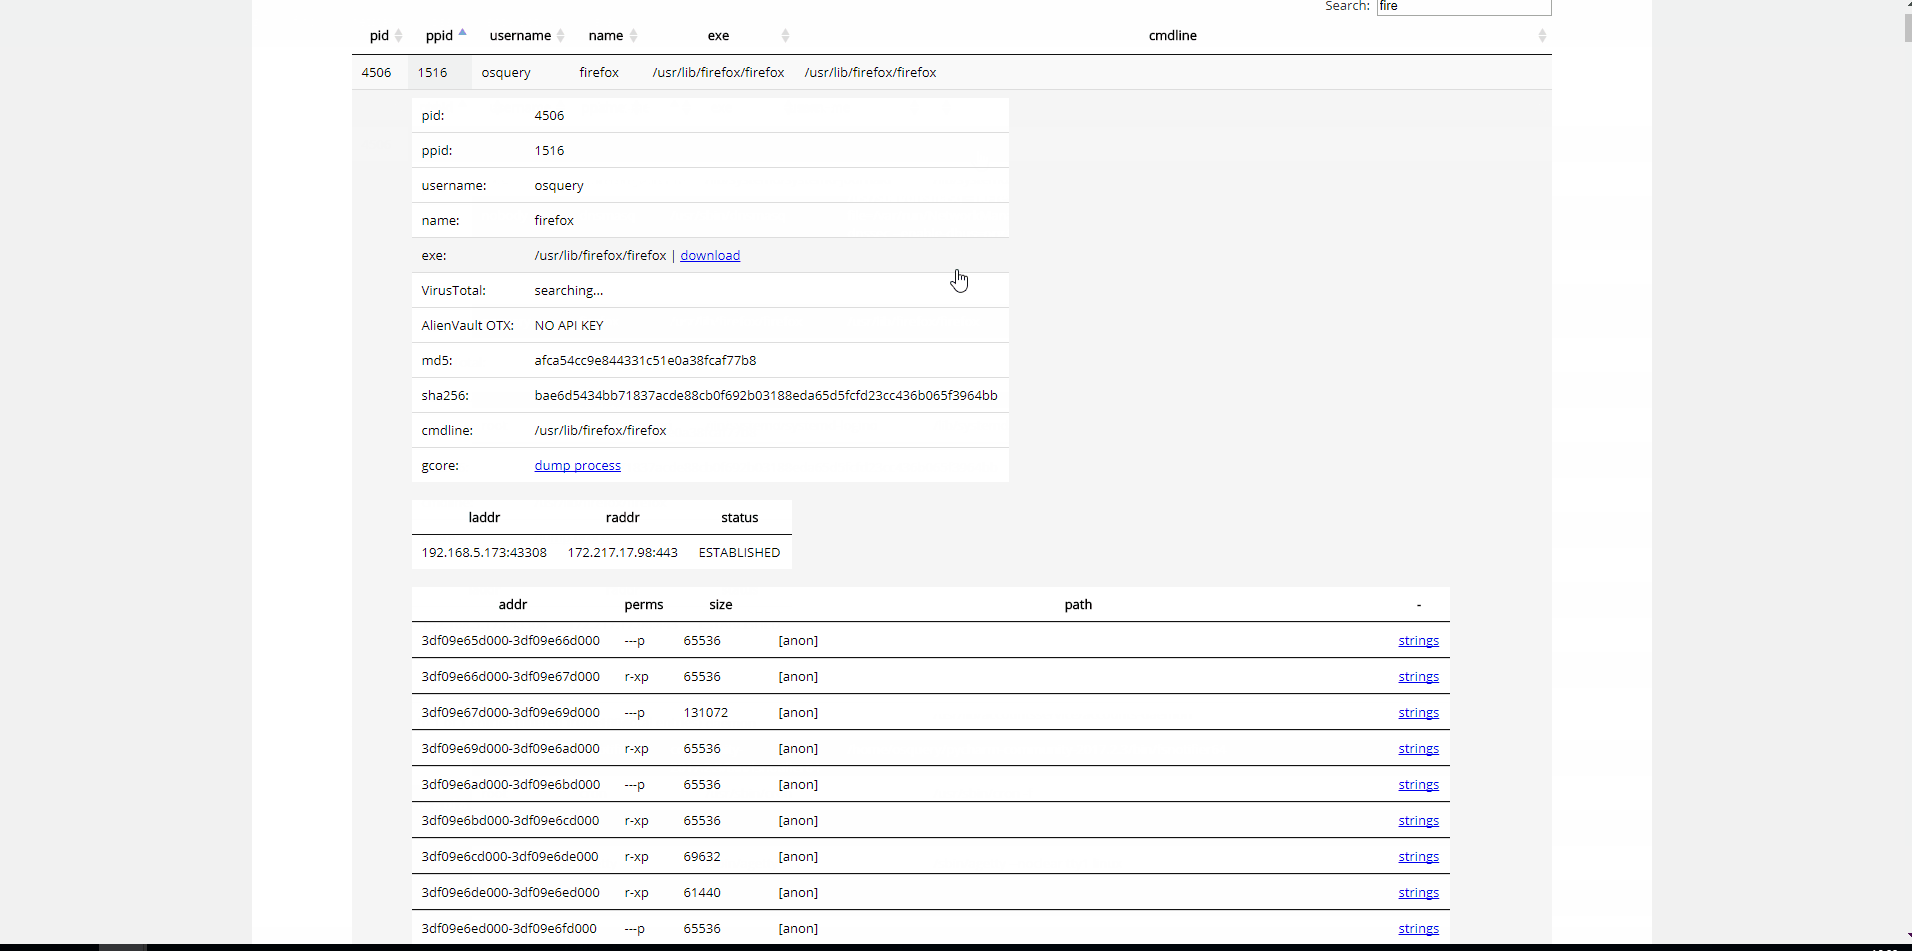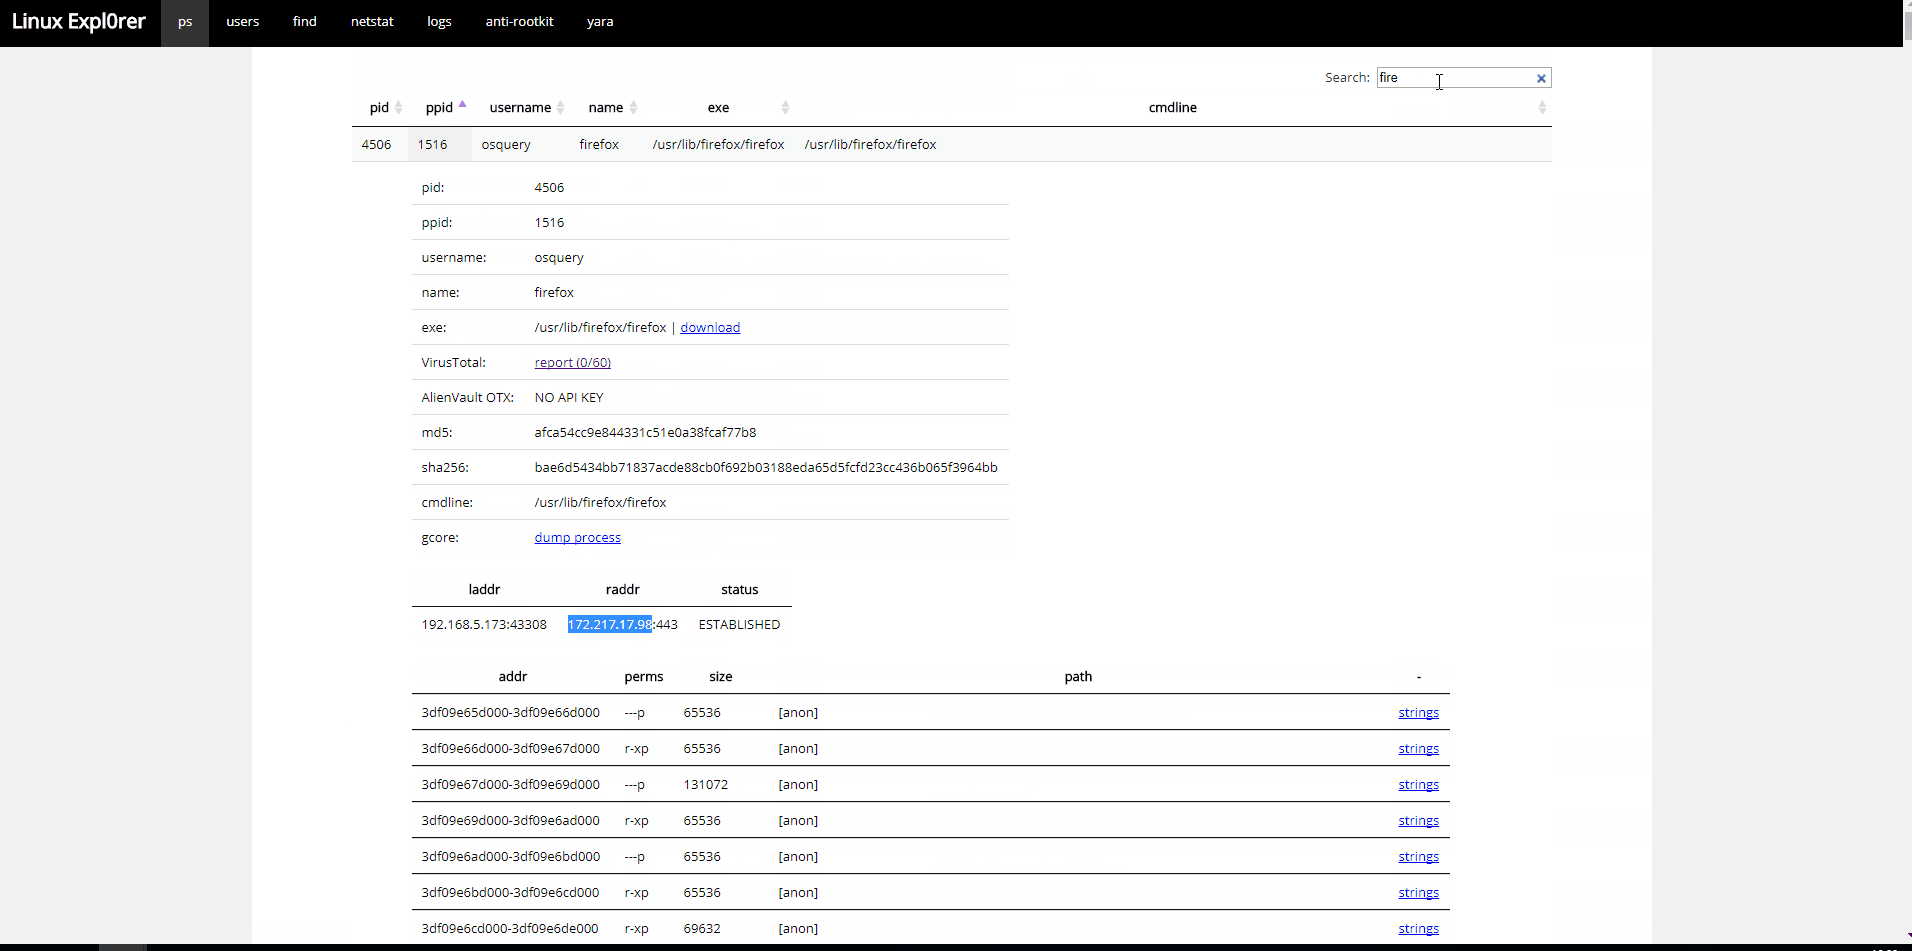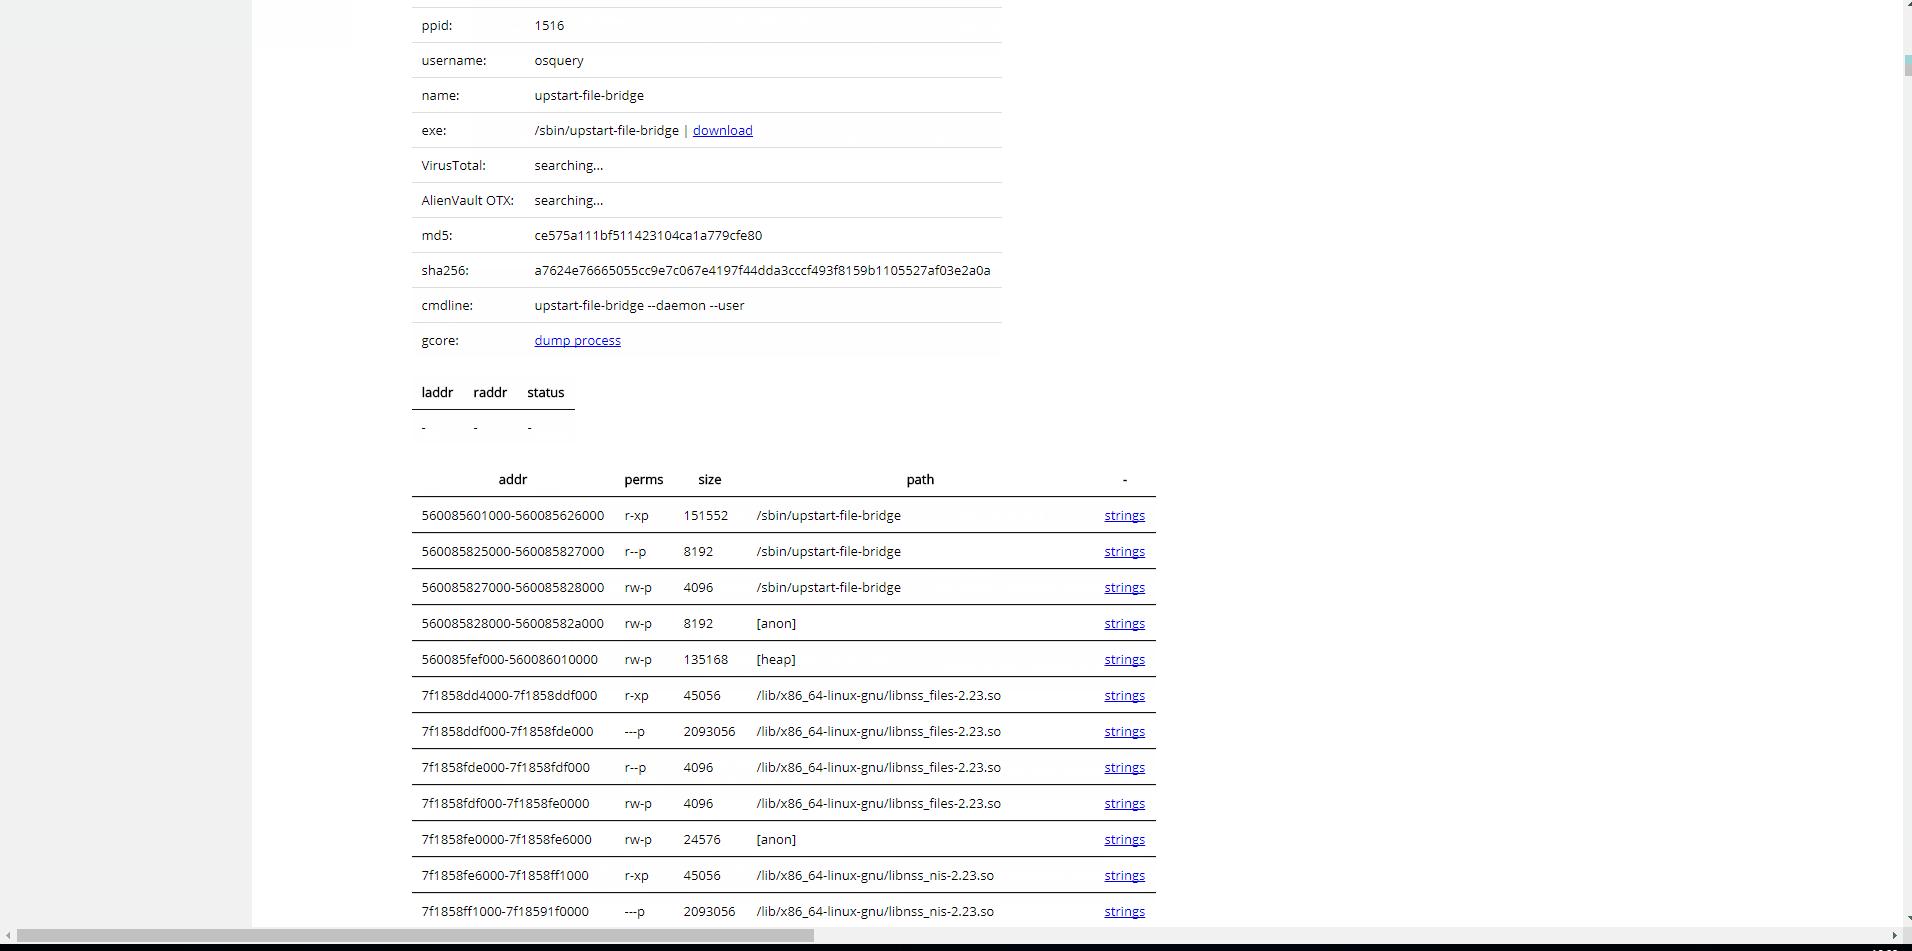 intezer/linux-explorer
사용하기 쉬운 리눅스 엔드포인트용 실시간 포렌식 도구 상자
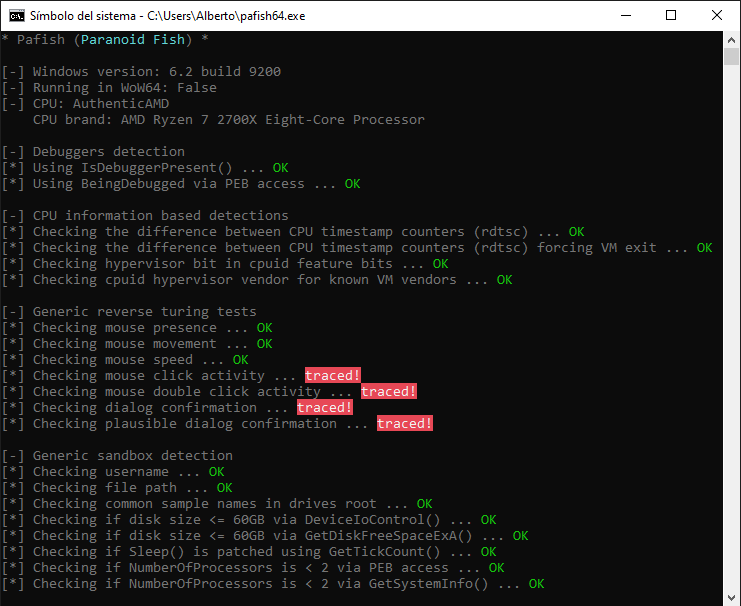 a0rtega/pafish
Pafish는 악성코드 계열이 사용하는 것과 동일한 방식으로 다양한 기술을 사용하여 가상 머신과 악성코드 분석 환경을 탐지하는 테스트 도구입니다.
 cisco-talos/pyrebox
Python으로 스크립팅 가능한 리버스 엔지니어링 샌드박스, QEMU 기반의 가상 머신 계측 및 검사 프레임워크
 volatilityfoundation/volatility
고급 메모리 포렌식 프레임워크
 d4vinci/dr0p1t-framework
대부분의 AV를 우회하고 많은 트릭을 가진 고급 스텔스 드로퍼를 생성하는 프레임워크
 egebalci/egesploit
EGESPLOIT은 악성코드 개발을 위한 golang 라이브러리입니다.