
cve-2026-31431
 ashok523/cve-2026-31431
# CVE-2026-31431(Copy Fail) Linux 커널 LPE 대응을 위한 방어적 IR 플레이북 및 탐지 패키지로, Sigma, auditd, Falco, Wazuh, YARA, eBPF 및 SIEM 헌트 쿼리를 포함합니다.
container-securityvulnerability-analysisthreat-intelligence+3
ashok523/cve-2026-31431# CVE-2026-31431(Copy Fail) Linux 커널 LPE 대응을 위한 방어적 IR 플레이북 및 탐지 패키지로, Sigma, auditd, Falco, Wazuh, YARA, eBPF 및 SIEM 헌트 쿼리를 포함합니다.
 detect-defenselab/cve-2026-31431-detection-defense
CVE-2026-31431에 대한 연구 및 탐지 지침으로, syscall 모니터링을 우회하는 io_uring 기반 기법입니다. Tetragon, Falco, Wazuh용 탐지 규칙과 강화 전략을 제공합니다.
 srozb/reditrap
최소한의 Redis 허니팟으로 RediShell(CVE-2025-49844) 악용을 탐지합니다.
 shahidmallaofficial/cpanel-cve-2026-41940-fix
CVE-2026-41940을 통해 손상된 cPanel/WHM 서버를 위한 원샷 탐지 및 복구 도구로, IOC 검사, 악성코드 정리, C2 차단, 패치 적용을 포함합니다.
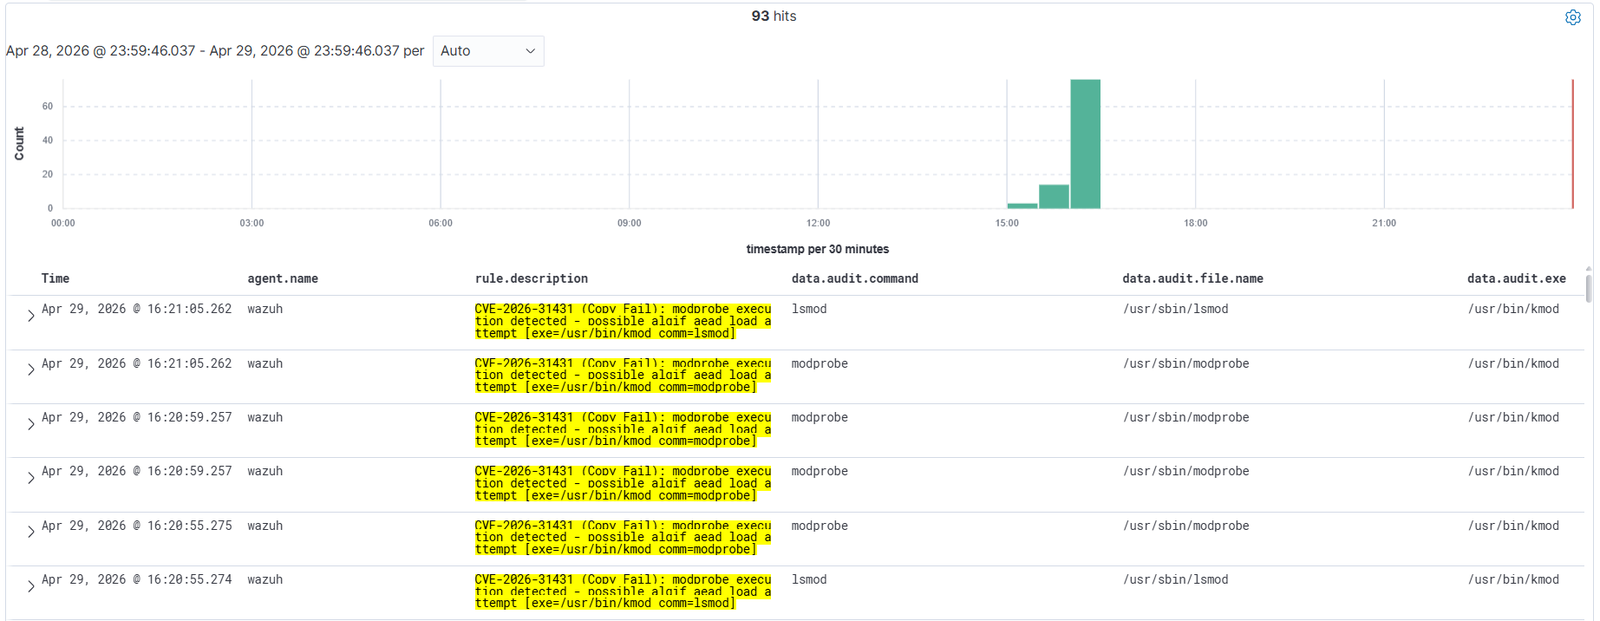 mym0us3r/copy-fail-detection-with-wazuh-4.14.4
Wazuh 4.14.4 CVE-2026-31431 (Copy Fail) 탐지 규칙 - authencesn 페이지 캐시 쓰기를 통한 Linux 로컬 권한 상승
 mr-r3b00t/cve-2021-44228
PowerShell 기반 VMware Horizon 연결 서버용 백도어 탐지 도구로, CVE-2021-44228을 대상으로 합니다. 위협 인텔리전스 제출 옵션이 포함된 캐너리를 포함합니다.
 liamromanis101/cve-2026-31431-copy-fail---vulnerability-detection-script
CVE-2026-31431(Copy Fail) 탐지 스크립트로, Linux 시스템에서 커널 버전, 패치 존재 여부, 커널 구성, AF_ALG 소켓 사용 가능 여부, setuid 바이너리 및 완화 조치를 확인하여 취약점 상태를 판단합니다.
 kadir/copy-fail-cve-2026-31431-ioc
Copy Fail CVE-2026-31431 Linux 커널 페이지 캐시 권한 상승을 위한 탐지, 완화 및 IOC 툴킷
 letlaka/redsun-bluehammer-undefend-detection-pack
Microsoft Defender XDR KQL 탐지 규칙: RedSun, BlueHammer, UnDefend 및 CVE-2026-33825 관련 Defender 남용 동작 탐지.
 dinotools/dionaea
IPv6 및 TLS를 지원하며, 취약한 네트워크 서비스를 에뮬레이션하여 악성코드, 셸코드 및 익스플로잇 시도를 포착하는 저상호작용 허니팟입니다.
 hslatman/awesome-industrial-control-system-security
산업 제어 시스템(ICS) 보안과 관련된 리소스를 엄선한 목록.
 0x4d31/awesome-threat-detection
위협 탐지 및 헌팅 리소스의 엄선된 목록: 탐지 규칙, SIEM 및 로그 분석 도구, 엔드포인트/네트워크 모니터링, 데이터셋, 교육 자료, 실습 환경.
 snort3/snort3
규칙 기반 탐지, 프로토콜 인식 검사 및 pcap 분석을 지원하는 멀티스레드 네트워크 침입 탐지·차단 시스템으로, 기업 트래픽 모니터링을 위한 도구입니다.
 all3xj/fixing-google-secops-detections
Google Chronicle 큐레이티드 탐지 항목을 튜닝 및 리팩토링하여 알림 피로를 제거하고 논리적 허점/버그를 수정합니다.
 falcosecurity/falco
Linux용 실시간 클라우드 네이티브 런타임 보안 에이전트로, syscalls 및 컨테이너/Kubernetes 메타데이터를 모니터링하여 비정상 동작과 위협을 탐지합니다.
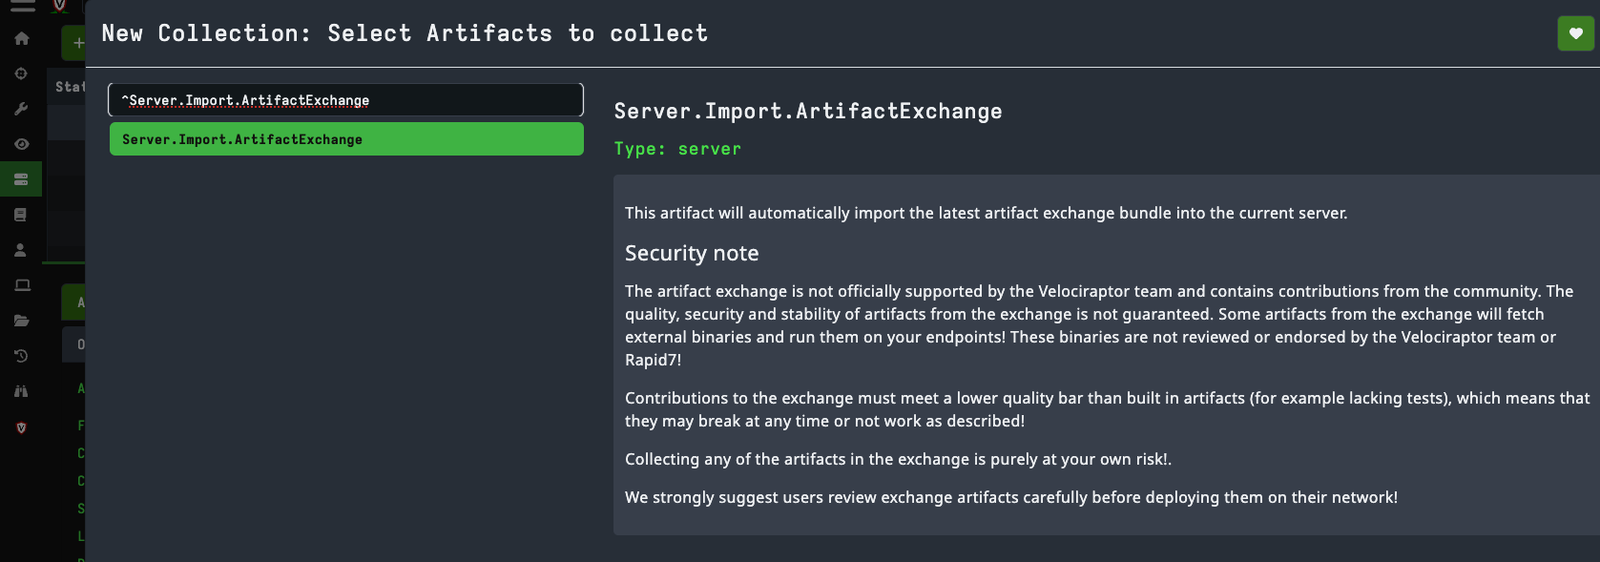 mgreen27/detectraptor
공개적으로 사용 가능한 Velociraptor 탐지 콘텐츠를 공유하는 저장소
 graylog2/graylog2-server
스트리밍 로그를 수집, 인덱싱 및 분석하기 위한 중앙 집중식 로그 관리 플랫폼으로, 보안 모니터링을 위한 알림 및 이벤트 상관 분석 기능을 제공합니다.
 mail-in-a-box/mailinabox
Mail-in-a-Box는 원클릭으로 쉽게 배포할 수 있는 SMTP+그 외 모든 것을 갖춘 서버, 즉 상자 속 메일 서버를 제공함으로써 개인이 이메일의 통제권을 되찾도록 돕습니다.