
sleuthkit
 sleuthkit/sleuthkit
포렌식 라이브러리 및 CLI 툴킷으로, 디스크 및 파일 시스템 이미지 분석, 삭제된 데이터 복구, 타임라인 생성, 해시를 통한 증거 검증을 수행합니다.
disk-forensicshash-analysisforensics+3
3.2k4일 전
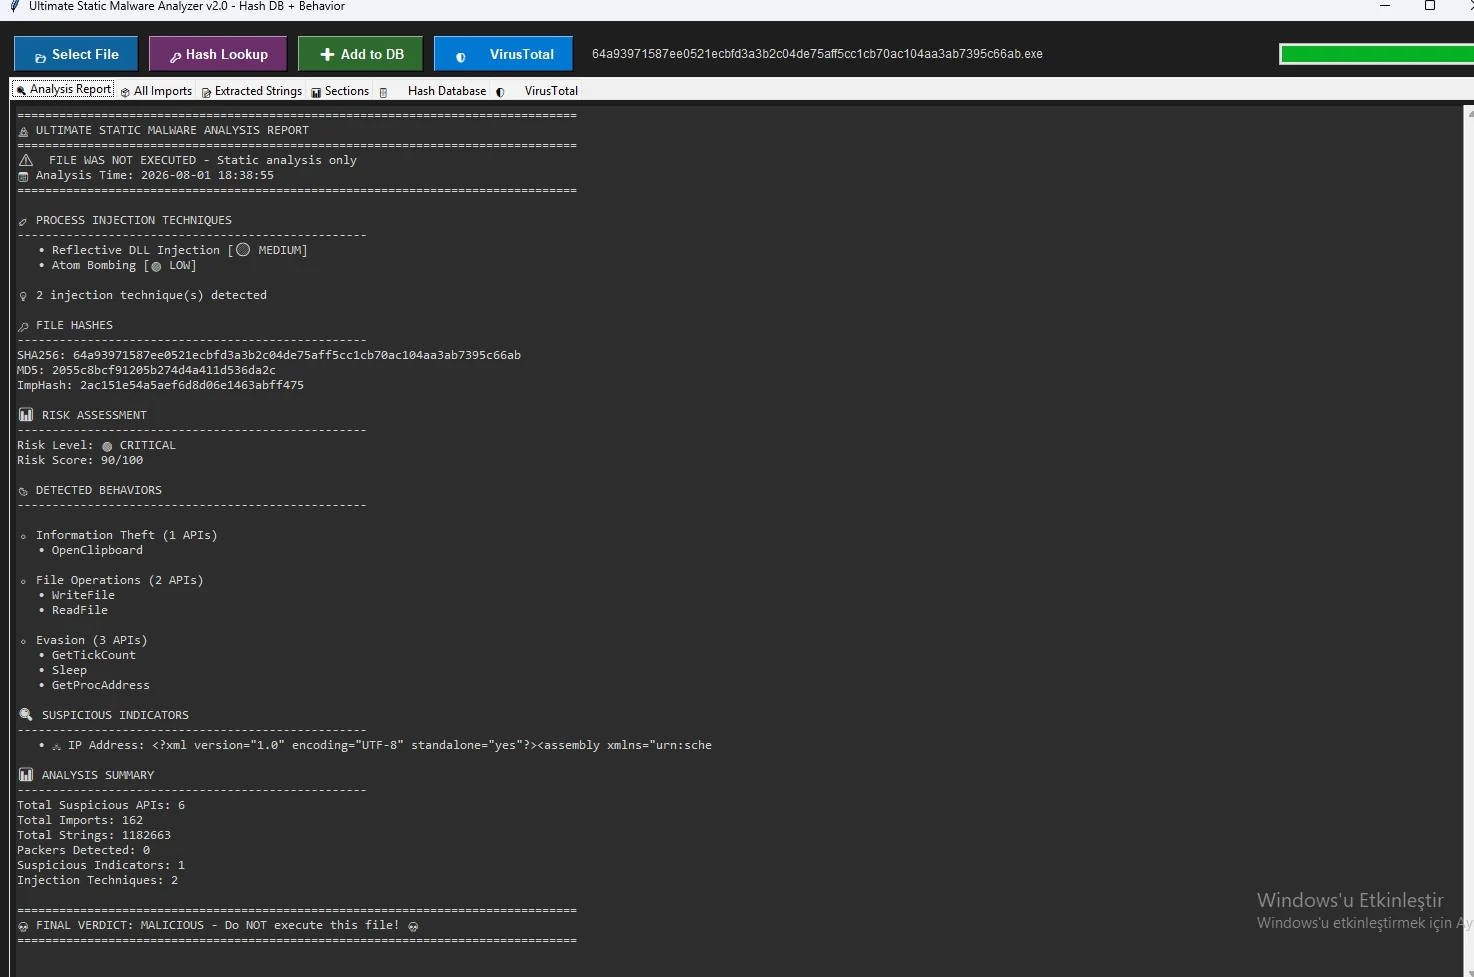 kaandemir993/malwareforge---advanced-static-malware-analyzer
8가지 인젝션 기법, 중요한 API 호출, 숨겨진 문자열을 발견하는 고급 정적 맬웨어 분석기로, PE 섹션(.text, .rdata)을 .bin으로 내보내고 PE/ELF/Mach-O/스크립트를 지원하며 VirusTotal을 통해 60개 이상의 AV 엔진을 통합합니다.
 facebook/threatexchange
디지털 유해에 맞서 공동으로 대응하기 위한 신뢰 및 안전 도구
 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 ignitetechnologies/mssql-pentest-cheatsheet
MSSQL 침투 테스트를 위한 실용적인 치트 시트로, 열거, 연결 서버 피보팅, 권한 상승, 지속성, 그리고 xp_cmdshell, CLR 및 OLE 자동화를 통한 명령 실행을 다룹니다.
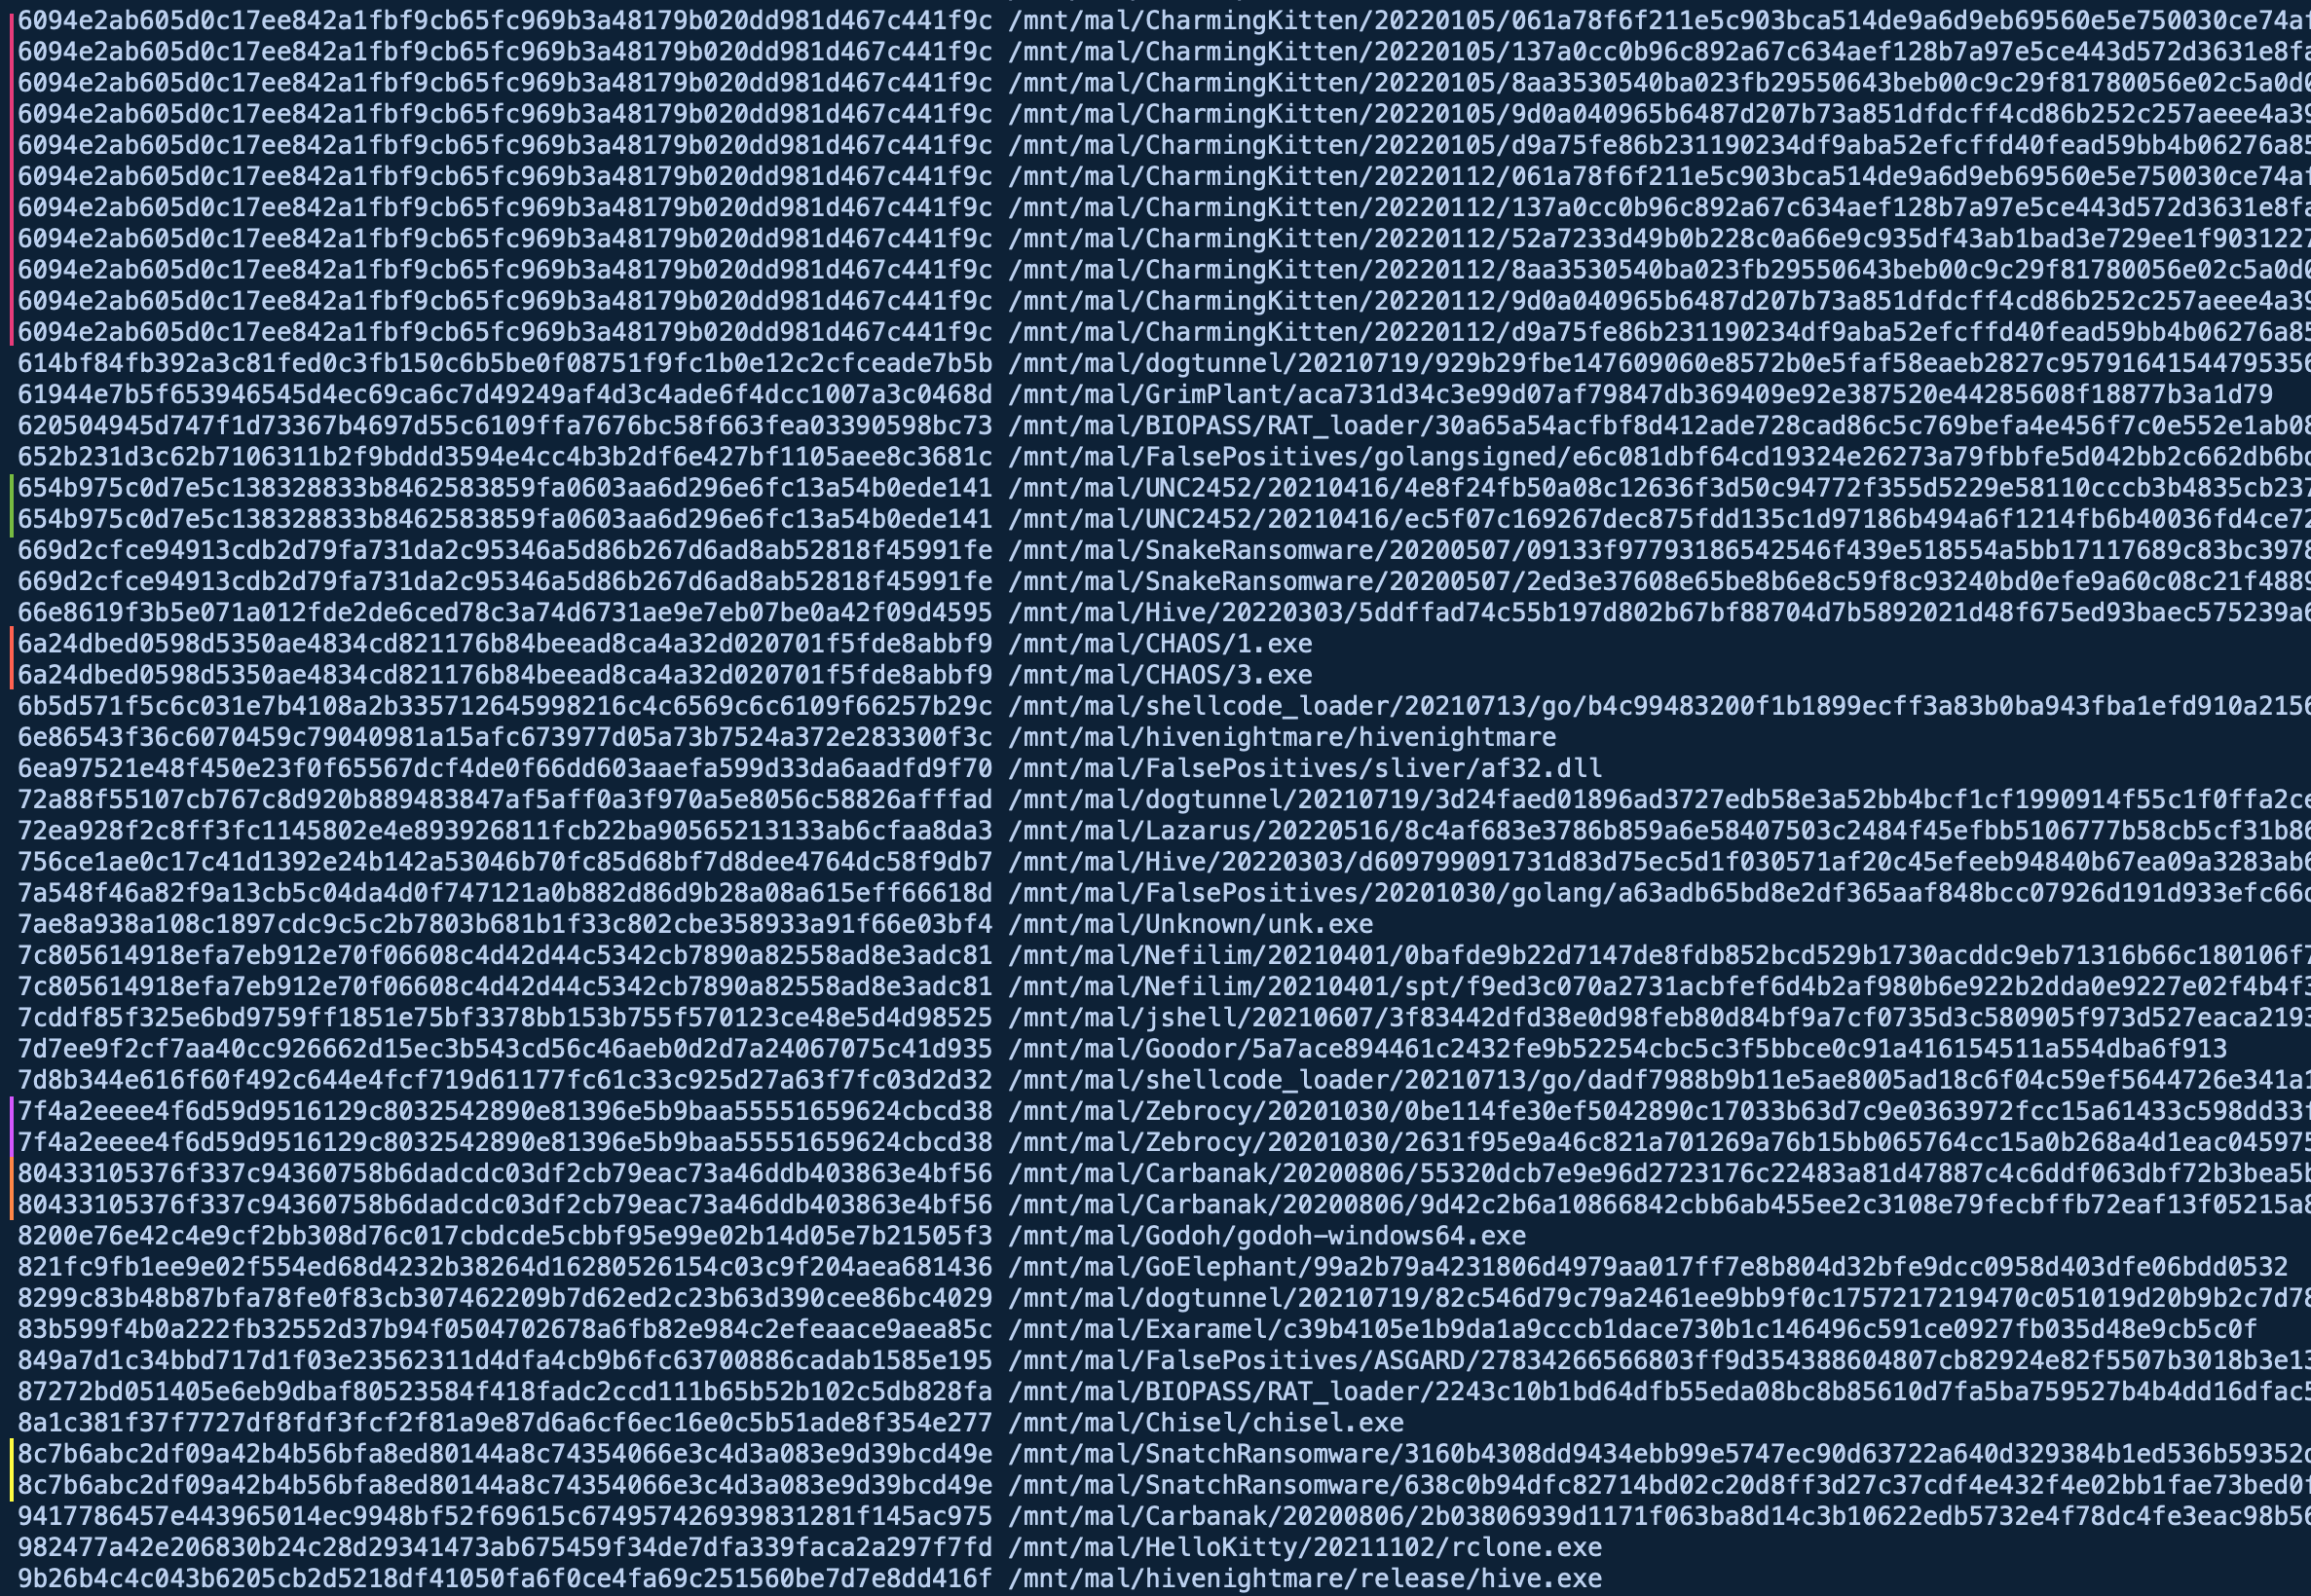 nextronsystems/gimphash
Golang 바이너리에 대한 Imphash 유사 계산
 pan-unit42/dotnetfile
.NET 어셈블리의 CLR/PE 메타데이터를 파싱하여 스트림과 해시 지문을 노출함으로써 악성코드 분석 및 위협 헌팅을 지원하는 Python 라이브러리입니다.
 google/hashr
GCP, AWS 및 로컬 소스 전반의 디스크 이미지, 패키지, 아카이브에서 포렌식 파일 해시 세트를 구축하고, DFIR 워크플로우를 위한 중복 제거 및 PostgreSQL/Spanner 내보내기를 제공합니다.
 microsoft/symcrypt-openssl
SymCrypt 암호화 라이브러리와 함께 사용하기 위한 OpenSSL 엔진
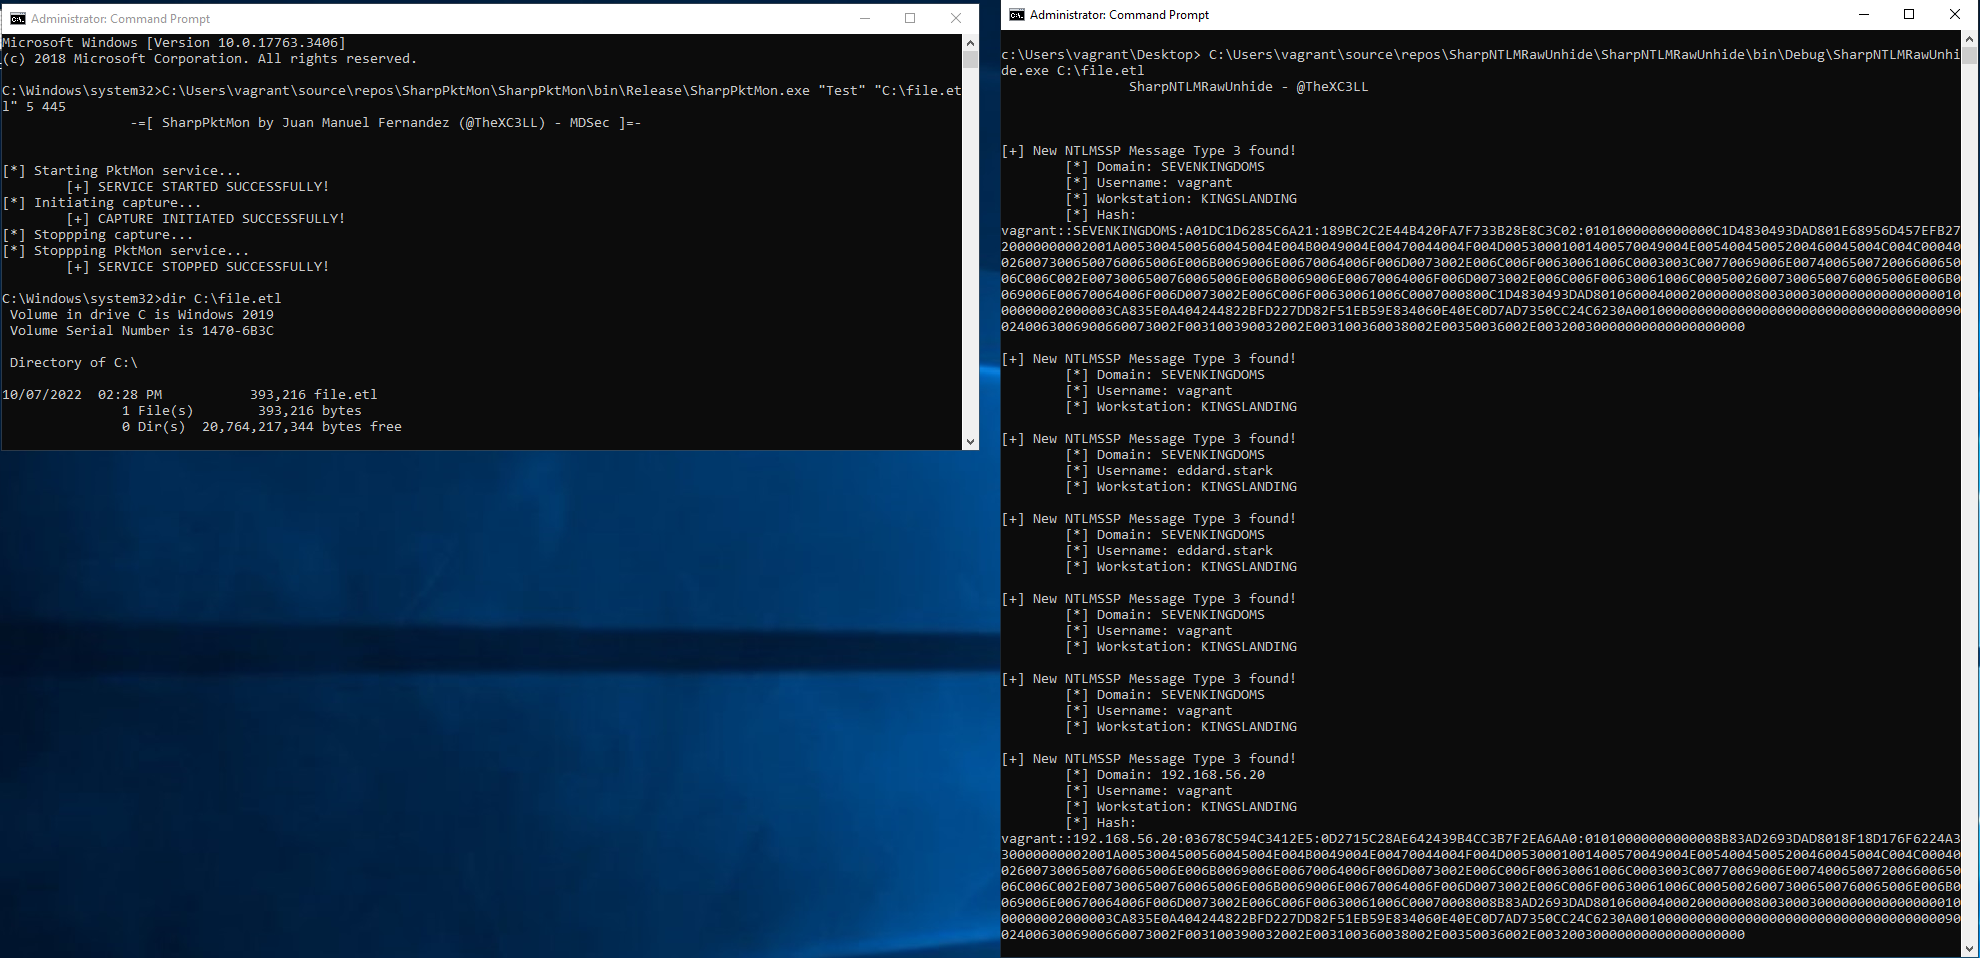 x-c3ll/sharpntlmrawunhide
C# 버전의 NTLMRawUnHide
 mr-un1k0d3r/windows-signedbinary
서명된 Windows 바이너리를 변형하여 파일 해시를 변경하면서도 유효한 카탈로그 서명을 유지하게 함으로써, 해시 기반 엔드포인트 차단을 우회하고 Authenticode 검증의 허점을 노출합니다.
 inquest/python-inquestlabs
InQuest Labs API와 상호작용하기 위한 Pythonic 인터페이스 및 명령줄 도구입니다.
 lkarlslund/hashmuncher
Windows 8.1 / Windows Server 2016 이상에서 관리자 권한으로 ETW를 사용하여 NetNTLMv2 해시를 캡처합니다.
 google/permhash
Chromium 확장 프로그램 및 APK에 선언된 권한을 해싱하는 프레임워크로, 잠재적으로 악성인 패키지 전반에 걸친 클러스터링, 헌팅, 피보팅을 가능하게 합니다.