
godirb
 mycode83/godirb
Fast and easy-to-use directory brute-forcer written in Go.
vulnerability-scannersweb-vulnerability-scannersinformation-gathering+3
51개월 전
 ericmtzmtz/pwnproxy
An open, local-first security testing platform for pentesters, AI agents, CI/CD pipelines, and teams.
 foxirain/linux-kernel-codex-harness
CVE-2026-31720 조사에 사용된 증거 기반 Linux 커널 취약점 연구 하네스
 fuzzingbrain/fuzzingbrain-bench
A benchmark for LLM-driven bug discovery: 77 challenges across 43 open-source projects (C/C++/Java).
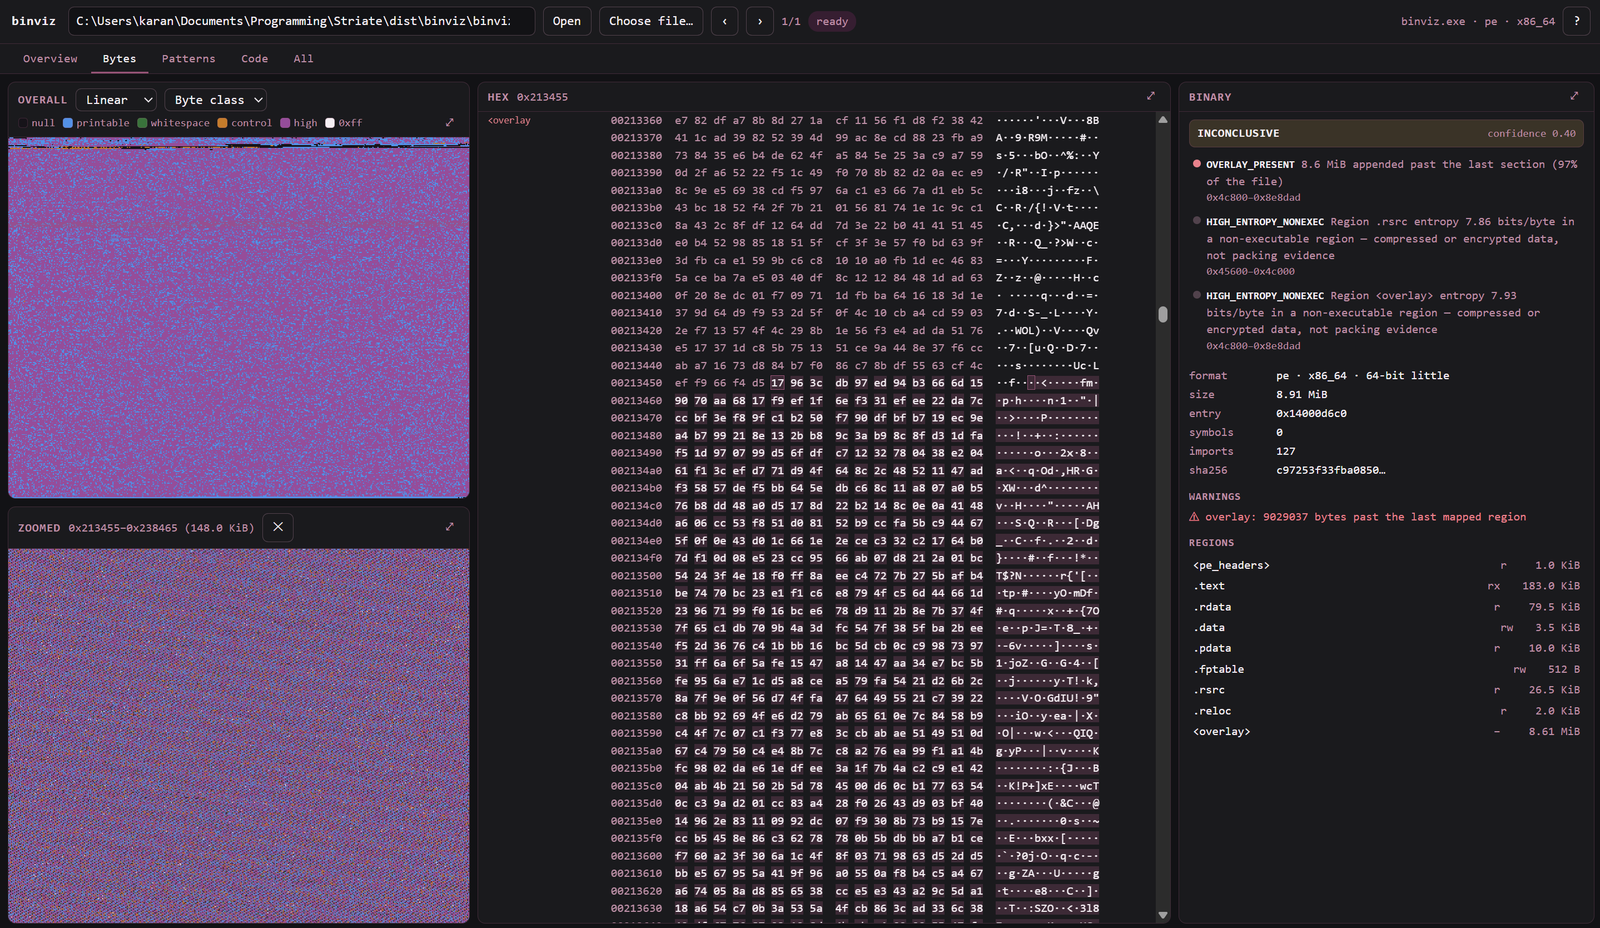 karankantaria/binviz
바이너리 시각화 및 트라이지 도구 — 단일 공유 주소 공간 모델 위에서 엔트로피, 바이트 클래스 및 힐베르트 곡선, 닷 플롯과 제어 흐름 그래프를 제공합니다.
 manishkanyal/log4j-scanner
Log4j 취약점 스캐너는 CVE-2021-44228 및 CVE_2021_45046을 식별하는 데 사용됩니다.
 cobbbex/cisco-asa-vulnerability-research
Cisco ASA의 lina 바이너리에 대한 체계적인 리버스 엔지니어링을 통해 CVE-2025-20333 및 CVE-2025-20362를 포함한 메모리 손상 취약점을 발견하고 분석하며, 원격 코드 실행 프리미티브를 찾는 데 중점을 둡니다.
 trailofbits/polytracker
범용 오염 추적, 데이터 흐름 분석 및 트레이싱을 위한 LLVM 기반 계측 도구입니다.
 trailofbits/test-fuzz
Rust 매크로와 Cargo 하위 명령어로 afl.rs를 통한 퍼징을 자동화하는 도구로, 코퍼스 생성과 하네스 구현을 포함하며 Rust의 테스트 프레임워크와 통합됩니다.
 thisistfs/rogue-framework
Desktop workbench for AFL++ fuzzing, cross-architecture QEMU emulation, harness development, Ghidra headless analysis, custom mutators, and patch…
 0x0mar/smod
MODBUS 침투 테스트 프레임워크
 momalab/icsfuzz
PLC 기반 ICS 제어 애플리케이션용 계측형 퍼저로, Wago 컨트롤러의 Codesys 런타임을 대상으로 메모리 손상 및 크래시를 유발하는 입력을 발견합니다.
 angorafuzzer/angora
기호 실행 없이 테인트 추적과 스칼라 최적화를 통해 경로 제약 조건을 해결하여 분기 커버리지를 향상시키고 취약점 발견을 돕는 커버리지 가이드 퍼저입니다.
 hslatman/awesome-industrial-control-system-security
산업 제어 시스템(ICS) 보안과 관련된 리소스를 엄선한 목록.
 snort3/snort3
규칙 기반 탐지, 프로토콜 인식 검사 및 pcap 분석을 지원하는 멀티스레드 네트워크 침입 탐지·차단 시스템으로, 기업 트래픽 모니터링을 위한 도구입니다.
 google/honggfuzz
보안 중심 소프트웨어 퍼저. 코드 커버리지(SW 및 HW 기반)에 기반한 진화적, 피드백 중심 퍼징을 지원합니다.
 rust-fuzz/cargo-fuzz
libFuzzer를 이용한 커버리지 기반 Rust 퍼징용 Cargo 서브커맨드: 퍼즈 타겟을 생성·실행하고, 실패 사례와 코퍼스를 최소화하며, 커버리지를 보고합니다.
 google/boringssl
Chrome 및 Android에서 사용하기 위해 TLS, 암호화 프리미티브, X.509 인증서 처리를 구현하는 OpenSSL의 포크로, API/ABI 호환성은 보장되지 않습니다.