
 xchwarze/magic-extractor
범용 Windows 추출 도구로, 알 수 없는 파일을 감지하여 적절한 번들 추출기로 전달합니다.
 thewhiteninja/ntfstool
NTFS용 포렌식 도구 (parser, mft, bitlocker, 삭제된 파일)
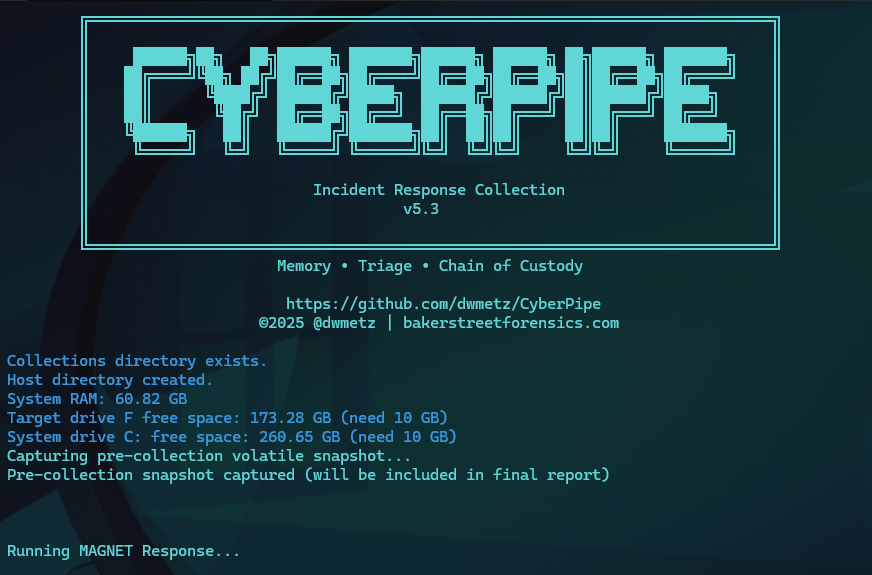 dwmetz/cyberpipe
DFIR 조사를 위해 메모리 및 디스크 포렌식을 수집하는 사용하기 쉬운 PowerShell 스크립트입니다.
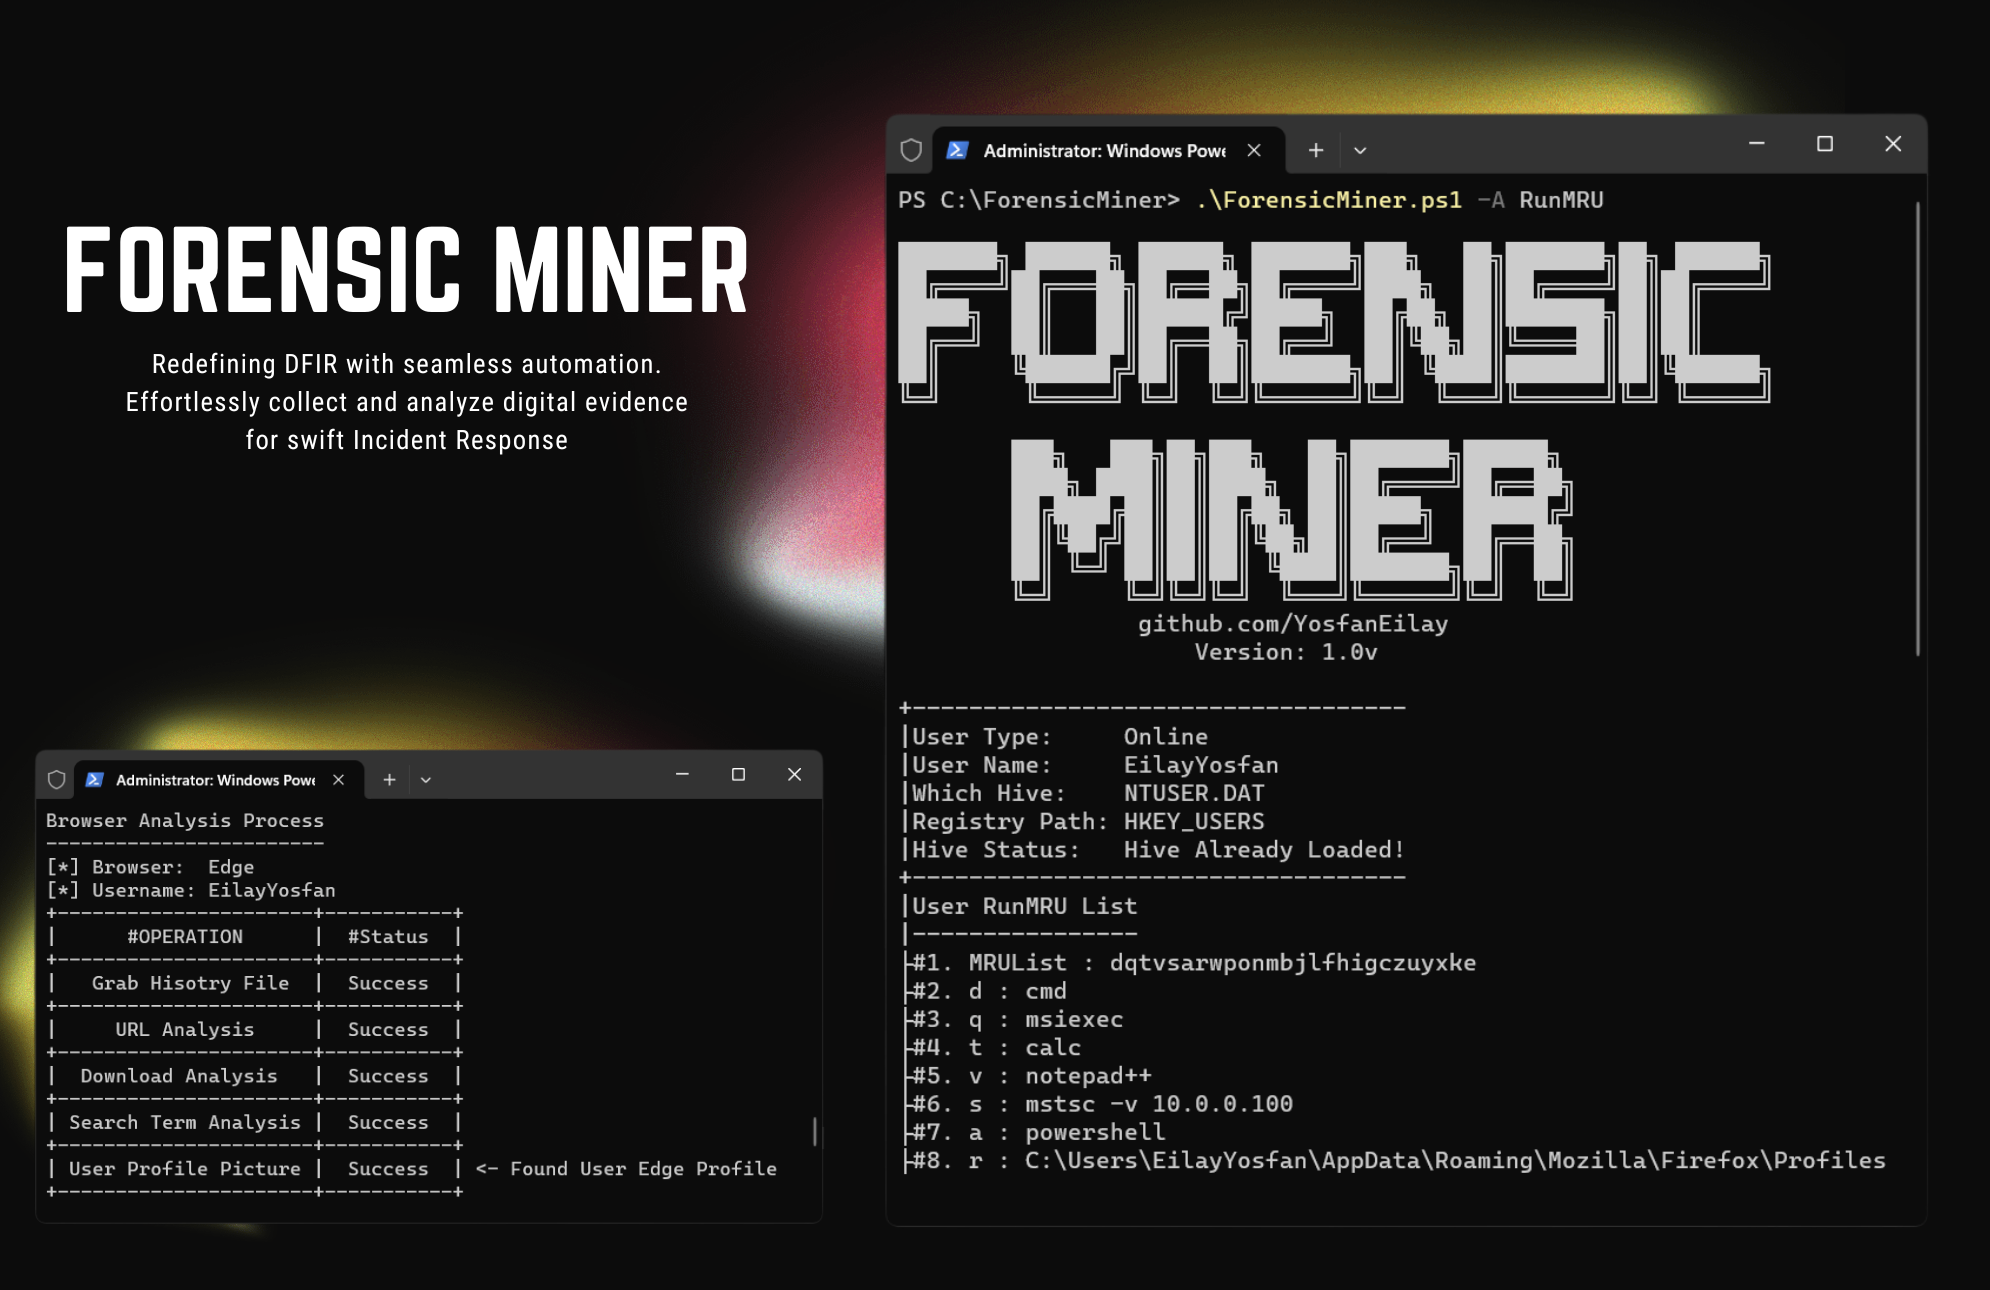 securityjoes/forensicminer
사이버 보안 전문가를 위해 설계된, 증거 수집 및 분석을 위한 매우 좋은 DFIR 자동화 도구입니다.
 fox-it/dissect
Dissect는 Fox-IT(NCC Group의 일부)이 개발한 디지털 포렌식 및 사고 대응 프레임워크이자 도구 세트로, 다양한 디스크 및 파일 형식에서 포렌식 아티팩트를 신속하게 액세스하고 분석할 수 있게 해줍니다.
 pablolec/recoverpy
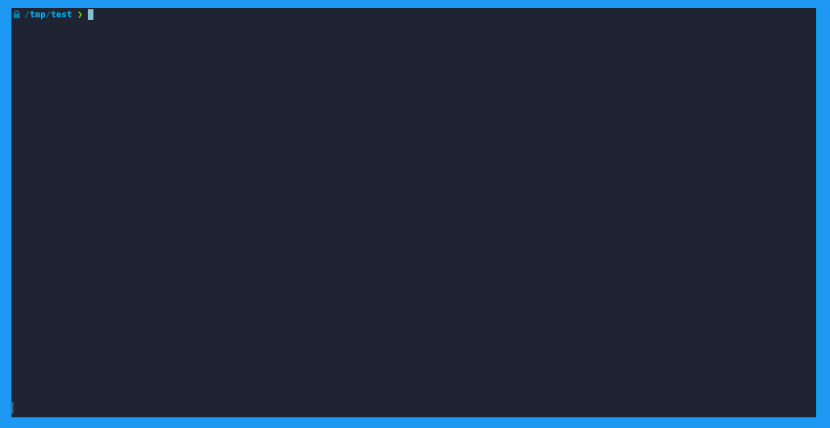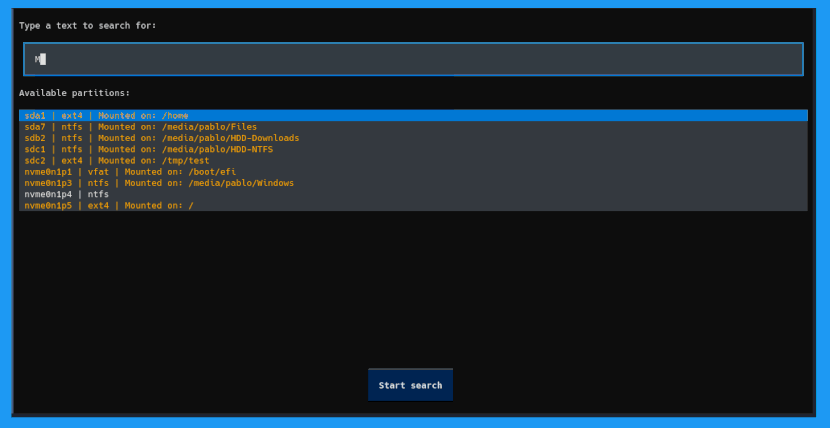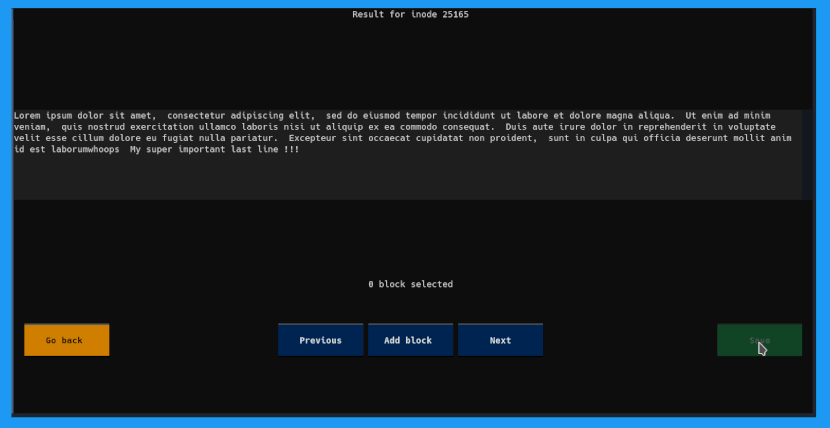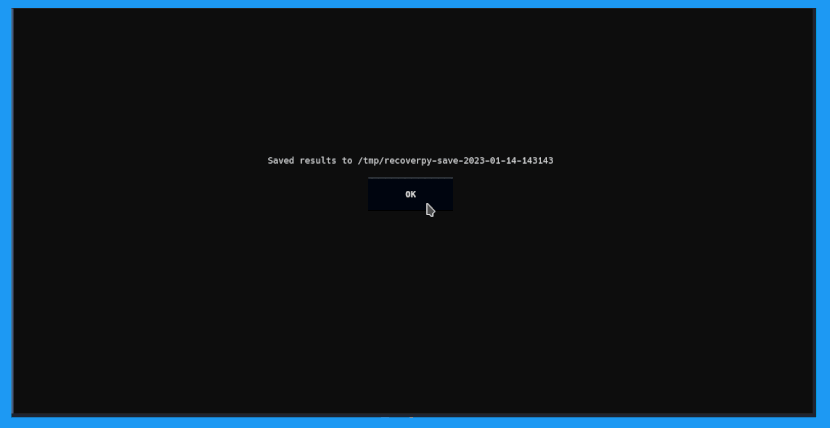
대화형으로 삭제되거나 :point_right: 덮어쓰여진 :point_left: 파일을 터미널에서 찾아 복구합니다
 frankwxu/digital-forensics-lab
학생과 교직원을 위한 무료 실습형 디지털 포렌식 연구실
 jschicht/extractusnjrnl
NTFS 볼륨에서 $UsnJrnl을 추출하는 도구
 trustedsec/tscopy
NTFS $MFT를 파싱하여 사고 대응 중 잠긴 파일을 복사하는 Python 도구입니다. OS 잠금을 우회하기 위해 원시 디스크 위치를 읽습니다. 재귀적, 와일드카드 및 다중 파일 복사를 지원하며 성능을 위해 캐싱을 사용합니다.
 adamwhitehat/judge-jury-and-executable
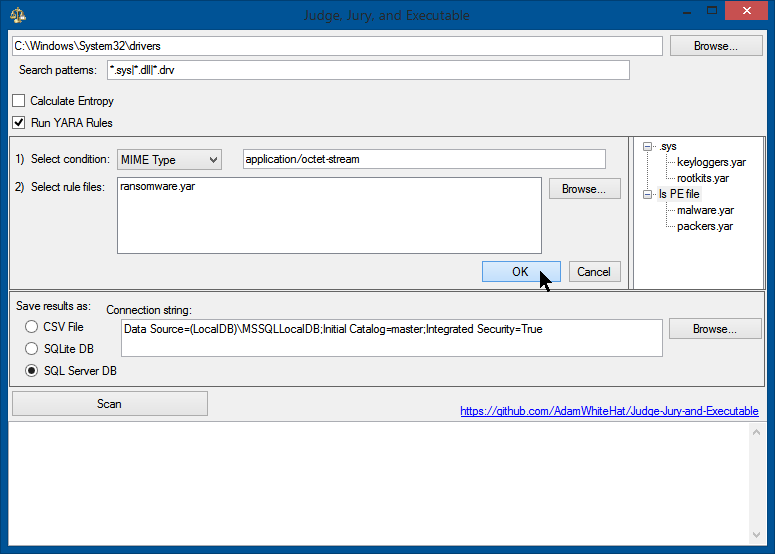
파일 시스템 포렌식 분석 스캐너 및 위협 헌팅 도구. MFT 및 OS 수준에서 파일 시스템을 스캔하고 SQL, SQLite 또는 CSV에 데이터를 저장합니다. SQL의 강력함과 구문을 활용하여 위협과 데이터를 탐색할 수 있습니다.
 sepinf-inc/iped
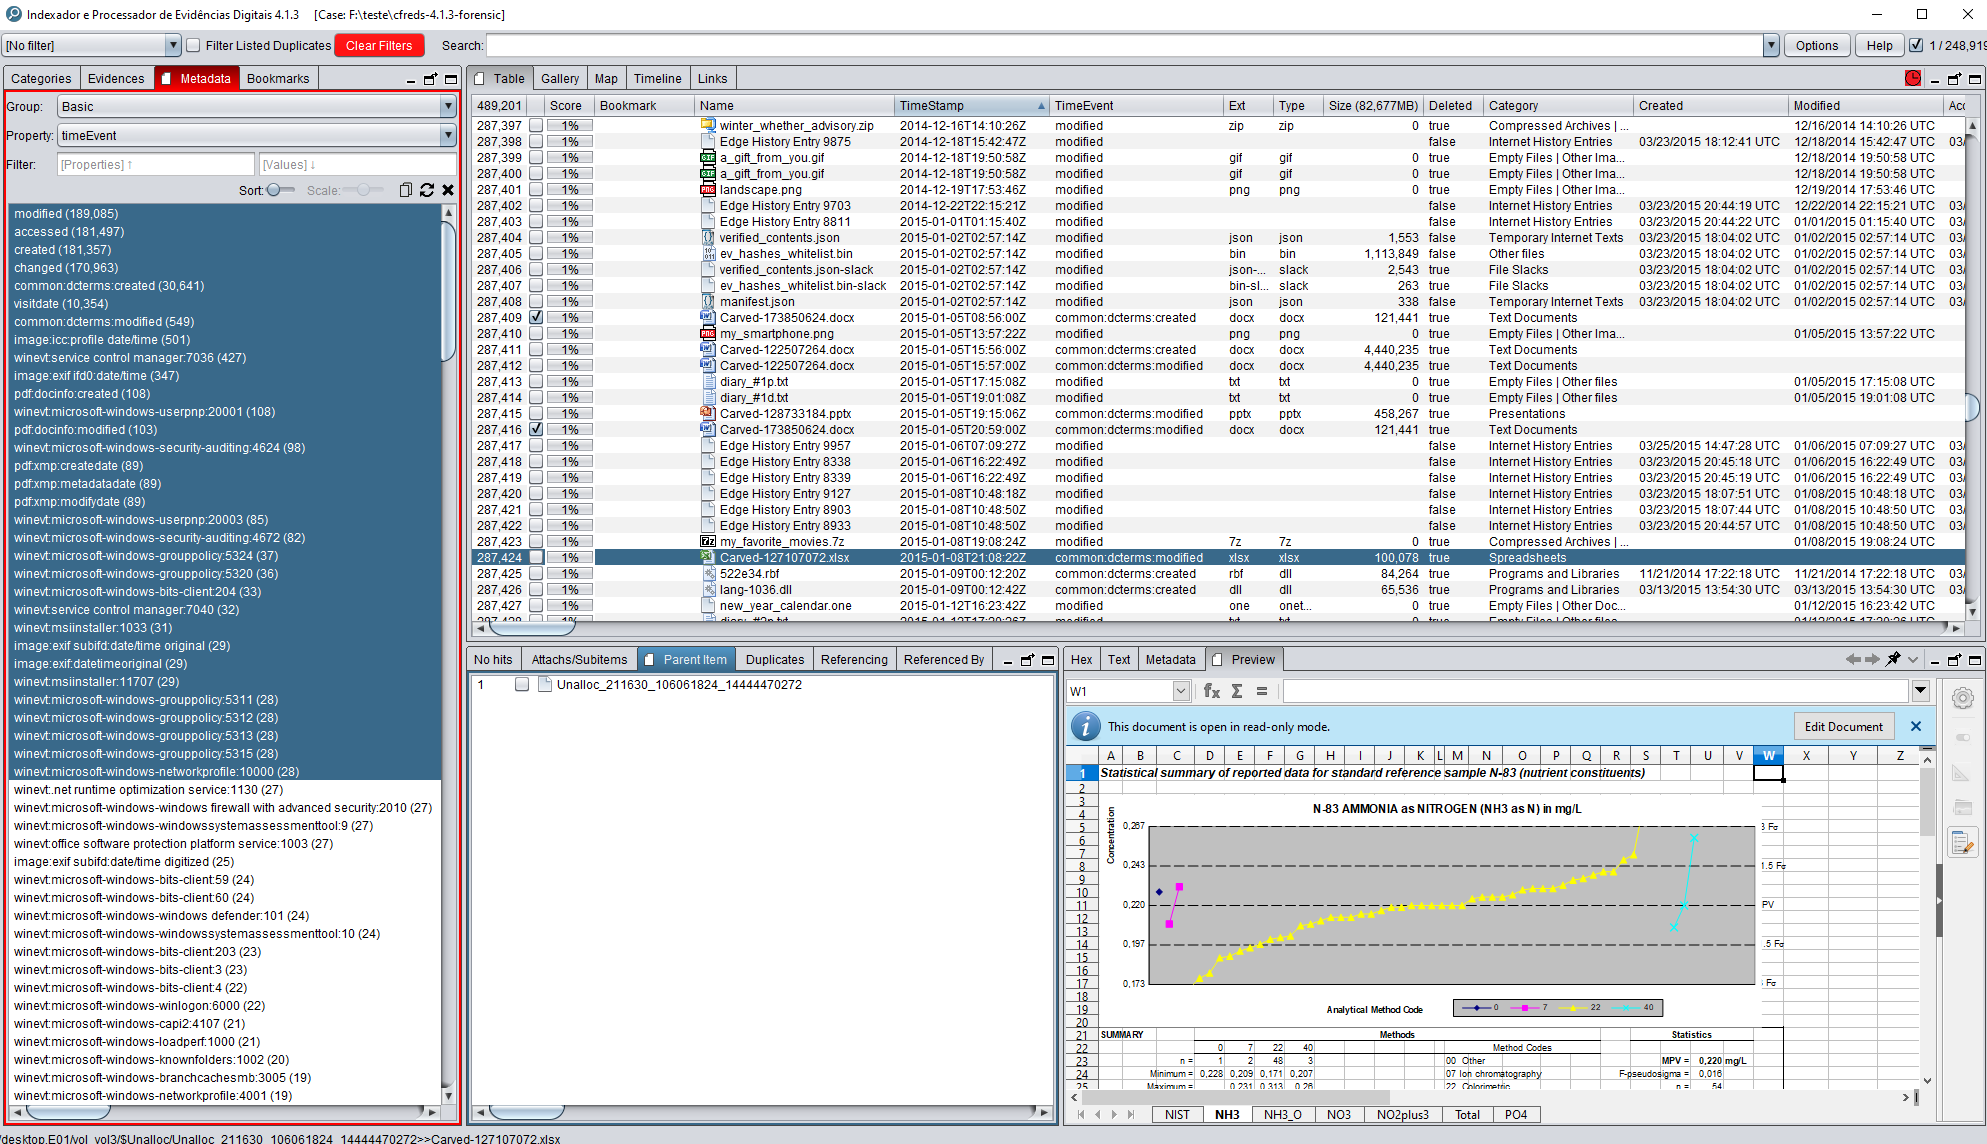
IPED 디지털 포렌식 도구. 이는 오픈 소스 소프트웨어로, 법 집행 기관이 범죄 현장에서 압수하거나 민간 조사관이 기업 조사에서 수집한 디지털 증거를 처리하고 분석하는 데 사용할 수 있습니다.
 fboldewin/atmmalscan
Windows ATM 시스템을 스캔하여 프로세스 메모리와 디스크에서 악성코드 흔적을 탐지하고, 포렌식 분석을 위한 자동 메모리 덤프를 생성하는 명령줄 기반 DFIR 도구입니다.
 dfir-dd/dfir-toolkit
Windows 아티팩트의 포렌식 조사를 위한 CLI 도구