Incident-Response-Powershell

PowerShell 기반의 침해 대응 도구 키트로, 25개 이상의 포렌식 아티팩트(프로세스, 네트워크 연결, 레지스트리, 브라우저 기록)를 수집하고 SIEM 통합을 위해 CSV로 내보냅니다. Defender for Endpoint Live Response를 지원합니다.

PowerShell 기반의 침해 대응 도구 키트로, 25개 이상의 포렌식 아티팩트(프로세스, 네트워크 연결, 레지스트리, 브라우저 기록)를 수집하고 SIEM 통합을 위해 CSV로 내보냅니다. Defender for Endpoint Live Response를 지원합니다.

Bitlocker VMK 키 추출용 Python 스크립트

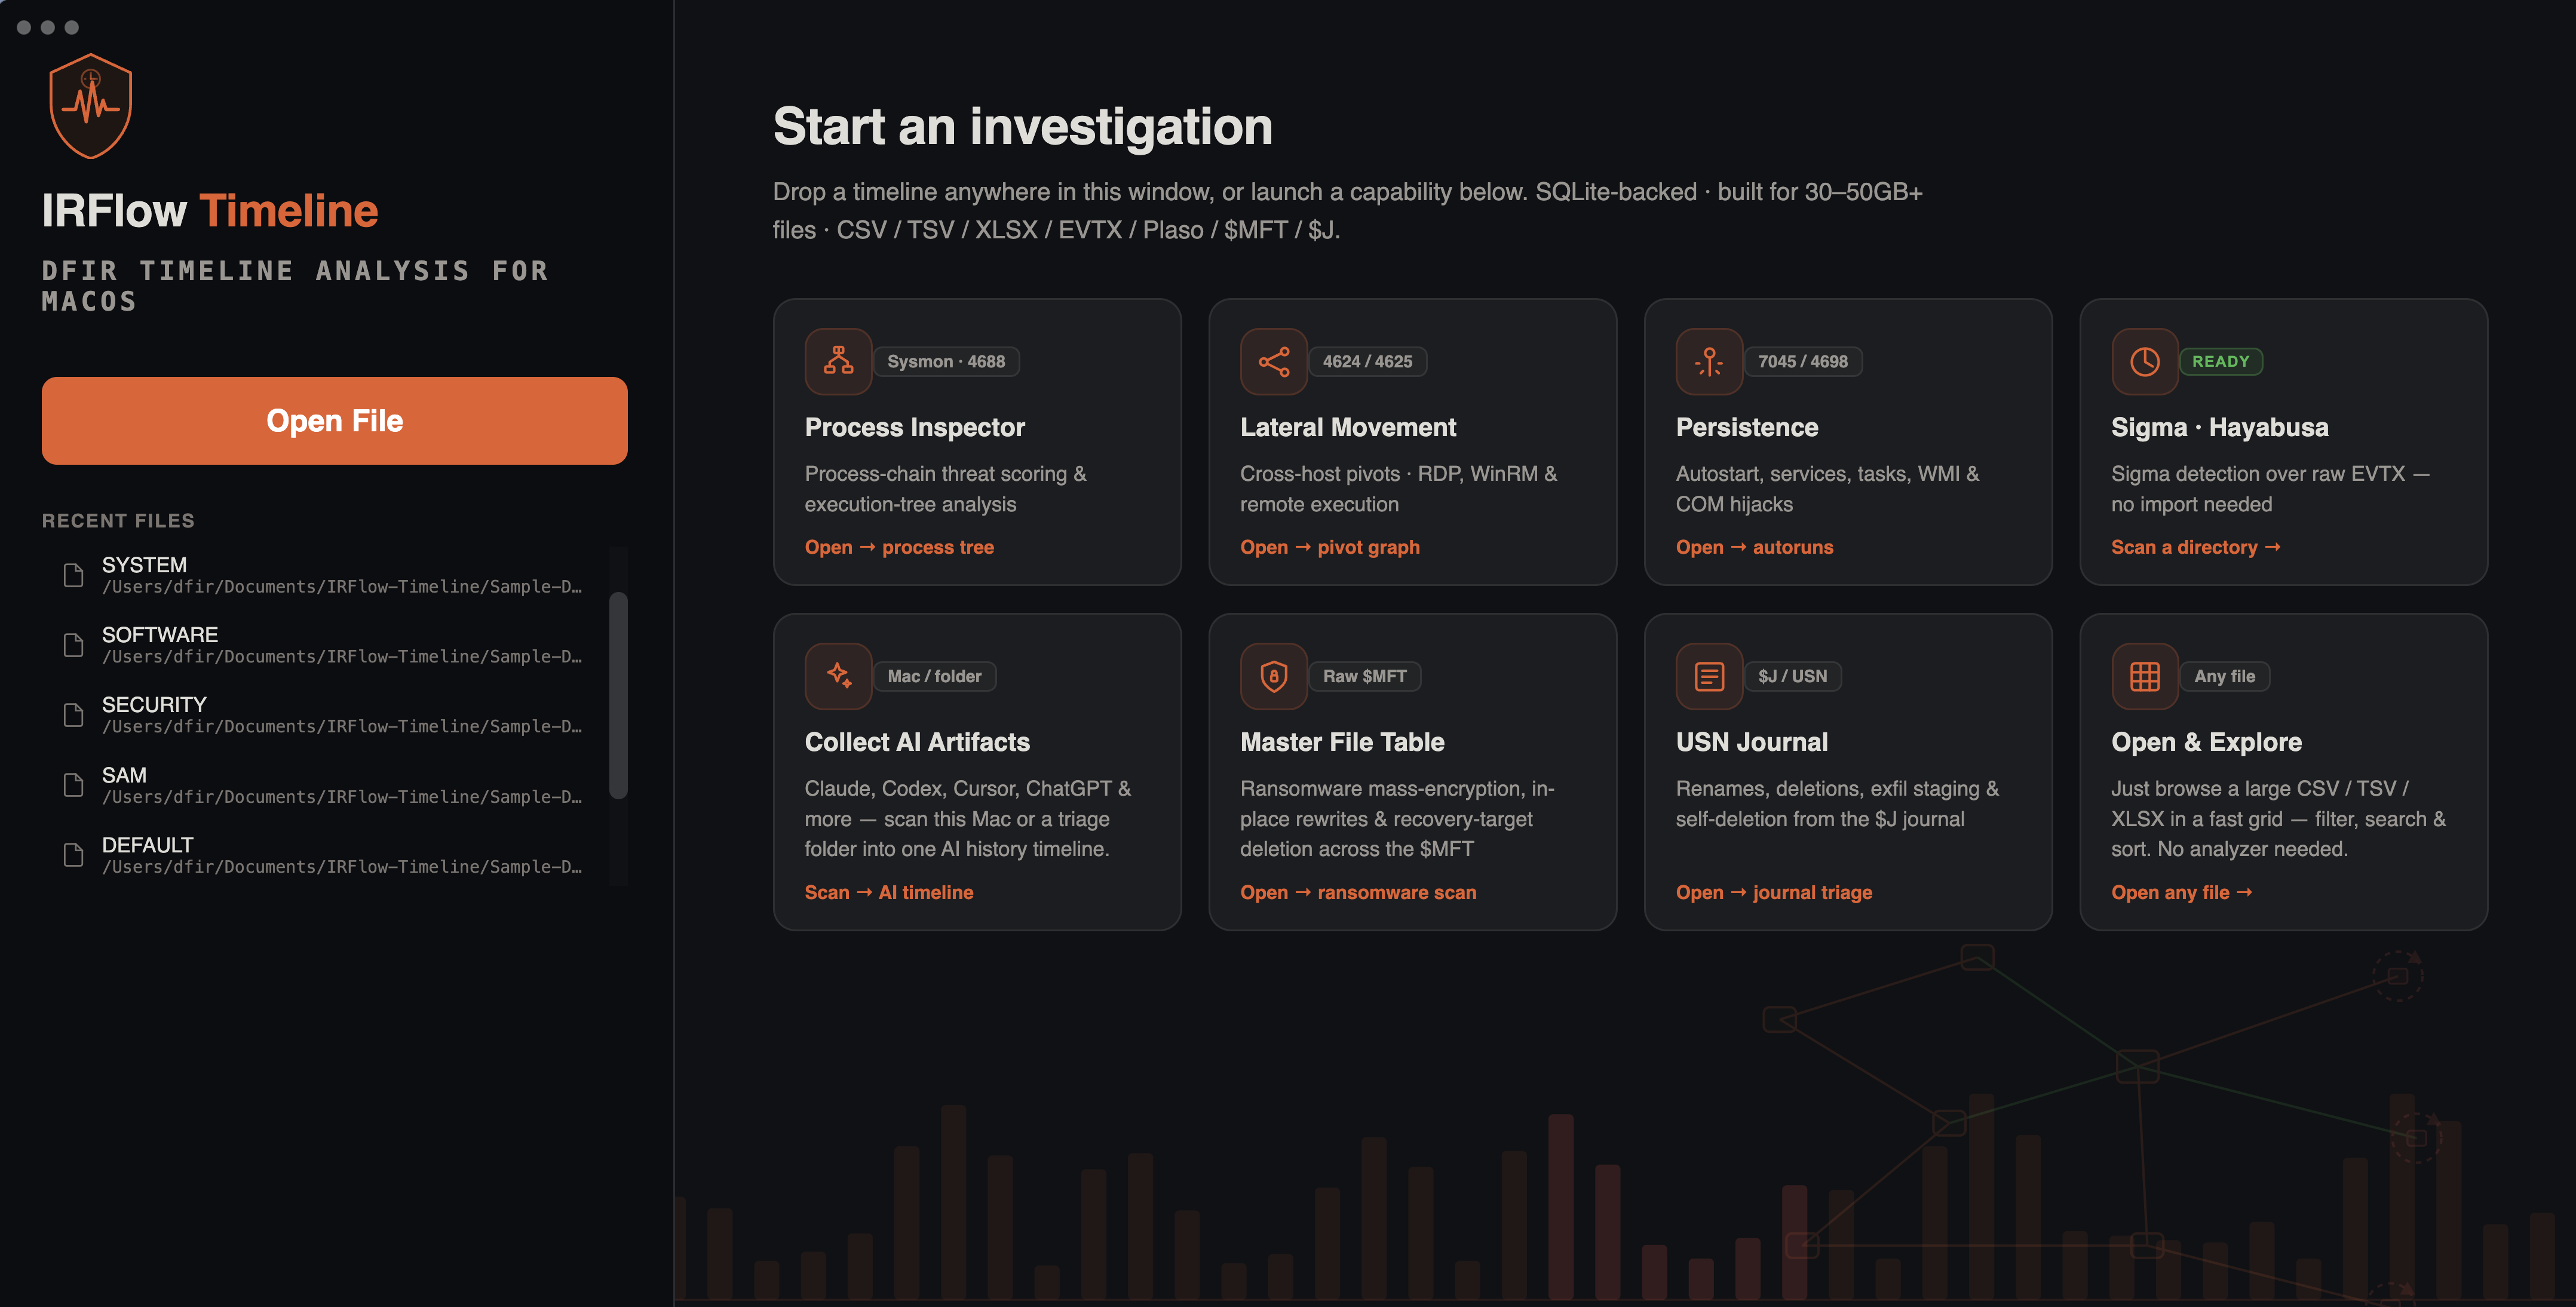
DFIR 타임라인 분석 (macOS) — CSV, TSV, XLSX, EVTX, Plaso, $MFT, $J 파일을 위한 SQLite 기반 뷰어. AI Artifacts, AI Secret Hunt, 프로세스 검사, 측면 이동 추적, 지속성 탐지 및…

라이브 Windows 포렌식 수집 도구로, 시스템 아티팩트(레지스트리, 메모리, 디스크, 파일)를 CSV/JSON으로 수집하여 초기 침해 탐지 및 사고 대응을 지원합니다.

침해 대응 포렌식 프레임워크

사고 대응 중 호스트 포렌식 데이터를 포괄적으로 수집하기 위한 Windows 배치 스크립트와 Unix Bash 스크립트입니다.

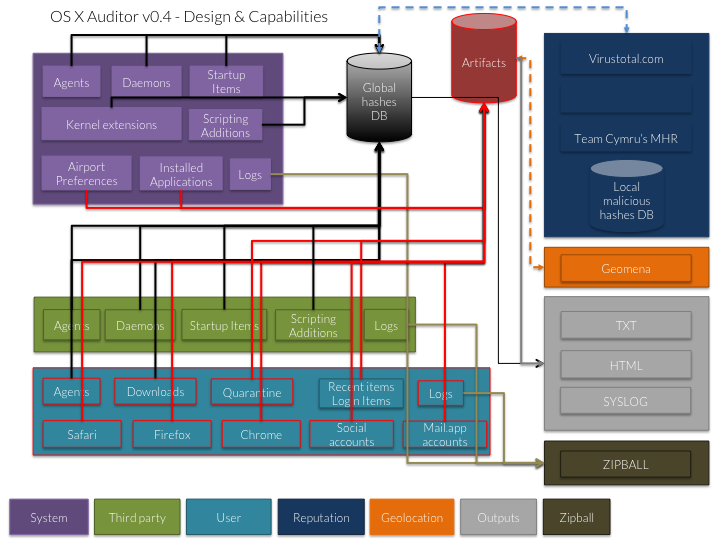
OS X Auditor는 무료 Mac OS X 컴퓨터 포렌식 도구입니다.

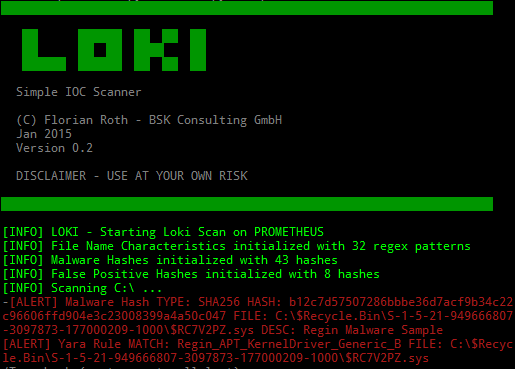
IOC 및 YARA 기반 스캐너로, 파일 이름 정규식, YARA 시그니처, 해시 매칭, 그리고 엔드포인트에서의 C2 백커넥트 검사를 통해 침해 지표를 탐지합니다.

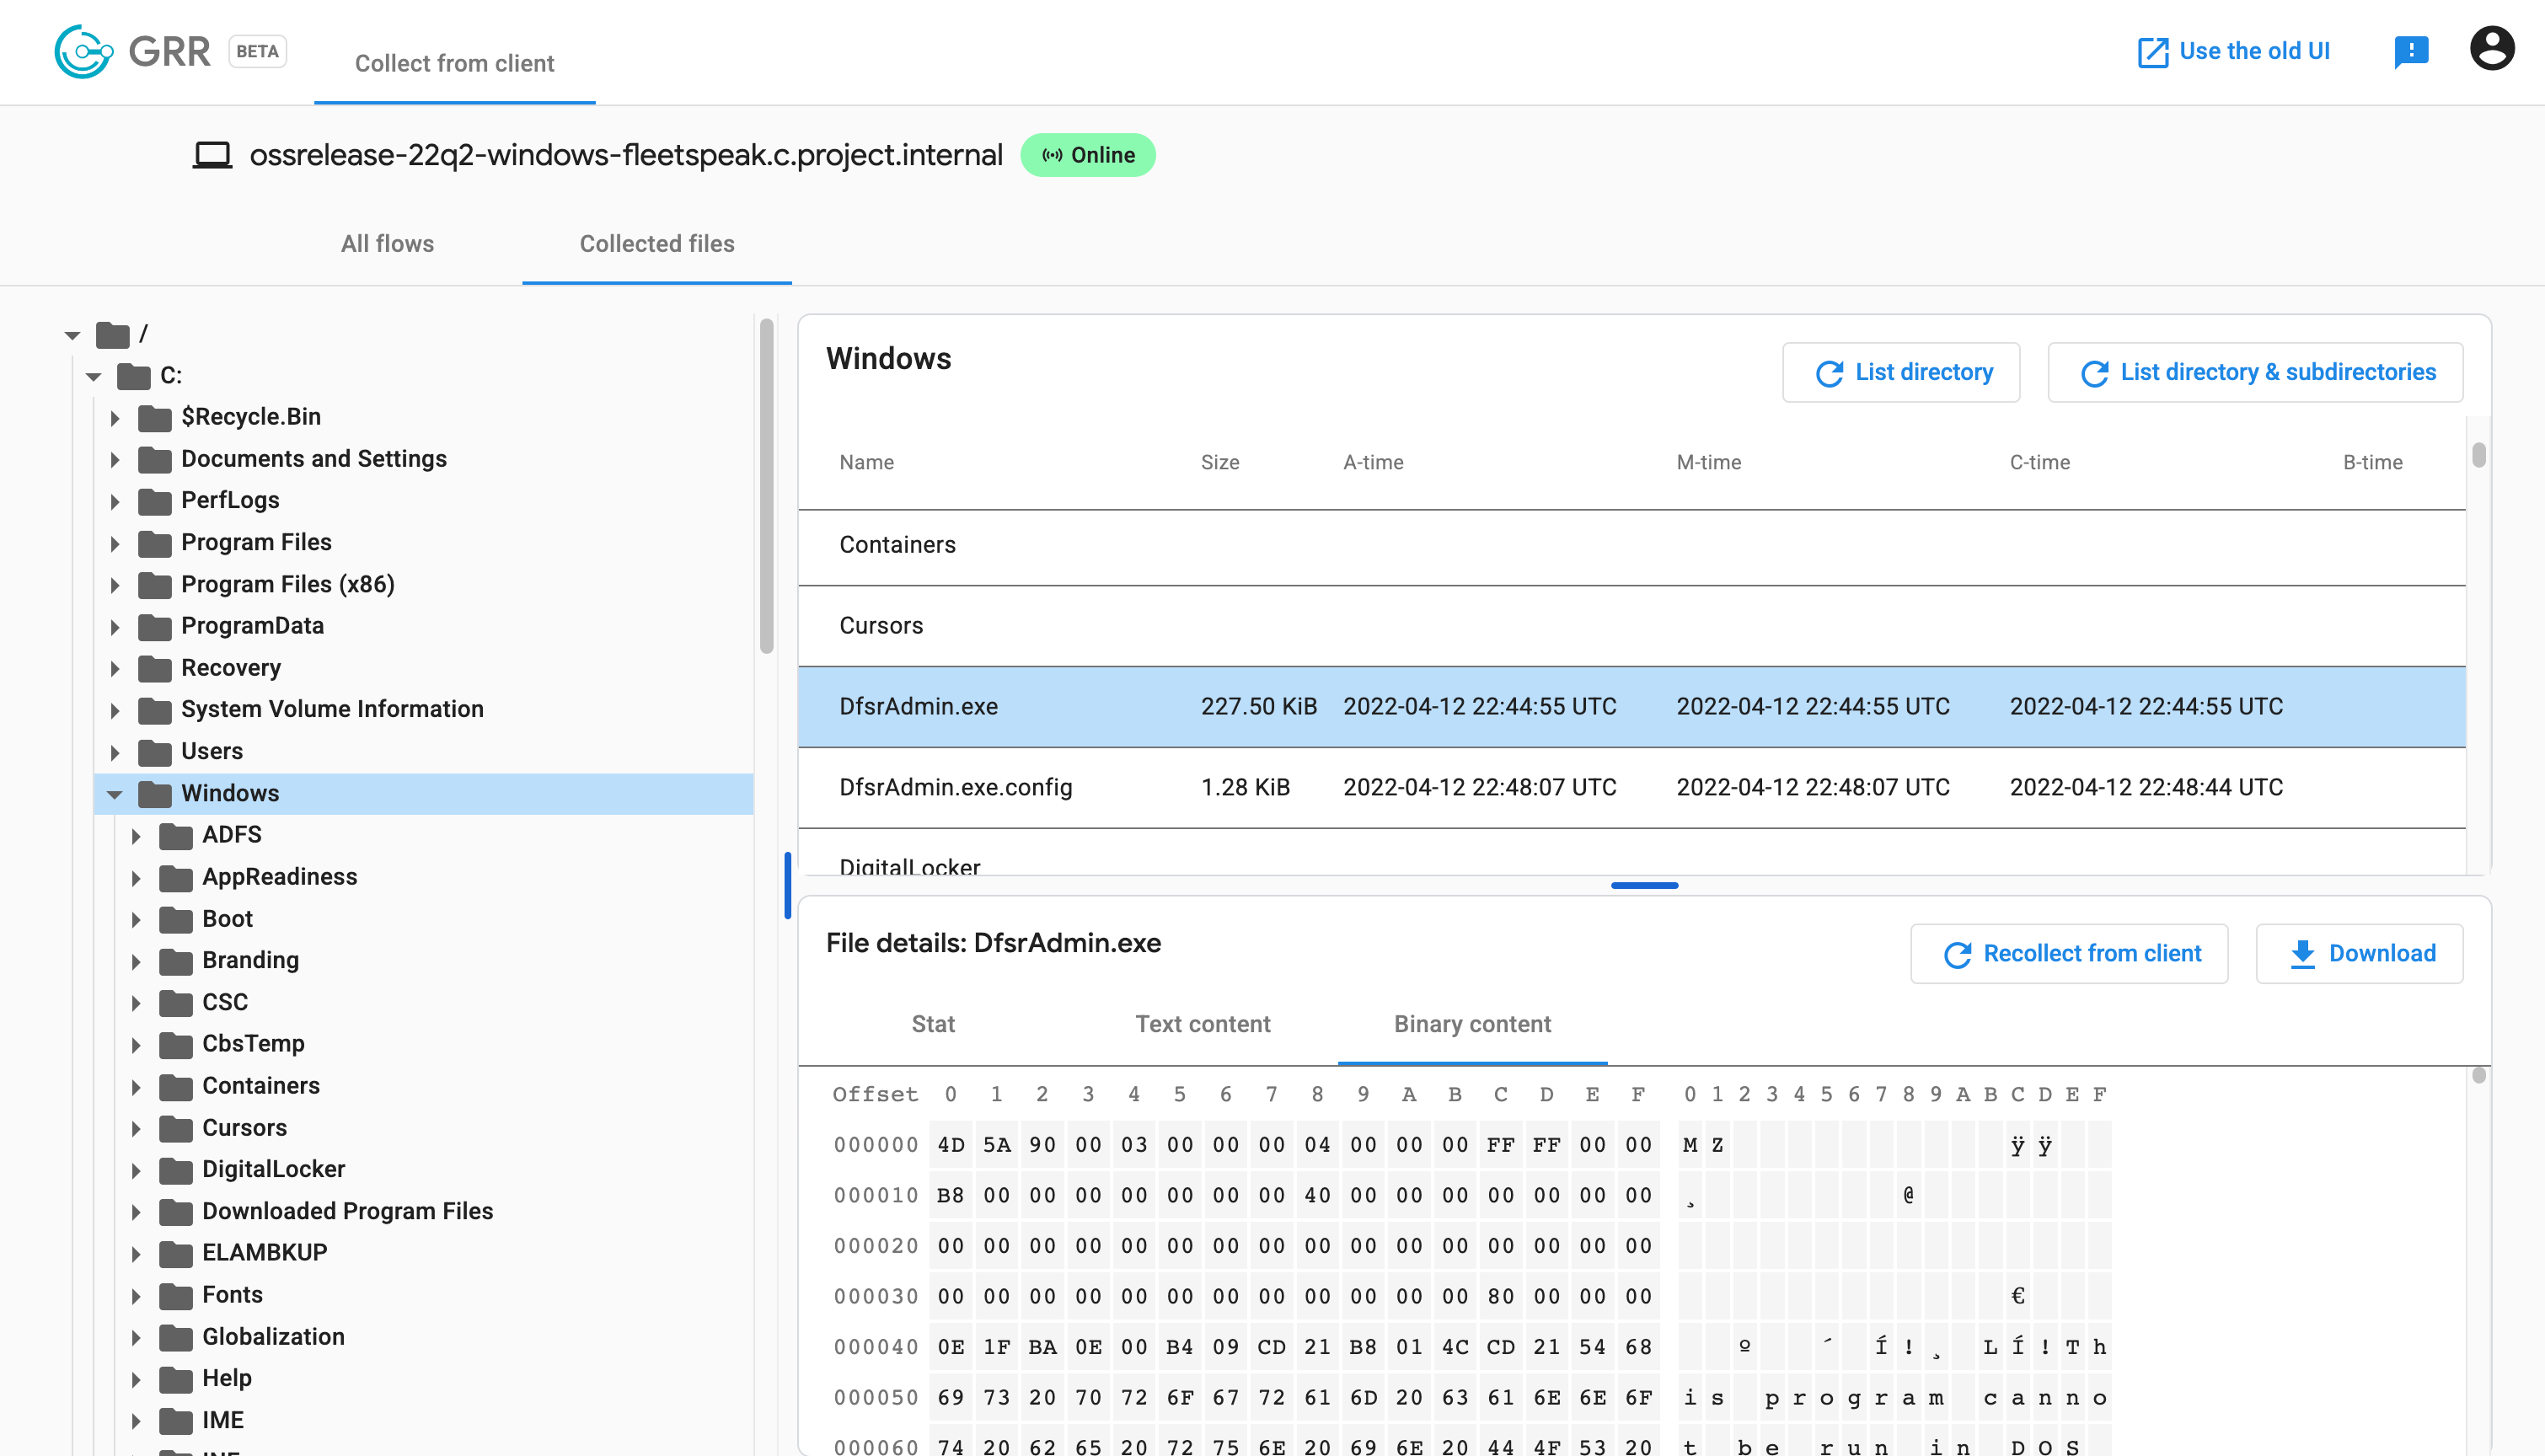
엔드포인트에서 메모리, 디스크, 네트워크 아티팩트를 포함한 포렌식 데이터를 수집하기 위해 Python 에이전트를 사용하는 원격 라이브 포렌식 및 사고 대응 프레임워크입니다.

MacOS, Windows, Linux의 호스트 기반 데이터를 수집, 처리 및 헌팅하세요.

FLARE Obfuscated String Solver - 악성코드에서 난독화된 문자열을 자동으로 추출합니다.

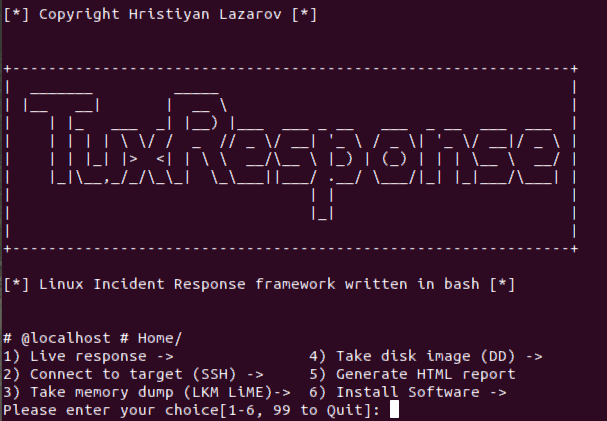
자동화된 Linux 침해 대응 스크립트로, 라이브 트라이어지, 메모리 수집(LiME), 디스크 이미징, YARA 스캐닝, HTML 보고서 생성을 포함합니다.

단순한 UsnJrnl (USN Journal Records/Change Journal Records) 파서만은 아닙니다.

ltm은 Linux용 머신-히스토리 디버거입니다. eBPF를 통해 프로세스, 파일, 네트워크, 메모리 및 블록 I/O 메타데이터를 기록한 후 타임라인을 쿼리할 수 있습니다.