
Archived
 jotaqc/cve-2022-30190_temporary_fix_source_code
이것은 CVE-2022-30190 취약점(Follina)에 대한 임시 보호를 적용하기 위한 Python 스크립트의 소스 코드입니다.
 itinerisltd/trellis-cve-2018-6389
CVE-2018-6389 WordPress load-scripts / load-styles 공격 완화
 cosmo121/follina-remediation
CVE-2022-30190 (Follina)에 대응하여 MSDT 실행 기능을 제거합니다.
 qixils/anticropalypse
취약한 이미지를 소급 삭제하여 aCropalypse 취약점(CVE-2023-21036, CVE-2023-28303)을 완화하는 Discord 봇
 lopqto/cve-2021-41773_honeypot
Apache HTTP Server 경로 탐색 취약점 CVE-2021-41773을 위한 경량 허니팟으로, 공격 시도를 캡처하고 기록하도록 설계되었습니다.
 fusion1110/ebpf-hid_guard
eBPF를 사용하는 Linux 커널 공간 HID 주입 공격 탐지기. USB 및 블루투스 HID 장치의 비정상적인 키스트로크 타이밍을 모니터링하고 공격이 완료되기 전에 악성 장치를 자동으로 언바인드합니다.
 mozilla/bleach
Bleach는 허용 목록 기반의 HTML 삭제 라이브러리로, 마크업과 속성을 이스케이프하거나 제거합니다.
 kiexitdispatcher/godefender
Anti Virtulization, Anti Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, VM 탐지 패키지. Windows 전용.
 0x0v1/audix
Audix는 보안 모니터링을 위해 Windows 이벤트 감사 정책을 신속하게 구성하는 PowerShell 도구입니다.
 mandiant/silketw
ETW용 C# 래퍼로서 커널 및 사용자 모드 이벤트 데이터를 JSON으로 직렬화하여 위협 헌팅, 악성코드 분석, 침해 대응에 사용되며, Yara 통합 및 Elasticsearch 전송 기능을 제공합니다.
 gabriellandau/edrsandblast-godfault
EDRSandblast-GodFault
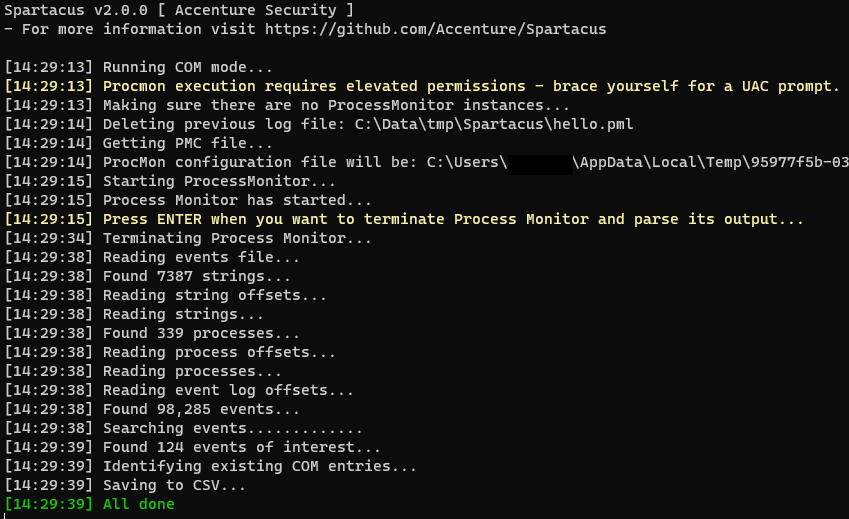 accenture/spartacus
Spartacus DLL/COM 하이재킹 툴킷
 optiv/mangle
Mangle은 컴파일된 실행 파일(.exe 또는 DLL)의 여러 측면을 조작하여 EDR의 탐지를 회피하는 도구입니다.
 swimlane/atomic-operator
Atomic Red Team 테스트(Atomics)를 여러 운영 체제 환경에서 실행하는 데 사용되는 Python 패키지입니다.
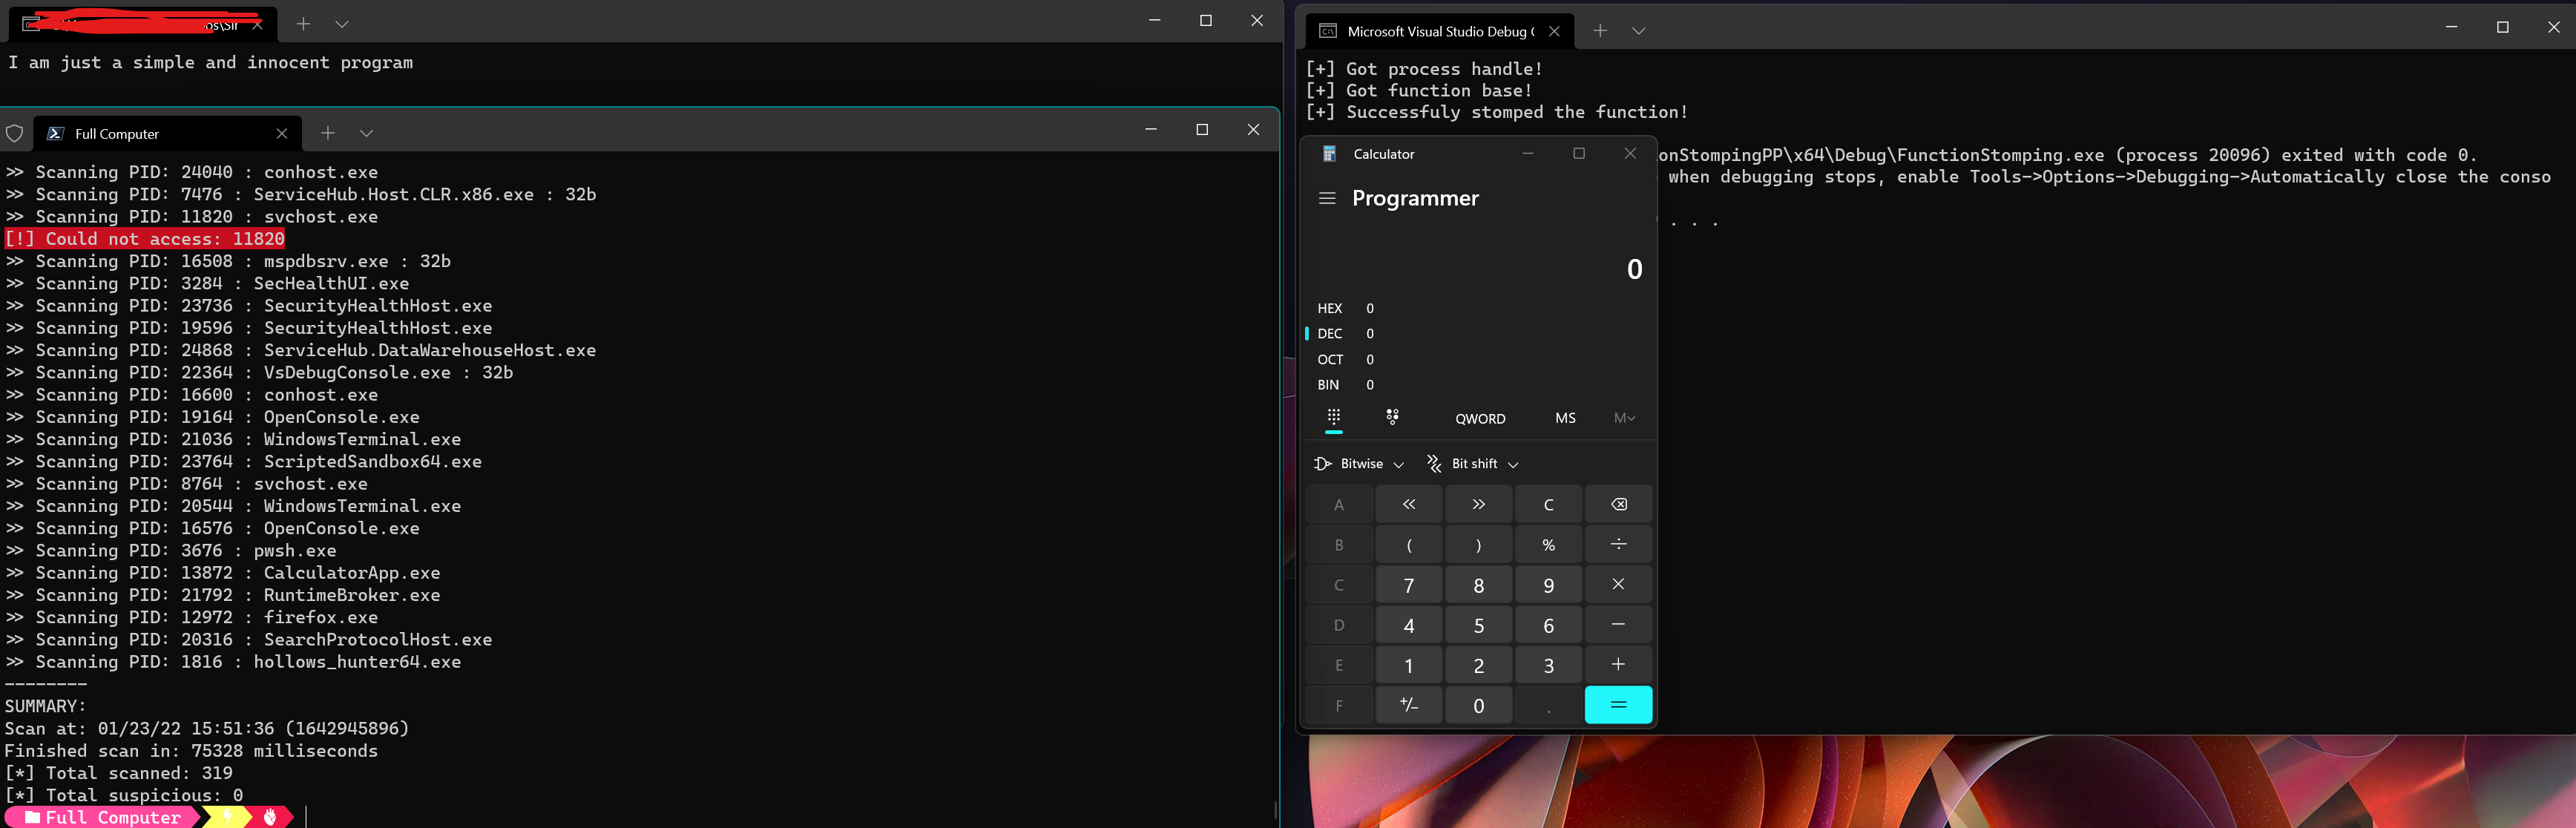 idov31/functionstomping
셸코드 인젝션 기법. C++ 헤더, 단독 Rust 프로그램 또는 라이브러리 형태로 제공됩니다.
 chryzsh/darthsidious
Active Directory 도메인 구축 및 해킹하기
 hlldz/reflexxion
RefleXXion은 AV/EPP/EDR 등에서 사용하는 사용자 모드 후크를 우회하는 데 도움을 주기 위해 설계된 유틸리티입니다. 사용자 모드 후크를 우회하기 위해 먼저 LdrpThunkSignature 배열에서 발견된 NtOpenFile,…