
CMD_Bypass_Assessment
 alperenugurlu/cmd_bypass_assessment
Windows에서 CMD 우회 방법을 자동으로 테스트하고, 결과를 평가하며, 보안 점수를 계산하고, 발견된 내용에 기반한 강화 권장 사항을 제공하는 PowerShell 스크립트입니다.
defensive-toolsprivilege-escalationconfiguration-auditing+1
11
alperenugurlu/cmd_bypass_assessmentWindows에서 CMD 우회 방법을 자동으로 테스트하고, 결과를 평가하며, 보안 점수를 계산하고, 발견된 내용에 기반한 강화 권장 사항을 제공하는 PowerShell 스크립트입니다.
 bashfuscator/bashfuscator
완전히 구성 가능하고 확장 가능한 Bash 난독화 프레임워크입니다. 이 도구는 레드 팀과 블루 팀 모두를 돕기 위해 설계되었습니다.
 xacone/bestedrofthemarket
오픈 소스 Windows 커널 수준 EDR 연구실로, 시스템 콜 인터셉트, 커널 콜백 및 YARA 규칙을 통해 프로세스 인젝션, 자격 증명 덤핑 및 기타 TTP에 대한 탐지 방법을 이해하고 테스트할 수 있습니다.
 datadog/hash
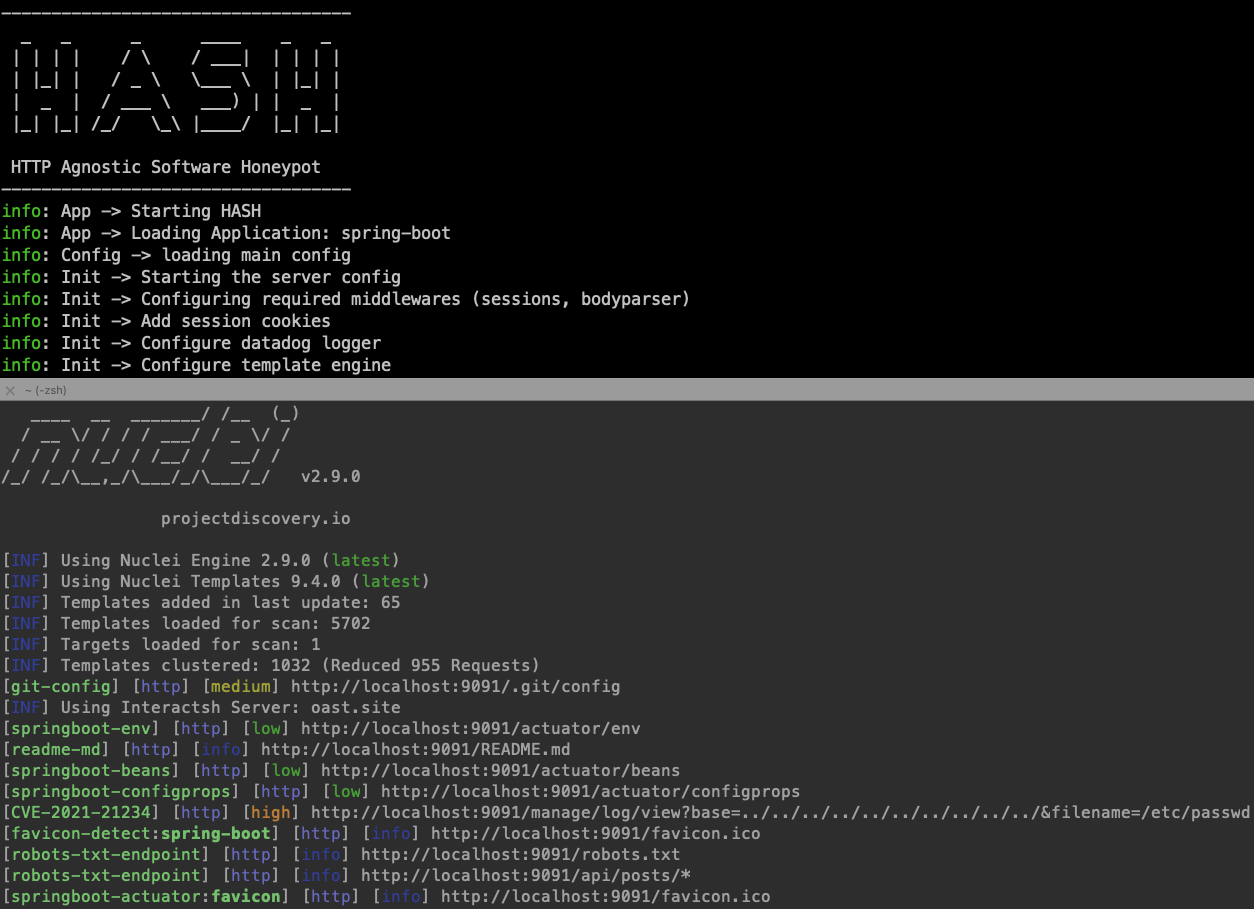
YAML로 구성 가능한 낮은 상호작용 허니팟 프레임워크로, HTTP/HTTPS 기반의 디셉션 서버를 배포할 수 있으며 내장된 허니트랩 및 Datadog 로그 통합을 지원합니다.
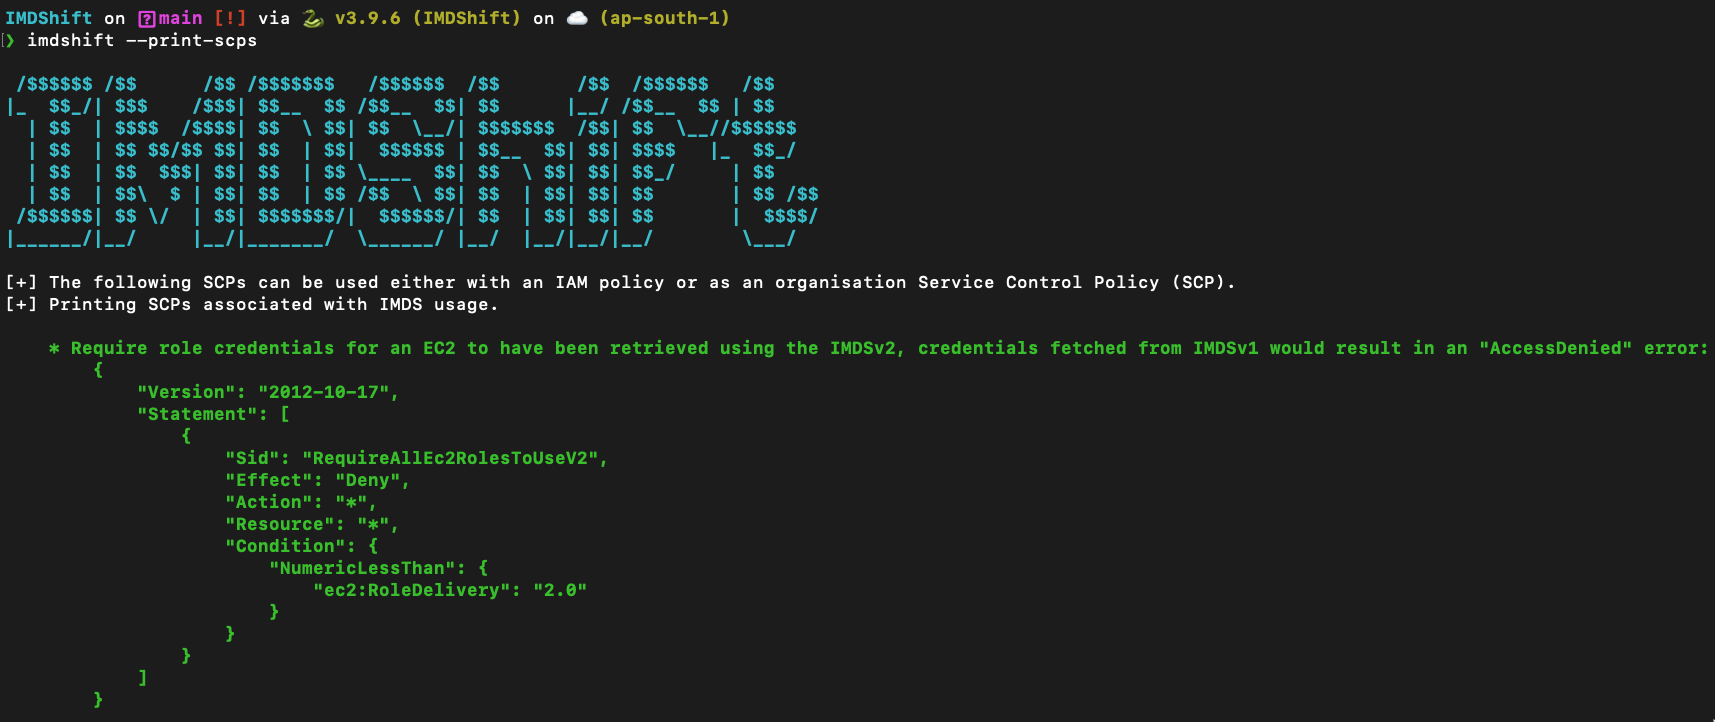 ayushpriya10/imdshift
AWS 워크로드의 IMDSv1에서 IMDSv2로의 마이그레이션을 자동화하여 SSRF 공격을 완화합니다. EC2, ECS, EKS, Lightsail 등에서 IMDSv1 사용을 탐지하며, 홉 제한 업데이트 및 SCP 권장 사항을 제공합니다.
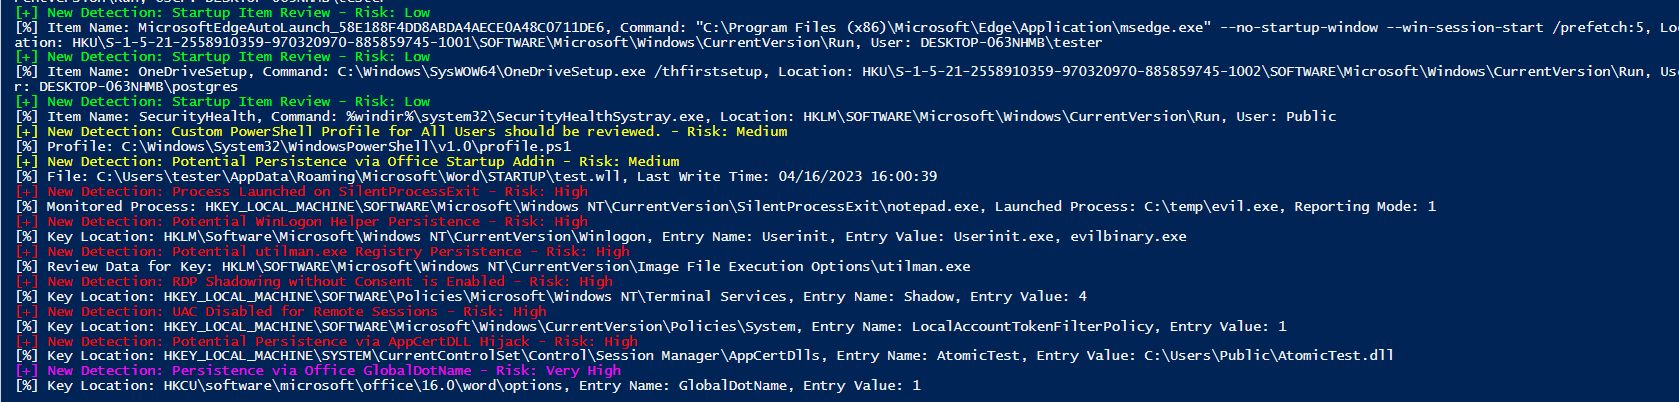 joeavanzato/trawler
사고 대응자가 잠재적인 공격자 지속성 메커니즘을 발견할 수 있도록 도와주는 PowerShell 스크립트입니다.
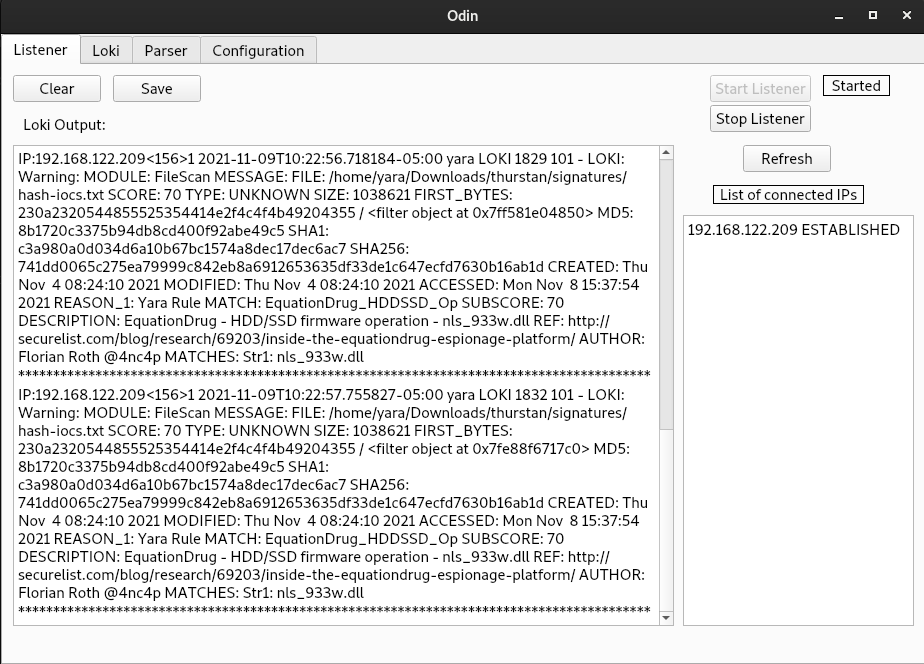 hamza-megahed/odin
엔드포인트 전반에 Loki를 배포하여 탐지 결과를 수집하고 로그를 CSV로 파싱해 사고 대응 및 포렌식 분석에 활용하는 중앙 집중식 IoC 스캐너.
 klezvirus/syswhispers3
SysWhispers on Steroids - AV/EDR 회피를 위한 직접 시스템 호출.
 icyguider/nimcrypt2
.NET, PE 및 Raw Shellcode Packer/Loader (Nim으로 작성됨)
 bohops/rogueassemblyhunter
Rogue Assembly Hunter는 실행 중인 프로세스에서 '흥미로운' .NET CLR 모듈을 발견하기 위한 유틸리티입니다.
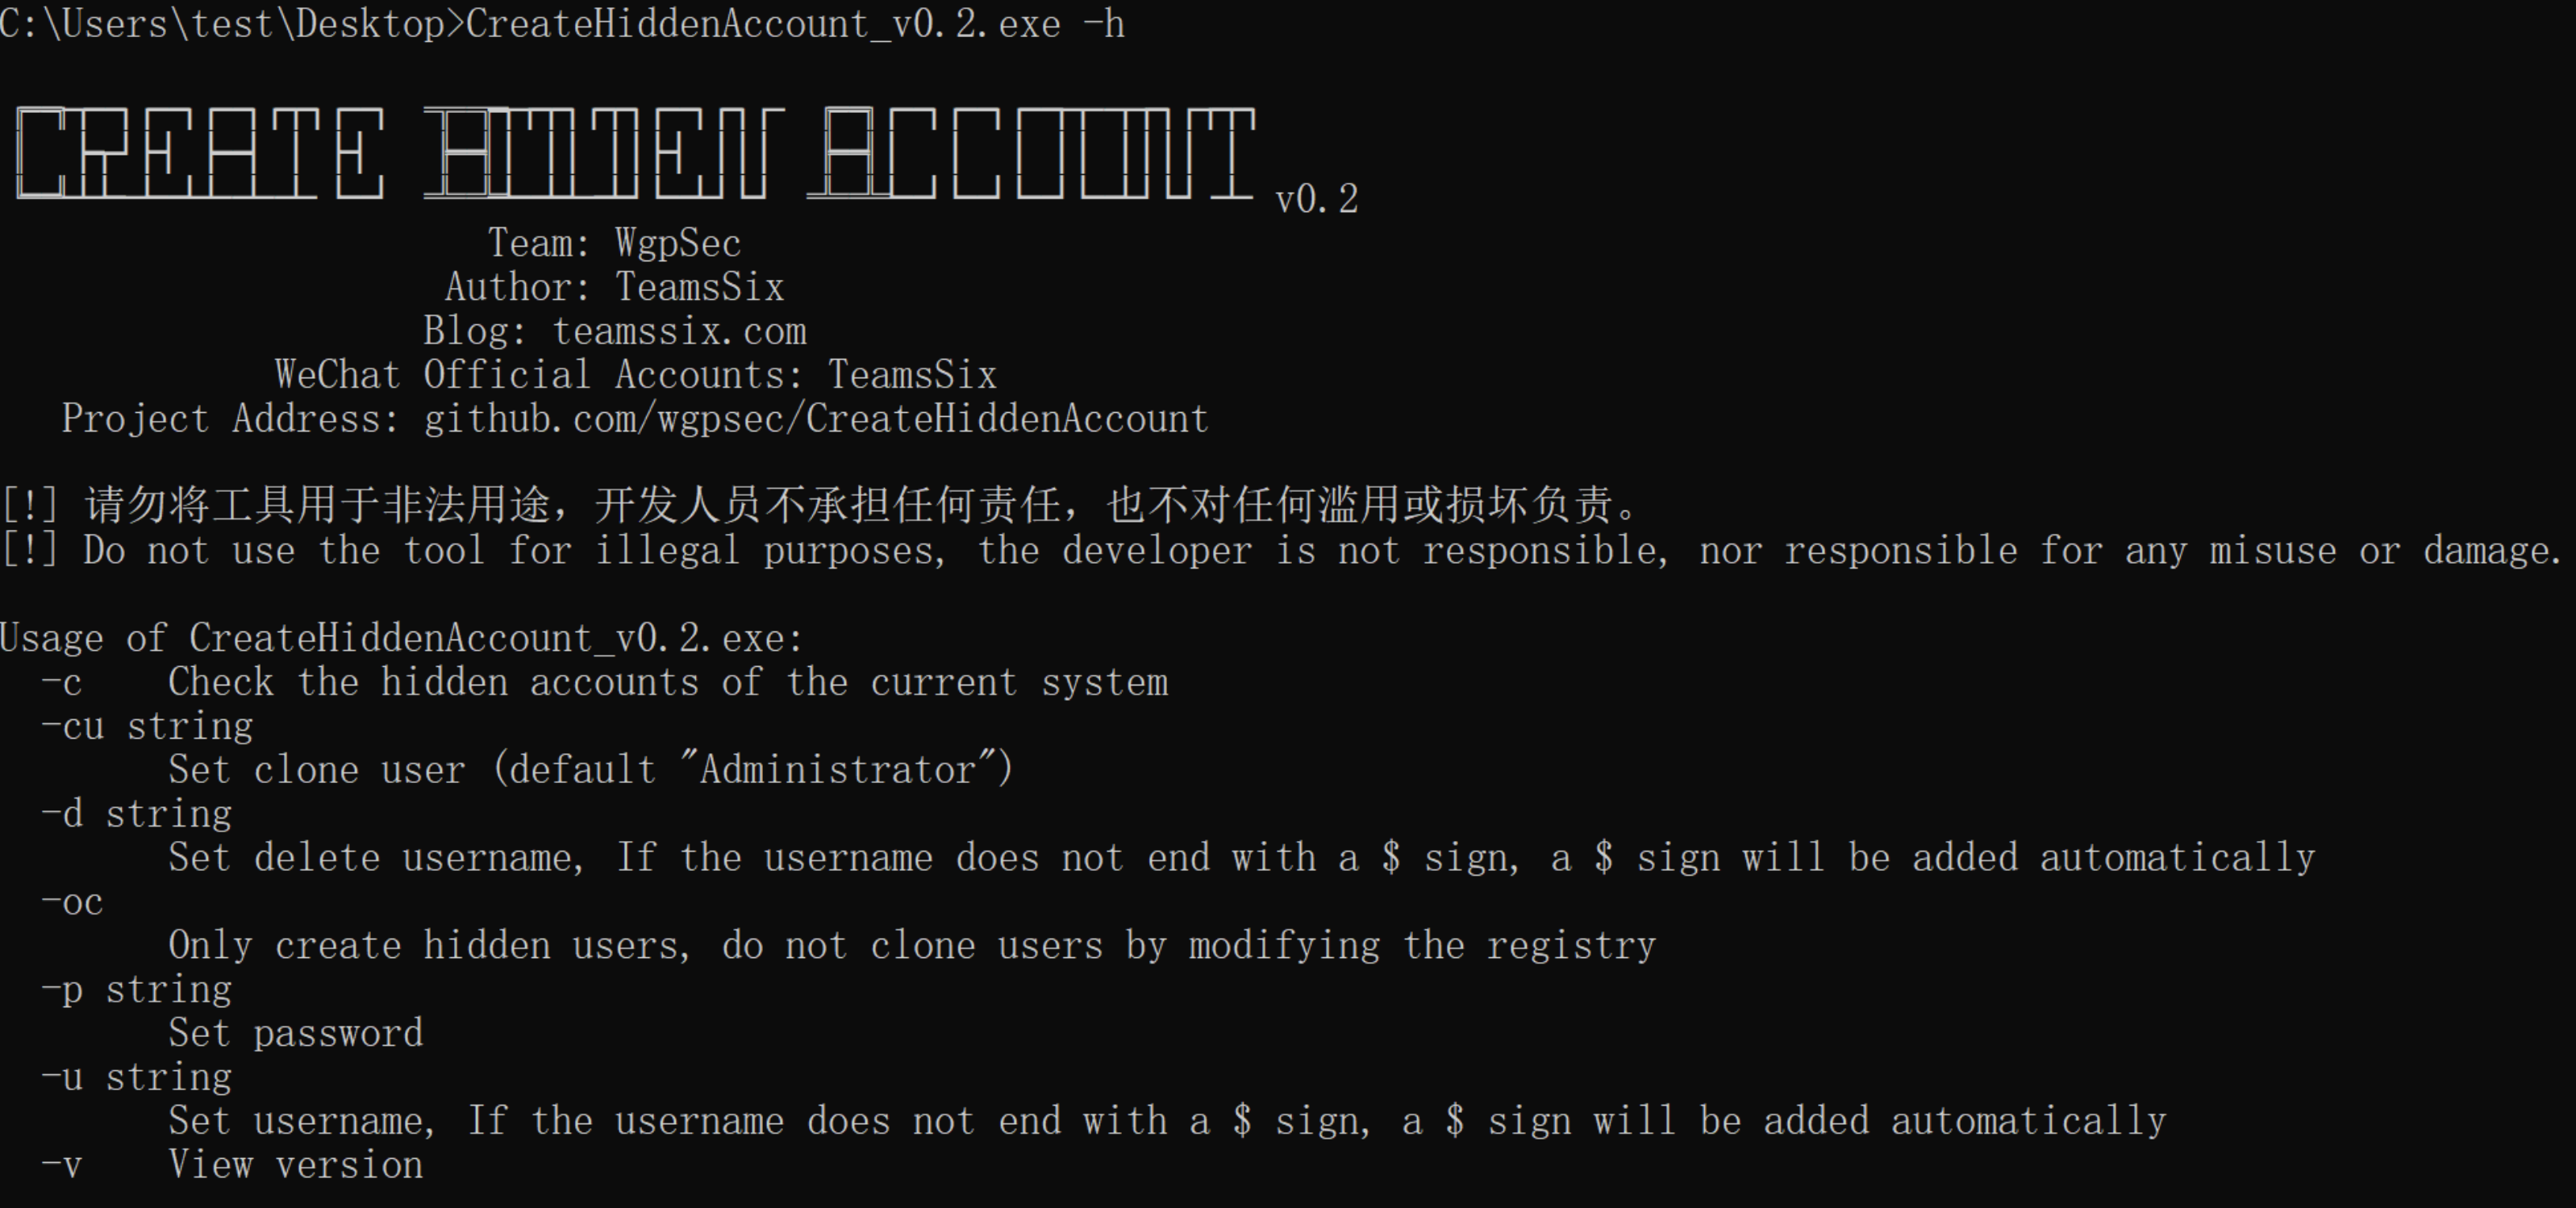 wgpsec/createhiddenaccount
레지스트리를 사용하여 숨겨진 계정을 생성하는 도구
 scarredmonk/sysmonsimulator
Sysmon 이벤트 시뮬레이션 유틸리티로, 블루팀이 EDR 탐지 및 상관 규칙을 테스트하기 위해 공격을 시뮬레이션하여 Sysmon 이벤트 로그를 생성하는 데 사용할 수 있습니다.
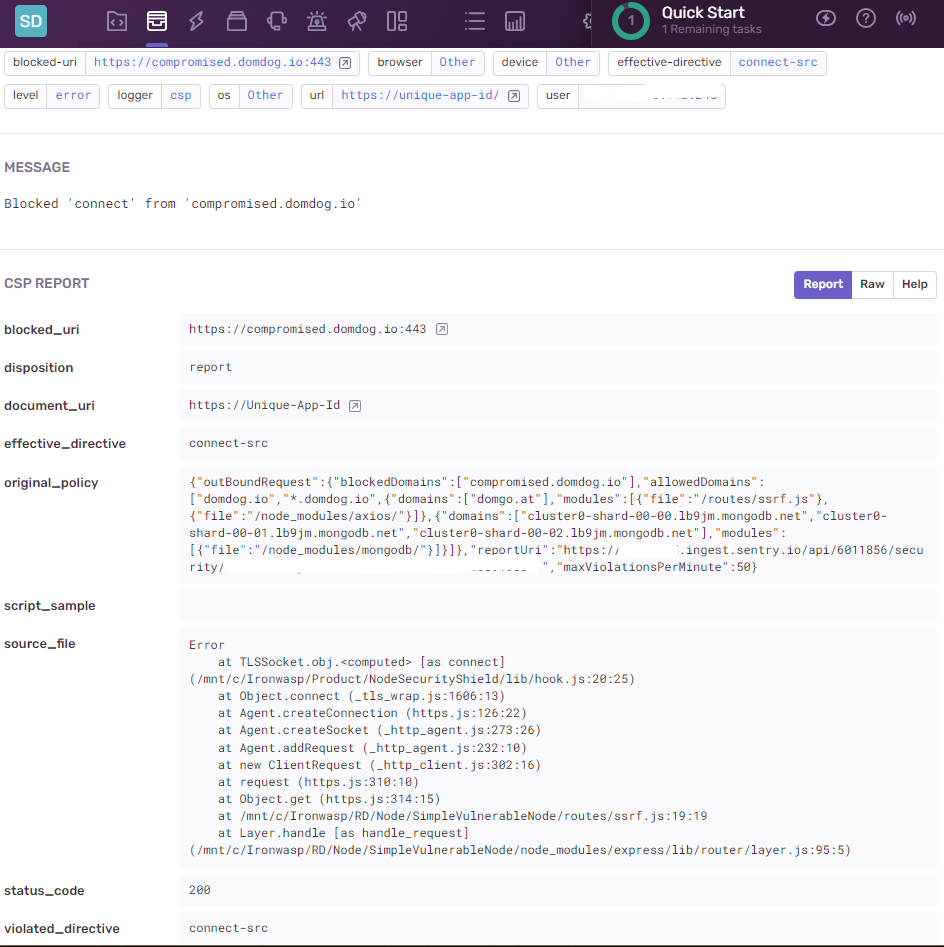 domdogsec/nodesecurityshield
개발자와 보안 엔지니어에게 친숙한 NodeJS 애플리케이션 보안 패키지입니다.
 hashicorp-forge/grove
소프트웨어 서비스(SaaS) 로그 수집 프레임워크.
 soteria-security/365inspect
Microsoft 365 환경의 보안 평가를 자동화하는 PowerShell 스크립트입니다.
 wavestone-cdt/edrsandblast
취약한 서명된 드라이버를 무기화하여 EDR 커널 콜백, 오브젝트 콜백, ETW TI 공급자 및 사용자 공간 훅을 우회하고 LSASS 메모리 덤프 및 자격 증명 추출을 수행합니다.
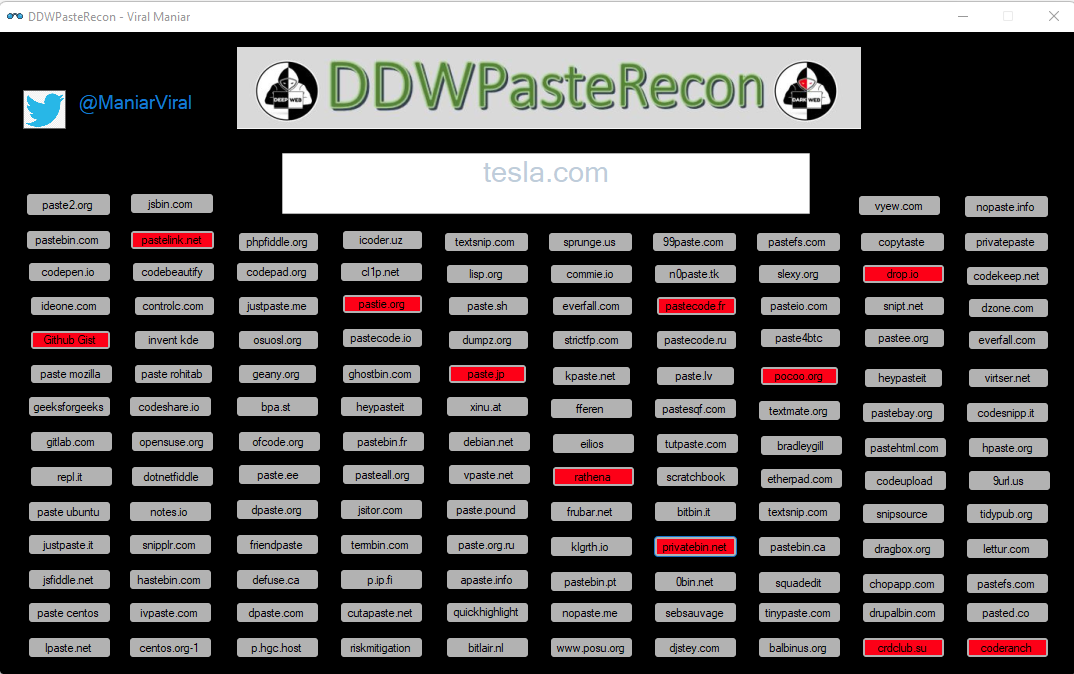 viralmaniar/ddwpasterecon
DDWPasteRecon 도구는 코드 유출, 민감한 파일, 평문 비밀번호, 비밀번호 해시를 식별하는 데 도움을 줍니다. 또한 SOC 및 블루팀(Blue Team) 구성원이 조직의 pastesites 노출에 대한 상황 인식을 얻을 수 있게 합니다. Google의…