cloudfoxable
 bishopfox/cloudfoxable
나만의 의도적으로 취약하게 설계된 AWS 침투 테스트 플레이그라운드를 생성하세요.
cloud-infrastructure-securityctfpenetration-testing+3
4685개월 전
bishopfox/cloudfoxable나만의 의도적으로 취약하게 설계된 AWS 침투 테스트 플레이그라운드를 생성하세요.
 bishopfox/otto-support
mcp-go를 사용한 취약한 MCP 서버 구현
 d0rb/wix-kickstartx-challenge-writeup
CTF 챌린지 상세 해설: React SPA 리버스 엔지니어링, SVG 이미지 파싱, 그리디 매칭 기반 자동화 솔버 구축 및 만점 달성.
 synacktiv/lehack-2026-challenge
Synacktiv의 leHack 2026 챌린지 소스
 spiralbl0ck/zero2her0-solution-for-gozi-string_challenge
gozi 악성코드 분석 솔루션: write-up을 작성하는 동안 인내심 있게 기다려 주세요 :)
 httpvoid/writeups
보안 취약점 분석 자료를 엄선해 모은 컬렉션으로, 애플리케이션 보안, CTF 챌린지, 버그 바운티 발견 사례를 다룹니다.
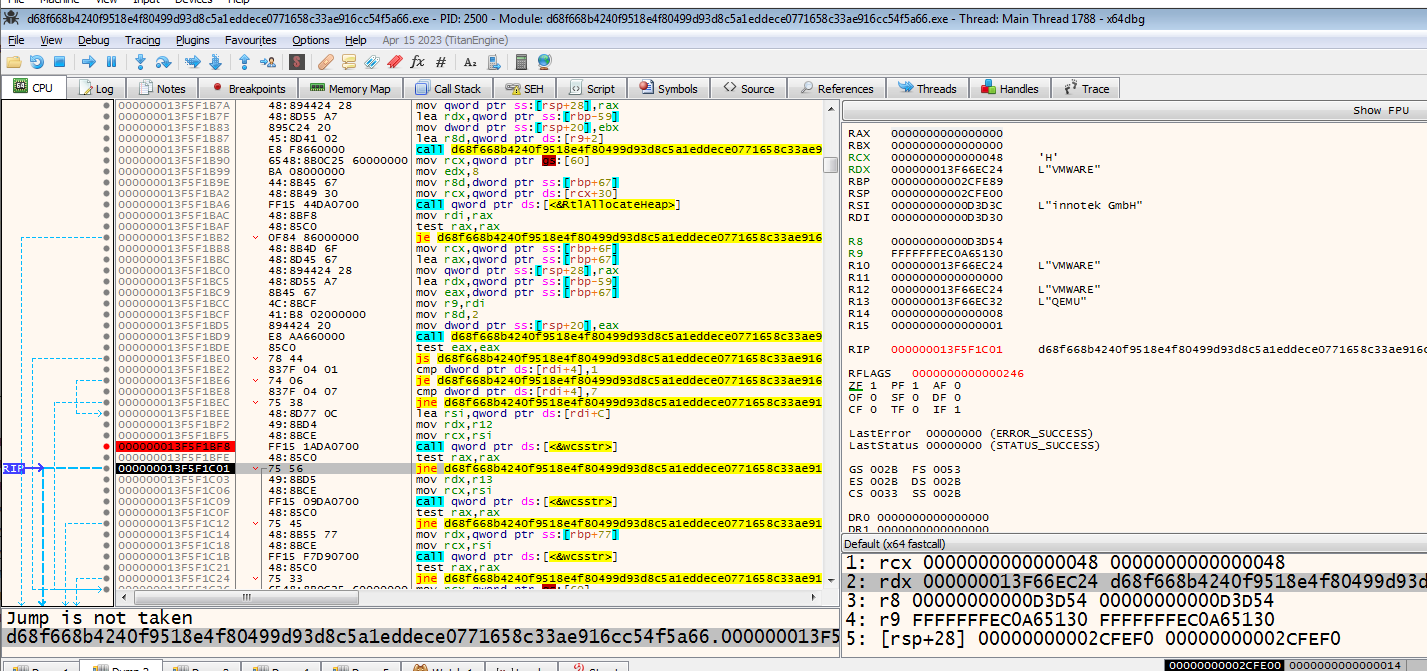 spiralbl0ck/blacklotus-z2a-challenge
BlackLotus-Z2A-Challenge, 지금은 볼 것 없음, 계속 진행하세요
 agampreet-singh/redroot
RedRoot는 필수 레드 팀 도구를 하나의 통합 터미널 환경으로 제공하는 Python 기반의 CLI 중심 공격적 보안 프레임워크입니다. 침투 테스터, 레드 팀원, CTF 플레이어, 사이버 보안 학습자를 위해 설계되었으며, GUI에 의존하지 않고 실제 업무…
 sunblaze-ucb/exploitgym
ExploitGym은 실제 세계의 취약점을 기반으로 구축된 대규모의 현실적인 벤치마크로, AI 에이전트의 익스플로잇 개발 능력을 평가하도록 설계되었습니다.
 infobyte/eko2020-challenge
# Ekoparty 2020 CTF 챌린지 보안 취약점이 존재하는 Flask 웹 애플리케이션을 악용하는 Ekoparty 2020 캡처 더 플래그(Capture-the-flag) 챌린지입니다. 실습형 침투 테스트 연습을 위해 설계되었습니다.
 timgad794/devhub-htb-walkthrough
Hack The Box - DevHub 머신 워크스루 (중급 Linux, CVE-2026-23744, Chisel 터널링, Jupyter, 루트 권한 상승)
 americooo/pentest-writeups
Kioptrix Level 1 분석글 - CVE-2003-0201 Samba trans2open
 owasp/ai-vulnerabilities-playground
# Hands-on AI 보안 실습 플랫폼 프롬프트 인젝션, 에이전트 시스템 악용, 모델 조작, MCP 신뢰 경계 공격 등 50개 이상의 시나리오를 제공하는 실습형 AI 보안 랩 플랫폼입니다. Ollama + FastAPI + React를 사용하여 안전한 공격/방어…