
pentestcode
 s0ld13rr/pentestcode
지속적인 엥게이지먼트 상태를 유지하며 다중 에이전트 정찰, 익스플로잇, 사후 익스플로잇 및 보고를 오케스트레이션하는 자율형 AI 침투 테스트 에이전트
penetration-testing-frameworksreconnaissancepassword-attacks+9
850
s0ld13rr/pentestcode지속적인 엥게이지먼트 상태를 유지하며 다중 에이전트 정찰, 익스플로잇, 사후 익스플로잇 및 보고를 오케스트레이션하는 자율형 AI 침투 테스트 에이전트
 gmh5225/awesome-web3-security
Pentester와 Bug Hunter를 위한 엄선된 Web3 보안 자료 및 리소스 목록.

 wattocyber/offensive-one-liners
110 offensive-security one-liners for authorized testing and CTFs, grouped by category and kill-chain step.
 losfuzzys/glacierctf2023_writeups
GlacierCTF 2023을 다루는 선별된 CTF 라이트업 컬렉션으로, pwn, rev, web, crypto 및 스마트 컨트랙트 챌린지에 대한 솔루션과 교육적 설명을 포함합니다.
 gmh5225/awesome-ai-security
A curated list of AI Security materials and resources for Pentesters, Bug Hunters, and Security Researchers.
 nanashibx2/bx2-writeups
Nanashi Bx2의 사이버 보안 라이트업, 워크스루 및 기술 노트.
 alzeaty1/security-writeups
CTF writeups and teaching scripts for web security, bug bounty techniques, and network forensics, with blank-value versions for active practice.
 pugazhendii22/keepass-exfil-forensics
TryHackMe DFIR 챌린지에 대한 네트워크 포렌식 분석 글 + 도구: PCAP 트래픽에서 hex→Base64→XOR 방식의 외부 유출(exfiltration) 체인을 역분석한 다음, CVE-2023-32784를 통해 프로세스 메모리 덤프에서 KeePass…
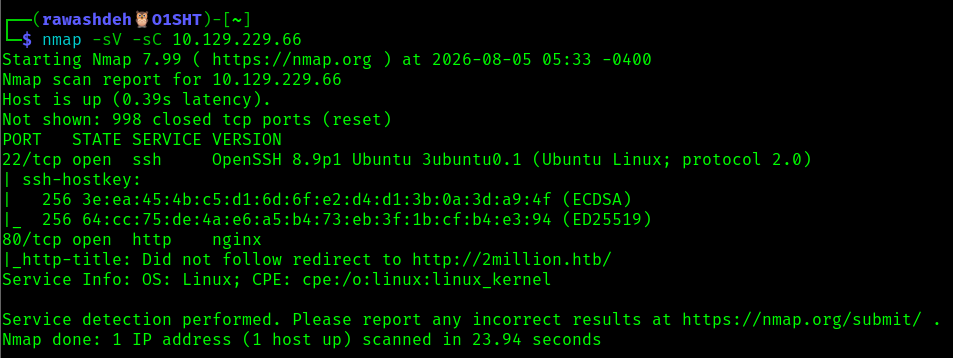 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion 머신 라이트업 — JWT/초대 코드 우회, IDOR, 명령 주입, CVE-2023-0386 권한 상승.
 cy-clon3/awesome-ios-security
iOS 애플리케이션 보안과 관련된 훌륭한 리소스를 엄선하여 정리한 목록입니다.
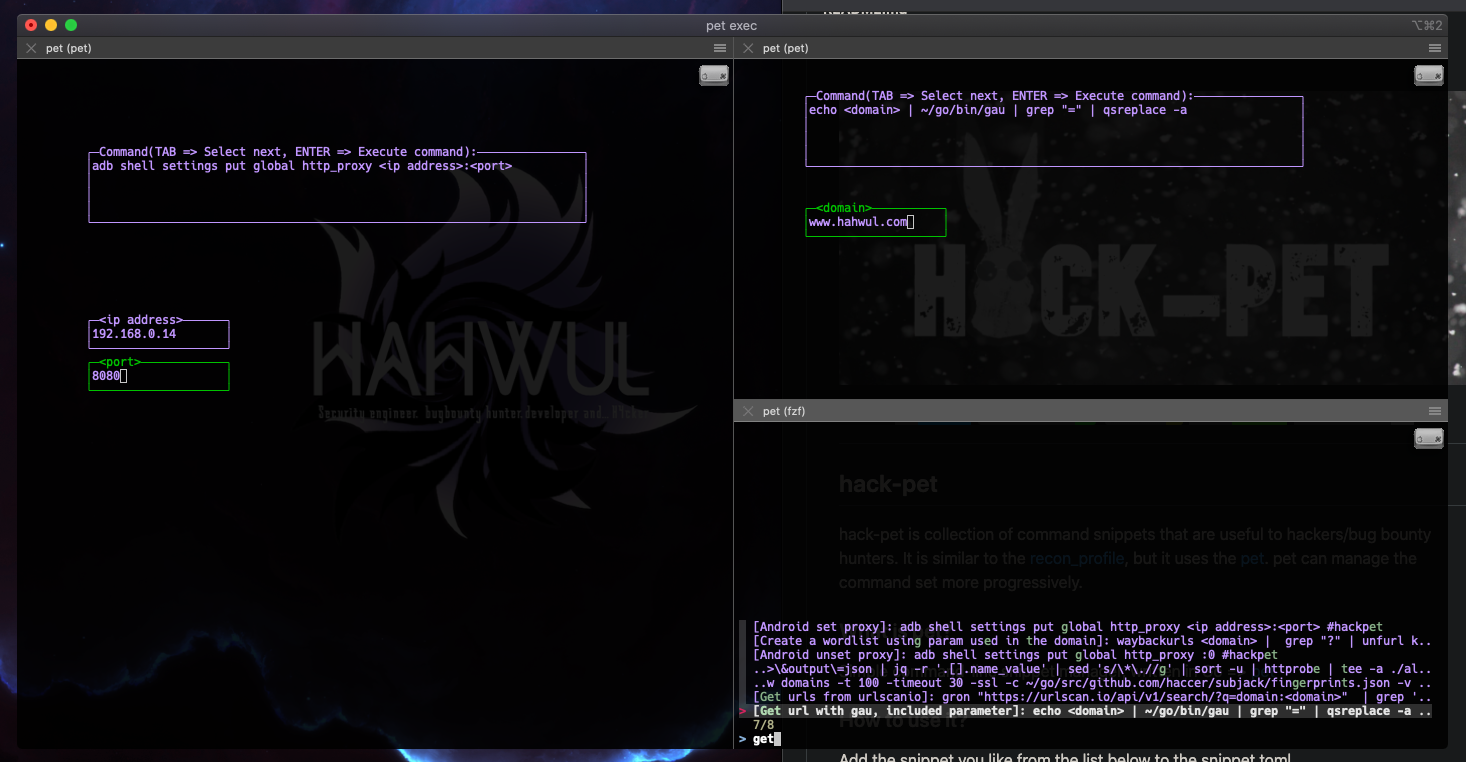 anlominus/bug-bounty
Bug Bounty ~ Awesomes | 서적 | 치트시트 | 체크리스트 | 도구 | 워드리스트 | 더 보기

 t3l3machus/pentest-pivoting
침투 테스트 / CTF 챌린지를 위한 네트워크 피벗팅의 간결한 가이드
 live-ctf/livectf-defcon30
바이너리 익스플로잇과 리버스 엔지니어링을 연습하기 위한 DEF CON 30 CTF 챌린지 바이너리, 빌드 스크립트 및 솔루션 스크립트 모음입니다.
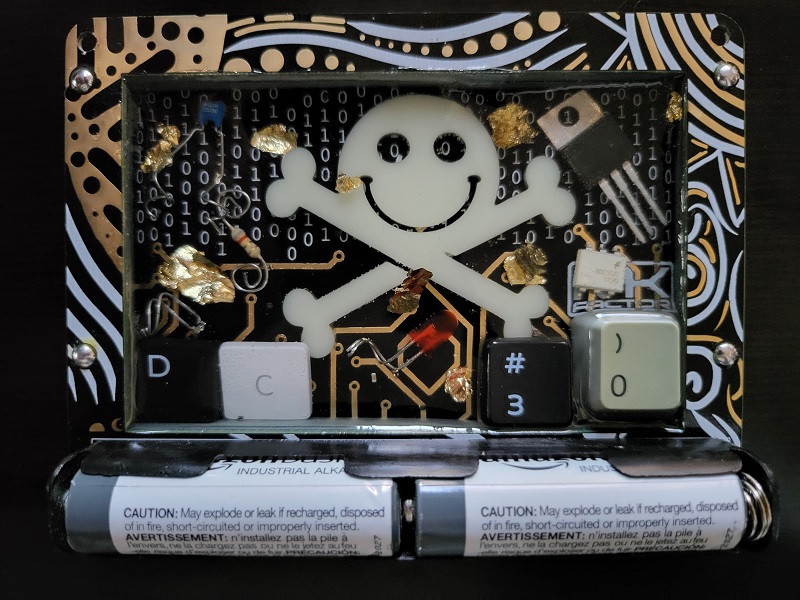 kybr-git/dc30-badge-challenge-writeup
DEF CON 30 배지 챌린지에 대한 라이트업
 bittentech/bug-bounty-beginner-roadmap
버그 헌팅을 시작하려고 하며 초보자로서 안내가 필요한 모든 사람을 위한 리소스 팩토리입니다.
 ameetsaahu/kernel-exploitation
CTF 챌린지를 위한 Linux 커널 익스플로잇 개발 노트 및 스크립트로, initramfs 추출, msg_msg/ldt_struct 악용, 그리고 권한 상승을 위한 실전 익스플로잇 기법을 다룹니다.