
cve-unassigned-1
 cved-sources/cve-unassigned-1
cve-unassigned-1
container-securityvulnerability-analysisexploitation+3
cved-sources/cve-unassigned-1cve-unassigned-1
 nabhan-mohy/dirty-frag-research-cve-2026-43284-
CVE-2026-43284(Dirty Frag)에 대한 포괄적인 기술 연구로, Linux 커널 내부 구조, 근본 원인 분석, 패치 분석, 탐지 엔지니어링, 위협 헌팅, 침해 대응 및 Kubernetes 보안 영향 등을 다룹니다.
 nccgroup/conmachi
컨테이너 블랙박스 보안 감사 도구: 대상 컨테이너 내부에서 보안 구성을 열거합니다
 nccgroup/go-pillage-registries
모의 침투 테스터를 위한 Docker 레지스트리 도구로, 이미지를 열거하고 가져올 수 있습니다.
 nccgroup/insject
insject는 컨테이너를 건드리기 위한 도구입니다. 이를 통해 컨테이너 또는 Linux 네임스페이스의 임의 조합에서 임의의 명령을 실행할 수 있습니다.
 nccgroup/kubetcd
침해된 etcd를 사후 익스플로잇하여 지속성을 확보하고 노드에 원격 셸을 획득합니다.
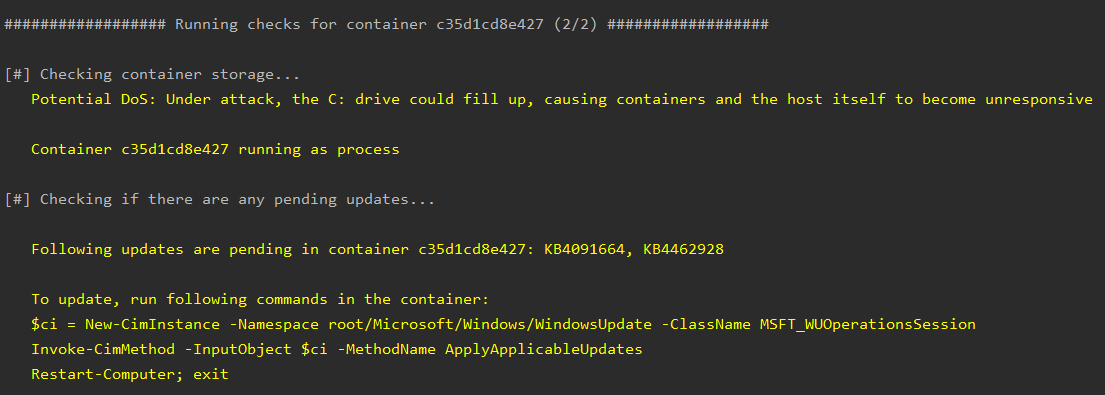 nccgroup/whalescan
Whalescan은 Windows 컨테이너용 취약점 스캐너로, 여러 벤치마크 검사와 컨테이너의 CVE/취약한 패키지 확인을 수행합니다.
 bishopfox/badpods
상승된 권한으로 파드를 생성하는 매니페스트 모음입니다.
 stealthcopter/deepce
Docker 열거, 권한 상승 및 컨테이너 탈출 (DEEPCE)
 aquasecurity/binfinder
패키지 관리자를 통해 설치되지 않은 바이너리 파일 찾기
 aquasecurity/trivy-enforcer
[실험적] 이미지 보증을 위한 Kubernetes Operator
 aquasecurity/trivy-module-wordpress
Trivy WordPress용 예제 모듈
 aquasecurity/trivy-plugin-kubectl
kubernetes 리소스의 이미지를 스캔하는 Trivy 플러그인
 masahiro331/kube-trivy
Kubernetes용 Trivy
 randomrobbiebf/chart-down
ChartMuseum에서 모든 차트 목록을 추출합니다
 knqyf263/aqua-checksums
컨테이너 이미지, 릴리스, Git 태그의 암호화 무결성을 모니터링하여 공급망 보안을 강화하고, Rekor 투명성 로그로 Sigstore cosign 서명을 검증합니다.
 liske/needrestart
패키지 업그레이드 후 오래된 라이브러리를 사용하는 데몬을 식별하여 재시작함으로써 보안을 유지하는 시스템 유틸리티입니다. 컨테이너와 인터프리터를 지원합니다.