Archived
VulApps
 medicean/vulapps
다양한 취약점 환경을 빠르게 구축(Various vulnerability environment)
container-securityvulnerability-analysisweb-security+4
3.8k
 vmware-archive/lightwave
기존 인프라, 애플리케이션 및 컨테이너를 위한 아이덴티티 서비스
 spiarh/webhook-cve-2022-0811
CVE-2022-0811 악용을 차단하는 간단한 웹훅
 rancher/externalip-webhook
CVE-2020-8554: LoadBalancer 또는 ExternalIPs를 사용한 중간자 공격
 michaelsanford/log4shell-honeypot
CVE-2021-44228용 Docker화된 허니팟.
 chainguard-dev/text4shell-policy
cve-2022-42889 text4shell에 대한 ClusterImagePolicy 데모
 aws-samples/kubernetes-log4j-cve-2021-44228-node-agent
Kubernetes DaemonSet으로 JVM을 핫 패치하여 JNDI 조회를 비활성화함으로써 Log4j2 취약점(CVE-2021-44228, CVE-2021-45046)을 완화하고, 종속성이 업데이트될 때까지 임시 보호를 제공합니다.
 vishnunandan555/cordon
Linux에서 제한된 파일 시스템 뷰 내에서 모든 명령 실행
 tenable/terrascan
프로비저닝 전 클라우드 네이티브 인프라의 위험을 완화하기 위해 코드형 인프라 전반의 규정 준수 및 보안 위반을 탐지합니다.
 openclarity/openclarity
OpenClarity는 클라우드 네이티브 애플리케이션과 인프라의 보안 및 가시성을 강화하기 위해 구축된 오픈소스 플랫폼입니다.
 abacus-group-rto/legion
Legion은 정보 시스템의 발견, 정찰 및 익스플로잇을 지원하는 오픈 소스, 사용하기 쉬운, 매우 확장 가능한 반자동 네트워크 침투 테스트 도구입니다.
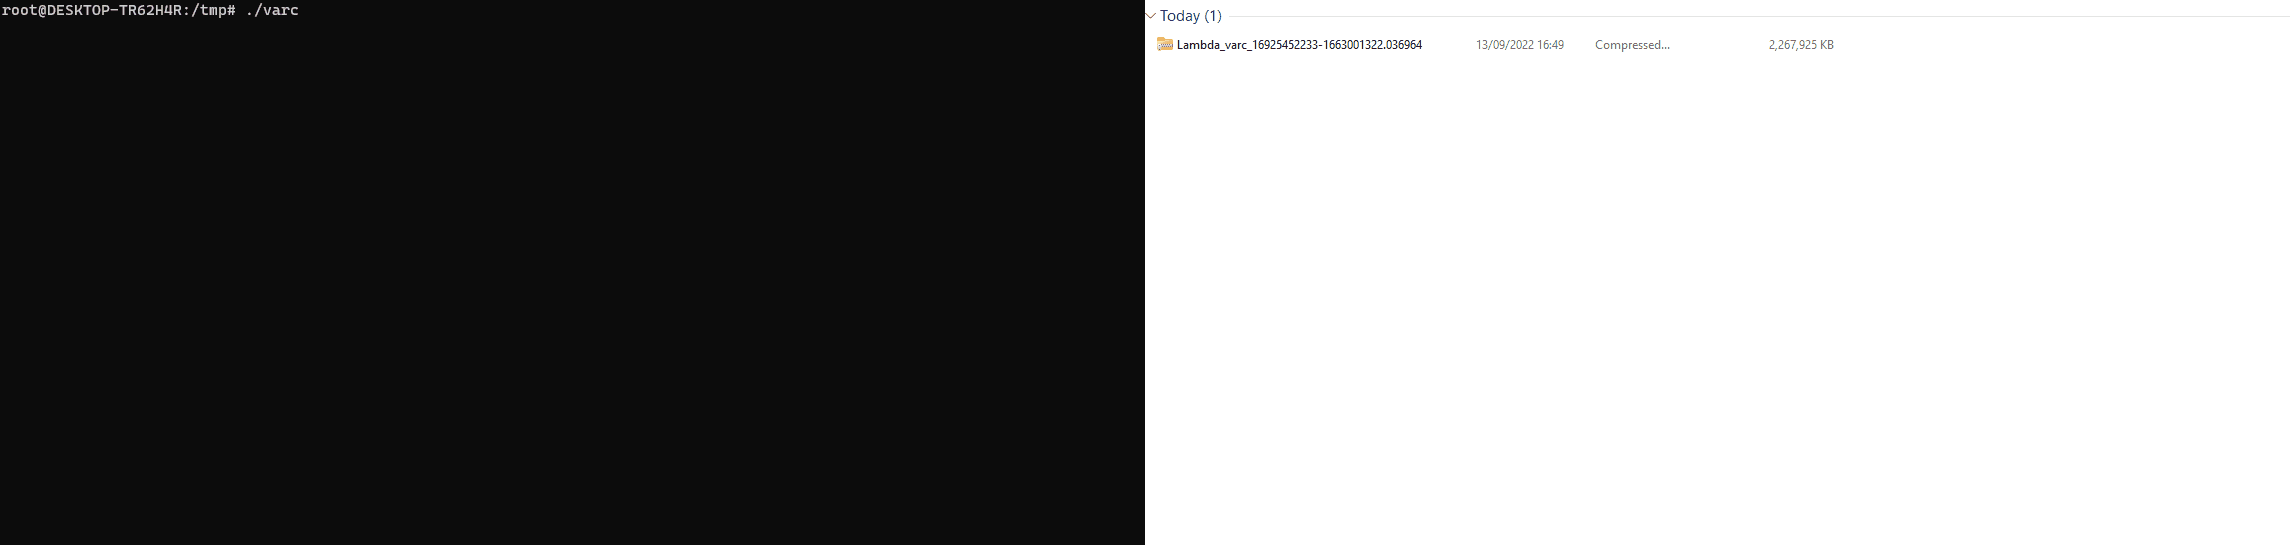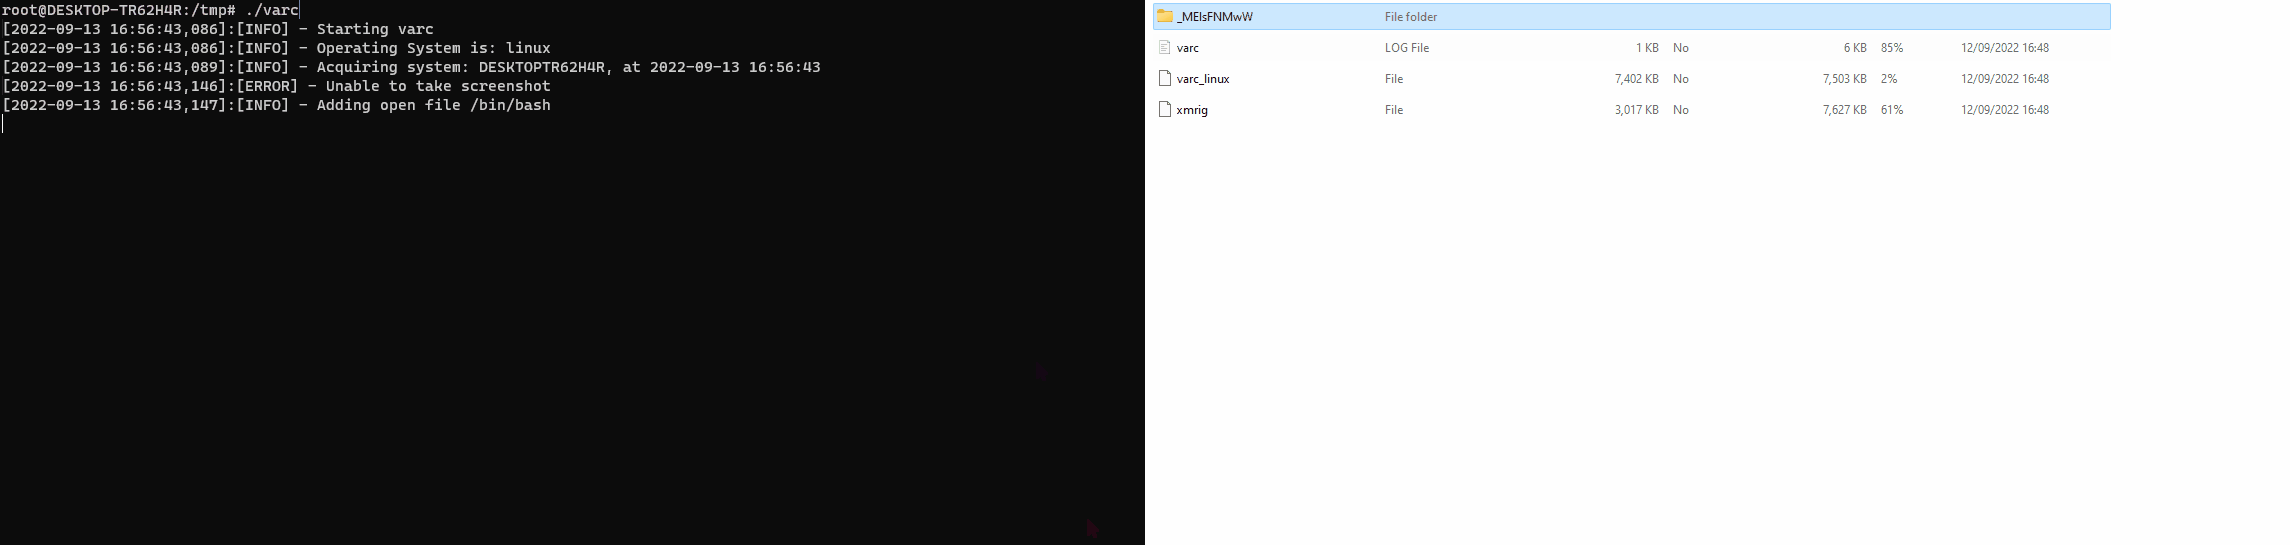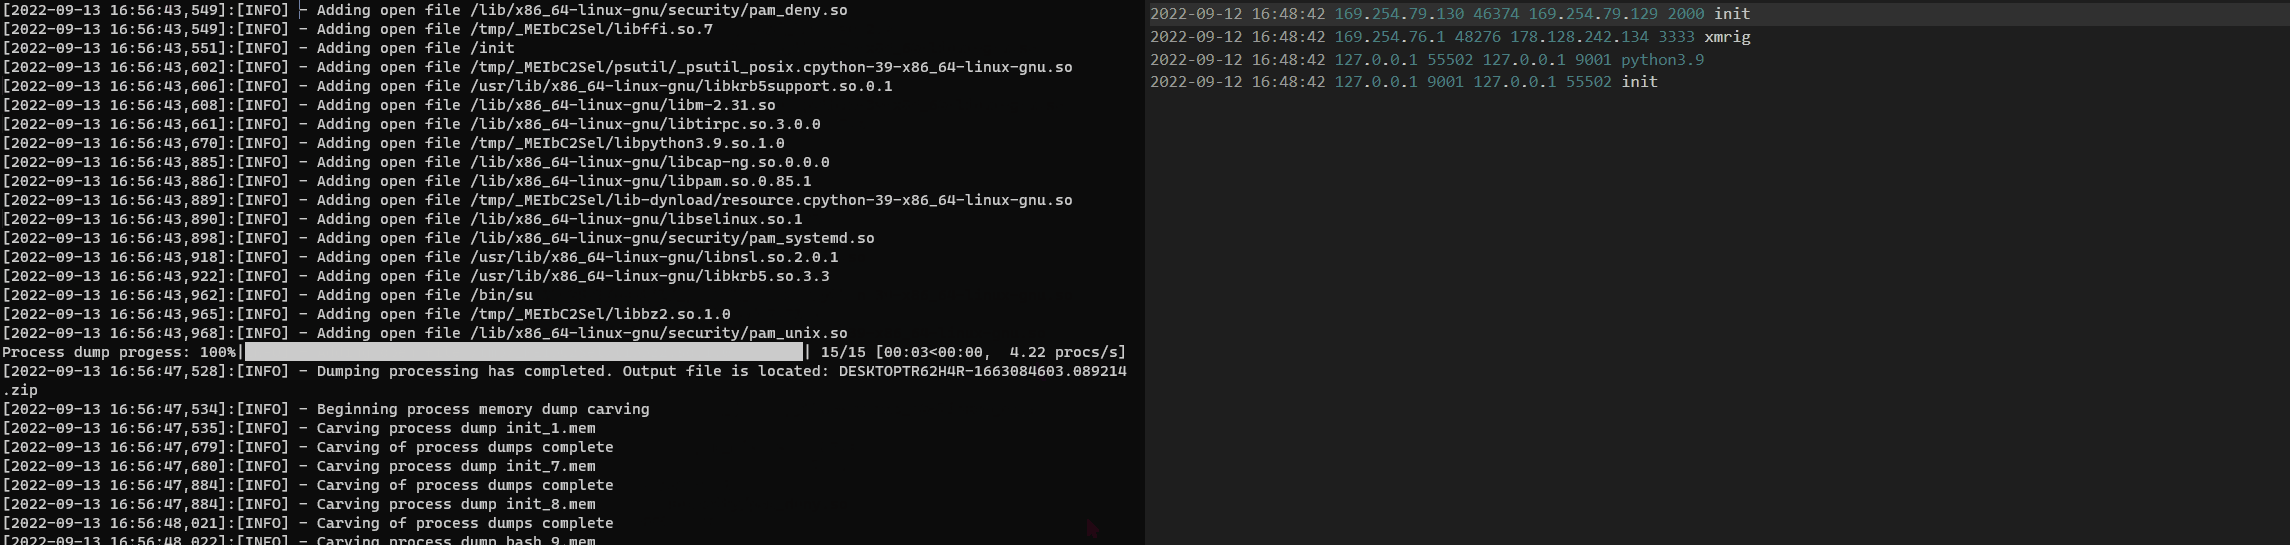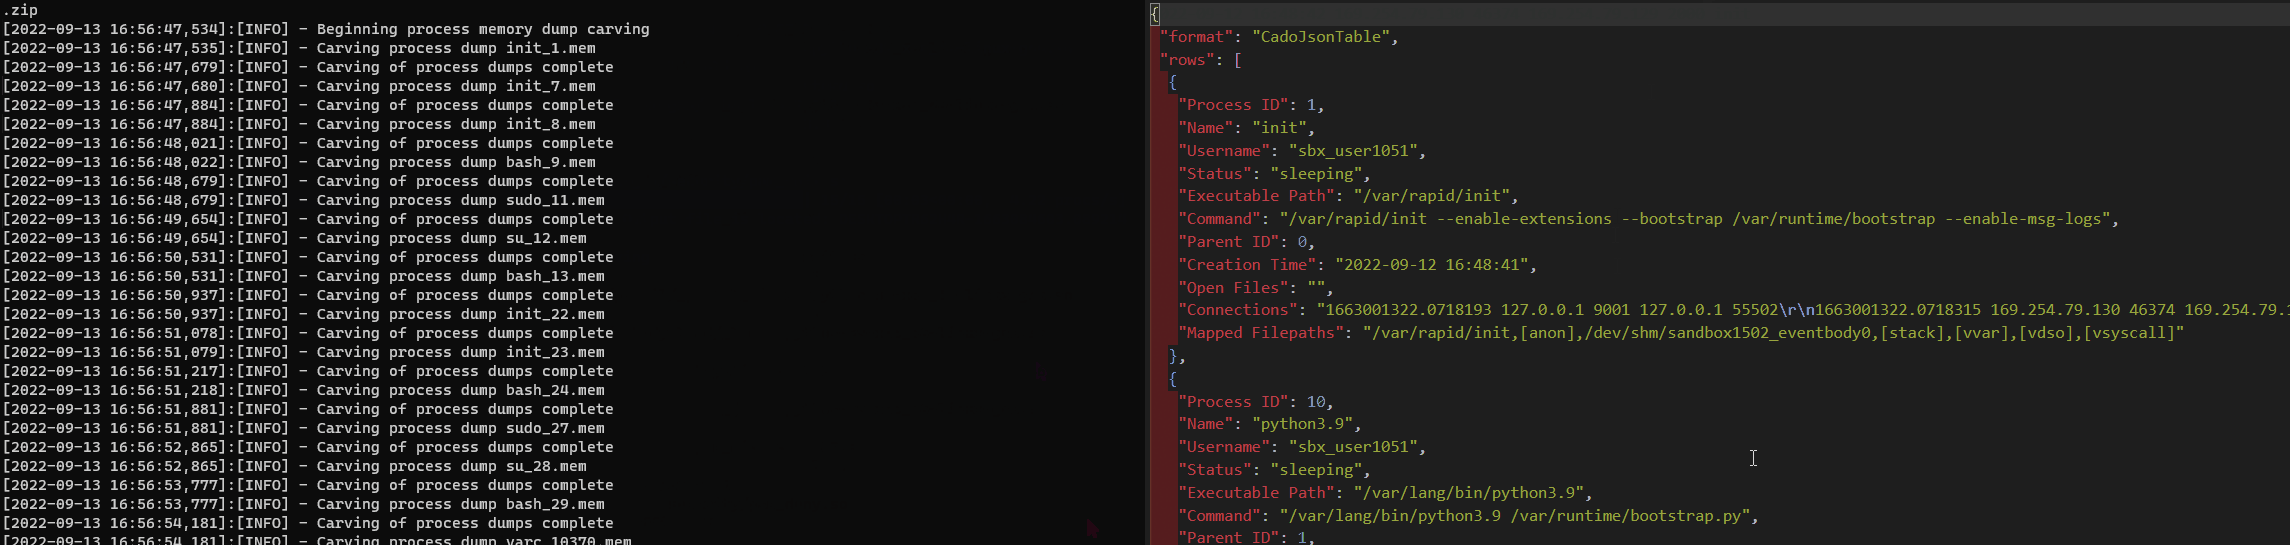 cado-security/varc
Volatile Artifact Collector는 시스템에서 휘발성 데이터의 스냅샷을 수집합니다. 시스템에서 무슨 일이 일어나고 있는지 알려주며, 보안 사고를 조사할 때 특히 유용합니다.
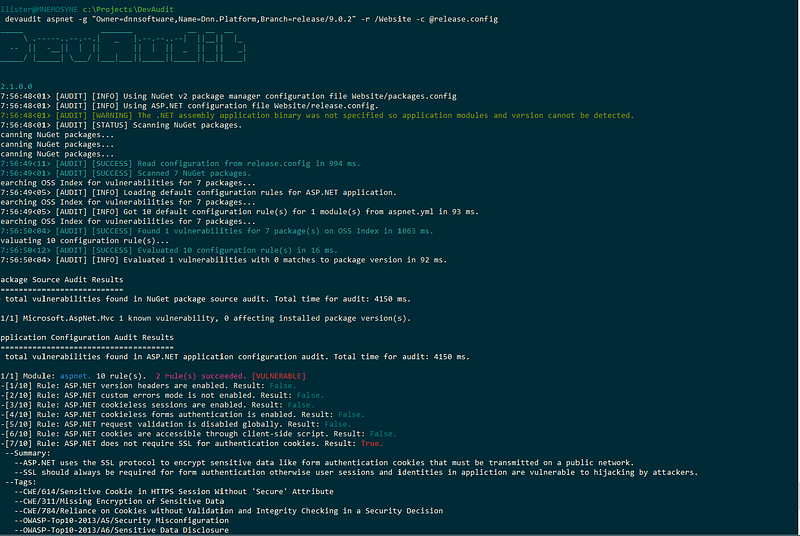 sonatype-nexus-community/devaudit
오픈 소스, 크로스 플랫폼, 다목적 보안 감사 도구
 fluidattacks/makes
Nix 기반 소프트웨어 공급망 프레임워크.
 shopify/kubeaudit
kubeaudit는 일반적인 보안 통제 항목에 대해 Kubernetes 클러스터를 감사하는 데 도움을 줍니다.
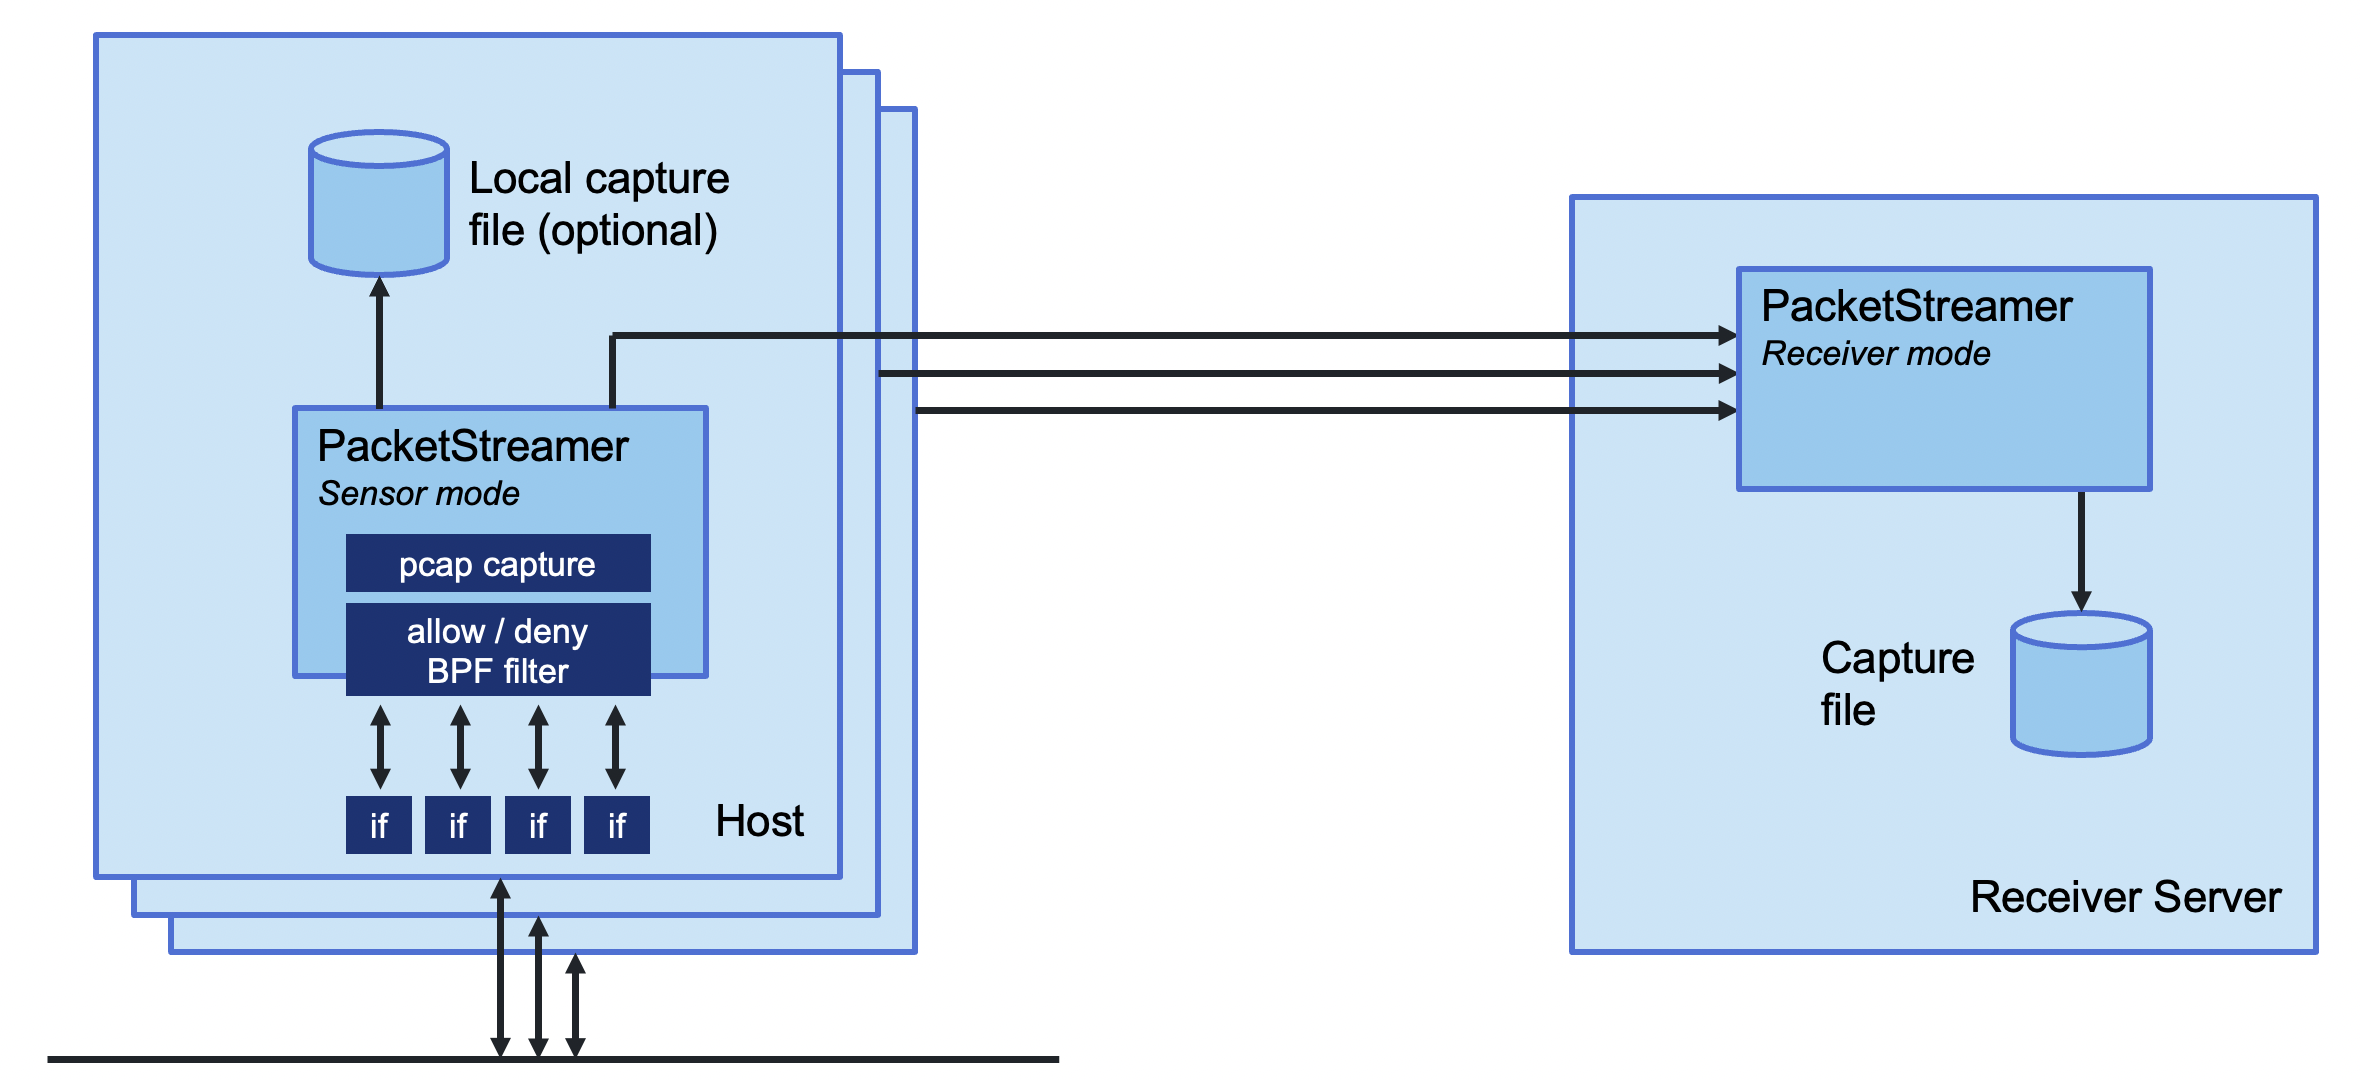 deepfence/packetstreamer
:star: :star: 클라우드 네이티브 환경을 위한 분산 tcpdump :star: :star:
 openclarity/kubeclarity
KubeClarity는 컨테이너 이미지와 파일시스템의 SBOM(Software Bill Of Materials) 및 취약점 탐지와 관리를 위한 도구입니다.