
tarian
 kube-tarian/tarian
eBPF 기반 Kubernetes 런타임 보안 에이전트로, 알 수 없는 프로세스와 파일 변경을 감지하고 사전 등록된 제약 조건을 적용하며, 랜섬웨어 및 기타 공격을 완화하기 위해 포드 삭제 또는 경고를 자동화합니다.
container-securitymalware-analysiscloud-security+3
58
 cybersecsi/raudi
GitHub Actions를 통해 일련의 Docker 이미지를 자동으로 생성하고 최신 상태로 유지하는 저장소입니다.
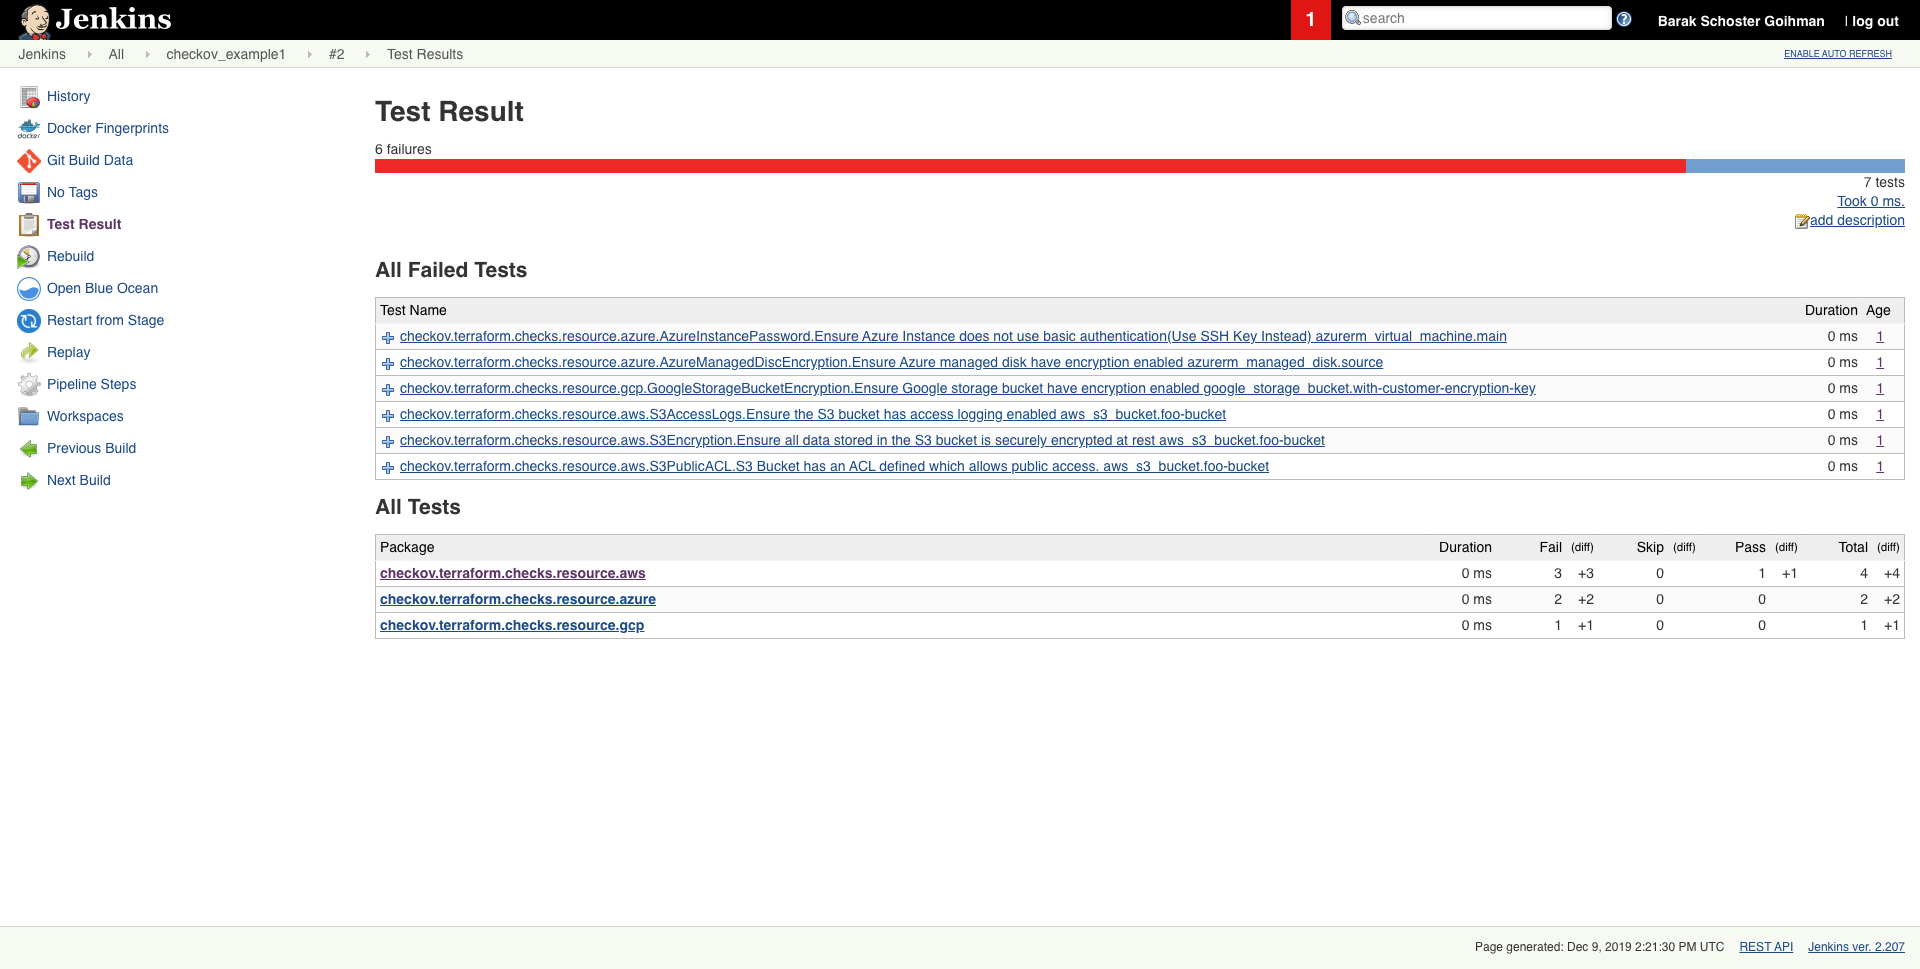 bridgecrewio/checkov
인프라를 코드로 관리하는 정적 분석 도구로, Terraform, Kubernetes, CloudFormation, 컨테이너 이미지에서 클라우드 구성 오류, 취약점, 시크릿을 빌드 시점에 탐지합니다.
 cyberark/kubesploit
Kubesploit는 Golang으로 작성된 크로스 플랫폼 사후 이용 HTTP/2 명령 및 제어 서버 및 에이전트로, 컨테이너화된 환경에 초점을 맞추고 있습니다.
 sensepost/dwn
d(ockerp)wn - 도커 pwn 도구 관리자
 cyberark/kubiscan
Kubernetes 클러스터에서 위험한 권한을 스캔하는 도구
 checkmarx/kics
인프라스트럭처-애즈-코드(IaC)를 위한 정적 분석 스캐너로, Terraform, Kubernetes, CloudFormation 및 20개 이상의 IaC 플랫폼에서 보안 취약점, 규정 준수 위반, 잘못된 구성을 탐지합니다.
 goodwithtech/dockle
보안을 위한 컨테이너 이미지 린터, 모범 사례 도커 이미지 구축 지원, 간편한 시작
 deepfence/secretscanner
:unlock: :unlock: 컨테이너 이미지와 파일 시스템에서 비밀과 비밀번호를 찾습니다 :unlock: :unlock:
 lightspin-tech/red-kube
kubectl 기반 레드팀 K8S 적대적 행위 모의
 deepfence/threatmapper
오픈 소스 클라우드 네이티브 애플리케이션 보호 플랫폼 (CNAPP)
 zzugab/juice-shop-with-kubeadm-and-tf
kubeadm 및 Terraform을 사용하여 Kubernetes에 OWASP Juice Shop을 자동 배포하고, DevSecOps 파이프라인을 위해 Trivy 취약점 스캐닝을 통합합니다.
 niclas-zone/ctr/gitleaks
컨테이너화된 비밀 스캐닝 도구로, 정규식 및 엔트로피 기반 탐지를 통해 Git 저장소에서 노출된 자격 증명, API 키 및 토큰을 감지하며, 로컬 워크플로 및 CI/CD 파이프라인용으로 설계되었습니다.
 niclas-zone/ci/trivy
Trivy 스캐닝을 위한 GitLab CI 구성 요소
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
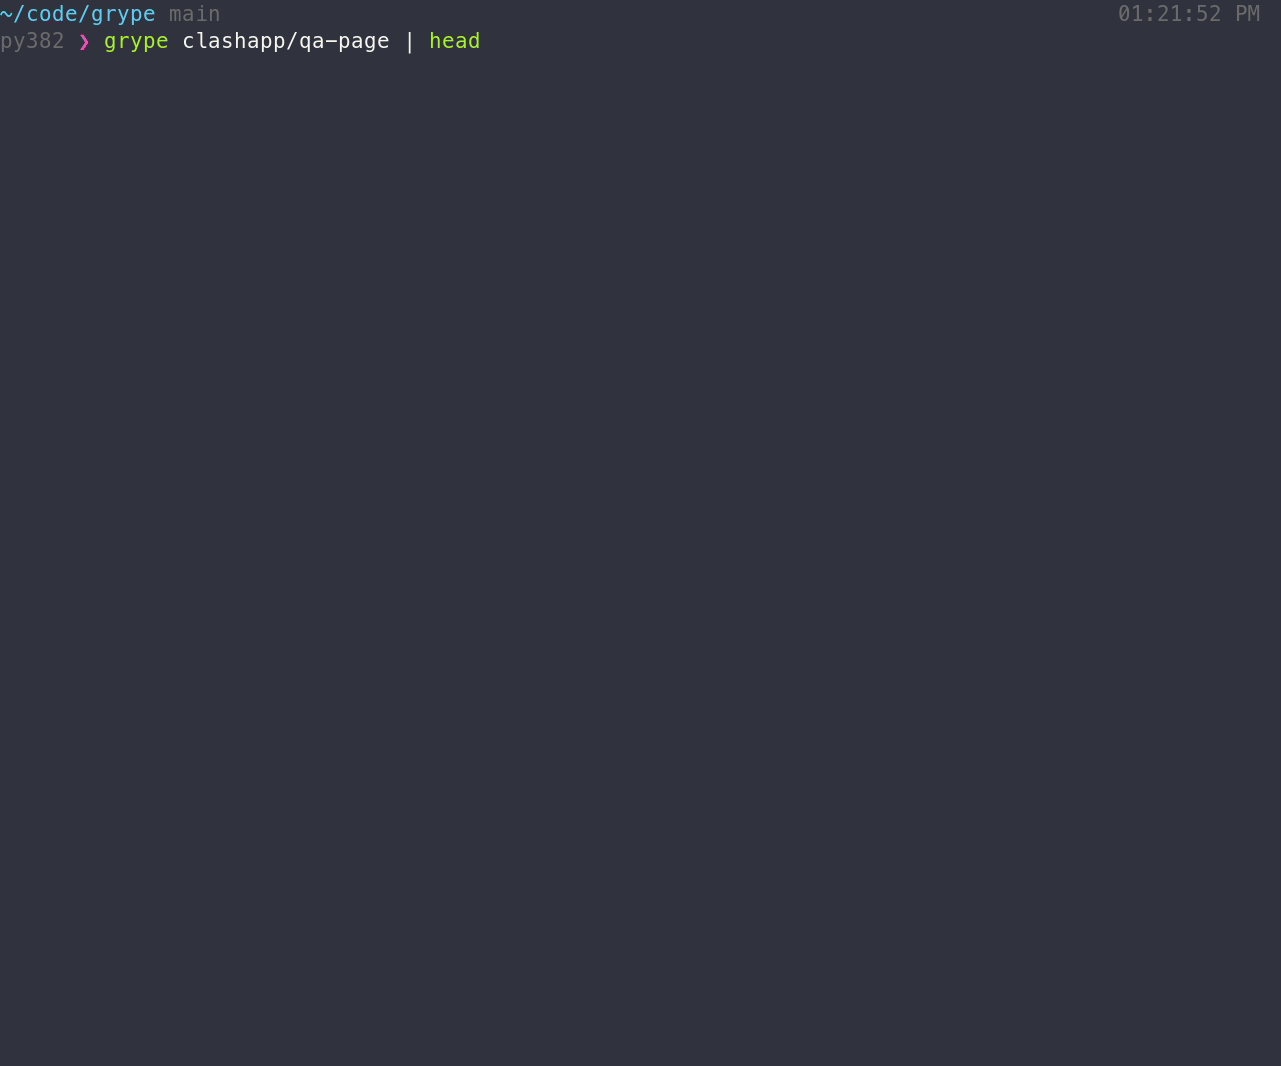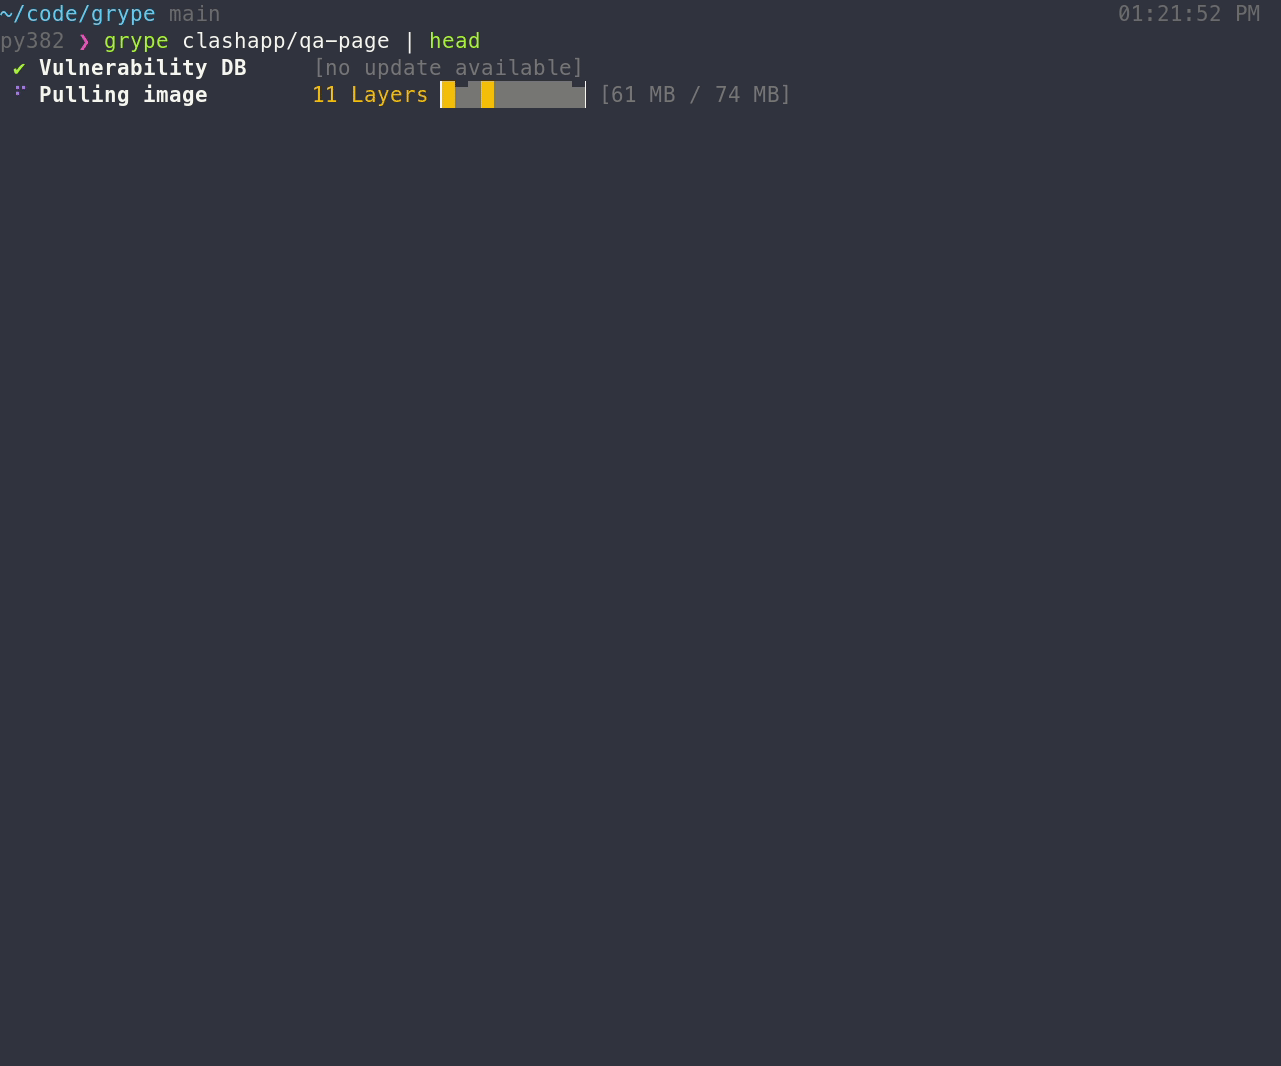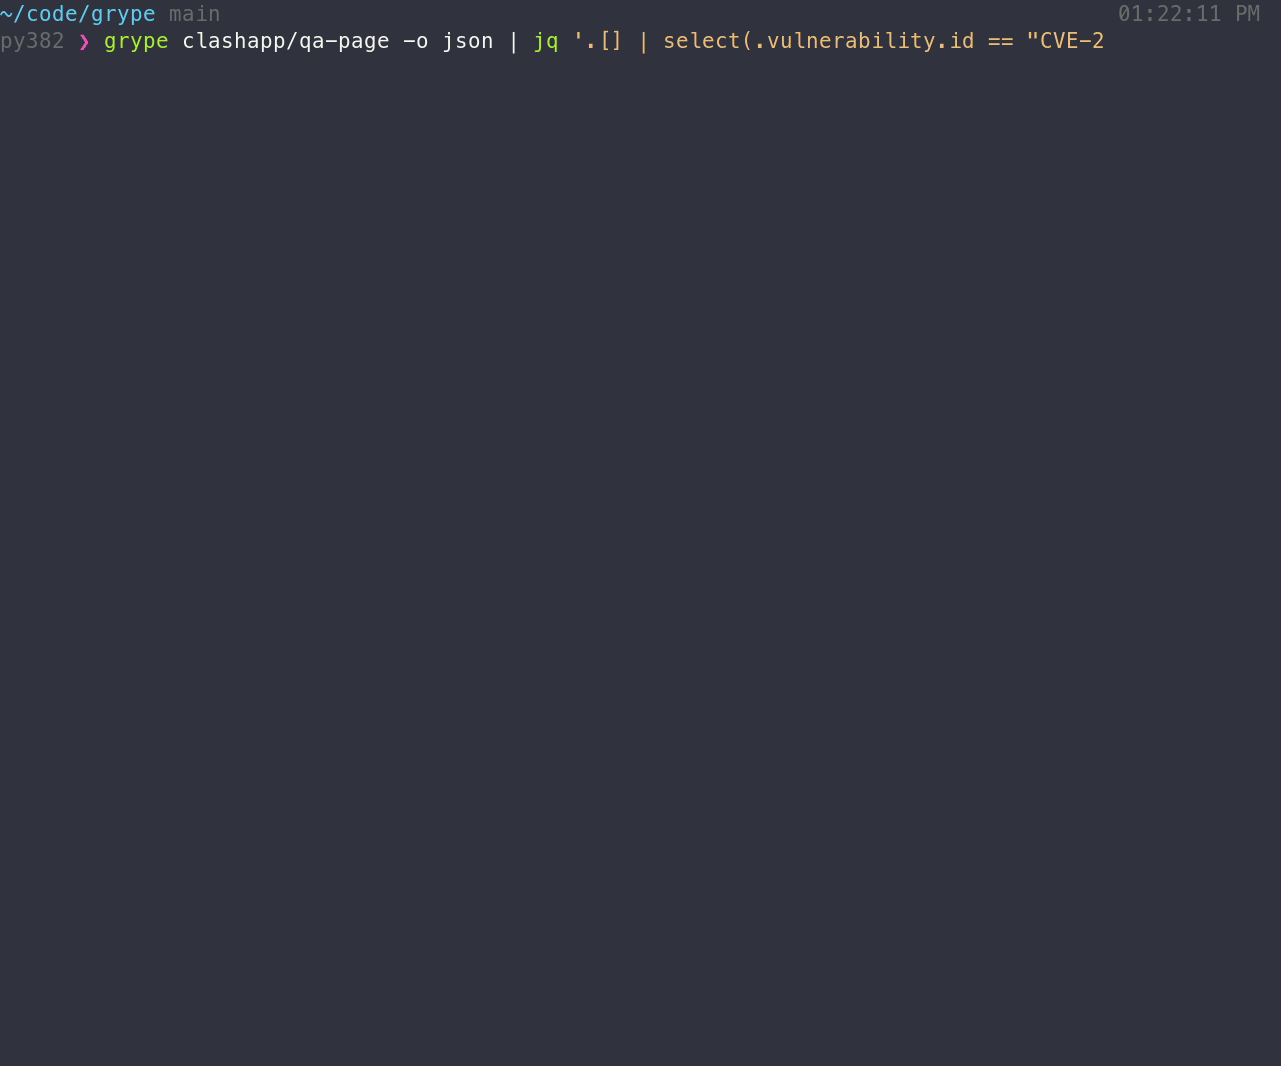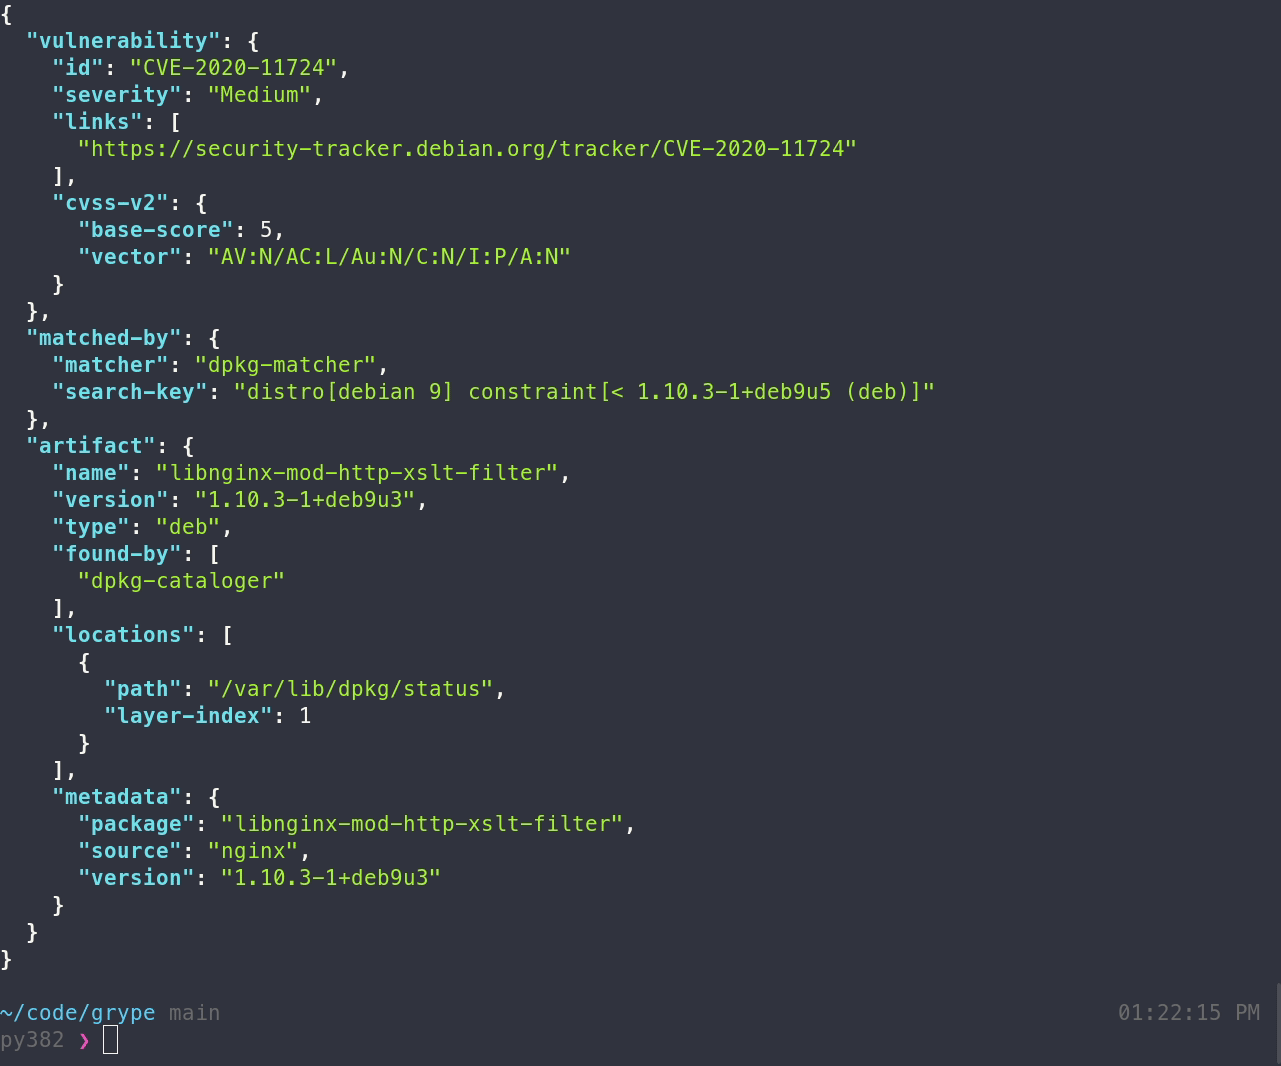 anchore/grype
컨테이너 이미지 및 파일시스템을 위한 취약점 스캐너
 snyk/leaky-vessels-dynamic-detector
eBPF 기반 런타임 탐지기로, runc 및 Docker의 컨테이너 탈출 취약점을 모니터링하며, 빌드 및 런타임 중 CVE-2024-21626, CVE-2024-23651, CVE-2024-23652, CVE-2024-23653의 악용을 탐지하기 위해 syscall과…