
zephyr
 zephyrproject-rtos/zephyr
Zephyr 프로젝트의 기본 Git 저장소. Zephyr는 여러 하드웨어 아키텍처를 위한 차세대, 확장 가능, 최적화, 보안 RTOS입니다.
embedded-systems-securitybluetooth-securityiot-security+4
16.2k
 geo-tp/esp32-bit-pirate
모든 프로토콜을 구사하는 웹 기반 CLI를 갖춘 하드웨어 해킹 도구
 earlephilhower/arduino-pico
라즈베리 파이 피코 아두이노 코어, 모든 RP2040 및 RP2350 보드용
 mretallack/androidauto
Open-source Android Auto phone-side implementation with protocol reverse engineering, TLS mutual authentication, H.264 video projection, touch input…
 nmap/nmap
고성능 네트워크 탐지 및 보안 감사 도구로, 고급 포트 스캐닝, OS 탐지, 서비스 버전 탐지, 그리고 자동화된 정찰 및 취약점 평가를 위한 스크립트 가능한 NSE 엔진을 갖추고 있습니다.
 cipher-attack/chimera
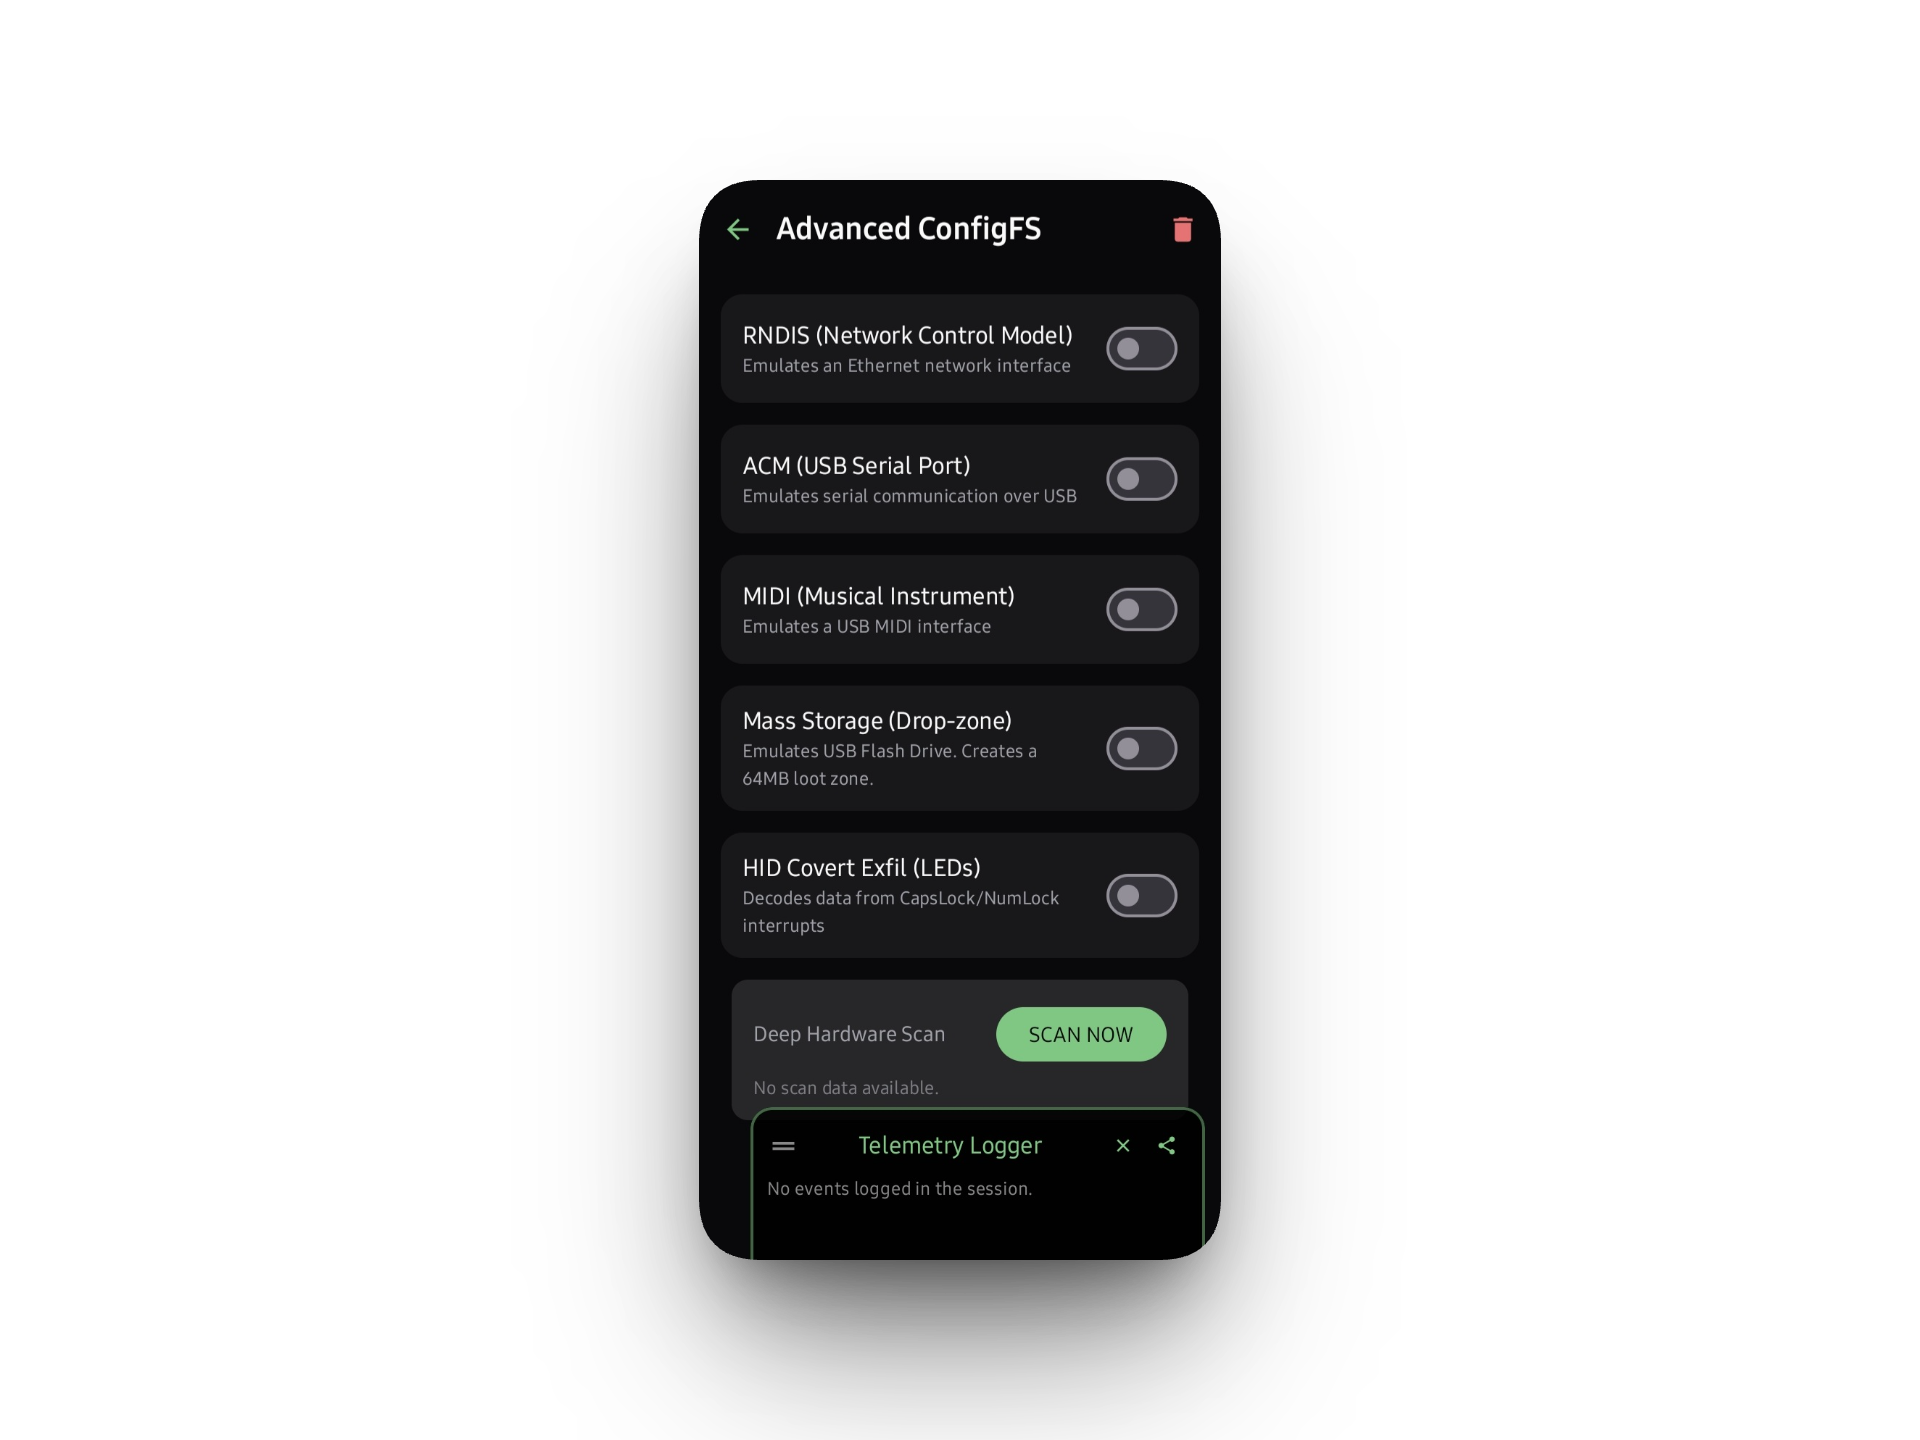
Hak5 및 rubber ducky와 같은 Android용 페이로드 인젝터 및 HID 에뮬레이터
 eternityforest/lazymesh
인터넷을 통한 글로벌 라우팅이 가능한 IoT/햄 무선 메시 네트워크의 개념 증명
 jclarkcom/ble_proxy
iOS 기기를 통해 브라우저 트래픽을 라우팅하는 BLE 기반 HTTP 프록시 시스템. HTTP/HTTPS, 데이터 압축, 하드웨어 없이 테스트하기 위한 모의 모드를 지원합니다.
 veteranop/trackem
패시브 장치 추적기 (Android)TrackEm Mobile은 OSINT, 레드팀 작전 및 무선 연구를 위해 설계된 실시간 패시브 Wi-Fi + Bluetooth LE 프로브 요청 스캐너입니다. Wi-Fi 네트워크 이름을 능동적으로 브로드캐스트하는 클라이언트…
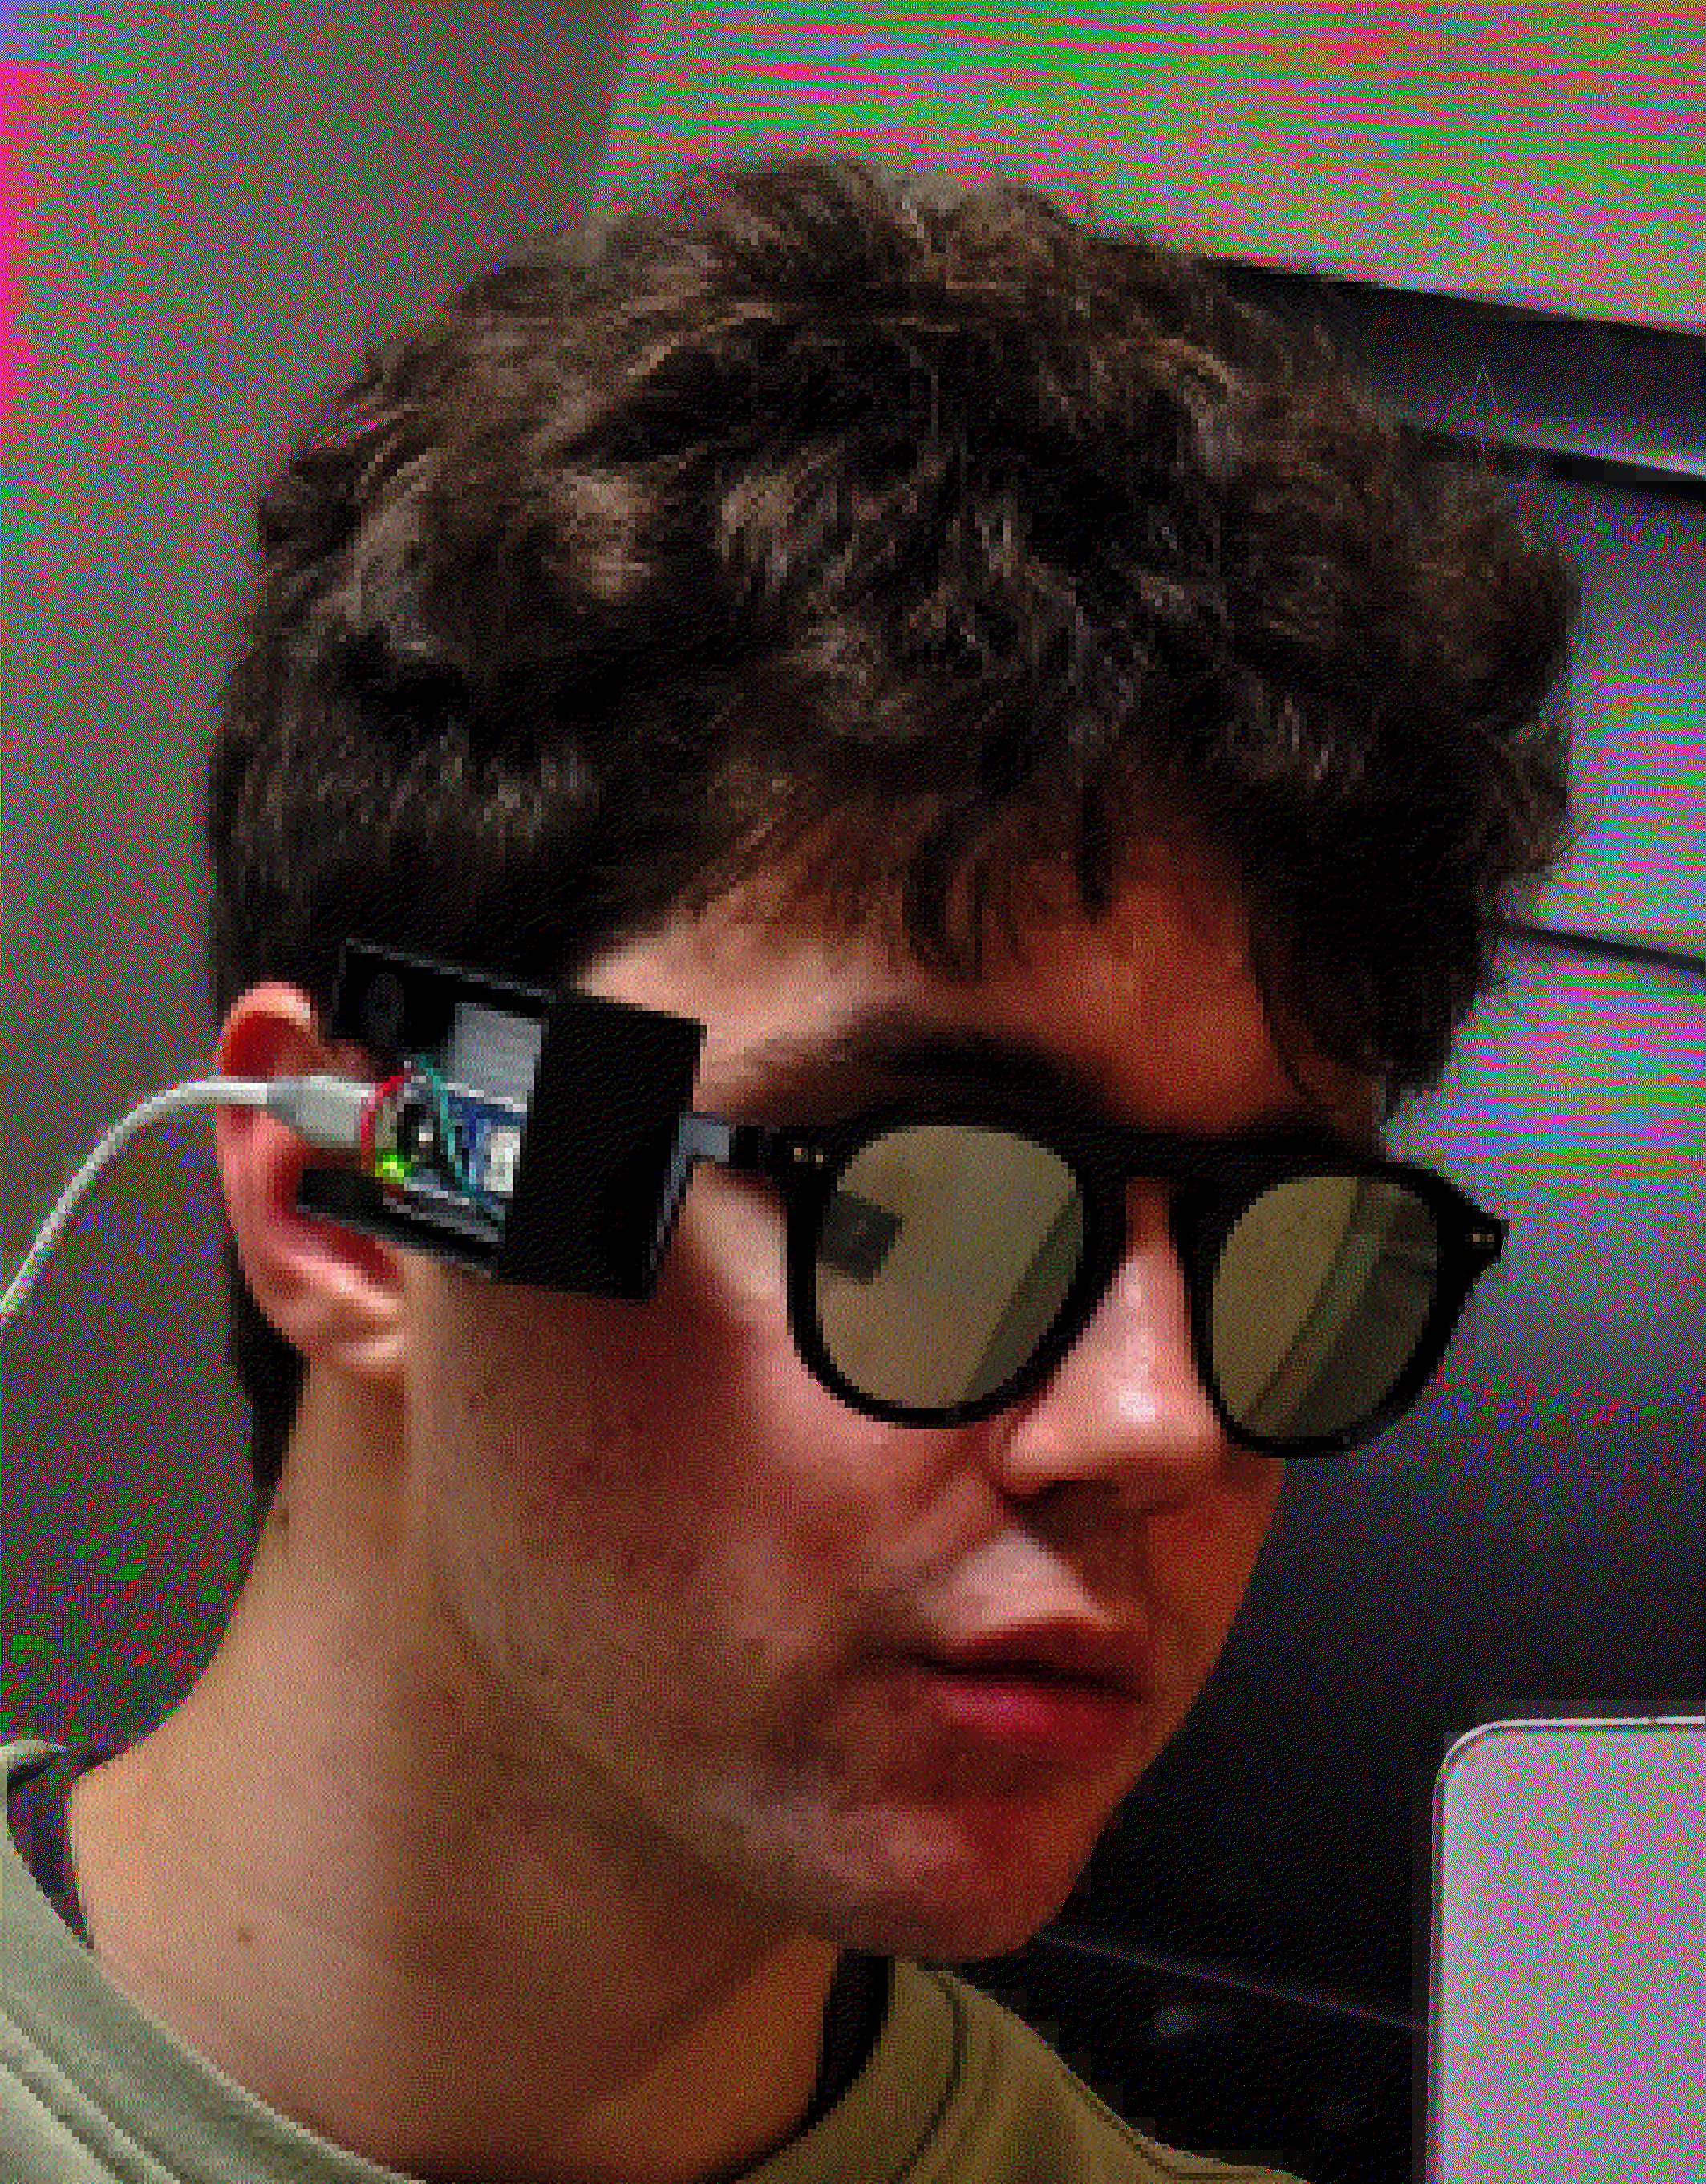 nullpxl/banrays
스마트 안경 중 카메라가 있는 것을 탐지하는 안경. Ray-BANNED
 trinadh465/system_bt_aosp10_r33_cve-2021-0589
CVE-2021-0589를 해결하는 패치된 Android 블루투스 스택(AOSP10)으로, AOSP 및 Linux용 빌드 지침이 포함되어 있습니다.
 steampunk424/cve-2025-36911-wisper_pair_target_finder
이것은 CVE-2025-36911에 대한 익스플로잇이 아닙니다!!! 잠재적으로 취약한 장치를 찾기 위한 탐지기입니다! 자신의 장치에서만 사용하세요! 손해에 대한 책임은 지지 않습니다!
 satheesh575555/system_bt_aosp10_r33_cve-2020-0377
AOSP 10의 Bluetooth 취약점을 해결하는 CVE-2020-0377 패치가 포함된 Android Bluetooth 스택(Fluoride)입니다.
 0ct0sec/m5porkchop
앗, 이런! 누군가 패킷 스니퍼에 RPG를 넣었어요
 spiritualmachines/buds-audit
동글·루트 불필요 방식의 무선 이어버드 블루투스 보안 평가 도구로, Airoha SDK 취약점 체인(CVE-2025-20700/20701/20702)의 영향을 받는 기기를 대상으로 합니다.
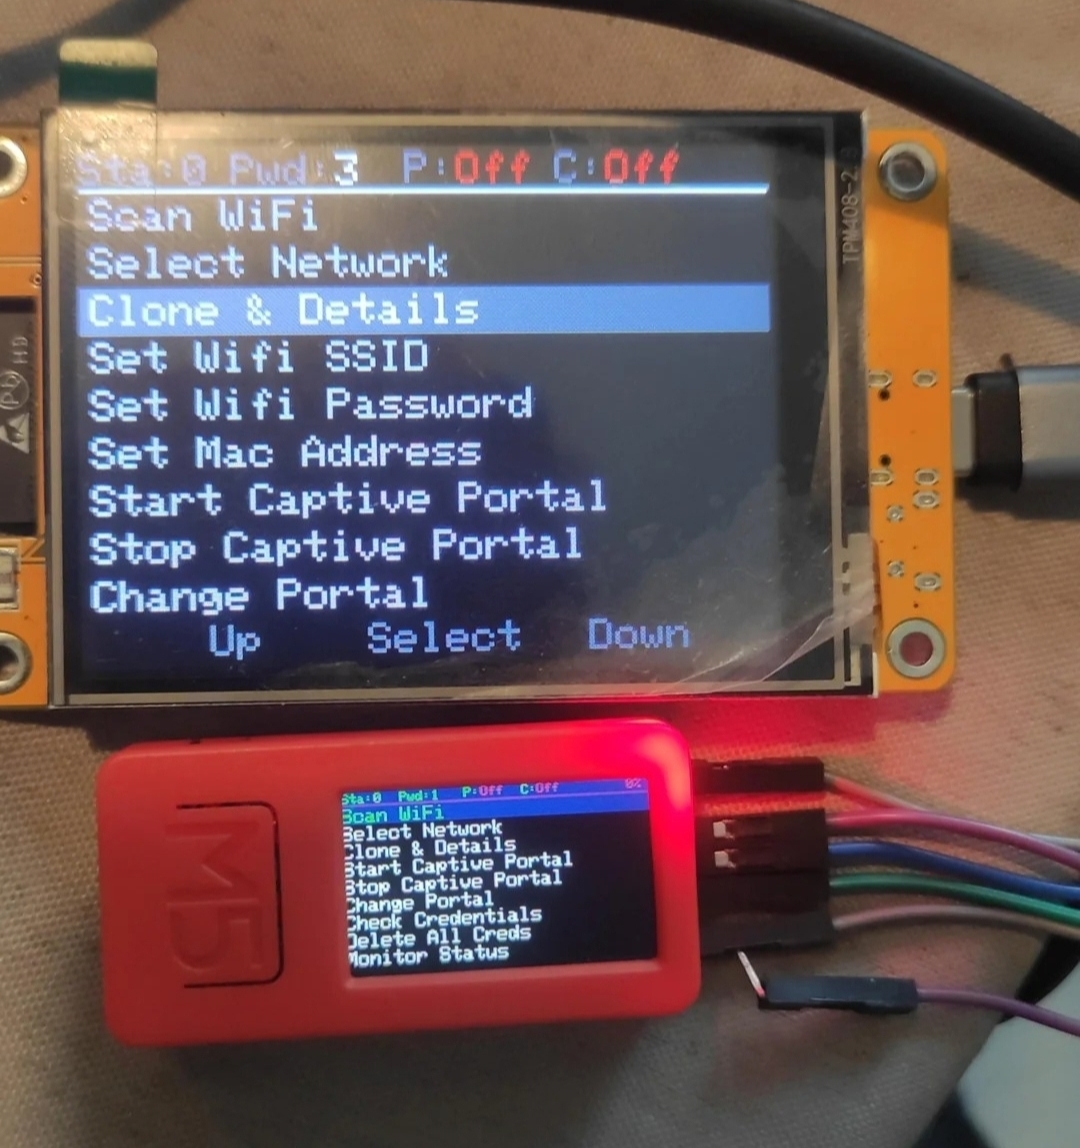 7h30th3r0n3/evil-m5project
M5Stack 기기를 위한 다목적 WiFi 침투 테스트 도구 키트입니다. 네트워크 스캐닝, 이블 트윈 공격, 인증 해제, 캡티브 포털 피싱, 핸드셰이크 캡처 및 BLE 공격을 수행하며, 보안 교육 및 레드 팀 평가를 위해 사용됩니다.
 permissionlesstech/bitchat
블루투스 메시 채팅, IRC 분위기
 permissionlesstech/bitchat-android
블루투스 메시 네트워크를 통한 분산형, 암호화된 P2P 메시징 앱. 인터넷, 서버, 전화번호가 필요 없습니다. X25519 + AES-256-GCM 암호화, IRC 스타일 명령어, iOS와의 크로스 플랫폼 호환성을 제공합니다.