Archived
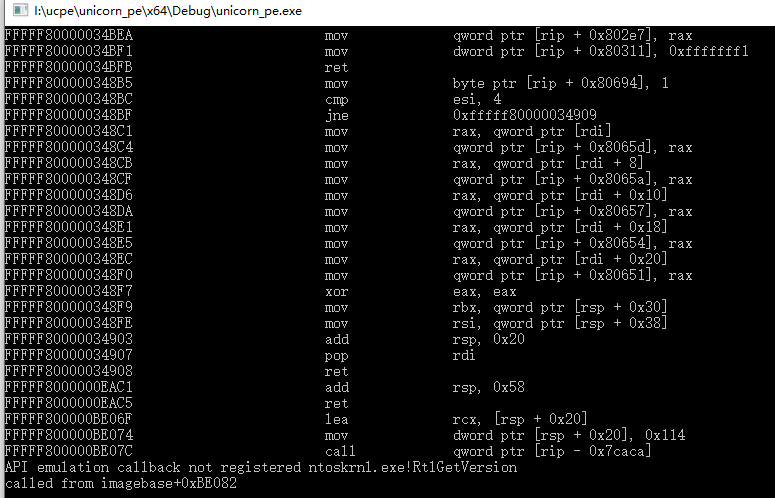
unicorn_pe
 hzqst/unicorn_pe
Windows PE 실행을 Unicorn 엔진으로 에뮬레이션하여 악성코드 분석, 패킹된 바이너리 언패킹, VMProtect 문자열 및 임포트 복호화를 수행합니다.
dynamic-analysis-sandboxingexploitationreverse-engineering+3
 aftermathlabs/vmp2
에뮬레이션 기반 VM 탐색기, 핸들러 프로파일러, 역가상화를 위한 실험적 LLVM 재컴파일러를 사용하여 VMProtect 2로 보호된 바이너리를 언패킹하고 난독화를 해제합니다.
 hugsy/recon_2024_windbg_workshop
커널 및 사용자 모드에서 WinDbg 디버깅을 마스터하기 위한 워크숍 자료로, KdNet 설정, 데모, 그리고 바이너리 분석을 위한 Time Travel Debugging 챌린지가 포함되어 있습니다.
 revng/revng-c
실행 코드를 LLVM IR로 변환하고 C 유사 소스 코드를 재구성하여 리버스 엔지니어링 및 자동화된 바이너리 분석 워크플로우에 활용되는 핵심 바이너리 리프팅 라이브러리입니다.

 sentinel-one/peafl64
Windows x64 실행 파일용 정적 바이너리 계측 도구
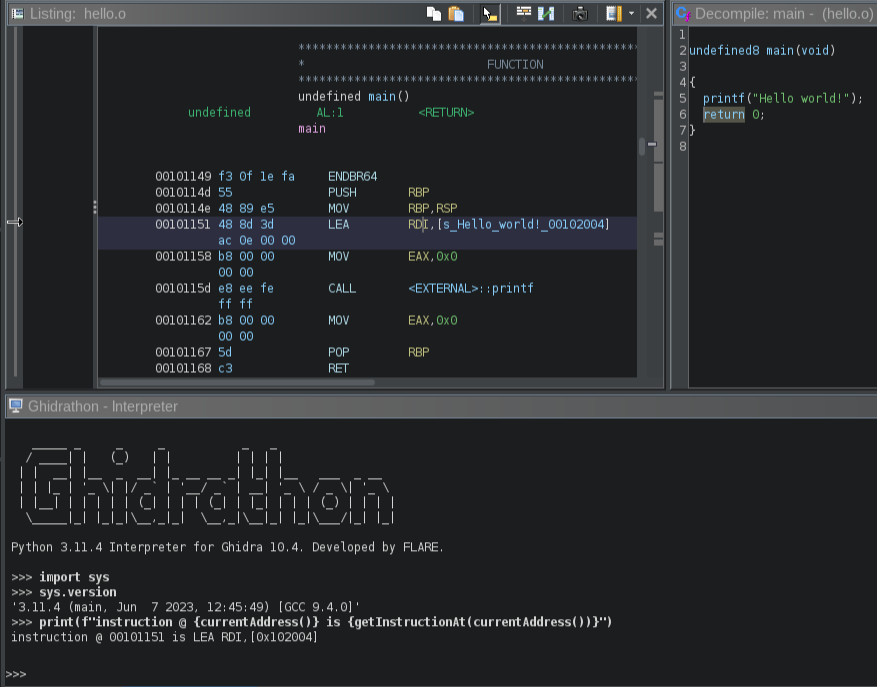 mandiant/ghidrathon
FLARE 팀이 개발한 Ghidra에 Python 3 스크립팅 기능을 추가하는 오픈소스 확장 프로그램입니다.
 mandiant/route-sixty-sink
Link sources to sinks in C# applications.
 beardypig/ghidra-emotionengine
플레이스테이션 2의 Emotion Engine MIPS 기반 CPU용 Ghidra 프로세서
 googleprojectzero/brokentype
TrueType 및 OpenType 폰트 퍼징 도구 세트
 kiexitdispatcher/godefender
Anti Virtulization, Anti Debugging, AntiVM, Anti Virtual Machine, Anti Debug, Anti Sandboxie, Anti Sandbox, VM 탐지 패키지. Windows 전용.
 kiexitdispatcher/goredops
🦫 | GoRedOps는 Red Team을 위한 고급 기술과 공격형 악성코드를 수집하고 공유하는 데 전념하는 저장소로, Go 프로그래밍 언어에 특별히 중점을 두고 있으며, 모든 것은 교육 목적으로만 제작되었습니다.
 fuzzinglabs/octopus
WebAssembly 모듈(wasm) 및 블록체인 스마트 계약(BTC/ETH/NEO/EOS)을 위한 보안 분석 도구
 mandiant/flashmingo
일부 휴리스틱 기반의 SWF 파일 자동 분석. 플러그인을 통해 확장 가능.