
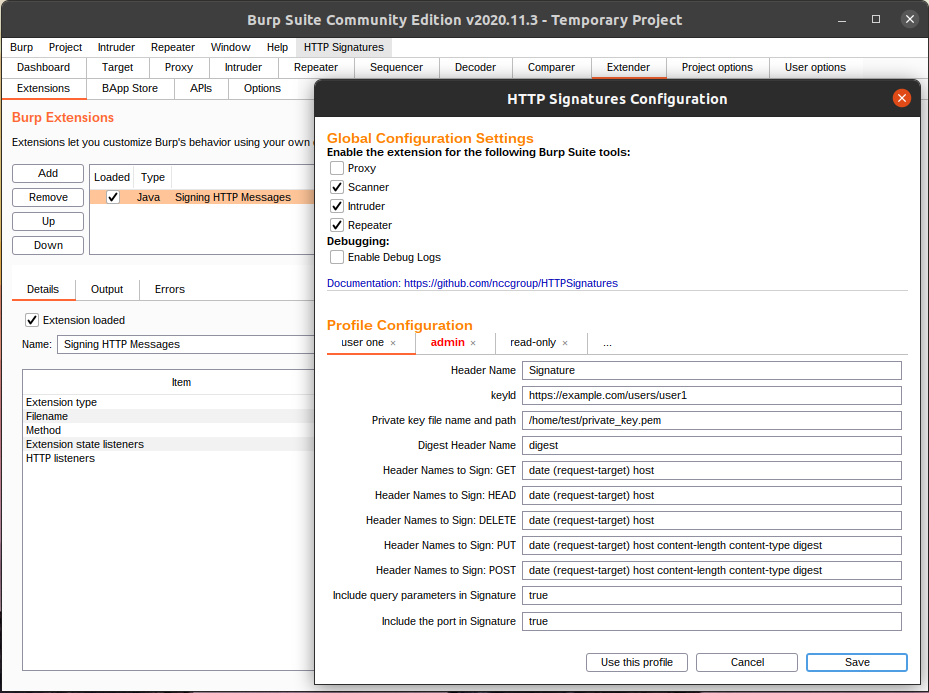
HTTPSignatures
 nccgroup/httpsignatures
Signing HTTP Messages draft-ietf-httpbis-message-signatures-01 초안을 구현하는 Burp Suite 확장 프로그램입니다.
web-proxies-interceptionapi-security-testingweb-security+3
42
nccgroup/httpsignaturesSigning HTTP Messages draft-ietf-httpbis-message-signatures-01 초안을 구현하는 Burp Suite 확장 프로그램입니다.
 nccgroup/jmxbf
A brute force program to test weak accounts configured to access a JMX Registry
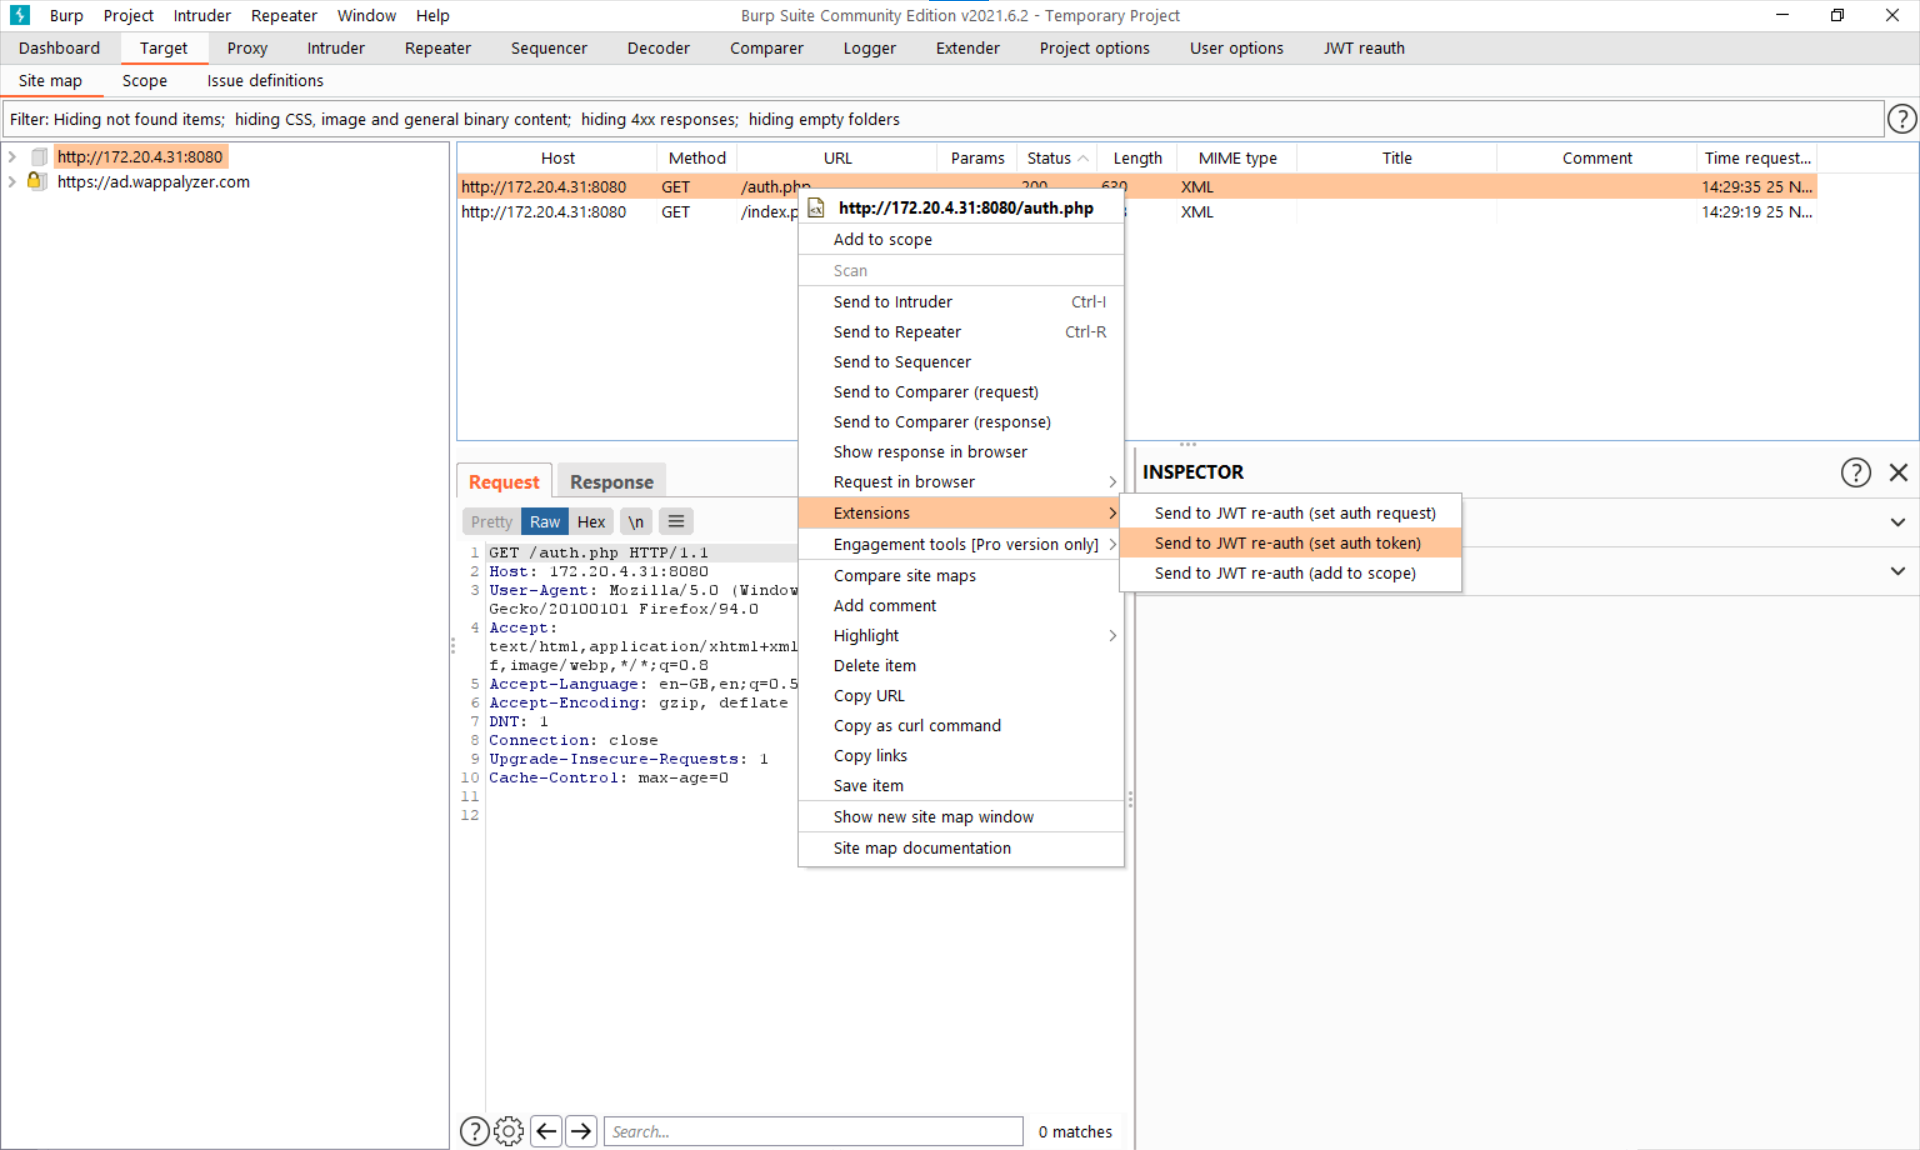 nccgroup/jwt-reauth
인증 URL에서 JWT 인증 토큰을 캐시하고 Burp Suite의 범위 내 요청에 헤더로 첨부하여 자동화된 세션 처리를 수행합니다.
 uthrasri/g2.5_openssl_v_1_0_1g
안전한 네트워크 통신과 데이터 보안을 위한 SSL/TLS 프로토콜 지원, 암호화, 복호화, 해싱 및 X.509 인증서 관리를 제공하는 강력한 암호화 라이브러리입니다.
 uthrasri/openssl_g2.5_new
SSL/TLS 프로토콜을 구현하는 업계 표준 오픈소스 툴킷으로, 암호화, 복호화, 해싱, 디지털 서명 및 인증서 관리를 위한 포괄적인 암호화 라이브러리를 제공합니다.
 uthrasri/openssl_g2.5_v1_0_1g
SSL/TLS 프로토콜, 일반 암호화, 그리고 보안 통신을 위한 X.509 인증서 처리를 구현하는 강력한 오픈소스 암호화 라이브러리입니다.
 uthrasri/openssl_v.1.1.1g
TLS/SSL 프로토콜과 암호화, 복호화, 인증서 관리 및 안전한 통신을 위한 완전한 강도의 암호화 라이브러리를 구현하는 강력한 오픈소스 툴킷
 satheesh575555/openssl_1.0.1g
SSL/TLS 프로토콜을 구현하며 암호화, 복호화, 해싱, 디지털 서명 및 인증서 작업을 위한 완전한 강도의 암호화 라이브러리를 제공합니다.
 satheesh575555/opensssl_1.0.1g_afterpatch
SSL/TLS 프로토콜, 대칭/비대칭 암호화, 메시지 다이제스트, 디지털 인증서 및 X.509 PKI 인프라를 구현하는 포괄적인 오픈소스 암호화 라이브러리
 synacktiv/cachedata_decrypt
Windows EntraId CacheData를 BF(무차별 대입)하고 복호화하는 간단한 툴킷
 synacktiv/captaincredz
CaptainCredz는 모듈식이며 은밀한 패스워드 스프레이 도구입니다.
 secforce/wptimecapsulepoc
최근 WP Time Capsule < 1.21.16에서 인증 우회(Authentication Bypass) 취약점(https://www.webarxsecurity.com/vulnerability-infinitewp-client-wp-time-capsule/)이…
 jmalinen/hostap
w1.fi hostap.git의 클론입니다 - 참고: 이곳은 주요 개발 위치가 아니며 이 저장소에 대한 풀 리퀘스트는 무시됩니다. 메일링 리스트 및 이 프로젝트에 기여하는 방법에 대한 자세한 내용은 업스트림 프로젝트 http://w1.fi/ 를 참조하세요.
 zb3/tiandy-research
이 저장소에는 2020년 8월에 수행한 Tiandy의 IPC/NVR 펌웨어 연구 결과가 포함되어 있습니다. 관리자 비밀번호를 원격으로 복구하고 장치에 대한 루트 액세스 권한을 획득하는 데 사용할 수 있는 두 가지 취약점을 발견했습니다.
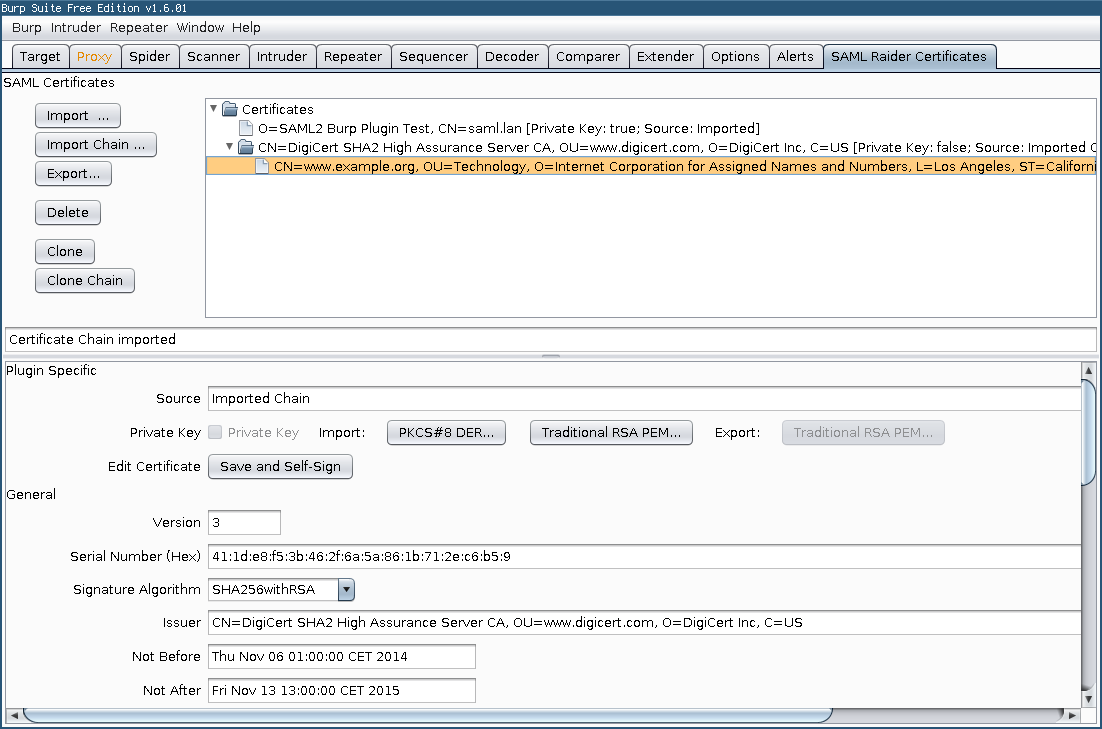 lindi2/samlraider
SAML2 Burp 확장