
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)
 boxed-dev/vibe-coding-security
AI 생성 앱(Lovable, v0, Bolt, Cursor)을 위한 출시 전 보안 체크리스트. Supabase RLS, 노출된 키, 프롬프트 인젝션을 다루는 69개 항목. CVE-2025-48757(170개 앱)과 Moltbook 유출(150만 개 API 토큰)의…
 dec0ne/krbrelayup
KrbRelayUp - LDAP 서명이 적용되지 않는(기본 설정) Windows 도메인 환경에서 사용할 수 있는 범용 무수정 로컬 권한 상승 도구.
 p0dalirius/windows-coerced-authentication-methods
A list of methods to coerce a windows machine to authenticate to an attacker-controlled machine through a Remote Procedure Call (RPC) with various…
 assurancemaladiesec/ad-description-password-finder
AD 계정 설명을 가져와 그 안에서 비밀번호를 검색합니다.
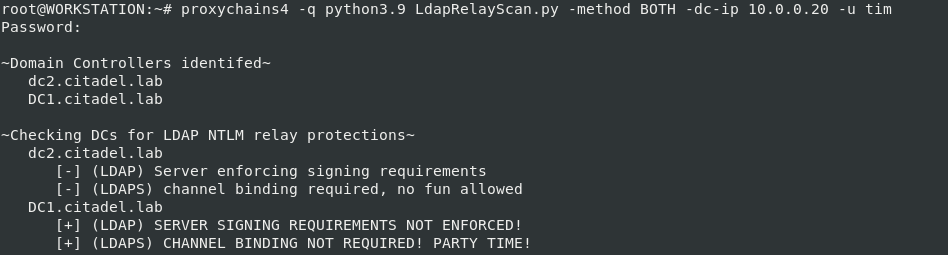 zyn3rgy/ldaprelayscan
NTLM 인증의 릴레이와 관련된 LDAP 보호 기능을 확인합니다.
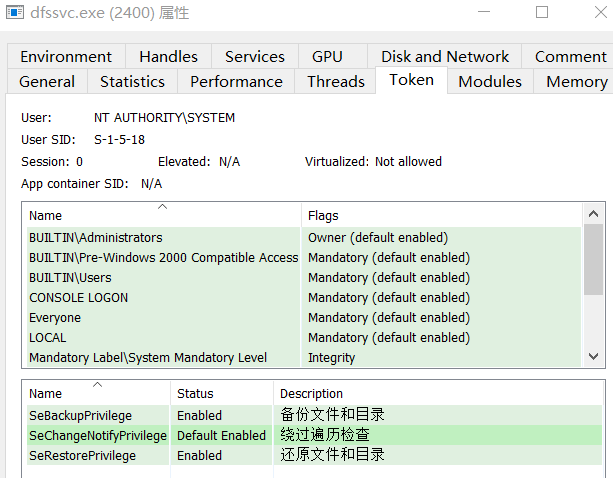 crisprss/magicnetdefs
Petitpotam과 유사하게, netdfs 서비스는 Windows Server 및 AD 환경에서 활성화되어 있으며, 악용된 RPC 메서드는 권한 있는 프로세스가 악성 파이프에 접근하여 익스플로잇을 수행할 수 있게 합니다.
 morrubin/negoexrelay
NegoEx/PKU2U Kerberos 인증을 임의의 대상에 릴레이하여 자격 증명 없는 인증, 명령 실행, SMB 해시 덤프 및 횡적 이동을 위한 대화형 세션을 가능하게 합니다.
 epixoip/hmac-bcrypt
hmac-bcrypt 비밀번호 해싱 함수
 ccob/pivert
Windows에서 PFX 인증서와 개인 키를 사용하여 NIST SP 800-73 PIV 스마트 카드를 에뮬레이션함으로써 RDP, Citrix 및 VMware Horizon 세션에서 스마트 카드 인증을 지원합니다.
 target/strelka-ui
파일 제출 및 분석을 위한 Strelka 웹 UI
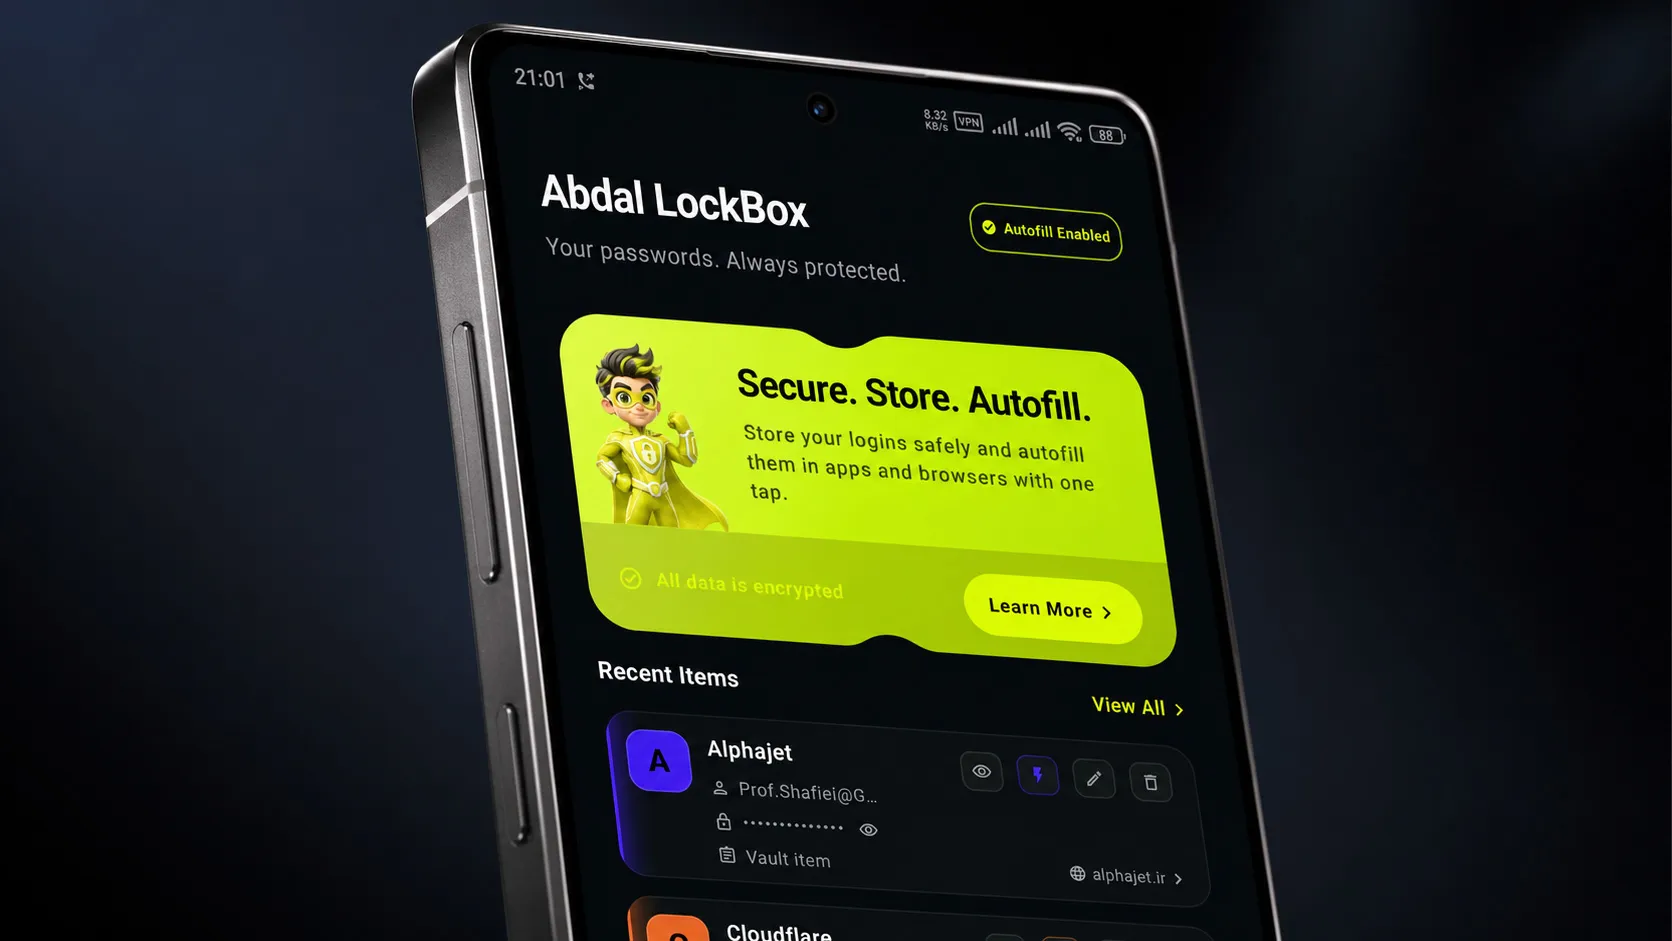
 prof.shafiei/abdal-lockbox
로컬 우선(local-first) 방식의 Android용 암호화 비밀번호 볼트로, 마스터 비밀번호(Master Password) 접근, 복구 키(Recovery Key) 지원, 자동 완성(Autofill) 통합, 휴대 가능한 암호화 ABLBX 백업을 제공합니다.…
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — Linux/impacket port of Semperis Community's Invoke-ResetNightmare PoC
 xret2pwn/teamsniper
Teamsniper는 Microsoft Teams에서 (비밀번호, 이메일, 데이터베이스 등) 키워드를 가져오는 도구입니다.
 trustedsec/cs-remote-ops-bof
Remote operations commands implemented using Beacon Object Files
 jazzpizazz/bloodhound.py-kerberos
A Python 기반 BloodHound 인제스터
 hackmichnet/aztokenfinder
Office, Edge, Teams 및 PowerShell 전반에서 x64 프로세스 메모리와 TokenBroker 캐시 파일을 검색하여 Azure AD/O365 JWT 토큰을 수집하는 공격형 토큰 수집 유틸리티입니다.