
NTLMRecon
 pwnfoo/ntlmrecon
NTLM 인증이 활성화된 웹 엔드포인트에서 정보를 열거합니다 🔎
osintreconnaissanceinformation-gathering+3
 fortalice/modifycerttemplate
ADCS 인증서 템플릿 수정 및 ACL 열거
 cube0x0/krbrelay
Windows 환경을 위한 Kerberos 릴레이 프레임워크로, LDAP, SMB, HTTP 및 RPC 프로토콜을 통해 인증 릴레이, 권한 상승, 측면 이동을 가능하게 합니다.
 qax-a-team/mscache
dcc(도메인 캐시 자격 증명)를 Windows 레지스트리에서 조작하는 도구로, 주로 mimikatz와 impacket의 작업을 기반으로 합니다.
 keeweb/keeweb
무료 크로스 플랫폼 비밀번호 관리자, KeePass와 호환 가능
 skelsec/kerberoast
순수 파이썬 도구 키트로, ASREProast, SPNroast 및 LDAP 열거를 포함한 Kerberos 기반 공격을 통해 취약한 Active Directory 계정을 식별하고 악용합니다.
 tarlogicsecurity/kerbrute
impacket을 사용하여 kerberos 브루트포싱을 수행하는 스크립트
 61106960/adpeas
Powershell tool to automate Active Directory enumeration.
 xfreed0m/rdpassspray
RDP를 사용하여 비밀번호 스프레잉을 수행하는 Python3 도구
 fortra/impacket
Python 라이브러리로, 저수준 네트워크 프로토콜 조작을 지원하며 SMB, MSRPC, Kerberos, WMI 구현을 포함합니다. 인증 공격, 패스더해시, Windows 환경에서의 측면 이동을 위한 도구를 제공합니다.
 oldboy21/ldap-password-hunter
자동화 도구로서 Active Directory LDAP 데이터베이스에서 전역적으로 읽을 수 있는 비밀번호를 찾기 위해 Kerberos 인증과 ldapsearch를 활용하여 민감한 속성을 SQLite 데이터베이스에 열거하고 저장합니다.
 cravaterouge/bloodyad
LDAP 기반 Active Directory 권한 상승 프레임워크로, pass-the-hash, pass-the-ticket 및 인증서 인증을 지원하여 자동화된 보안 테스트를 수행합니다.
 skahwah/sqlrecon
공격적 정찰 및 사후 침투를 위해 설계된 C# MS SQL 툴킷.
 dev-2null/kerberosrun
Kerberos를 가지고 놀기 위한 작은 도구.
 ccob/lsarelayx
시스템 차원의 NTLM 릴레이 도구로, Windows 인증 API를 후킹하여 들어오는 NTLM 연결을 릴레이하고, Kerberos를 다운그레이드하며, 오프라인 크래킹을 위해 NetNTLM 해시를 덤프합니다.
 xfreed0m/adfspray
Python3 도구로, 다양한 방법을 사용하여 Microsoft Online 서비스에 대해 비밀번호 스프레이를 수행합니다.
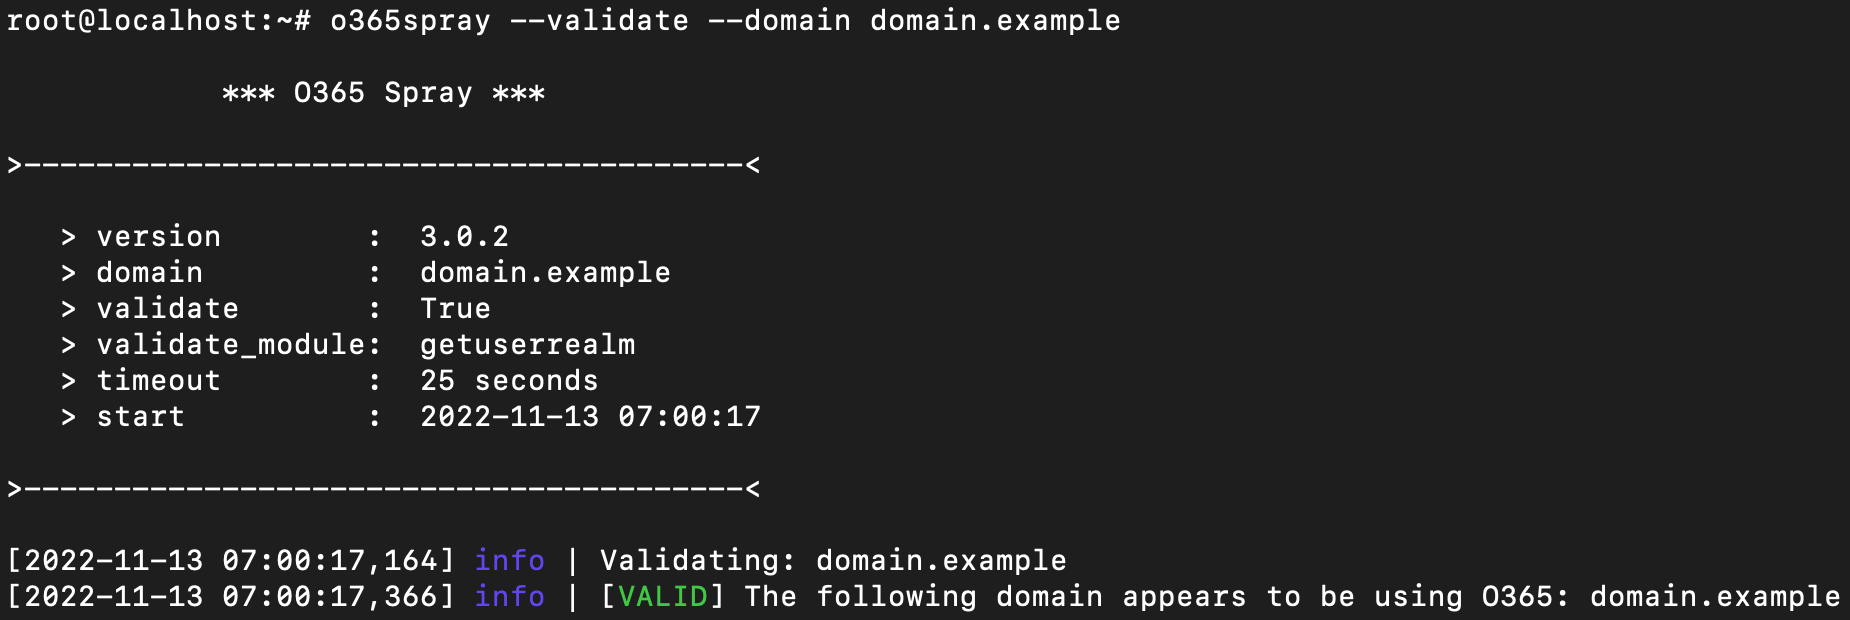 0xzdh/o365spray
Microsoft O365를 대상으로 하는 사용자명 열거 및 비밀번호 스프레이 도구
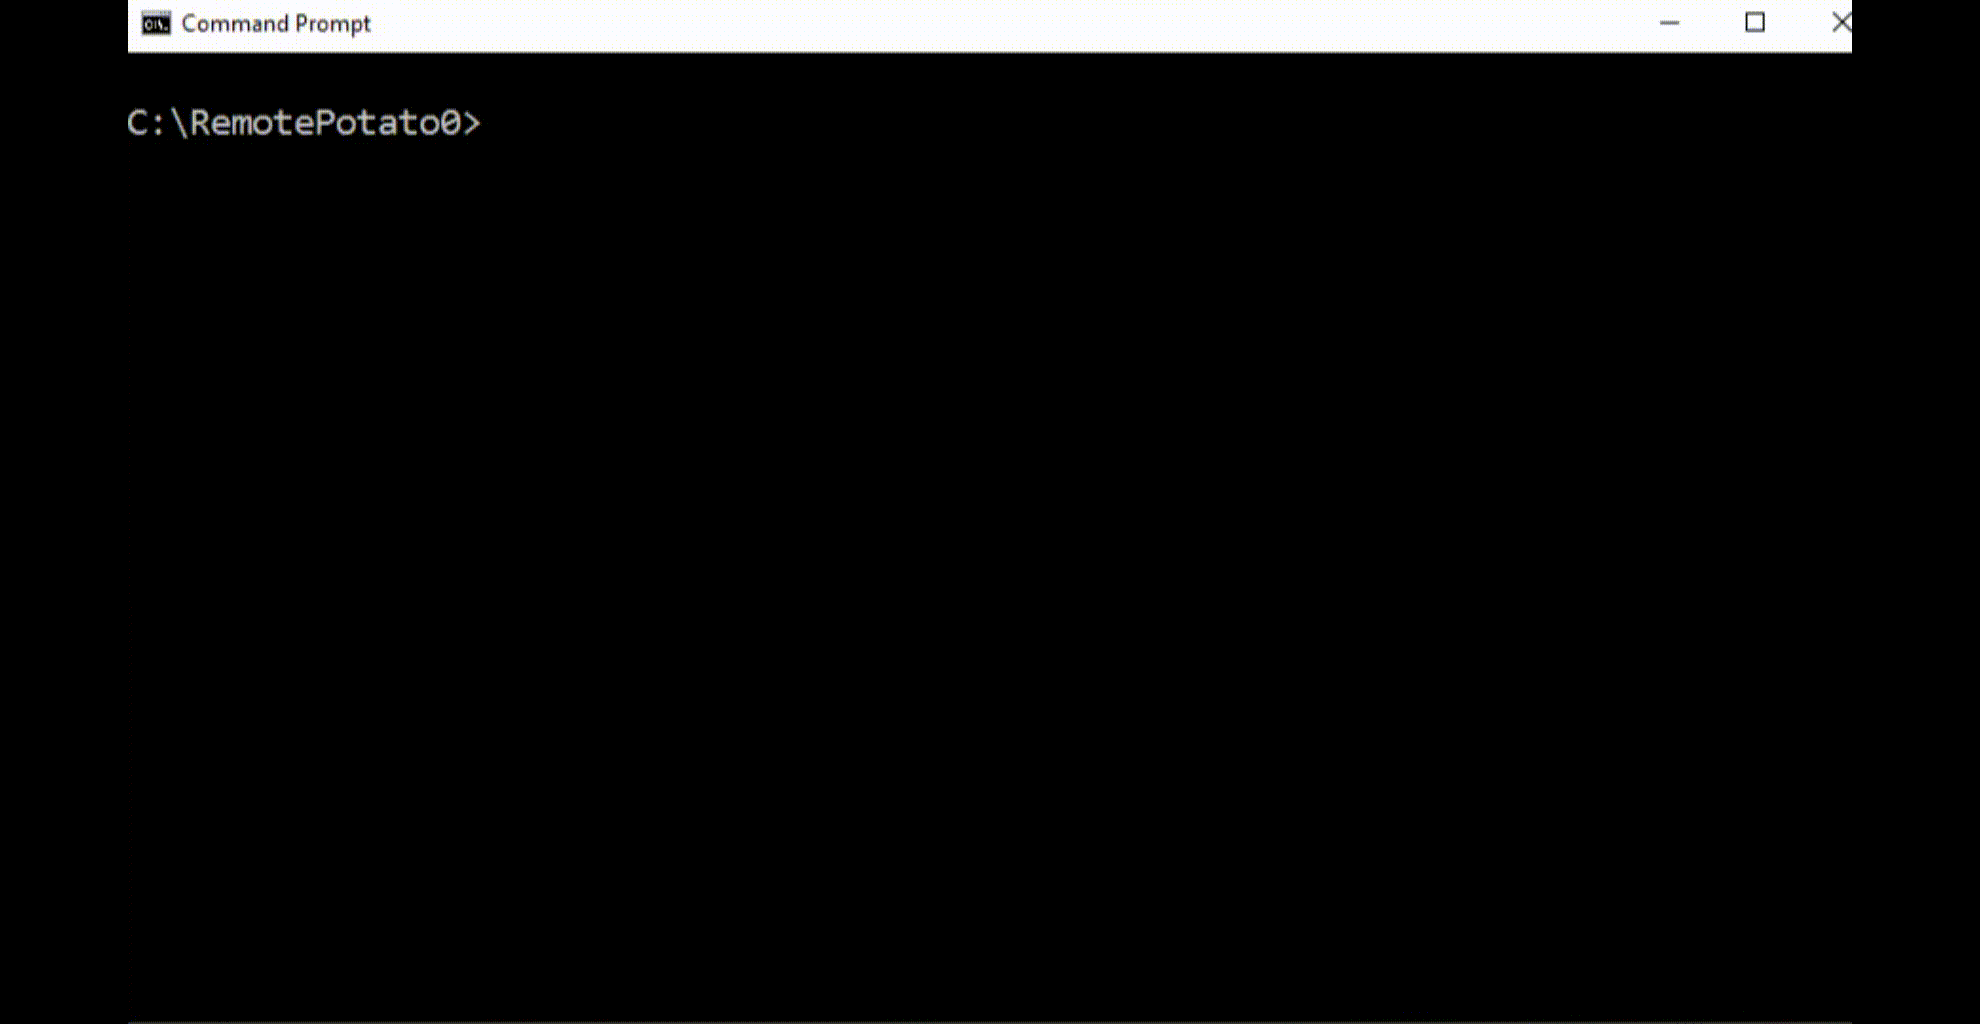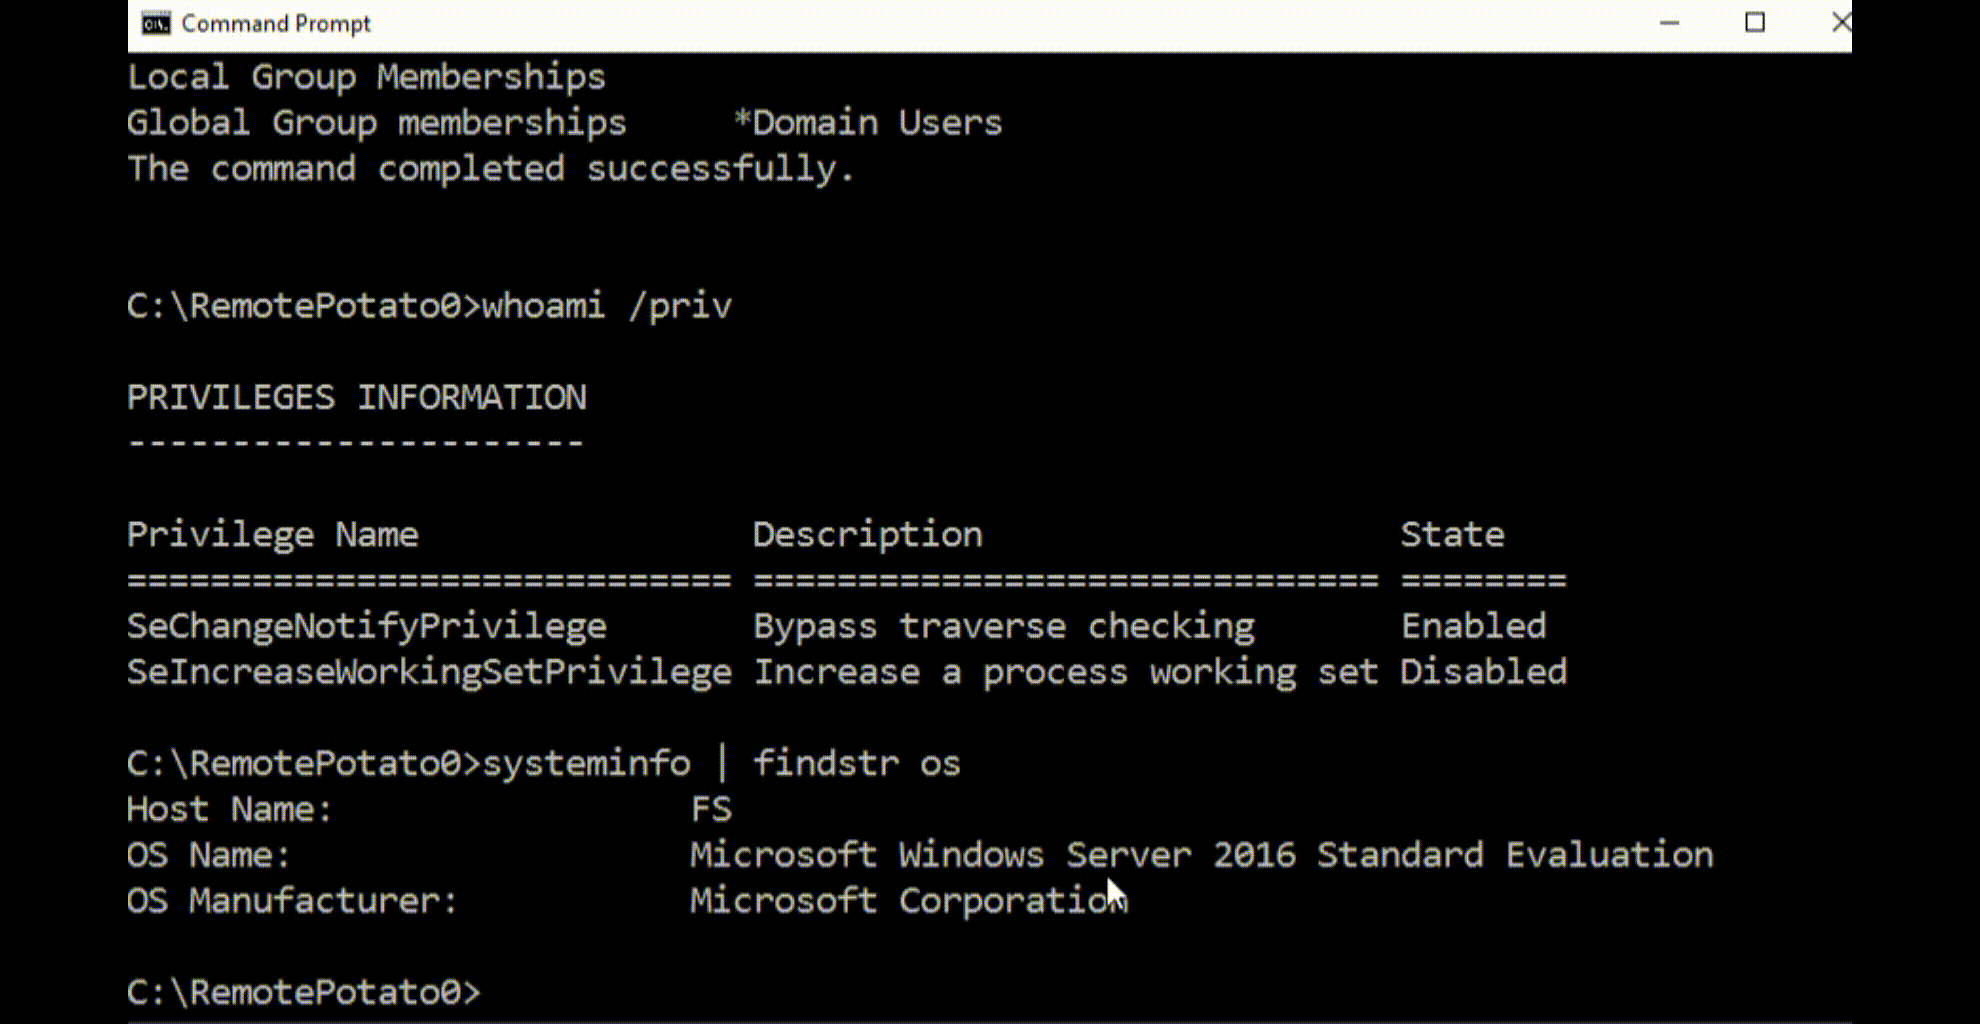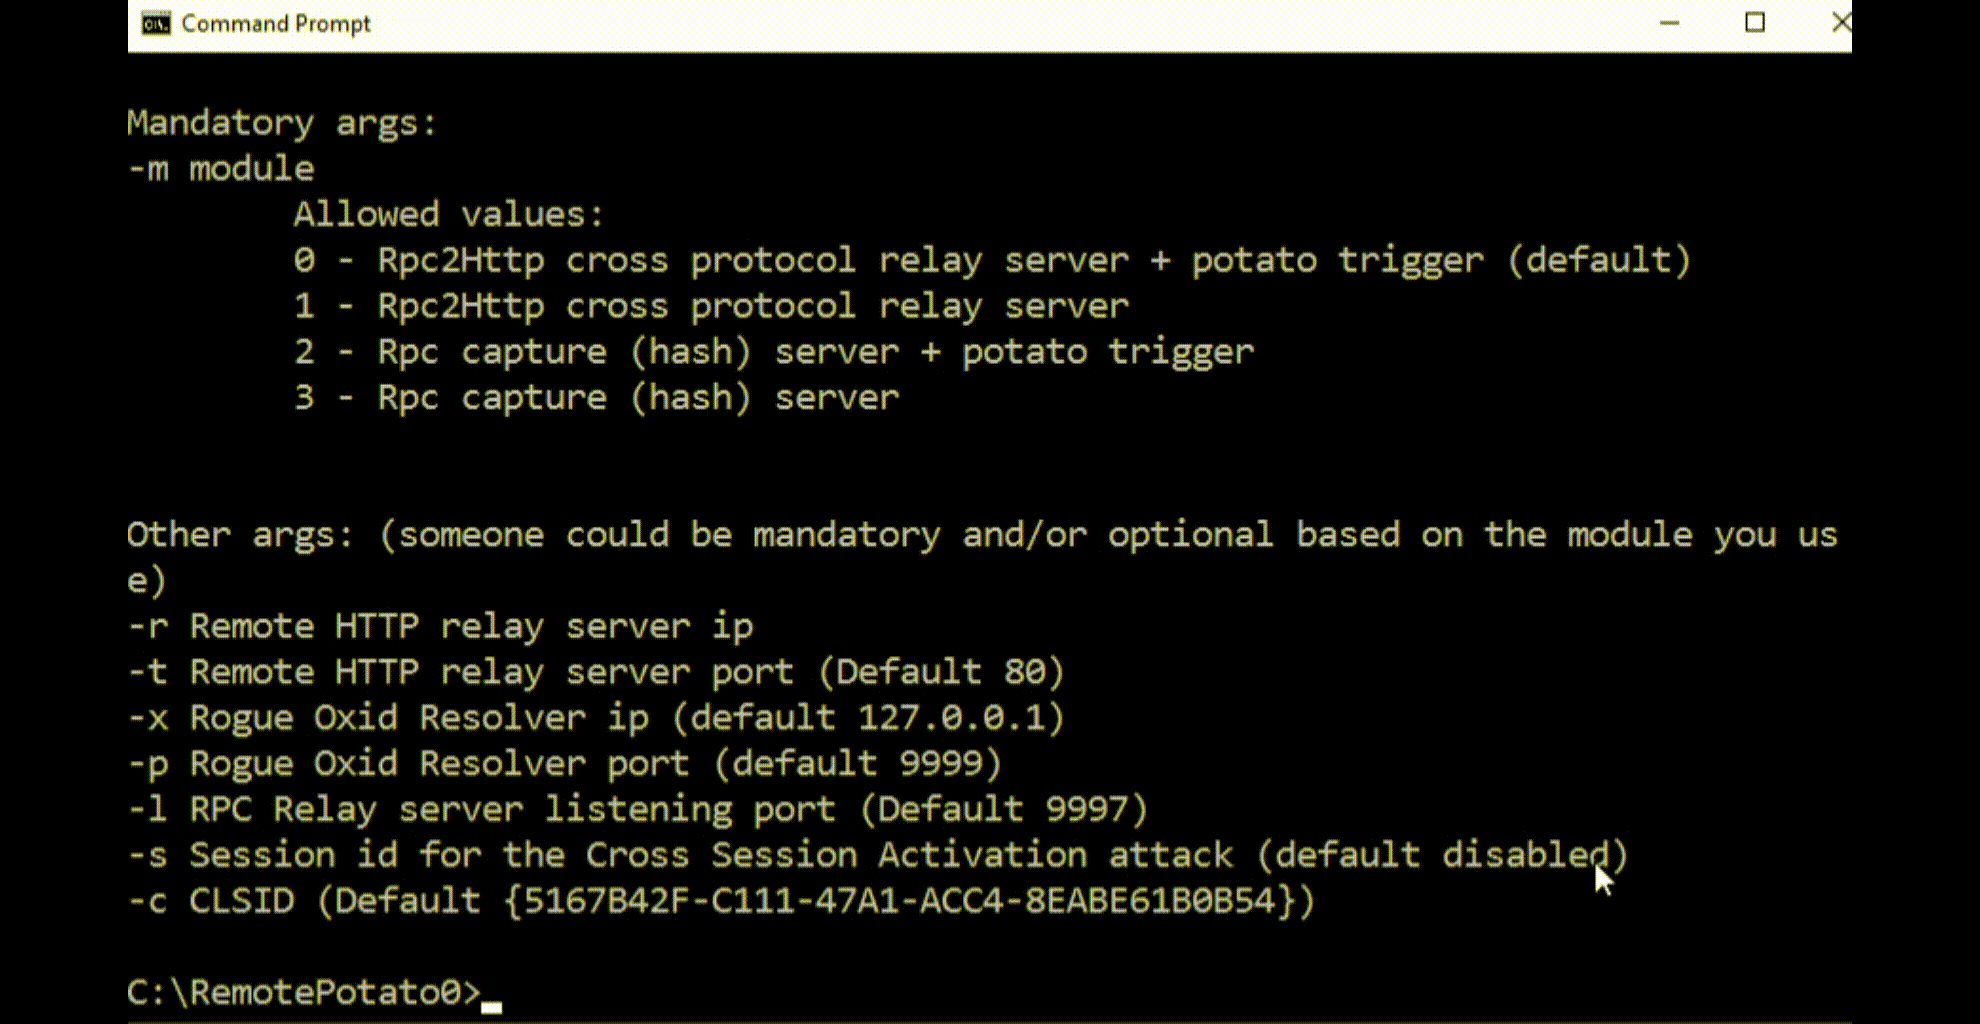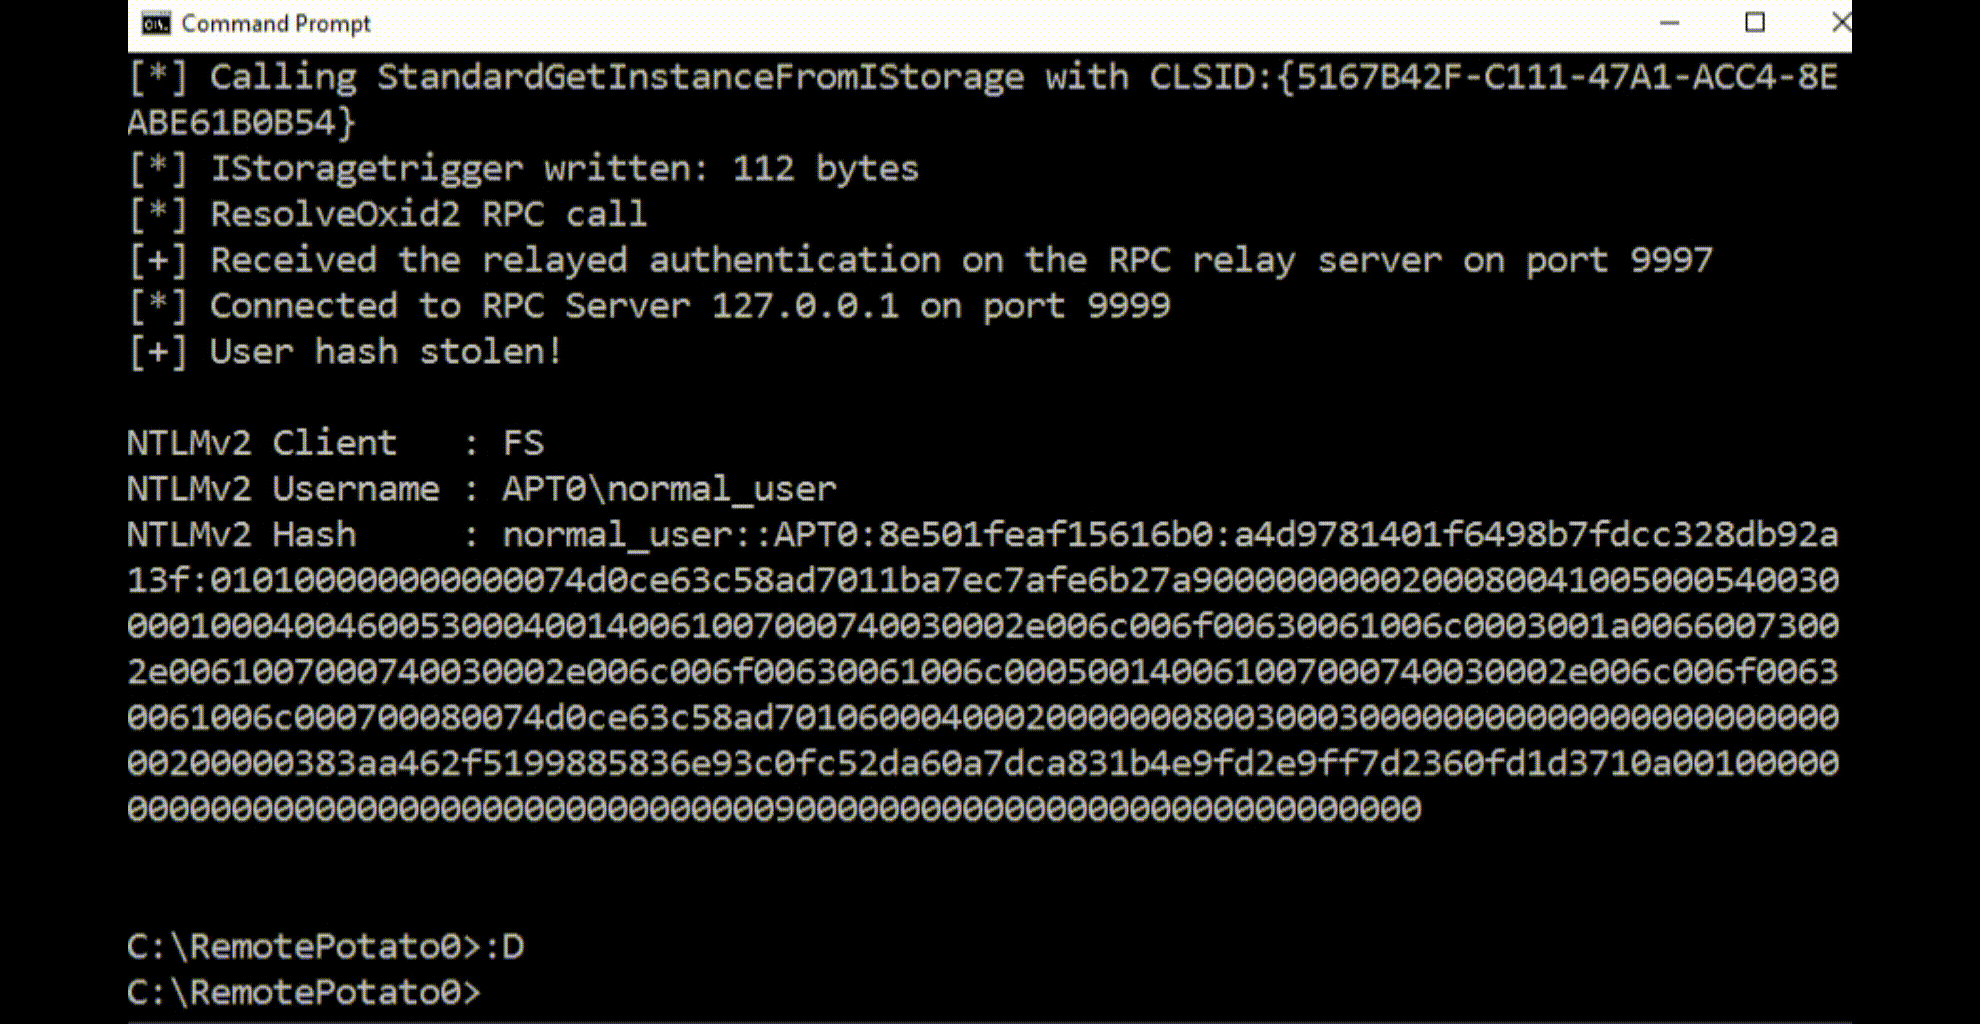 antoniococo/remotepotato0
사용자에서 도메인 관리자로의 Windows 권한 상승