
ssh3
 francoismichel/ssh3
HTTP/3, QUIC 및 TLS 1.3을 기반으로 구축된 빠르고 안전한 셸 프로토콜입니다. OAuth2, OpenID Connect 및 클래식 SSH 인증을 지원하며 UDP 포트 포워딩 및 숨겨진 서버 기능을 제공합니다.
encryption-decryption-toolsnetwork-securityutilities-frameworks+1
5.0k
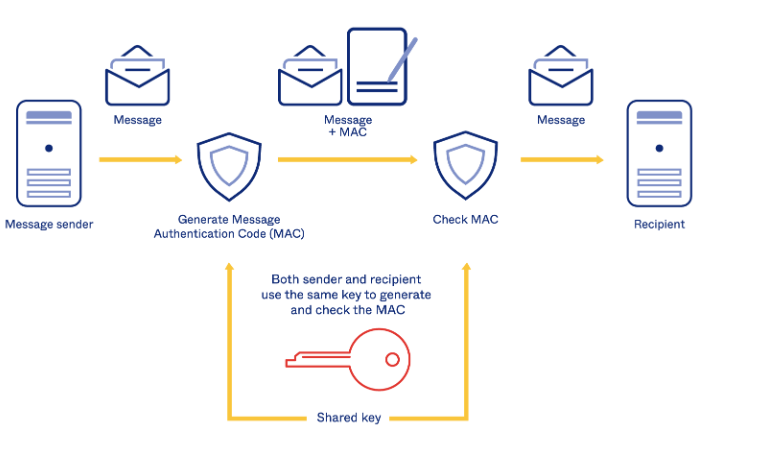
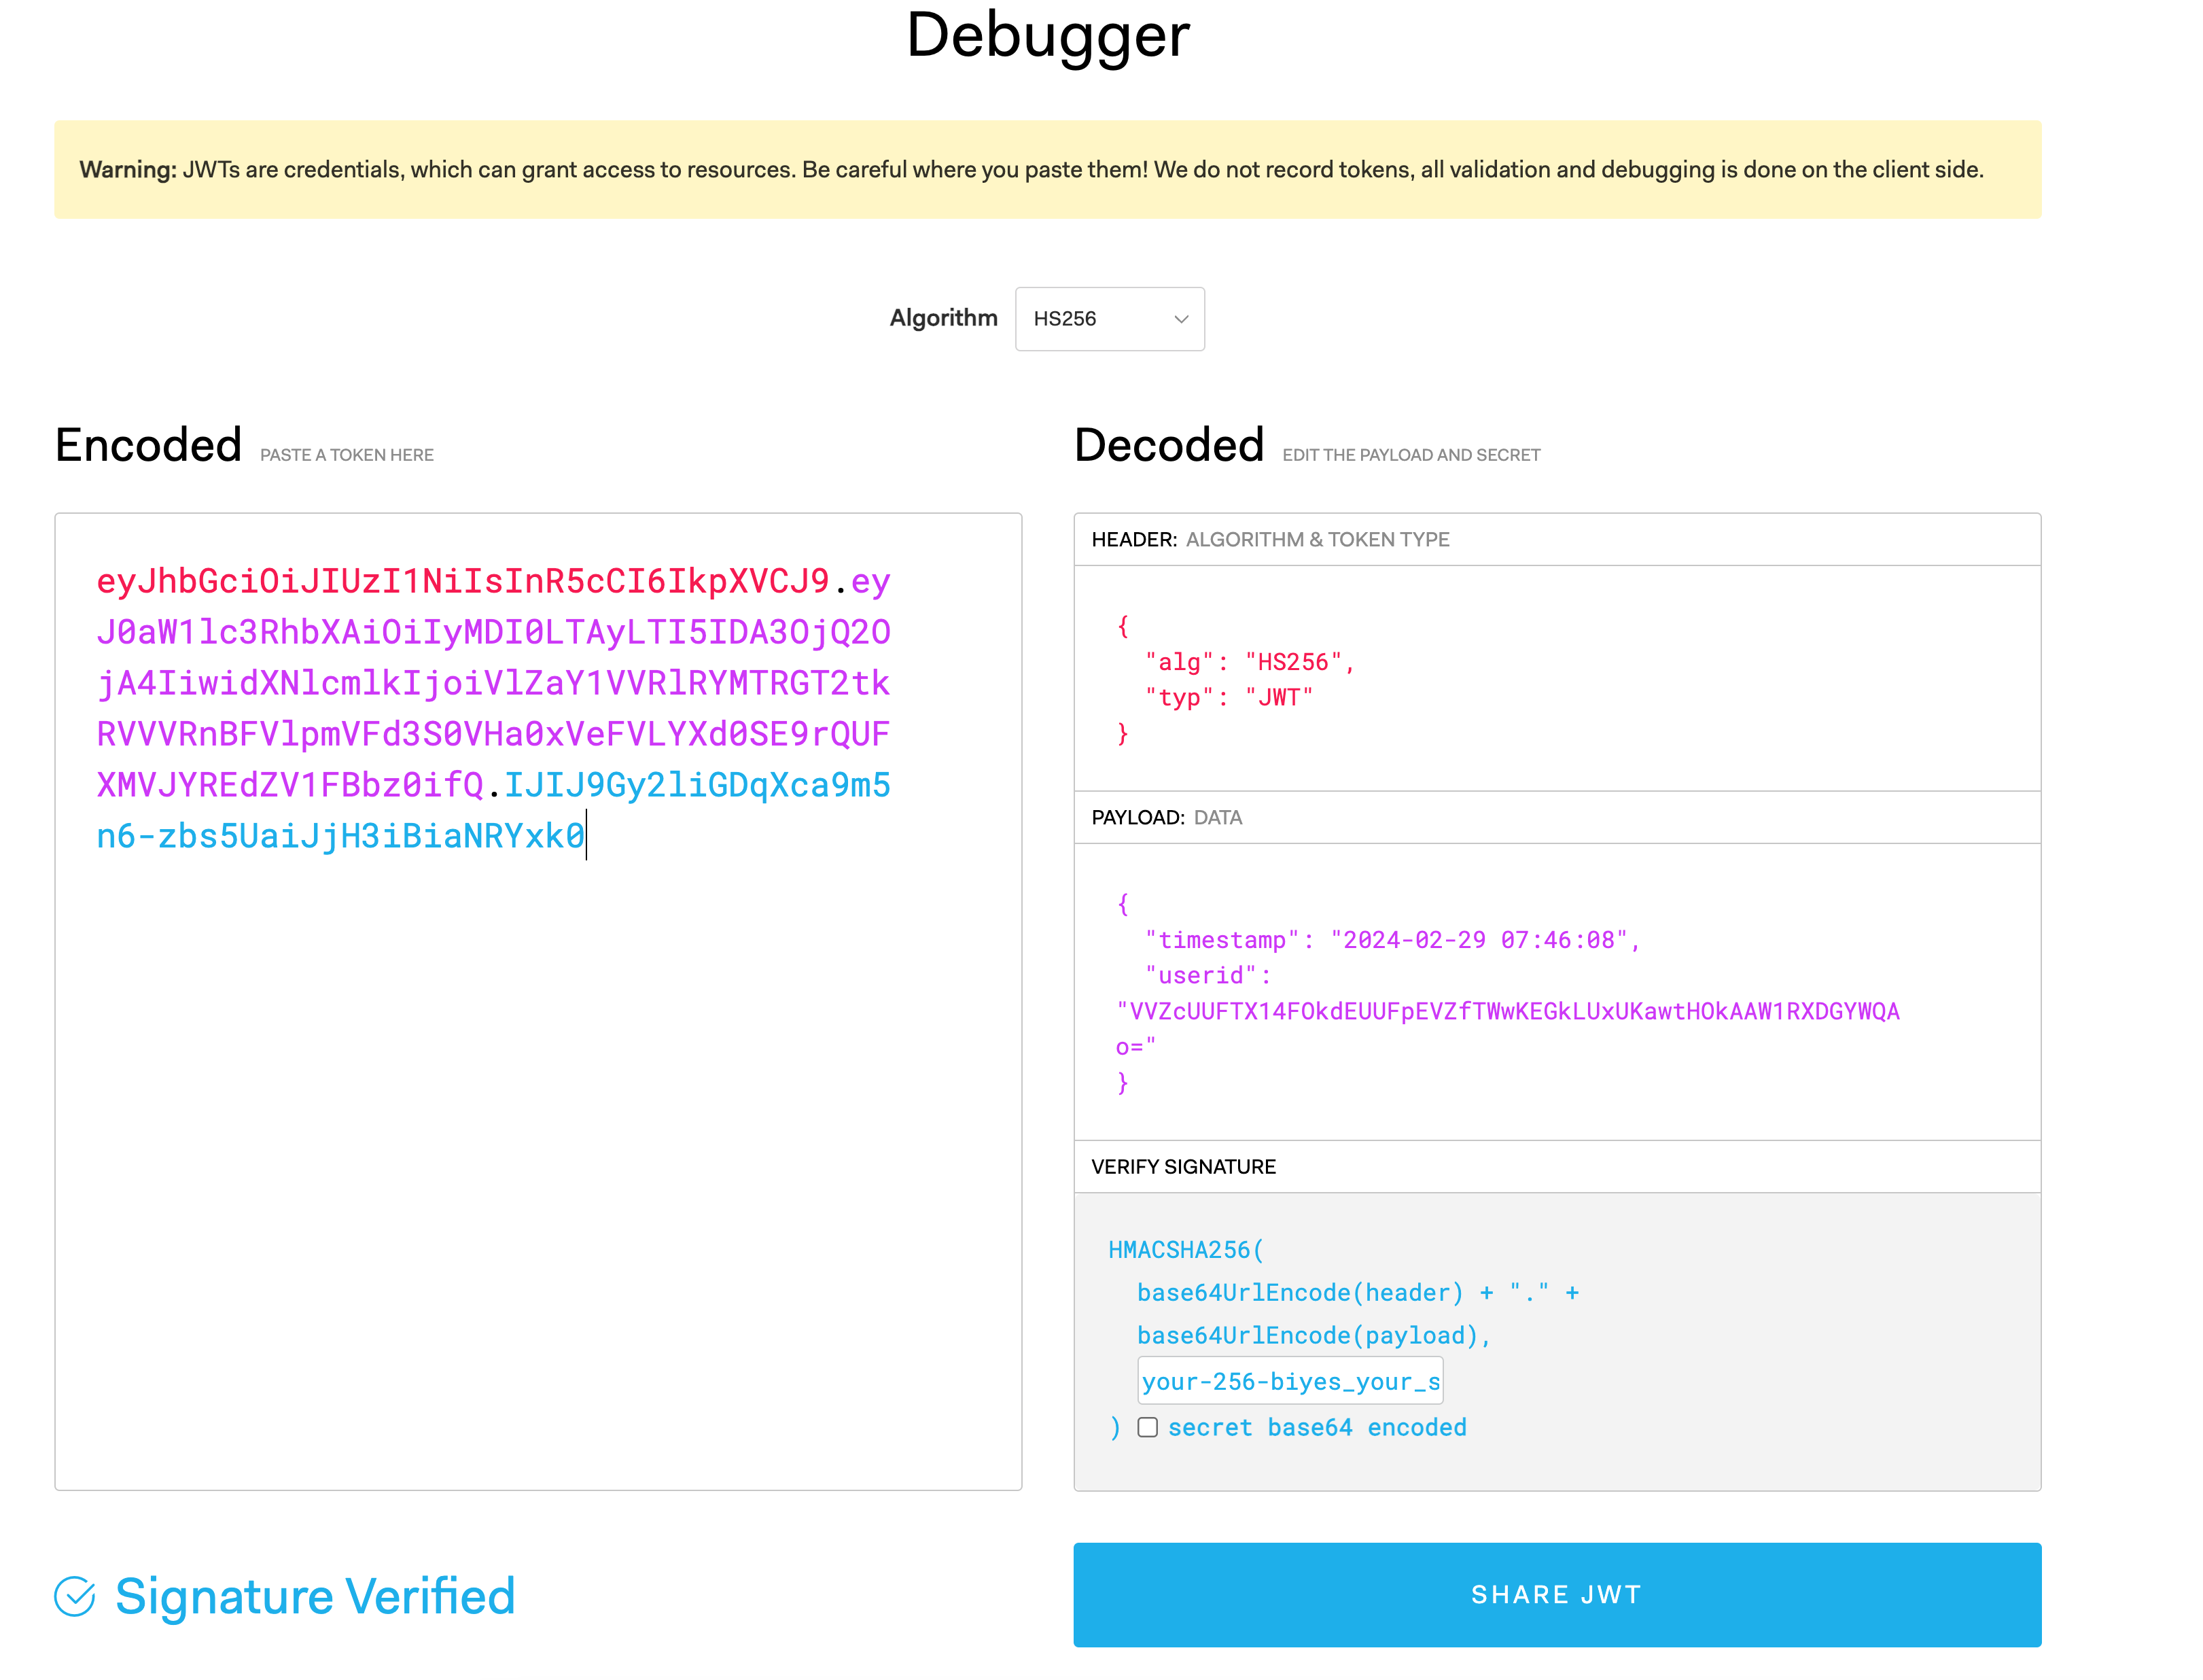 password123456/some-tweak-to-hide-jwt-payload-values
JWT 페이로드 값을 XOR 암호화와 타임스탬프 기반 키를 사용하여 난독화하는 경량 Python 라이브러리로, 사용자 ID와 같은 민감한 클레임의 일반 텍스트 디코딩을 방지합니다.
 wh0amitz/sharpadws
레드팀을 위한 Active Directory Web Services (ADWS)를 통한 Active Directory 정찰 및 공격
 aahmad097/tritium
Kerberos 기반의 Active Directory용 비밀번호 스프레이 프레임워크로, 잠금 방지, 사용자 열거 통합, 재귀적 비밀번호 스프레이, 캠페인 재개 기능이 내장되어 있습니다.
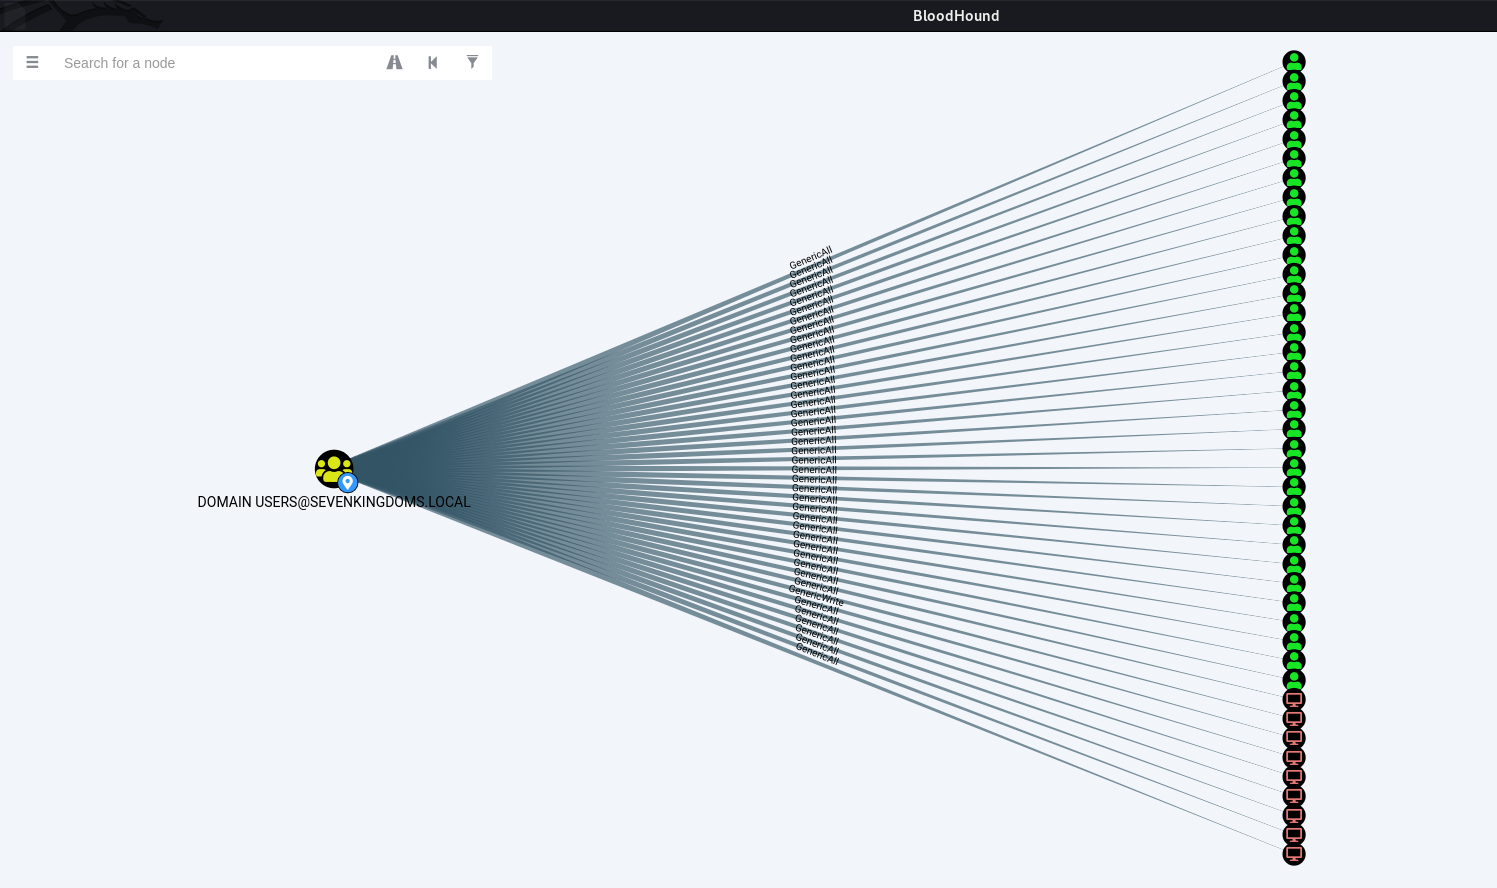 dec0ne/shadowspray
오랫동안 잊혀진 GenericWrite/GenericAll DACL을 악용하기 위해 전체 도메인에 Shadow Credentials를 스프레이하는 도구입니다.
 lkarlslund/ldapnomnom
조용하고 익명으로 도메인 컨트롤러에서 LDAP Ping 요청(cLDAP)을 (악)용하여 엄청난 속도로 Active Directory 사용자 이름을 무차별 대입합니다.
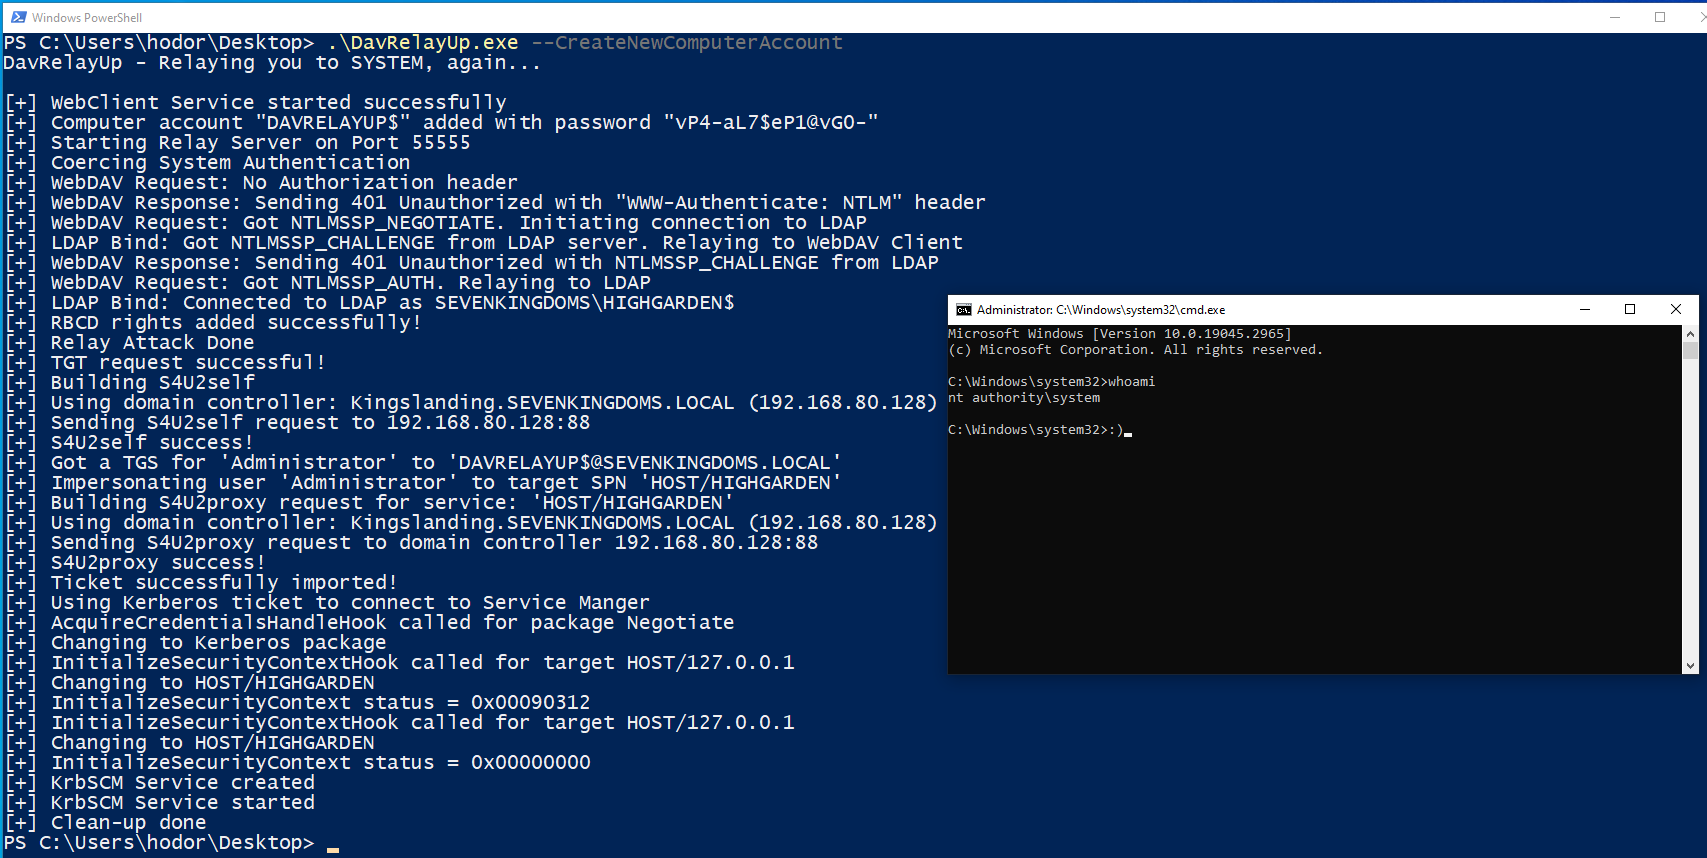 dec0ne/davrelayup
WebDAV에서 LDAP으로 NTLM 인증을 릴레이하여 도메인에 가입된 Windows 워크스테이션에서 로컬 권한 상승을 SYSTEM으로 자동화하며, LDAP 서명 적용 없이 리소스 기반 제한 위임(RBCD)을 활용합니다.
 jpg0mez/adcsync
ESC1을 사용하여 임시 DCSync를 수행하고 해시를 덤프합니다.
 ccob/gssapi-abuse
Active Directory 네트워크 내에서 GSSAPI 남용에 취약한 잠재적 호스트를 열거하는 도구
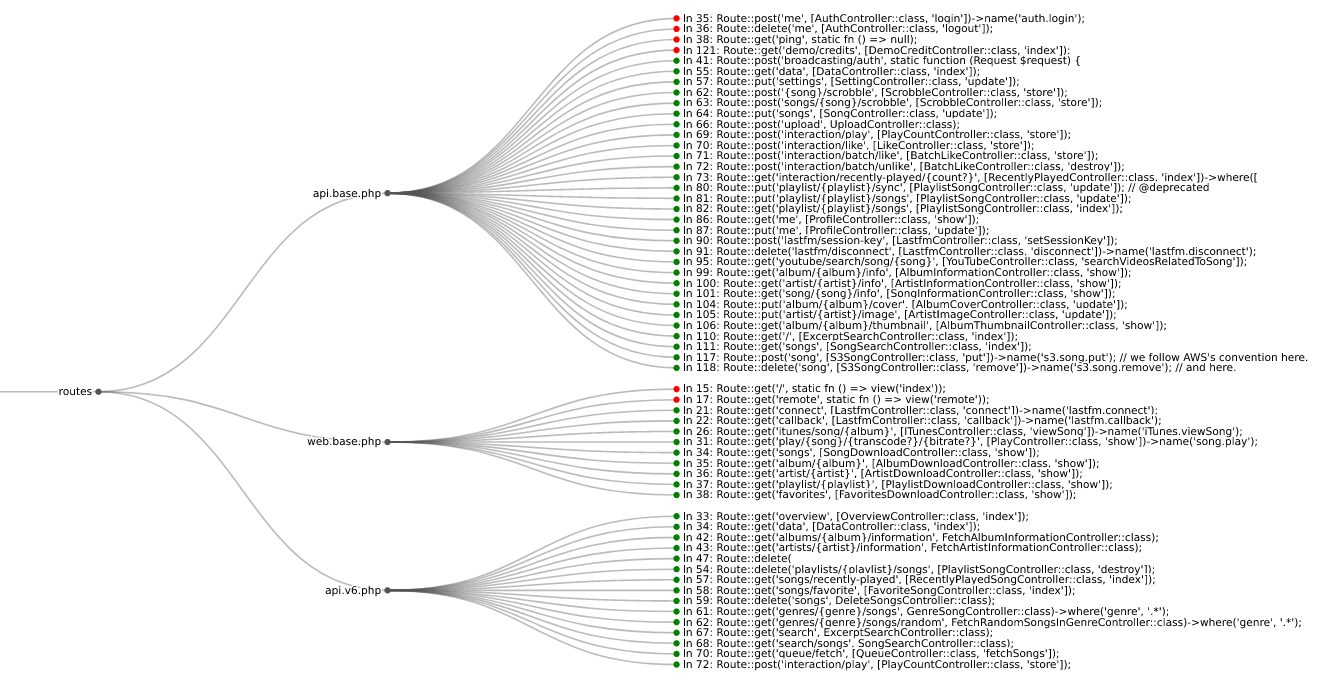 mschwager/route-detect
웹 애플리케이션 라우트에서 인증(authn) 및 권한 부여(authz) 보안 버그를 찾습니다.
 scorpioneslabs/mssqlpwner
고급 MSSQL 침투 테스트 도구로, 연결된 서버와 다중 인증 방식을 통한 수평 이동, 명령 실행, NTLM 릴레이 및 무차별 대입 공격을 수행합니다.
 praetorian-inc/ntlmrecon
HTTP 서버에 대해 가벼운 무차별 대입 공격을 수행하여 일반적으로 접근 가능한 NTLM 인증 엔드포인트를 식별하는 도구입니다.
 kgretzky/evilqr
동적 QR 스왑 피싱 공격을 실제로 시연하는 개념 증명.
 zblurx/certsync
골든 인증서로 NTDS 덤프 및 해시 UnPAC
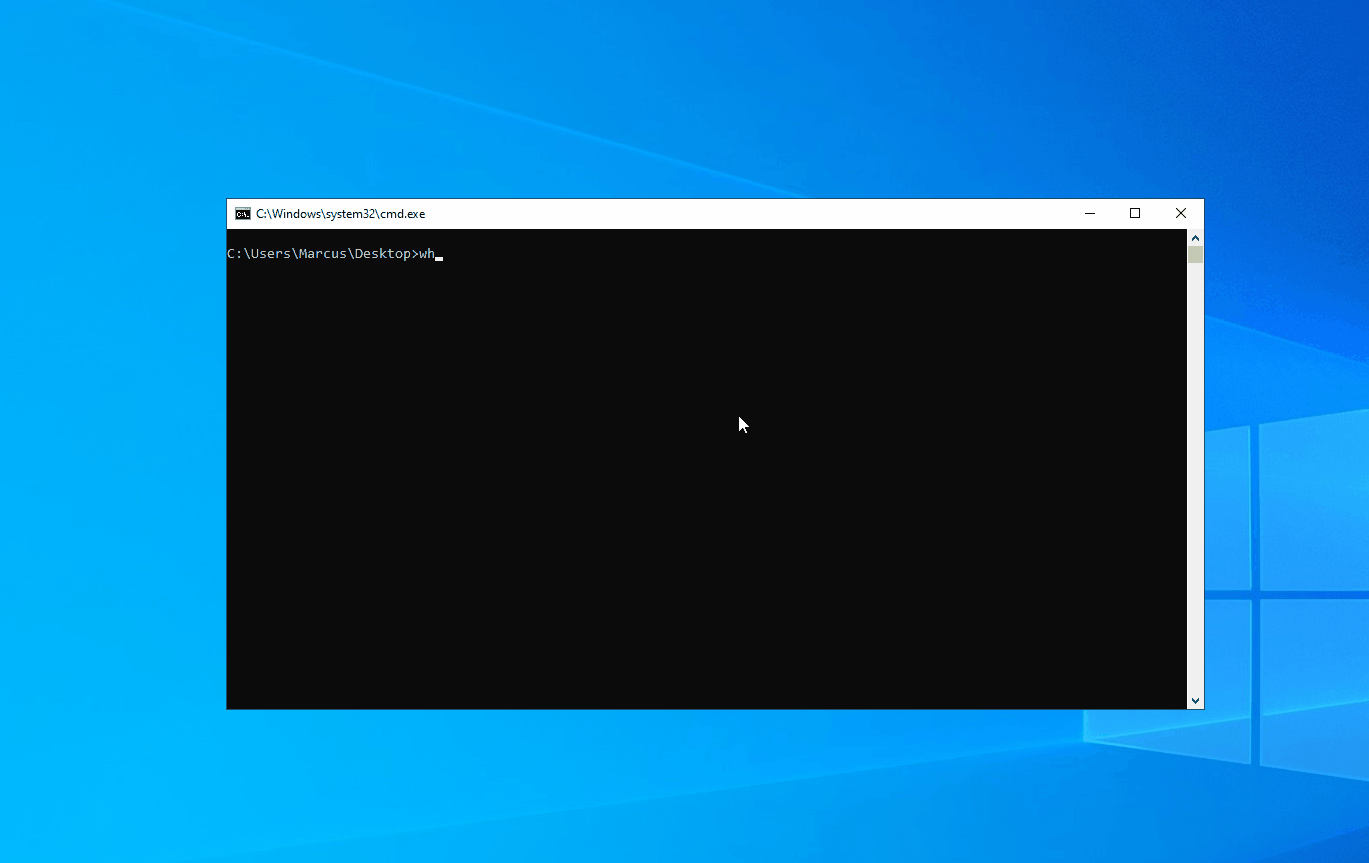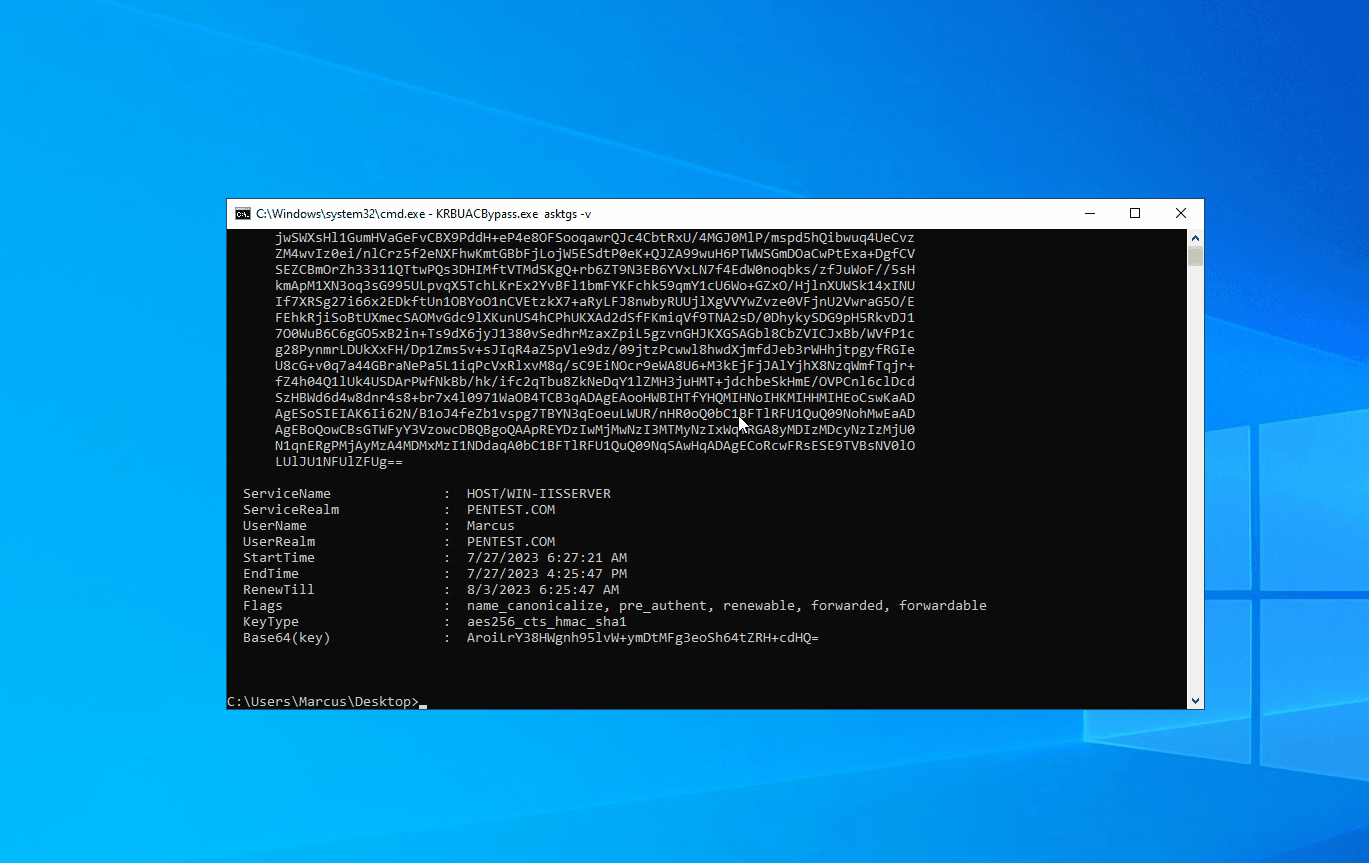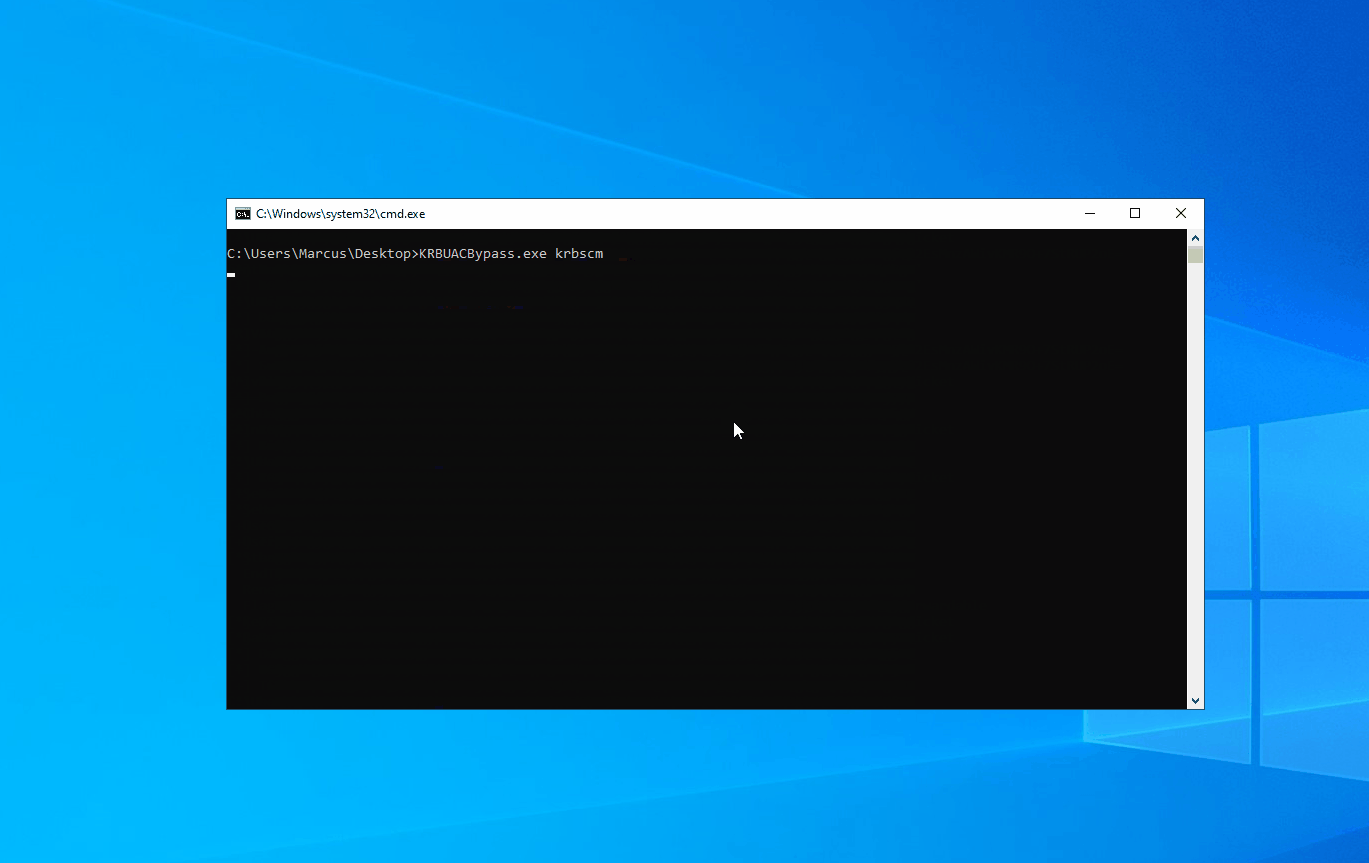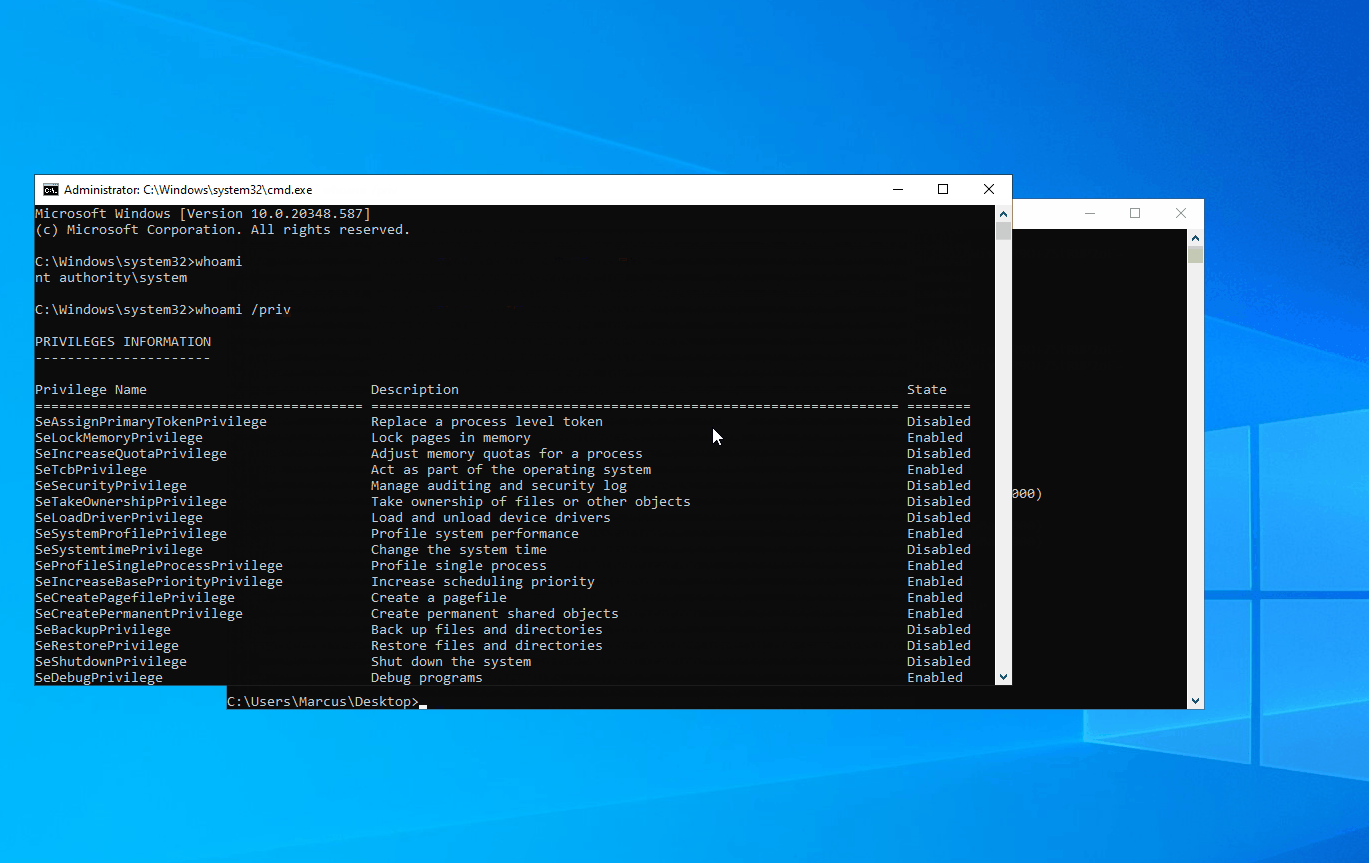 wh0amitz/krbuacbypass
Kerberos 티켓을 악용하여 Windows UAC를 우회하고, tgtdeleg 트릭과 SCM 액세스를 활용하여 서비스 티켓에 가짜 MachineID를 주입함으로써 SYSTEM 권한을 획득합니다.
 evilsocket/legba
가장 빠르고 가장 포괄적인 멀티프로토콜 자격 증명 무차별 대입기 / 비밀번호 스프레이어 및 열거자. 🥷
 ghostpack/koh
토큰 누출을 통해 Windows 로그온 세션 토큰을 캡처하여 자격 증명 재사용 및 가장을 가능하게 하며, Cobalt Strike BOF 통합을 통해 사후 공격 토큰 도용을 지원합니다.