

httptoolkit
 httptoolkit/httptoolkit
HTTP Toolkit은 Windows, Linux 및 Mac에서 HTTP(S)를 사용한 디버깅, 테스트 및 개발을 위한 아름답고 오픈 소스 도구입니다 :tada: 피드백을 제공하거나 도움을 요청하려면 여기에 이슈를 열어주세요.
general-purpose-utilitiesweb-proxies-interceptionapi-security-testing+1
3.7k
httptoolkit/httptoolkitHTTP Toolkit은 Windows, Linux 및 Mac에서 HTTP(S)를 사용한 디버깅, 테스트 및 개발을 위한 아름답고 오픈 소스 도구입니다 :tada: 피드백을 제공하거나 도움을 요청하려면 여기에 이슈를 열어주세요.
 42crunch/api-security-audit-action
CI/CD에서 OpenAPI 계약에 대한 정적 API 보안 감사를 자동화하며, 인증·권한 부여·데이터 제약 조건에 대해 300개 이상의 검사를 실행하고, 최소 점수 게이트와 SARIF 출력을 제공합니다.
 mitmproxy/mitmproxy_rs
트래픽 가로채기 및 리다이렉션을 위한 Rust 구성 요소로, macOS, Windows, Linux에서 WireGuard 디바이스 프록시와 로컬 앱 리다이렉션을 지원합니다.
 wapiti-scanner/wapiti
Python3로 작성된 웹 취약점 스캐너

 wattocyber/masq
Live recon and posture auditing for AI agent infrastructure: scans MCP configs, session logs, and APIs for secrets, poisoned catalogs, and CoT leaks.
 abedallarawashdeh/htb-twomillion-machine
Hack The Box TwoMillion 머신 라이트업 — JWT/초대 코드 우회, IDOR, 명령 주입, CVE-2023-0386 권한 상승.
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)
 portswigger/pentest-mapper
애플리케이션 침투 테스트에서 흐름과 취약점을 매핑하기 위한 Burp Suite 확장 프로그램
 chrislockard/api_wordlist
웹 애플리케이션 평가를 위한 API 이름 워드리스트
 akabe1/oauthscan
OAUTHv2 및 OpenID 보안을 검증하는 데 유용한 Burp Suite 확장 프로그램
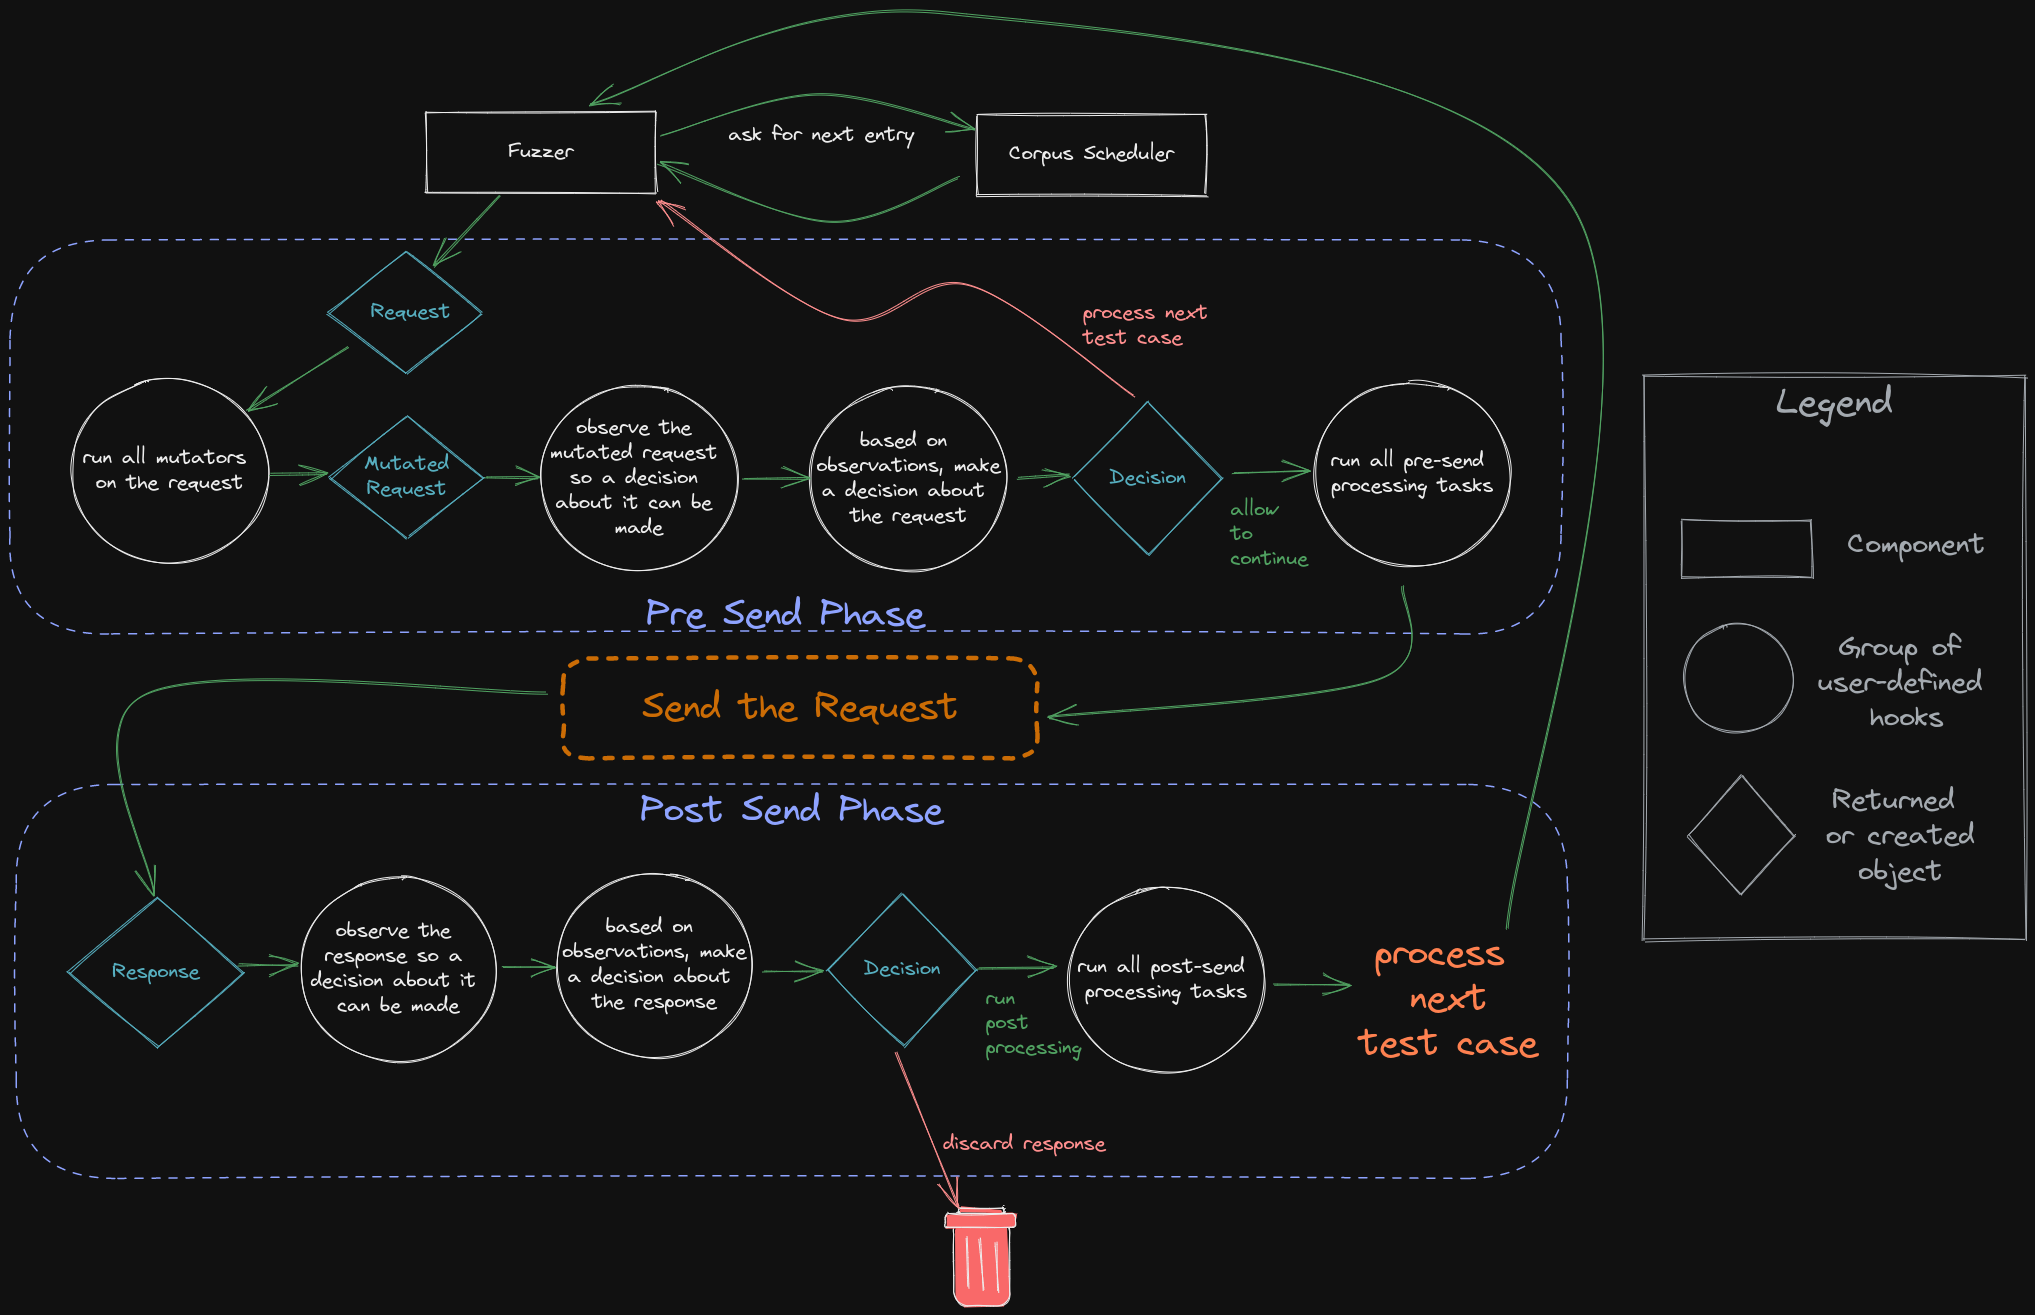 epi052/feroxfuzz
합성 가능한 뮤테이터, 스케줄러, 옵저버, 디사이더, 프로세서를 통해 맞춤형 웹 및 API 테스트를 위한 구조 인식 블랙박스 HTTP 퍼저를 Rust로 구축하세요.
 sunandm/poc-h2-cve-2026-71554
PoC for CVE-2026-71554 - h2 duplicate Host header request smuggling primitive (fixed in 4.4.1)
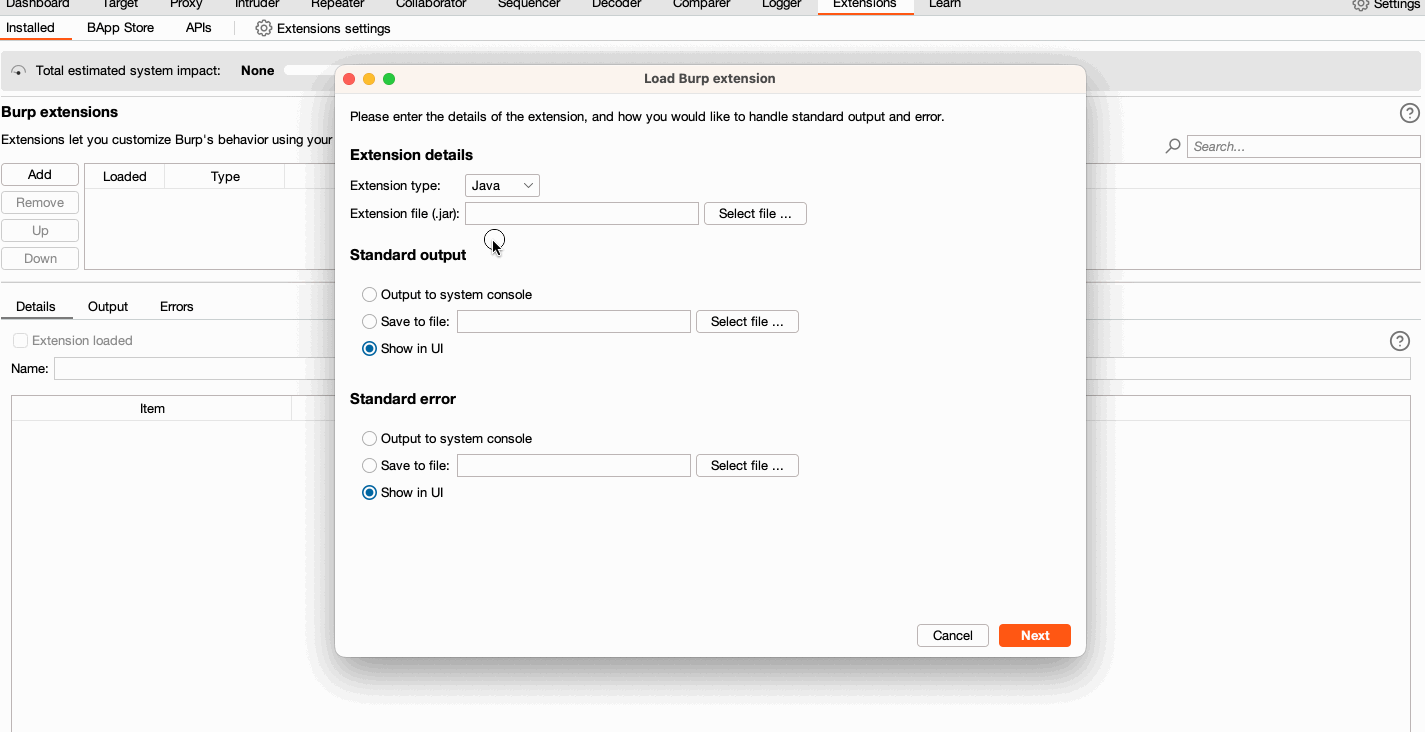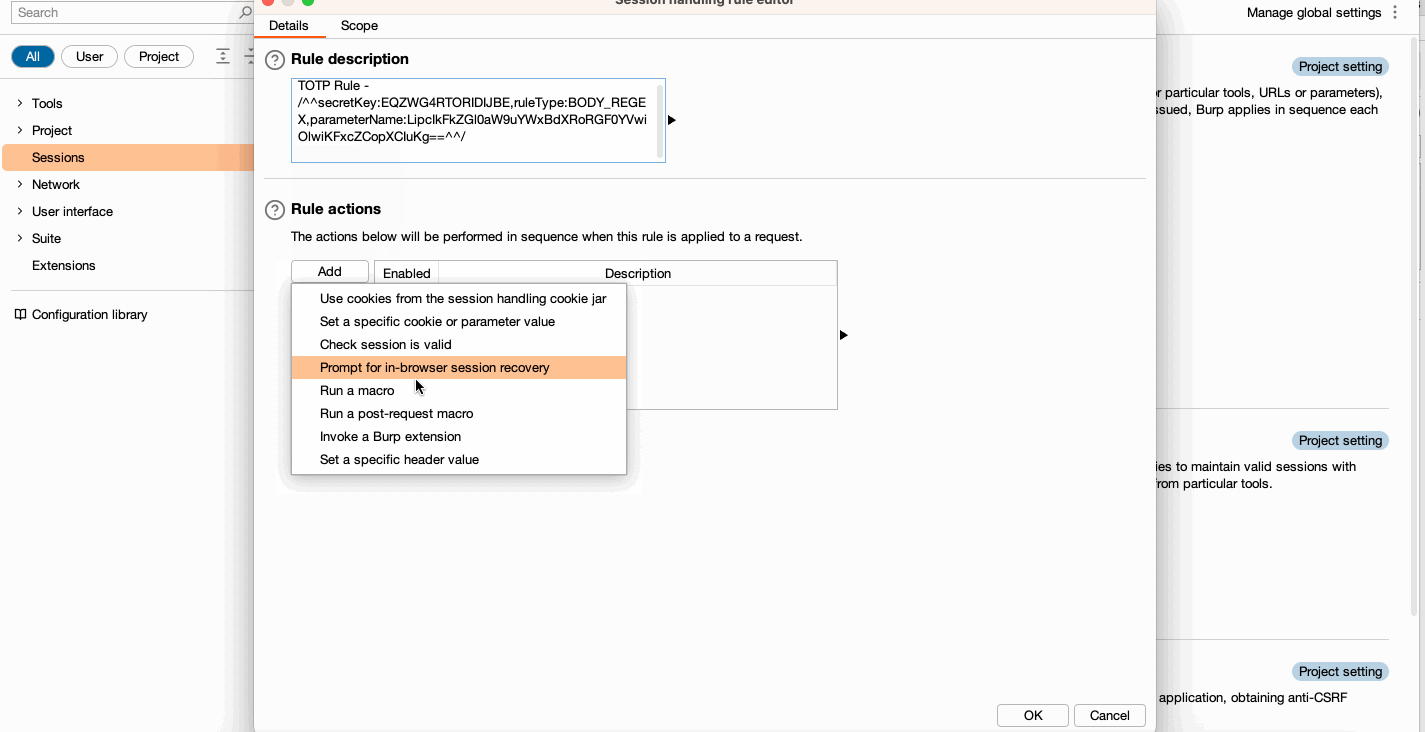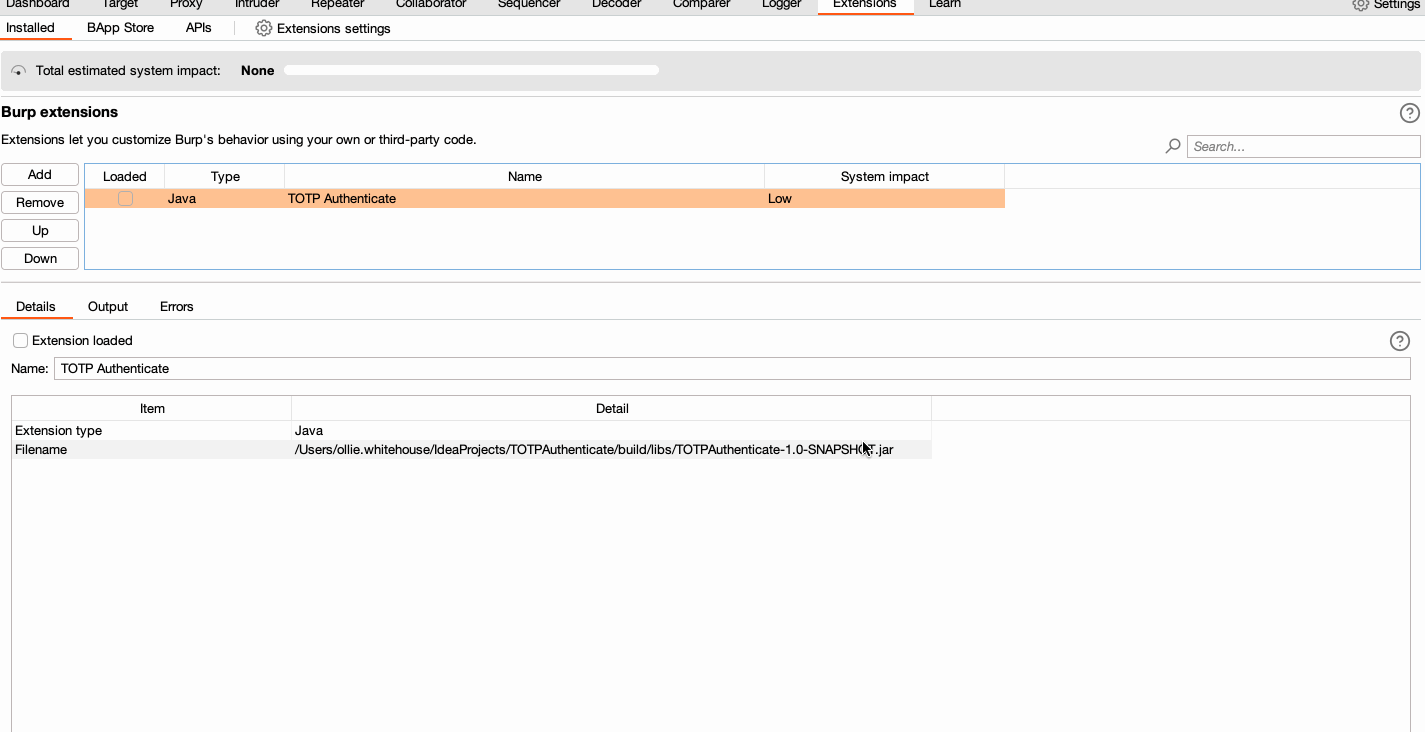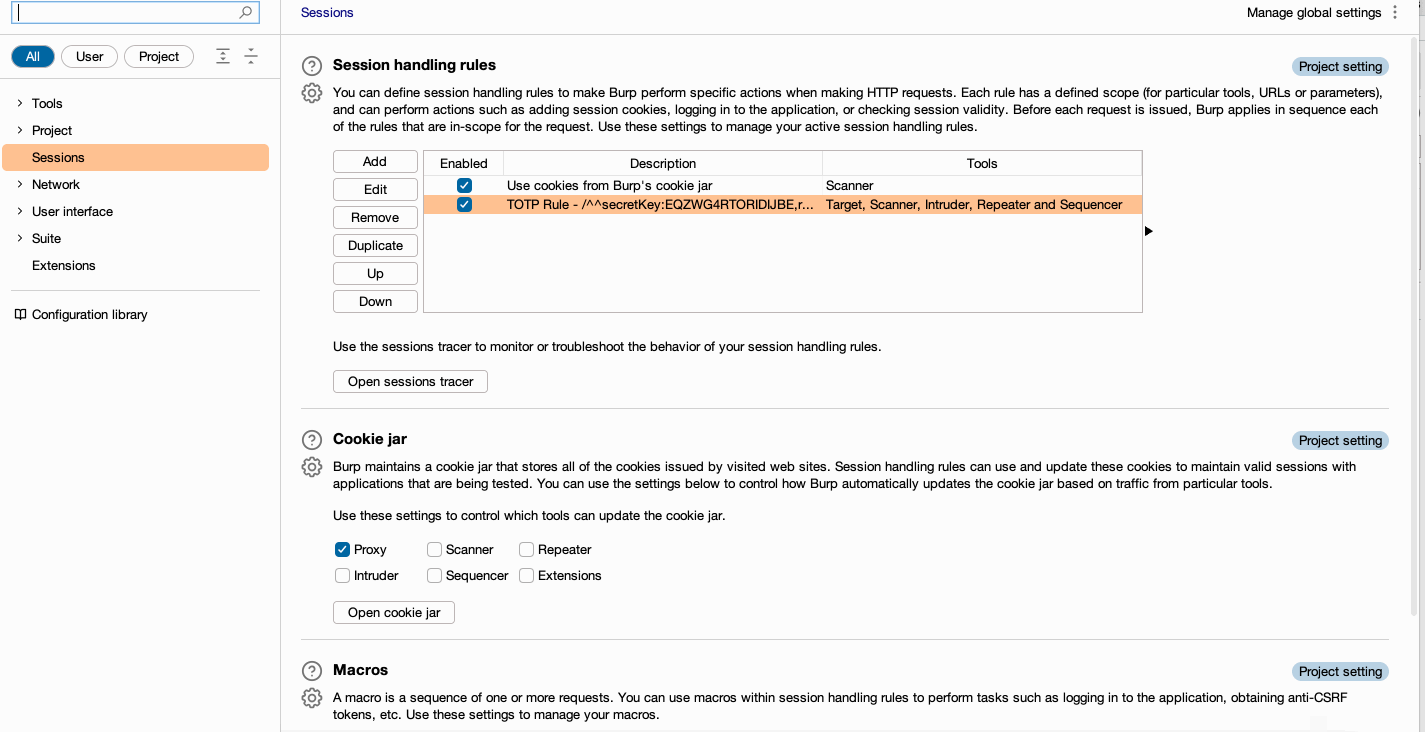 hannah-portswigger/totpauthenticate
이 확장 기능은 Burp Suite Enterprise Edition용으로, 세션 처리 규칙을 활용하여 나가는 요청에 TOTP 토큰을 제공합니다.
 moniik/poc_salesforce_lightning
학술 목적으로만 사용하세요. 게스트 권한으로 Salesforce Lightning을 공격합니다.
 0x999-x/jsluicepp
jsluice++는 CLI 도구 jsluice를 사용하여 JavaScript 트래픽의 수동(passive) 및 능동(active) 스캐닝을 위해 설계된 Burp Suite 확장 프로그램입니다.
 net-hunter121/api-wordlist
Burp Suite Intruder로 웹 애플리케이션 엔드포인트를 퍼징하기 위한 API 함수 이름, 동사, 명사의 엄선된 단어 목록.
 manuelberrueta/flowanalyzer
FlowAnalyzer는 OAuth 2.0 플로우와 OpenID Connect(OIDC)를 포함한 테스트 및 분석을 돕는 도구입니다.
 tno-s3/wuppiefuzz
LibAFL 기반으로 개발된 커버리지 기반 REST API 퍼저