
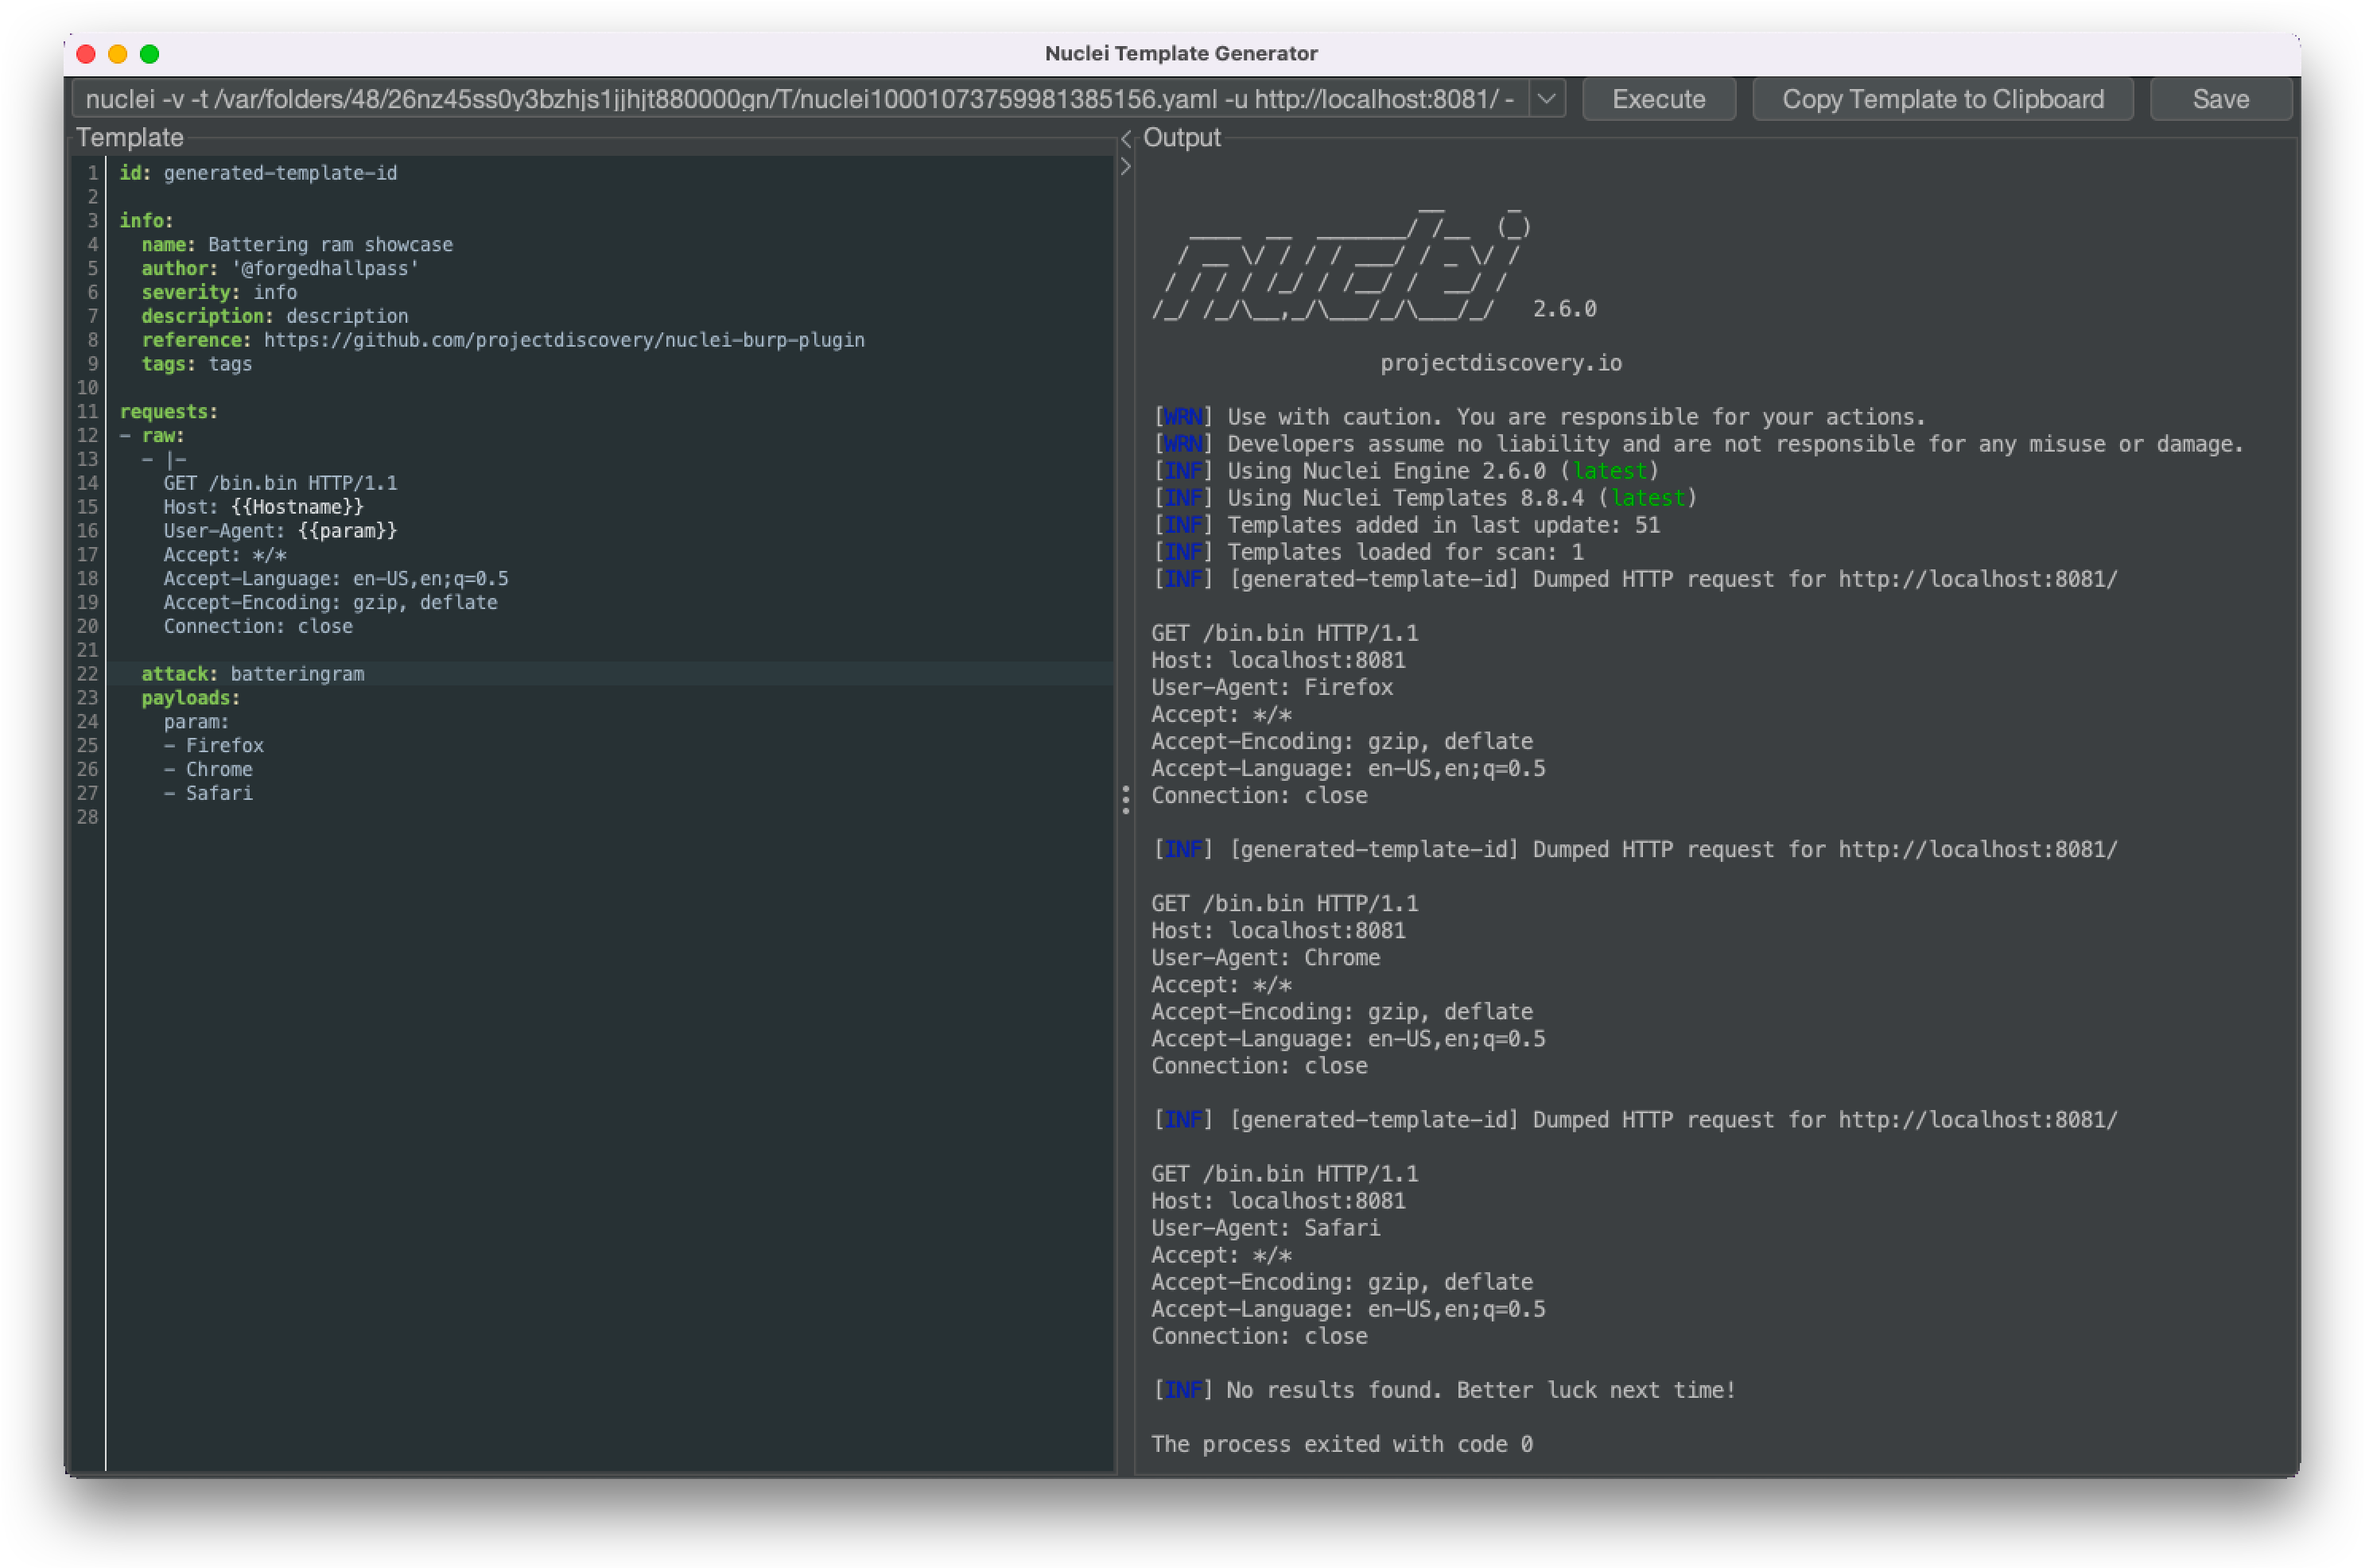
nuclei-burp-plugin
 projectdiscovery/nuclei-burp-plugin
Burp Suite 플러그인으로, HTTP 요청 및 응답에서 직접 Nuclei 취약점 템플릿을 생성 및 실행하며, YAML 자동 완성 및 구문 강조 기능을 제공합니다.
vulnerability-scannersapi-security-testingweb-security+2
1.3k
projectdiscovery/nuclei-burp-pluginBurp Suite 플러그인으로, HTTP 요청 및 응답에서 직접 Nuclei 취약점 템플릿을 생성 및 실행하며, YAML 자동 완성 및 구문 강조 기능을 제공합니다.
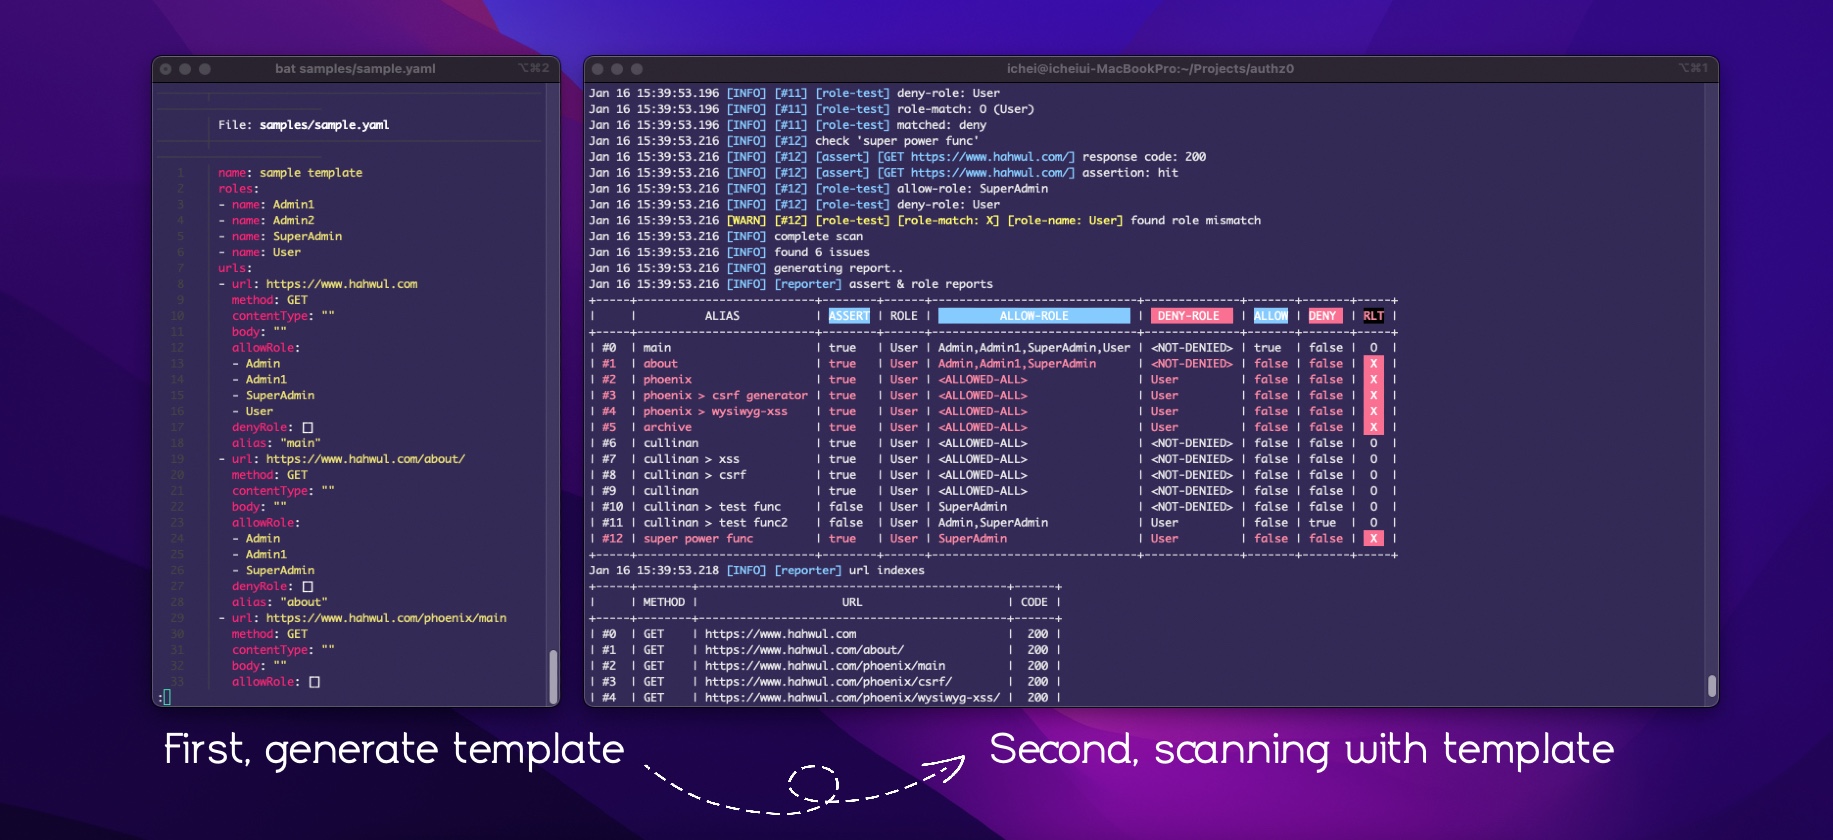 hahwul/authz0
YAML 템플릿을 사용하여 역할 기반 자격 증명으로 URL을 스캔하여 무단 액세스를 탐지하는 자동화된 인가 테스트 도구입니다.
 aws/http-desync-guardian
HTTP 요청을 분석하여 HTTP Desync 공격의 위험을 최소화합니다 (HTTP 요청 스머글링/분할의 전조).
 wallarm/gotestwaf
다양한 API 보안 도구와 WAF의 탐지 로직 및 우회 방법을 평가하기 위한 Golang 기반 오픈소스 프로젝트
 santandersecurityresearch/corsair_scan
웹 애플리케이션 및 API에서 Origin 헤더 주입, 와일드카드 반사, 자격 증명 유출을 테스트하는 자동화된 CORS 오구성 스캐너.
 assetnote/kiterunner
컴파일된 Swagger 데이터셋을 사용하여 경로를 무차별 대입하는 고속 API 및 웹 콘텐츠 발견 도구로, 깊이 스캔, 사용자 정의 워드리스트, 동시 호스트 스캔을 지원합니다.
 swisskyrepo/graphqlmap
php7 및 php8용 보안 모듈 - 버그 클래스를 제거하고 나머지는 가상 패치!
 ethicalhackingplayground/ssrf-king
Burp용 SSRF 플러그인 - 모든 요청에서 SSRF 탐지를 자동화합니다.
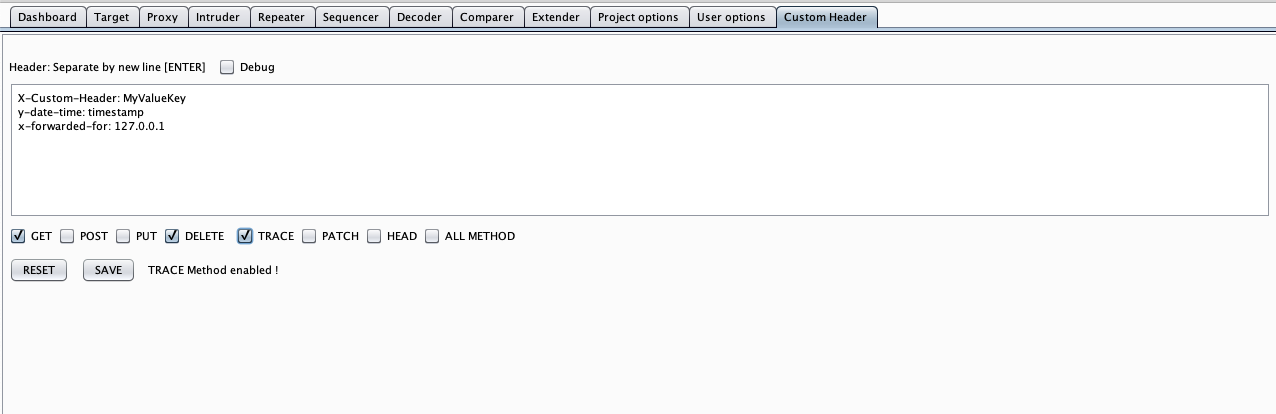 mirfansulaiman/customheader
이 Burp Suite 확장 기능을 사용하면 HTTP REQUEST(BurpSuite의 Scanner, Intruder, Repeater, Proxy History)에 새 헤더를 추가하여 헤더를 사용자 지정할 수 있습니다.
 leebaird/discover
Custom Bash and Python scripts used to automate various penetration testing tasks including recon, scanning, enumeration, and malicious payload…
 s0md3v/arjun
HTTP 파라미터 발견 도구로, 대규모 사전을 사용하여 URL 엔드포인트의 유효한 쿼리 파라미터를 찾으며, GET/POST/JSON/XML 요청, 속도 제한 처리, JS 소스에서의 수동 추출을 지원합니다.
 keyvaluesoftwaresystems/agent-opfor
AI 에이전트 및 MCP 서버를 위한 오픈소스 적대자 모의
 chaitin/safeline
악성 HTTP 트래픽을 필터링하고 SQL 인젝션, XSS, 봇 공격을 차단하며, 속도 제한 및 동적 HTML/JS 암호화를 제공하는 자체 호스팅 WAF 및 리버스 프록시입니다.
 spectolabs/hoverfly
개발자와 테스터를 위한 경량 서비스 가상화/API 시뮬레이션/API 모킹 도구
 keygraphhq/shannon
Shannon is an autonomous, white-box AI pentester for web applications and APIs. It analyzes your source code, identifies attack vectors, and executes…
 maurosoria/dirsearch
웹 경로 스캐너
 projectdiscovery/nuclei
빠른 YAML 기반 취약점 스캐너로, 템플릿 기반 탐지 엔진을 통해 웹 애플리케이션, API, 네트워크, DNS, 클라우드 인프라 전반에 걸친 자동화된 보안 테스트를 수행합니다.
 wkeeling/selenium-wire
Selenium의 Python 바인딩을 확장하여 브라우저가 만든 요청을 검사할 수 있는 기능을 제공합니다.