
hunting-rules
 travisbgreen/hunting-rules
네트워크 이상 탐지를 위한 Suricata 규칙
defensive-toolslateral-movementnetwork-security+3
travisbgreen/hunting-rules네트워크 이상 탐지를 위한 Suricata 규칙
 elastic/detection-rules
Elastic Security용 SIEM 탐지 규칙을 개발, 검증, 게시하기 위한 도구로, Python CLI 도구, KQL 파싱, Kibana 통합, 패키지화된 위협 헌팅 쿼리를 제공합니다.


 ion-storm/sysmon-config
고급 Sysmon ATT&CK 구성으로, MITRE ATT&CK의 데이터 소스별 가장 많은 기법 탐지에 중점을 두고, UEBA를 위한 포렌식 아티팩트 이벤트 가시성을 제공하며, 광범위한 CVE 적용 범위로 익스플로잇 이벤트를 탐지하고, CVE, UEBA, 포렌식 및…
 rfxn/linux-malware-detect
다중 엔진 Linux 멀웨어 스캐너로, 5단계 탐지(MD5, HEX 패턴, YARA, ClamAV, 통계 기반), 실시간 inotify 모니터링, 격리 및 다중 채널 알림을 제공합니다.
 chainguard-dev/osquery-defense-kit
프로덕션 준비된 osquery용 탐지 및 대응 쿼리
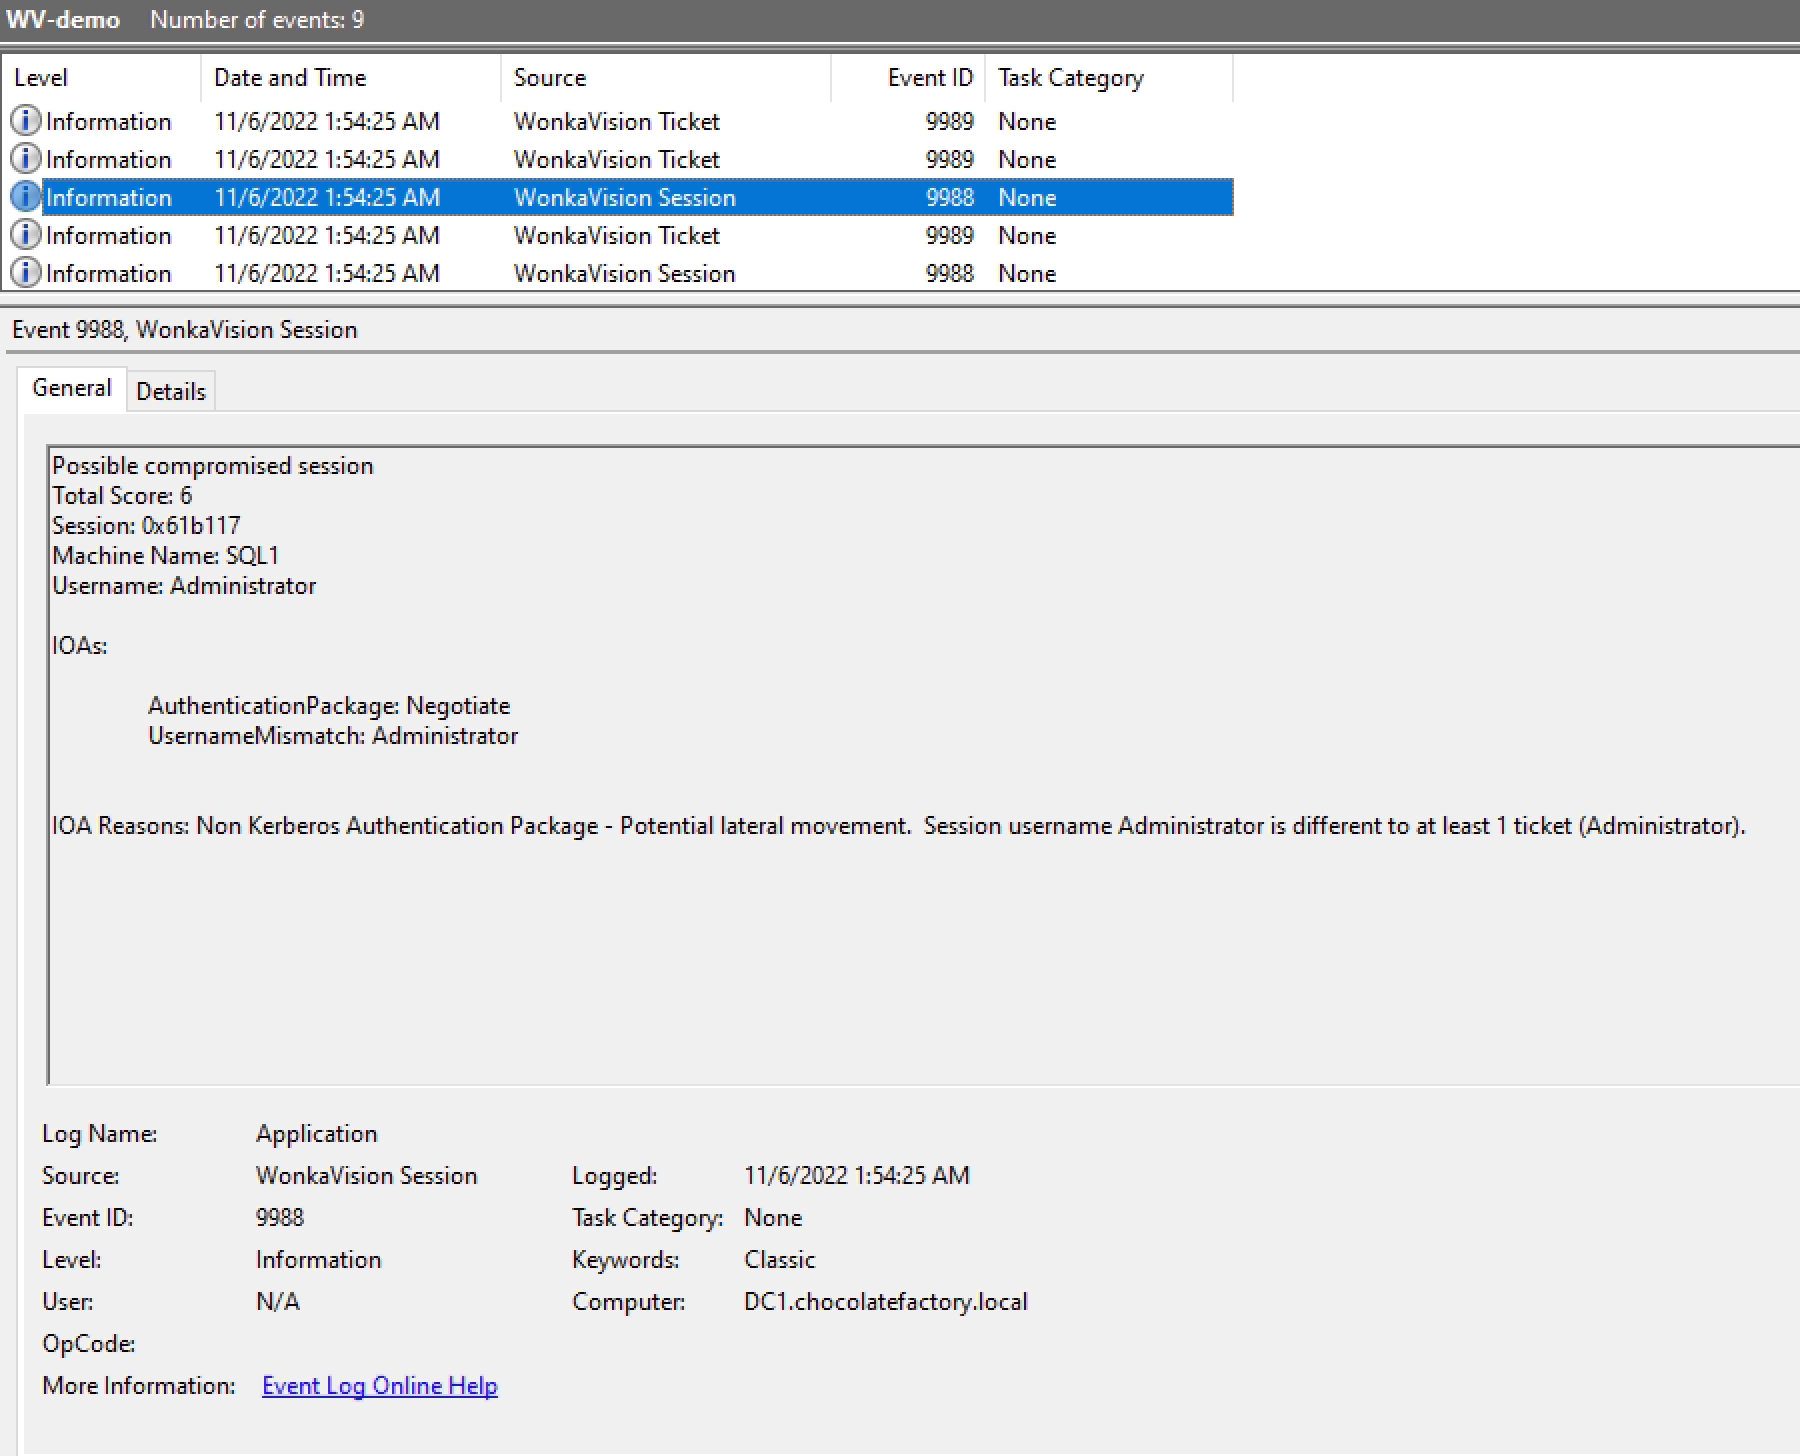 0xe7/wonkavision
세션 및 티켓 데이터를 덤프하고 이상 징후를 점수화하여 SIEM 기반 침해 대응을 위한 Windows 이벤트 로그 지표를 생성함으로써 위조된 Kerberos 티켓을 탐지합니다.
 pe3zx/crowdstrike-falcon-queries
CrowdStrike Falcon을 사용한 위협 헌팅을 위한 Splunk의 Search Processing Language (SPL) 모음
 theflink/hunt-weird-syscalls
직접 및 간접 syscall을 식별하는 ETW 기반 POC
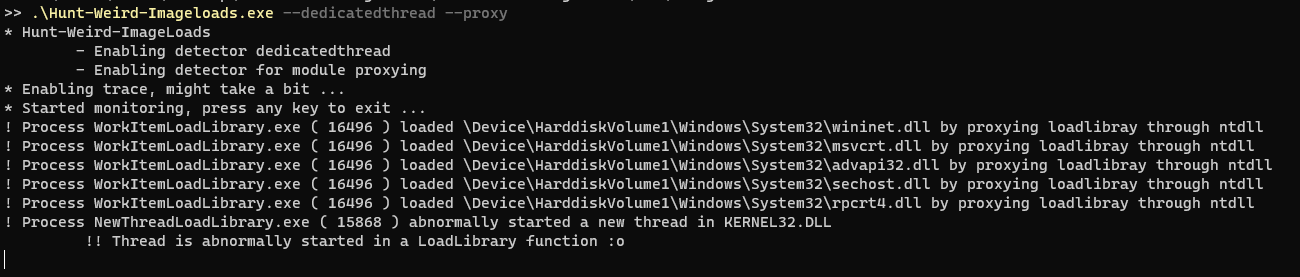 theflink/hunt-weird-imageloads
Imageload 이벤트로 인해 발생하는 IOC를 다루기 위한 작은 도구
 1-bit-wonder/kestrel
eBPF 기반 단일 호스트 런타임 보안 대시보드 — Go 에이전트 + SvelteKit. 일반 Linux 호스트를 위한 실시간 프로세스 트리, 네트워크 맵 및 규칙 기반 알림.
 cognitive-functors/c4-meta-system
7계층 보호를 갖춘 프로덕션 AI 방어: 수학적 제약, 객체-권한(object-capability) 접근, 분산 O2 합의, SVETILO 윤리. 최초의 오픈소스 ThoughtVirus 방어. BSL 1.1.
 lethal-forensics/memprocfs-analyzer
MemProcFS를 사용하여 Windows 메모리 포렌식 및 DFIR 워크플로우를 자동화합니다: YARA/ClamAV 스캐닝, 프로세스 이상 징후 탐지, 아티팩트/로그 추출.
 puniaze/portdog
포트 스캐닝 활동을 실시간으로 식별하기 위해 원시 패킷을 모니터링하는 네트워크 이상 탐지기로, 유연한 스니핑 시간 제어와 라이브 포트 목록 출력을 제공합니다.
 oisf/suricata
실시간 트래픽 검사, 침입 탐지 및 차단, 프로토콜 분석, 규칙 기반 위협 헌팅을 위한 오픈소스 네트워크 IDS/IPS/NSM 엔진입니다.
 nccgroup/detectwindowscopyonwriteforapi
위협 헌팅을 지원하기 위해 Windows 프로세스에서 다양한 특성을 열거합니다.