
android_kernel_xiaomi_sunny
 neternels/android_kernel_xiaomi_sunny
CAFest nethunter 커널, LA.UM.9.1.r1-11900-SMXXX0.0 기반, 최신 upstream-f2fs-stable-linux-4.14.y 병합, bb 및 perf 중심. | 강제 푸시 경고
android-securitywi-fi-auditingpenetration-testing+1
34
neternels/android_kernel_xiaomi_sunnyCAFest nethunter 커널, LA.UM.9.1.r1-11900-SMXXX0.0 기반, 최신 upstream-f2fs-stable-linux-4.14.y 병합, bb 및 perf 중심. | 강제 푸시 경고
 loukious/android_kernel_xiaomi_sm8150
crDroid의 커널을 기반으로 한 POCO X3 Pro (vayu)용 Nethunter 커널
 frenchyeti/rasputin
Ressources와 (un)RASPs에 관한 제 컨퍼런스 및 작업 관련 자료와 논문입니다. 이 작업은 진행 중이니 조금만 기다려 주세요 :) 주저하지 말고 기여 / 연락 / PR 해 주세요 !
 flankerhqd/vendor-android-cves
안드로이드 벤더 CVE에 대한 내 POC 모음
 romainthomas/the-poor-mans-obfuscator
"Poor Man's Obfuscator" 프레젠테이션과 관련된 바이너리 및 스크립트
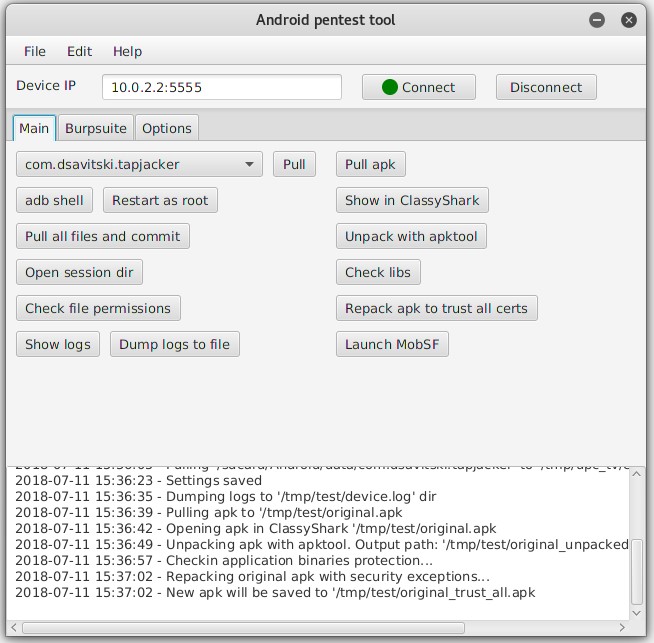 dzmitry-savitski/android-pentest-tool
Android 침투 테스트 도구 for Kali linux
 chichou/vscode-frida
비공식 VSCode용 frida 확장 프로그램
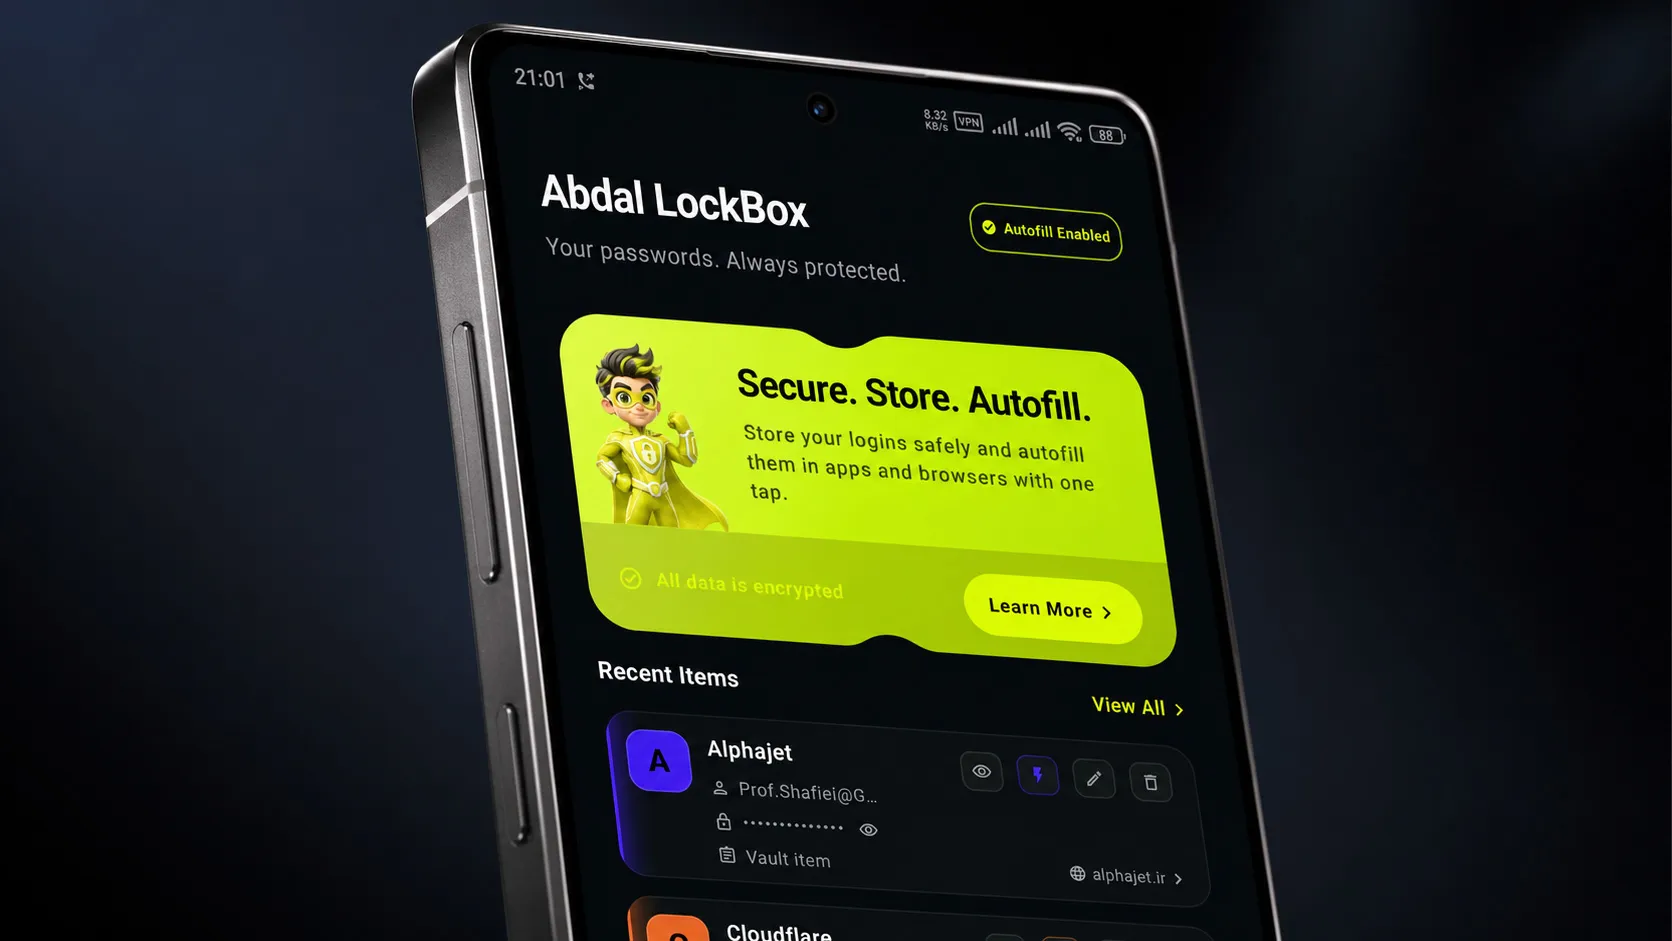
 prof.shafiei/abdal-lockbox
로컬 우선(local-first) 방식의 Android용 암호화 비밀번호 볼트로, 마스터 비밀번호(Master Password) 접근, 복구 키(Recovery Key) 지원, 자동 완성(Autofill) 통합, 휴대 가능한 암호화 ABLBX 백업을 제공합니다.…
 wxxsfxyzm/ghostlock-galaxy
CVE-2026-43499를 이용해 Galaxy를 루팅하세요
 tanprathan/mobileapp-pentest-cheatsheet
Mobile App Pentest 치트 시트는 특정 모바일 애플리케이션 침투 테스트 주제에 대한 고가치 정보의 간결한 모음집을 제공하기 위해 작성되었습니다.
 fuzzysecurity/fermion
Fermion, Frida와 Monaco를 위한 일렉트론 래퍼입니다.
 zhkl0228/unidbg
Android 네이티브 라이브러리를 에뮬레이션할 수 있으며, 실험적인 iOS 에뮬레이션도 지원합니다.
 enovella/tee-reversing
ARM 기기에서 리버스 엔지니어링 및 신뢰 코드 실행을 달성하는 방법을 배우기 위한 공개 TEE 리소스의 엄선된 목록
 maddiestone/conpresentations
# 컨퍼런스 발표 자료 슬라이드
 google/permhash
Chromium 확장 프로그램 및 APK에 선언된 권한을 해싱하는 프레임워크로, 잠재적으로 악성인 패키지 전반에 걸친 클러스터링, 헌팅, 피보팅을 가능하게 합니다.
 lauriewired/artful
The ARTful library for dynamically modifying the Android Runtime
 dere-ad2001/frida-labs
이 리포지토리에는 Android Exploitation을 위한 Frida 학습용 챌린지 시리즈가 포함되어 있습니다.