
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories

ツール

すべてAndroidセキュリティ認証と認可クラウドインフラストラクチャセキュリティ防御ツールディスクフォレンジック組み込みシステムセキュリティ汎用ユーティリティ侵害指標 (IOC) 管理OSINT (オープンソースインテリジェンス)パケットスニッフィングと分析パスワードクラッキングペネトレーションテストフレームワークフィッシングツール特権昇格偵察静的分析脆弱性スキャナーウェブ脆弱性スキャナーWi-Fi監査Bluetoothセキュリティコンテナセキュリティ動的分析 (サンドボックス)暗号化/復号化ツールエクスプロイトフレームワークID管理iOSセキュリティIoTセキュリティメモリフォレンジックネットワークマッピングソーシャルエンジニアリング用OSINTパスワード攻撃ペイロード生成永続化メカニズムポートスキャン静的コード分析 (SAST)脅威フィードとアグリゲーター脆弱性分析ウェブプロキシと傍受コード分析DNSおよびサブドメイン列挙動的コード分析 (DAST)エクスプロイトハッシュ分析IDS/IPS回避なりすましツール横移動モバイルアプリペンテストネットワークフォレンジックリバースエンジニアリングRFID/NFCツールSCADA/ICSセキュリティスクリプトと自動化サーバーレスセキュリティシェルコードウェブアプリケーション悪用APIセキュリティテスト構成監査データ流出デバッガフォレンジック情報収集モバイルフォレンジックネットワークアクセスコントロールポストエクスプロイトセキュリティ仮想化フィッシングWAFバイパスウェブセキュリティファジングネットワークセキュリティステガノグラフィーワイヤレスセキュリティデータ復旧マルウェア分析デジタルフォレンジックハードウェアハッキング暗号化CTFペネトレーションテストクラウドセキュリティDevSecOpsモバイルセキュリティプライバシーコマンド&コントロールソーシャルエンジニアリングハードウェアセキュリティユーティリティとフレームワークハードウェアとIoTセキュリティシークレット検出バイナリ解析脅威インテリジェンスアイデンティティ&アクセス管理 (IAM)サプライチェーンセキュリティ認証機械学習侵入検知論文と研究設定ミスサブドメイン列挙メール収集学習と教育AI支援リバースエンジニアリングDNSファジングレッドチーミングインシデントレスポンスクローラー厳選リソースリモートアクセスツールシェルコード生成ペイロード開発リモートアクセストロイの木馬APIセキュリティアンチボットフィンガープリントスプーフィングCAPTCHAバイパスメールセキュリティDNS分析カオスエンジニアリング学習パスとコースコンテナエスケープAIセキュリティデータベースセキュリティファームウェア解析異常検知ログ分析敵対的攻撃バイナリエクスプロイトラボと実践
最新関連度人気最近更新
13891 件
SwordStamp preview

SwordStamp

GitHubd-diaa/swordstamp

意味的透かし(セマンティックウォーターマーキング)と、サブセンテンス単位での順序ロバスト検出

cryptographypapers-researcheducation+2
2ヶ月前
ESFang preview

ESFang

GitHubwithsecurelabs/esfang

ESFのモジュール式取り込みツール(開発・研究用)。

forensicsdigital-forensicsincident-response+1
384年前
FLAIR preview

FLAIR

GitHubwithsecurelabs/flair

Windowsホストから主要なフォレンジック成果物を半自動で取得するための軽量バッチスクリプト。ネイティブOSツールのみを使用し、インシデント対応とトリアージを支援します。
forensicsdigital-forensicsthreat-intelligence+2
165年前
detectree preview

detectree

GitHubwithsecurelabs/detectree

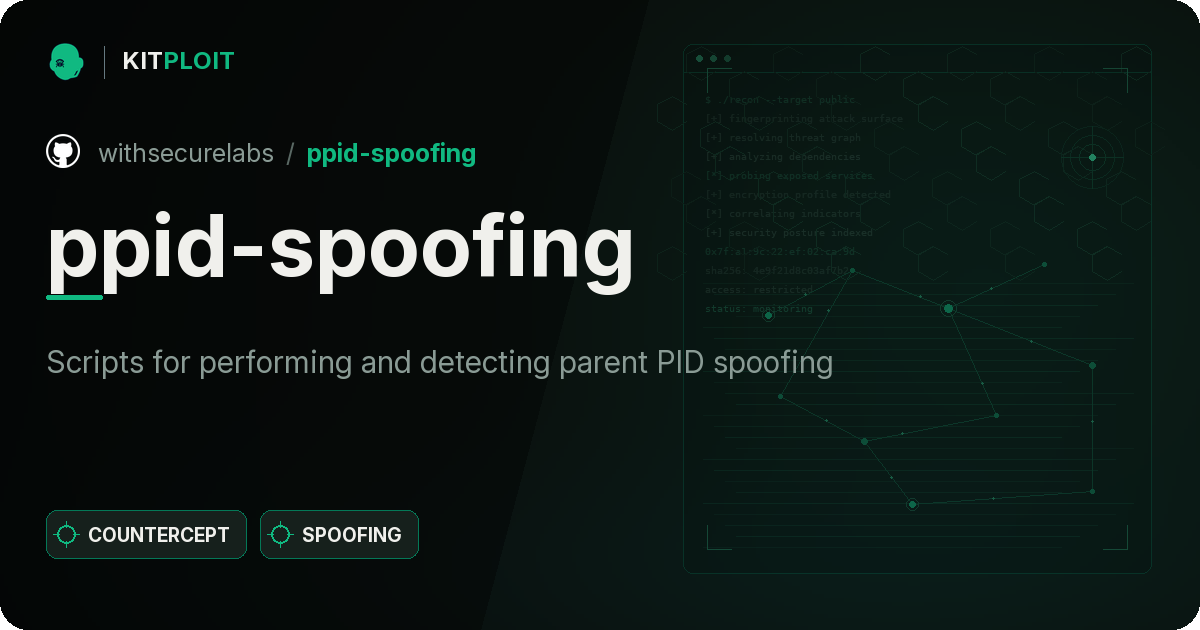
ブルーチーム向けのインタラクティブなデータ可視化ツールで、検知データの分析、関連性の理解、アラート疲れの軽減、インシデント対応の改善を支援します。
defensive-toolsthreat-intelligenceincident-response+1
1263年前
ppid-spoofing preview

ppid-spoofing

GitHubwithsecurelabs/ppid-spoofing

親PIDスプーフィングを実行・検出するためのスクリプト
defensive-toolsprivilege-escalationpost-exploitation+3
1486年前
lazarus-sigma-rules preview

lazarus-sigma-rules

GitHubwithsecurelabs/lazarus-sigma-rules

SigmaルールでLazarus GroupのTTPを検出。悪意のあるドキュメント実行、PowerShellの悪用、スケジュールタスク、資格情報アクセスをカバーし、SysmonおよびWindowsイベントログ向けに設計されています。
defensive-toolsthreat-intelligenceintrusion-detection+2
206年前
macOSTriageCollectionScript preview

macOSTriageCollectionScript

GitHubwithsecurelabs/macostriagecollectionscript

macOSからインシデントレスポンス用の包括的なトリアージデータを収集します。システムログ、ファイル一覧、ブラウザデータ、シェル履歴、永続化メカニズムなどが含まれます。
forensicsdigital-forensicsthreat-intelligence+2
315年前
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Volatilityプラグイン群。メモリフォレンジック用で、Gargoyleメモリスキャン回避技術の検出を含みます。
memory-forensicsforensicsmalware-analysis+2
118年前
usb-ninja-detection-poc preview

usb-ninja-detection-poc

GitHubwithsecurelabs/usb-ninja-detection-poc

USB Ninjaのキーストロークインジェクション攻撃を検出し、キーストロークとアプリケーションイベントをログ記録することで、防御的監視のための概念実証を提供します。
defensive-toolsiot-securityhardware-security+1
76年前
AMSIDetection preview

AMSIDetection

GitHubwithsecurelabs/amsidetection

AMSI(Antimalware Scan Interface)バイパスとWindowsエンドポイント上の悪意のあるインメモリスクリプト活動を検出するための概念実証ツール。
defensive-toolsdynamic-analysis-sandboxingsecurity-virtualization+1
326年前
shadowhammer preview

shadowhammer

GitHubwithsecurelabs/shadowhammer

バッチモードでShadowhammerマルウェアの指標をチェックするツール。ローカルまたは指定されたMACアドレスを既知の悪意のあるハッシュと照合し、オフライン対応と誤検知フィルタリングを備えています。
defensive-toolsscripting-automationnetwork-security+2
87年前
pywintrace preview

pywintrace

GitHubfireeye/pywintrace

Python ctypesラッパー for Event Tracing for Windows (ETW) により、セッション制御、イベントキャプチャ、カスタムコールバックを実現し、セキュリティ監視およびフォレンジック分析を支援します。
defensive-toolsdigital-forensicsthreat-intelligence+2
3053年前
dotnet-gargoyle preview

dotnet-gargoyle

GitHubwithsecurelabs/dotnet-gargoyle

.NET 版のGargoyleメモリスキャン回避テクニックに相当するスピリチュアルな実装

memory-forensicsmalware-analysisred-teaming
527年前
doublepulsar-usermode-injector preview

doublepulsar-usermode-injector

GitHubwithsecurelabs/doublepulsar-usermode-injector

DOUBLEPULSARペイロードのユーザーモードシェルコードを使用して、任意のDLLを別のプロセスにリフレクティブにロードするためのユーティリティ。検出技術のテストやその他のセキュリティ研究での使用を目的としています。

exploitationpost-exploitationmalware-analysis+2
1249年前
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

# マルウェア解析用radare2スクリプト集:メモリダンプからのバイナリ抽出、PEヘッダーのパッチ適用、シェルコード内のハッシュ化された関数インポートのデコード
memory-forensicsreverse-engineeringshellcode+3
328年前
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

感染したメモリダンプから有用な情報を抽出するためのスクリプト

memory-forensicsforensicsmalware-analysis+2
108年前
iBSSloader preview

iBSSloader

GitHubteutekeune/ibssloader

iPad mini 1でcheckm8、パッチ適用済みiBSS/iBEC、カスタムベアメタルペイロードを介してLinuxを起動するためのリサーチツール群。デバイスツリーポート、カーネルビルド、ブートスクリプトを含む。
embedded-systems-securityexploitationreverse-engineering+3
72ヶ月前
admin-panel-finder preview

admin-panel-finder

GitHubbdblackhat/admin-panel-finder

Pythonスクリプトで、Webサイトの管理パネルURLを発見し、セキュリティ偵察やペネトレーションテストを支援します。

reconnaissanceweb-application-exploitationinformation-gathering+2
19513年前
前へ1…585960…100次へ