scan4all
 ghosttroops/scan4all
公式リポジトリ vuls Scan: 15000+PoCs; 23種類のアプリケーションパスワードクラック; 7000+Webフィンガープリント; 146プロトコルと90000+ルールのポートスキャン; ファズ、HW、awesome BugBounty( ͡° ͜ʖ ͡°)...
password-crackingreconnaissancevulnerability-scanners+9
6.2k
 sullo/nikto
Nikto Webサーバースキャナー
 chaitin/xray
一款長亭自社開発の充実したセキュリティ評価ツール。一般的なWebセキュリティ問題のスキャンとカスタムPoCをサポート | 使用前に必ずドキュメントをお読みください
 maurosoria/dirsearch
Webパススキャナー
 projectdiscovery/nuclei
高速なYAMLベースの脆弱性スキャナーで、テンプレート駆動型の検出エンジンを備え、Webアプリ、API、ネットワーク、DNS、クラウドインフラストラクチャにわたる自動セキュリティテストを実現します。
 opiniondealer/crawlbox
Webディレクトリや管理パスを、組み込みまたはカスタムのワードリストを用いてブルートフォースするPythonスクリプト。ペネトレーションテスト中のディレクトリ探索のために、リクエスト遅延を設定可能。
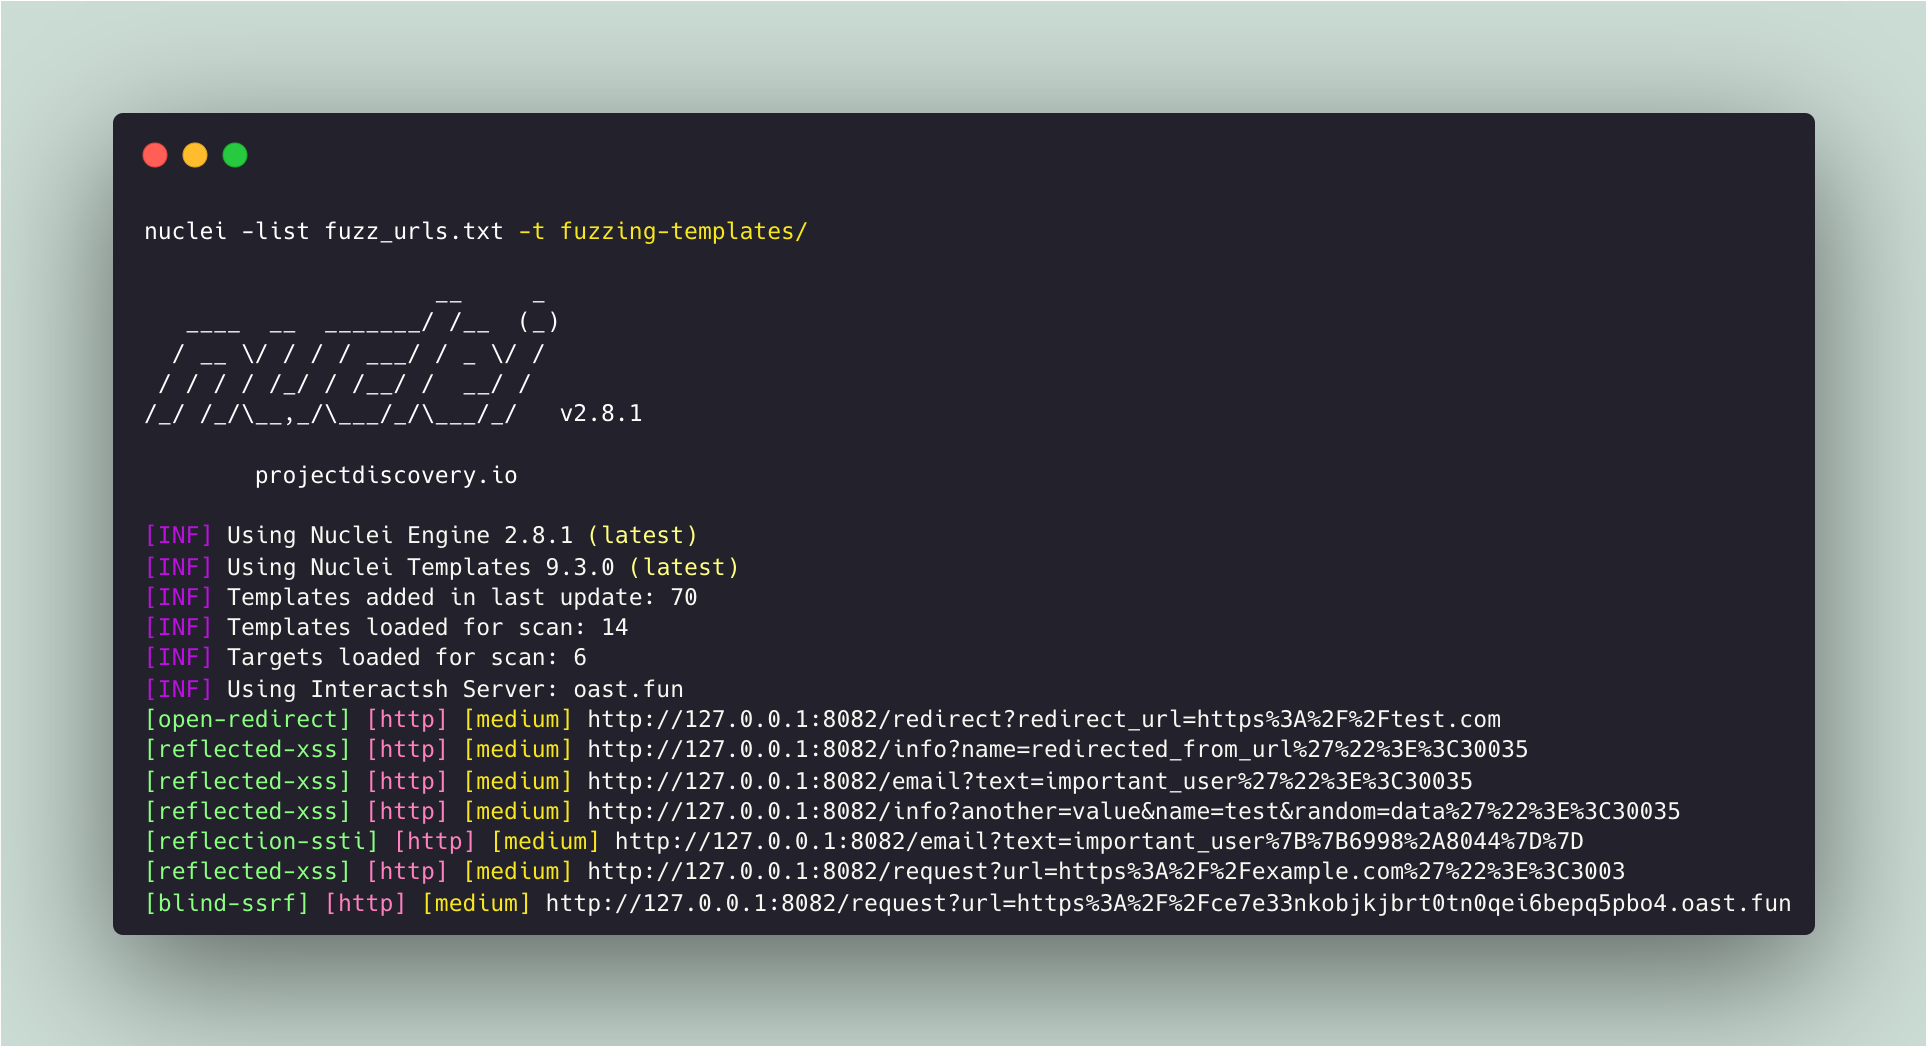 projectdiscovery/fuzzing-templates
コミュニティがキュレーションした、「未知の」セキュリティ脆弱性を発見するためのnucleiテンプレートのリスト。
 shopify/ssllabs.rb
Qualys SSL Labs API 向けの Ruby クライアント。SSL/TLS サーバー評価の自動化、脆弱性検出(例: BEAST)、およびウェブサーバーのセキュリティグレード取得を可能にします。
 paulsec/spipscan
SPIP(CMS)スキャナー:ペネトレーションテスト目的でPythonで書かれたツール
 arachni/arachni-ui-web
ArachniのWebユーザーインターフェース。
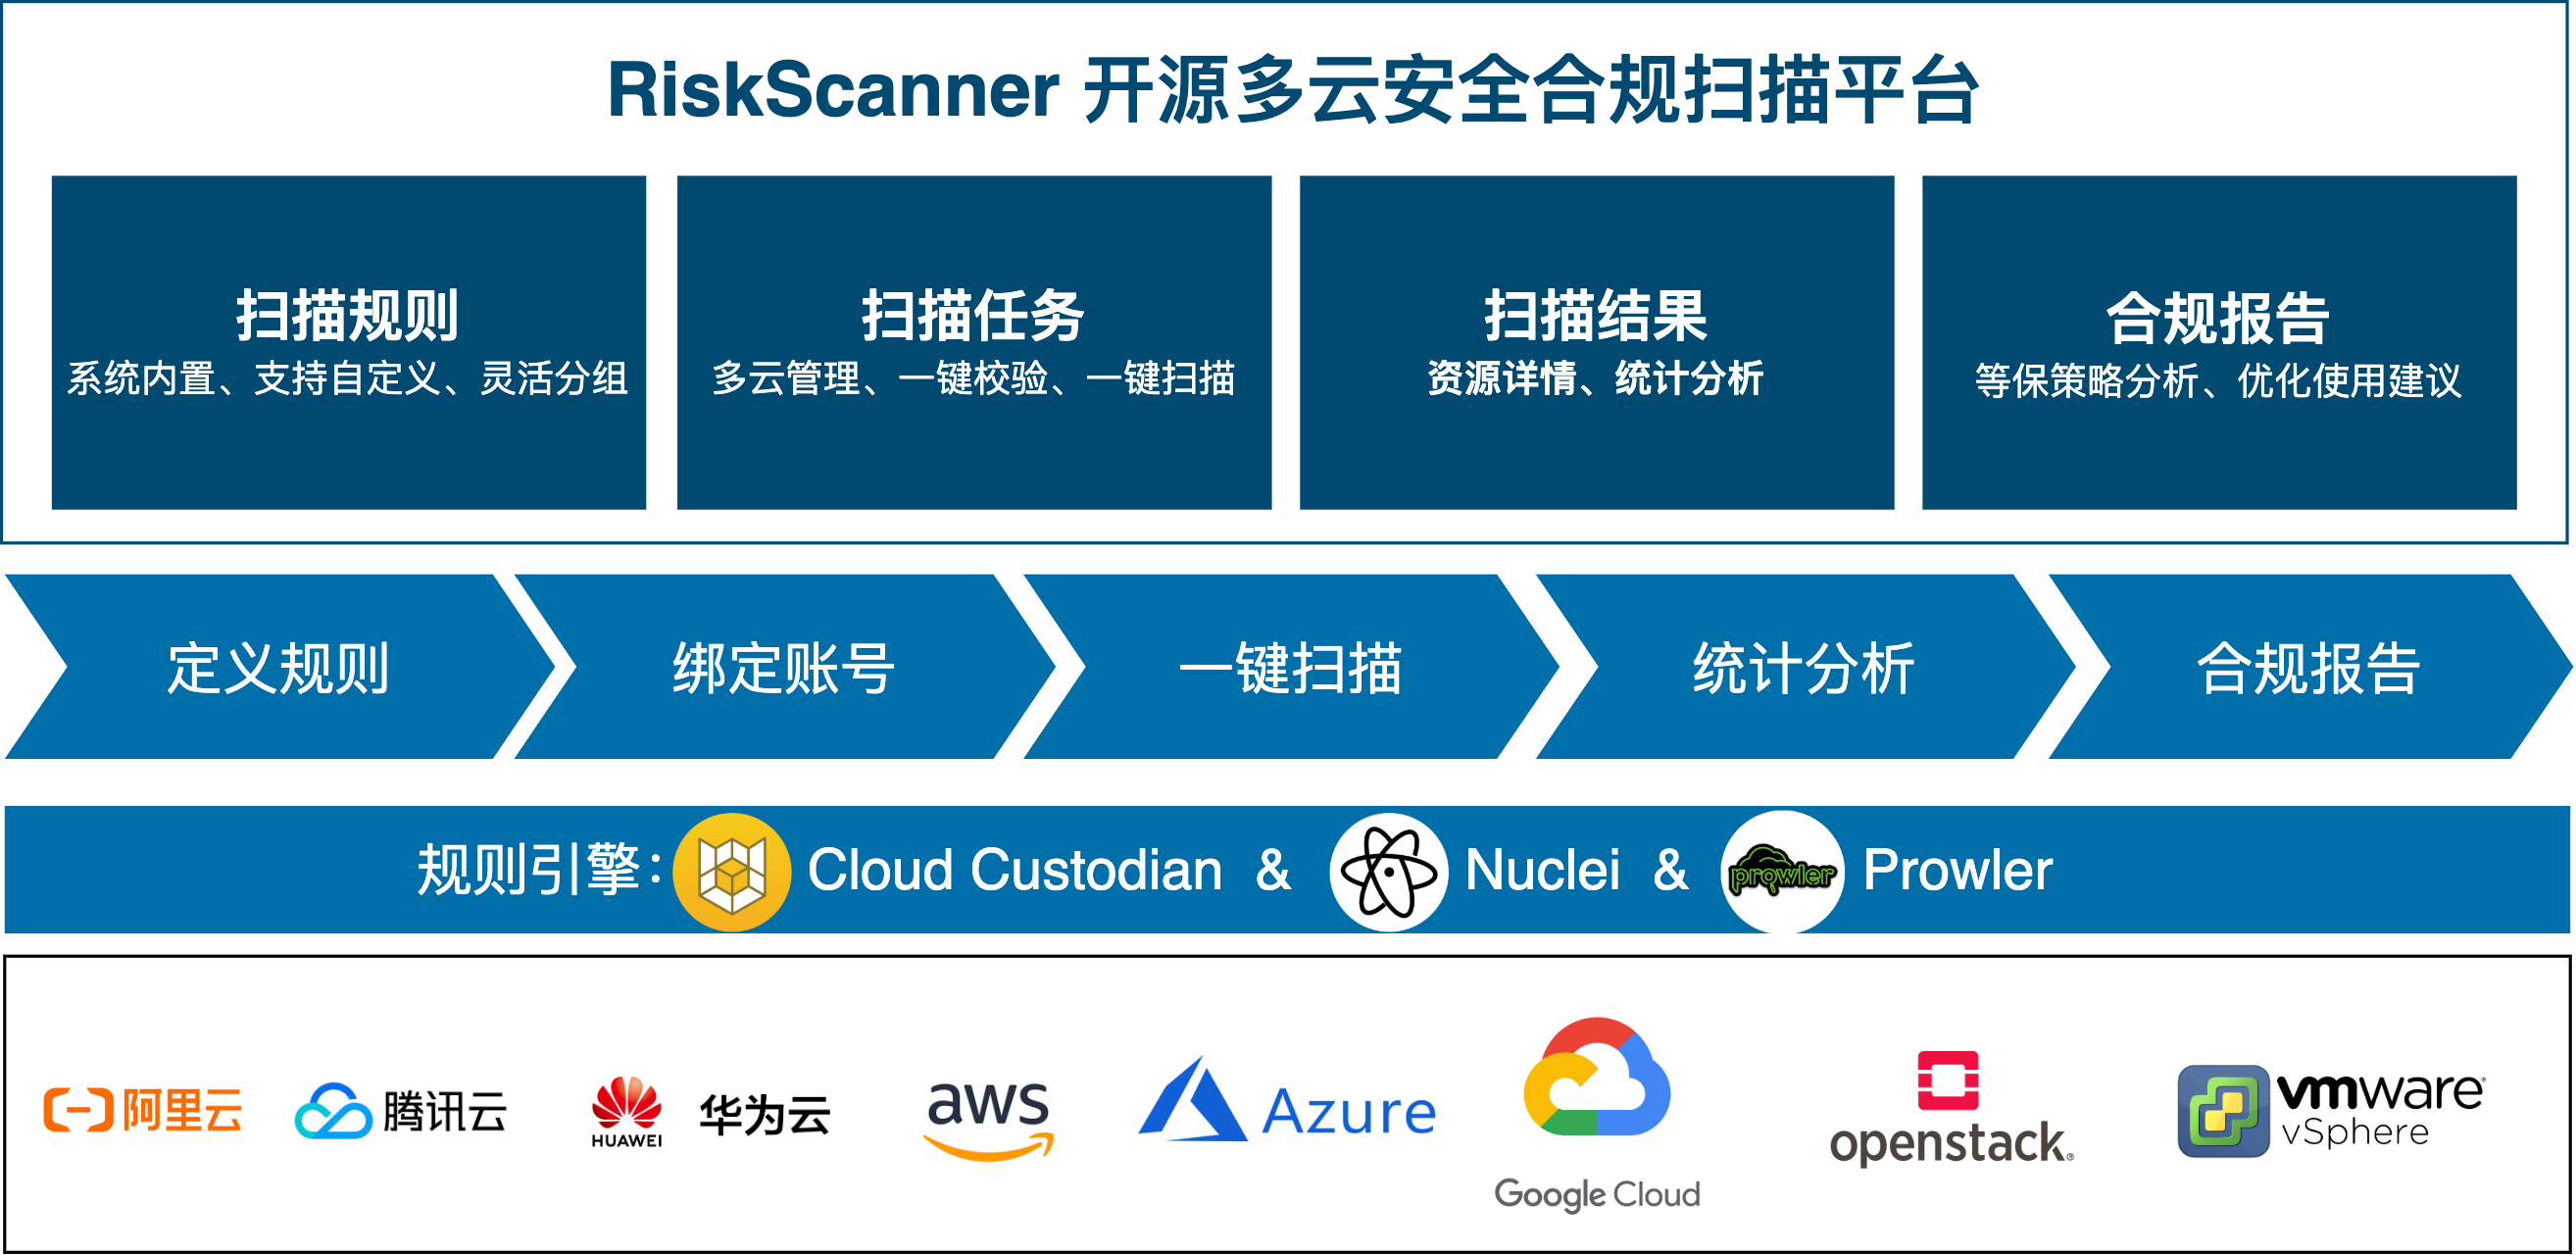 fit2cloud/riskscanner
RiskScanner は、オープンソースのマルチクラウドセキュリティコンプライアンススキャンプラットフォームです。Cloud Custodian と Nuclei エンジンをベースにして、主要なパブリック/プライベートクラウドリソースに対するセキュリティコンプライアンススキャンと脆弱性スキャンを実…
 abacus-group-rto/legion
Legionは、オープンソースで使いやすく、非常に拡張性が高く、半自動化されたネットワーク侵入テストツールです。情報システムの発見、偵察、悪用を支援します。
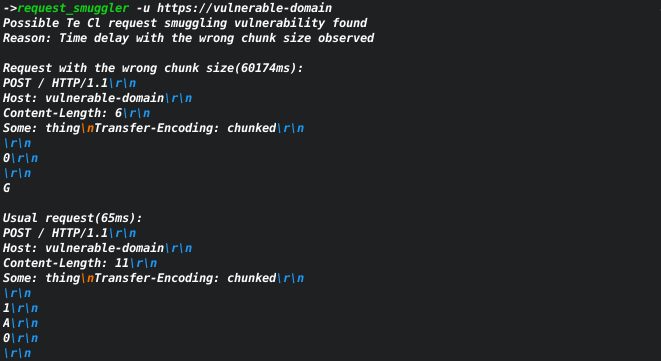 sh1yo/request_smuggler
Httpリクエストスマグリング脆弱性スキャナ
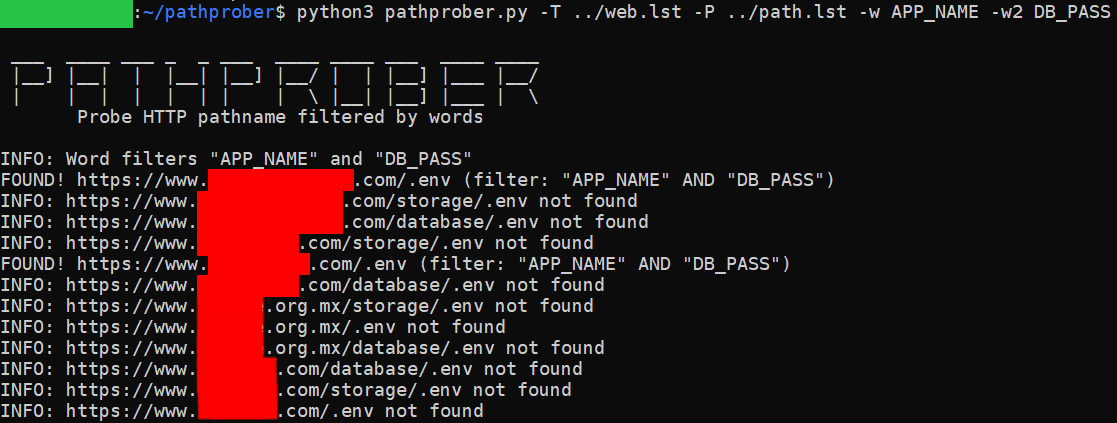 xchopath/pathprober
ブルートフォース手法を使用してHTTPパス名をプローブおよび発見し、特定の単語または同時に2つの単語でフィルタリングします。
 arpsyndicate/kenzer
自動化されたWebアセットの列挙&スキャン [DEPRECATED]
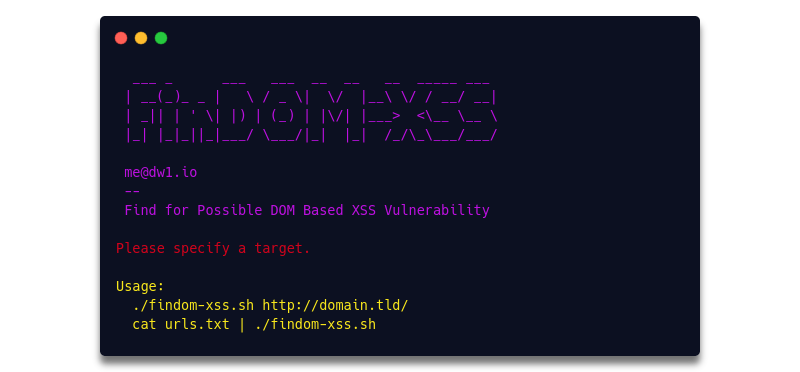 dwisiswant0/findom-xss
シンプルさを備えた高速なDOMベースのXSS脆弱性スキャナー。