
CVE-2026-2766-but-with-wasm
 sneakynachos/cve-2026-2766-but-with-wasm
CVE-2026-2766、ただしwasmを使用
vulnerability-analysisexploitationshellcode+2
1
sneakynachos/cve-2026-2766-but-with-wasmCVE-2026-2766、ただしwasmを使用
 sneakynachos/cve-2024-29943-but-with-wasm
CVE-2024-29943、ただしwasmを使用
 yzddmr6/java-shellcode-loader
基于Java实现的Shellcode加载器
 solomonsklash/sleepycrypt
スリープ時に実行中プロセスのイメージを暗号化するシェルコード関数。
 bc-security/empire
Empireは、レッドチームやペネトレーションテスターを支援するために使用されるポストエクスプロイテーションおよび敵対者エミュレーションフレームワークです。
 therealdreg/nasm_linux_x86_64_pure_sharedlib
NASM Linux x86_64 依存関係なしの純粋な共有ライブラリ (.so)、リフレクティブELF SOインジェクションのPOC
 winterknife/pinkpanther
Windows x64 手書きのトークン窃取カーネルモードシェルコード
 choisg/onedriveupdatersideloading
PaloAltoNetwork Unit42のブログ記事に基づく、OneDriveUpdater.exeのDLLサイドローディング用ペイロード
 codewhitesec/lastenzug
PIC、WebSocket、アセンブリレベルでの静的難読化を活用したSocks4aプロキシ
 techryptic/pokemon-shellcode-loader
一日中16進数を見つめて`'\x41'`を連発するのに飽きていませんか?それともルギア/ヒトカゲを見たいですか?そんなあなたにぴったりのソリューションがあります。
 daem0nc0re/tangledwinexec
Windows プロセス実行手法を調査するための PoC とツール
 iilegacyyii/shellcrypt
シェルコードを難読化するQoLツール。将来的には、エンコード/暗号化/圧縮メソッドを連結できるようになる予定。

 secforce/sharpwhispers
SysWhispers2 の C# 移植版です。システムコールスタブを実行するためのコードケーブを見つけるために SharpASM を使用します。
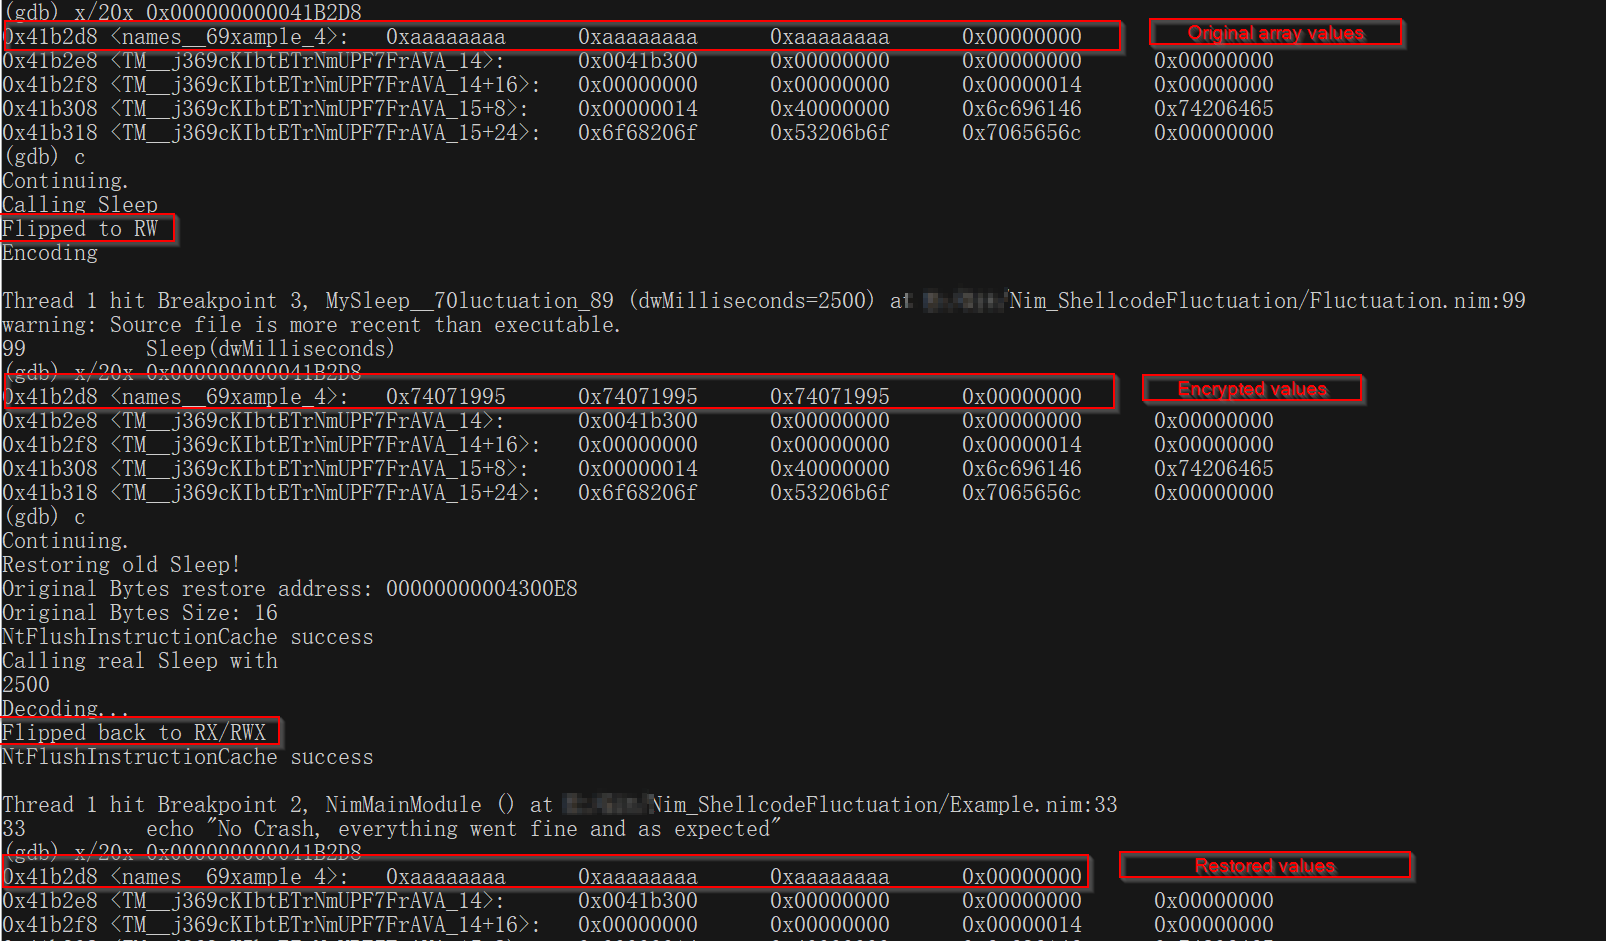 s3cur3th1ssh1t/nimshellcodefluctuation
Nimに移植されたShellcodeFluctuation PoC

 deepinstinct/dirty-vanity
Windowsのfork APIを悪用してEDRを回避する新しいインジェクション技術のPoC。https://www.blackhat.com/eu-22/briefings/schedule/index.html#dirty-vanity-a-new-approach-to-code-inject…
 bohops/dynamicdotnet
.NETの動的トレードクラフトを活用する、さまざまなコードスニペット集