


 darthton/blackbone
Windowsメモリハッキングライブラリ
 therealdreg/shellex
C-shellcode to hex converter、IDA PRO、gdb、windbg、radare2、ollydbg、x64dbg、immunity debugger、010 editorでシェルコードの貼り付けと実行に便利なツール
 aahmad097/badoutlook
OutlookメールをCOMインターフェース経由で読み取り、トリガー件名行からbase64エンコードされたシェルコードを抽出し、ペイロードをローカルで実行して、メールベースのC2運用を行う概念実証のC#ツール。
 enkomio/brokenflow
暗号化されたシェルコードを隠しコールを使用して呼び出すシンプルなPoC
 byt3bl33d3r/offensivenim
Nim (https://nim-lang.org/) を武器化する私の実験
 boku7/bokuloader
概念実証のCobalt Strikeリフレクティブローダー。Cobalt Strikeの回避機能を再現、統合、強化することを目的としています!
 gildasio/wshlient
Webシェルやコマンドインジェクションの脆弱性と対話するためのシンプルなツール
 enelg52/kittystager
KittyStagerは、シンプルなステージ0のC2です。シェルコードをホストするためのウェブサーバーと、キトゥンと呼ばれるインプラントで構成されています。このプロジェクトの目的は、ウェブサーバーといくつかのキトゥンを用意し、任意のシェルコードと共に使用できるようにすることです。
 doudoudedi/hackembedded
このツールは、バックドアの暗号化、シェルコード・SOCKS5プロキシの生成、情報検索、およびさまざまなアーキテクチャデバイス向けのPOC整理に使用されます。
 dec0ne/dllnotificationinjection
ローカルおよびリモートプロセスにおけるDLL通知コールバックの概念を利用して動作する、新しい“threadless”プロセスインジェクション技術のPoC。
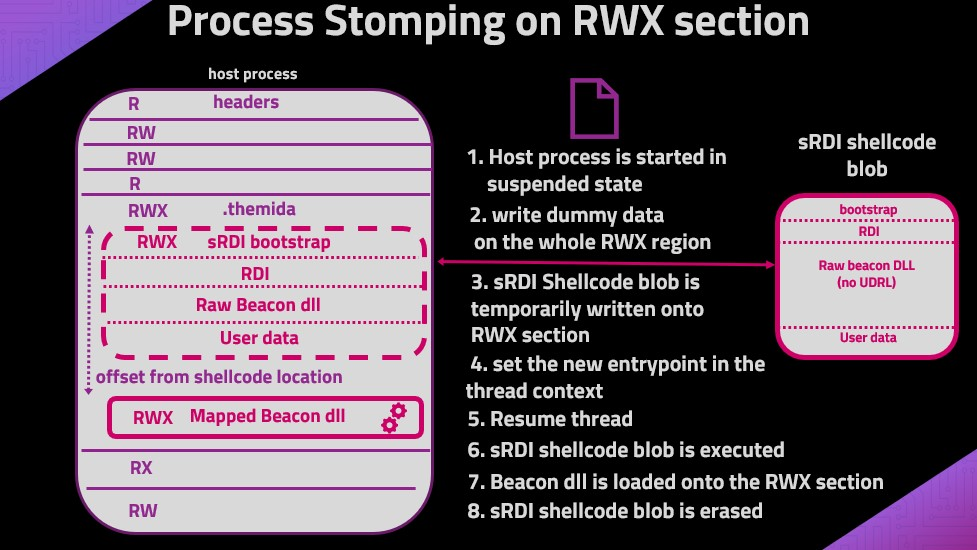 naksyn/processstomping
実行可能ファイルのセクション上でシェルコードを実行するためのProcessOverwritingのバリエーション
 bw3ll/sharem
SHAREMはシェルコード解析フレームワークであり、45,000以上のWinAPIと事実上すべてのWindowsシステムコールをエミュレートできます。また、独自のカスタム逆アセンブラを搭載しており、エンコードされたシェルコードの難読化解除された逆アセンブリ表示や、エミュレーションデータを統合して逆ア…
 bw3ll/rop_rocket
ROP ROCKET は高度なコード再利用攻撃フレームワークであり、新しいWindows Syscalls攻撃、新しいHeaven's Gate、そして "shellcodeless" ROP…
 senzee1984/micr0_shell
micr0shellは、Windows X64 PIC Null-Free リバースシェルシェルコードを動的に生成するPythonスクリプトです。
 nickvourd/supernova
マルチ暗号方式のシェルコード暗号化・難読化ツール。自動出力変換によりC、C#、Rust、Nim、Pythonなどに対応。ROT、XOR、RC4、AES、DES、3DES、ChaCha20をサポートし、IPv4、IPv6、MAC、UUIDとしての難読化も可能。
 lem0nsec/shellghost
プロセスの開始から終了までシェルコードを見えなくするメモリベースの回避技術。