capsule
 capsulerun/capsule
AIエージェントタスクをサンドボックス化するためのセキュアなランタイム。信頼できないコードを隔離されたWebAssembly環境で実行します。
container-securitydynamic-analysis-sandboxingscripting-automation+5
294
 zerobootdev/zeroboot
AIエージェント向けのコピーオンライトフォークによるサブミリ秒VMサンドボックス
 leaningtech/webvm
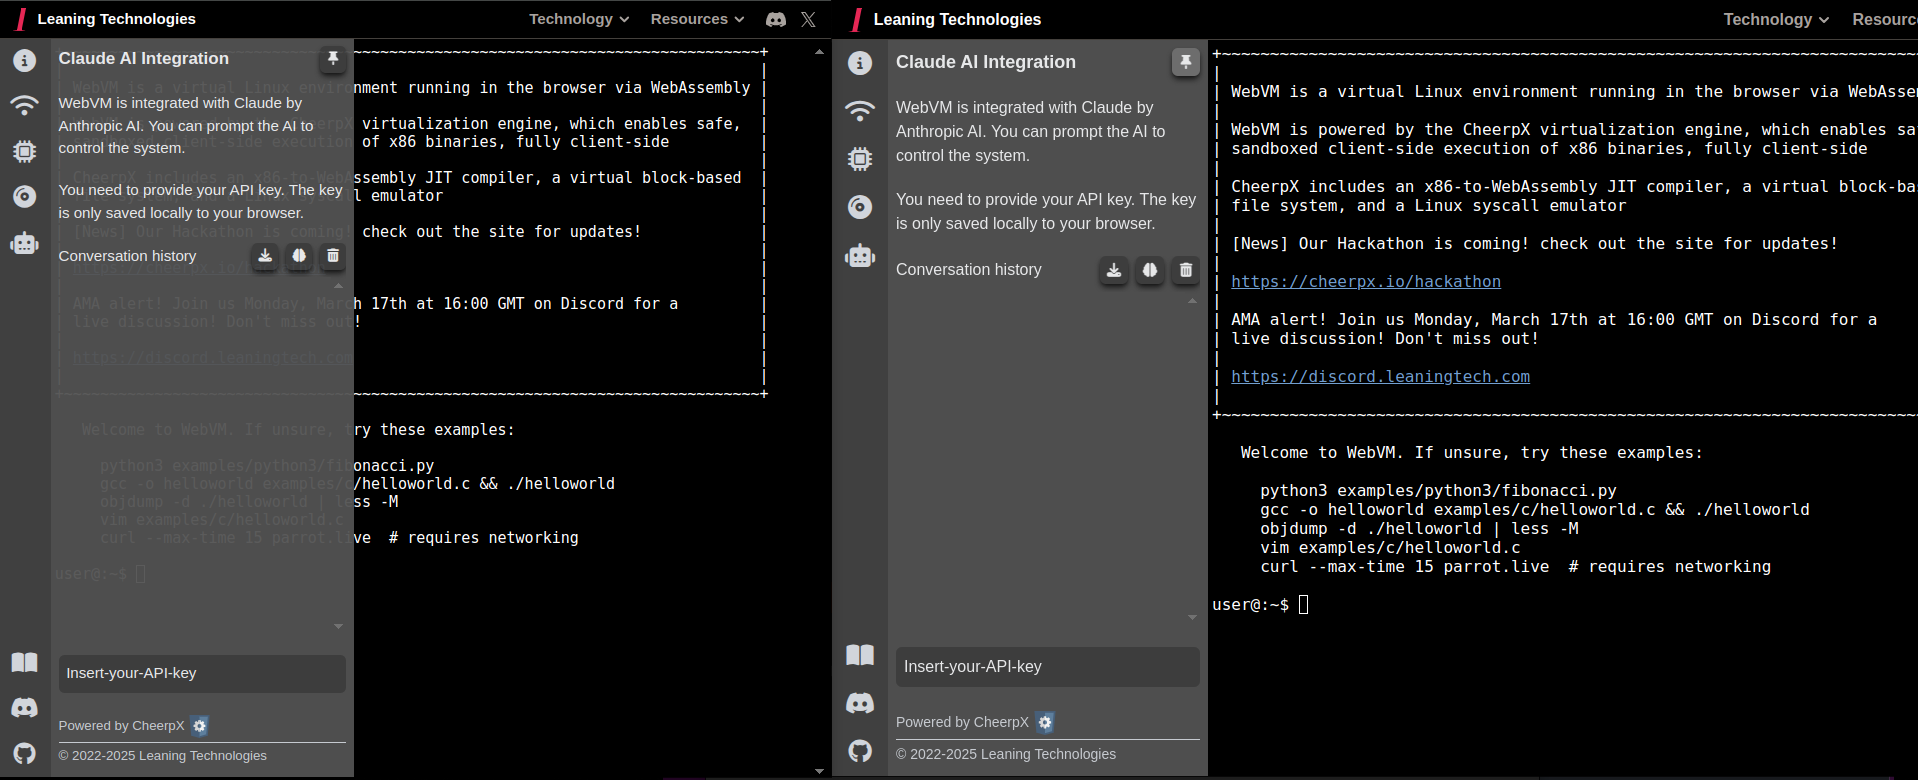
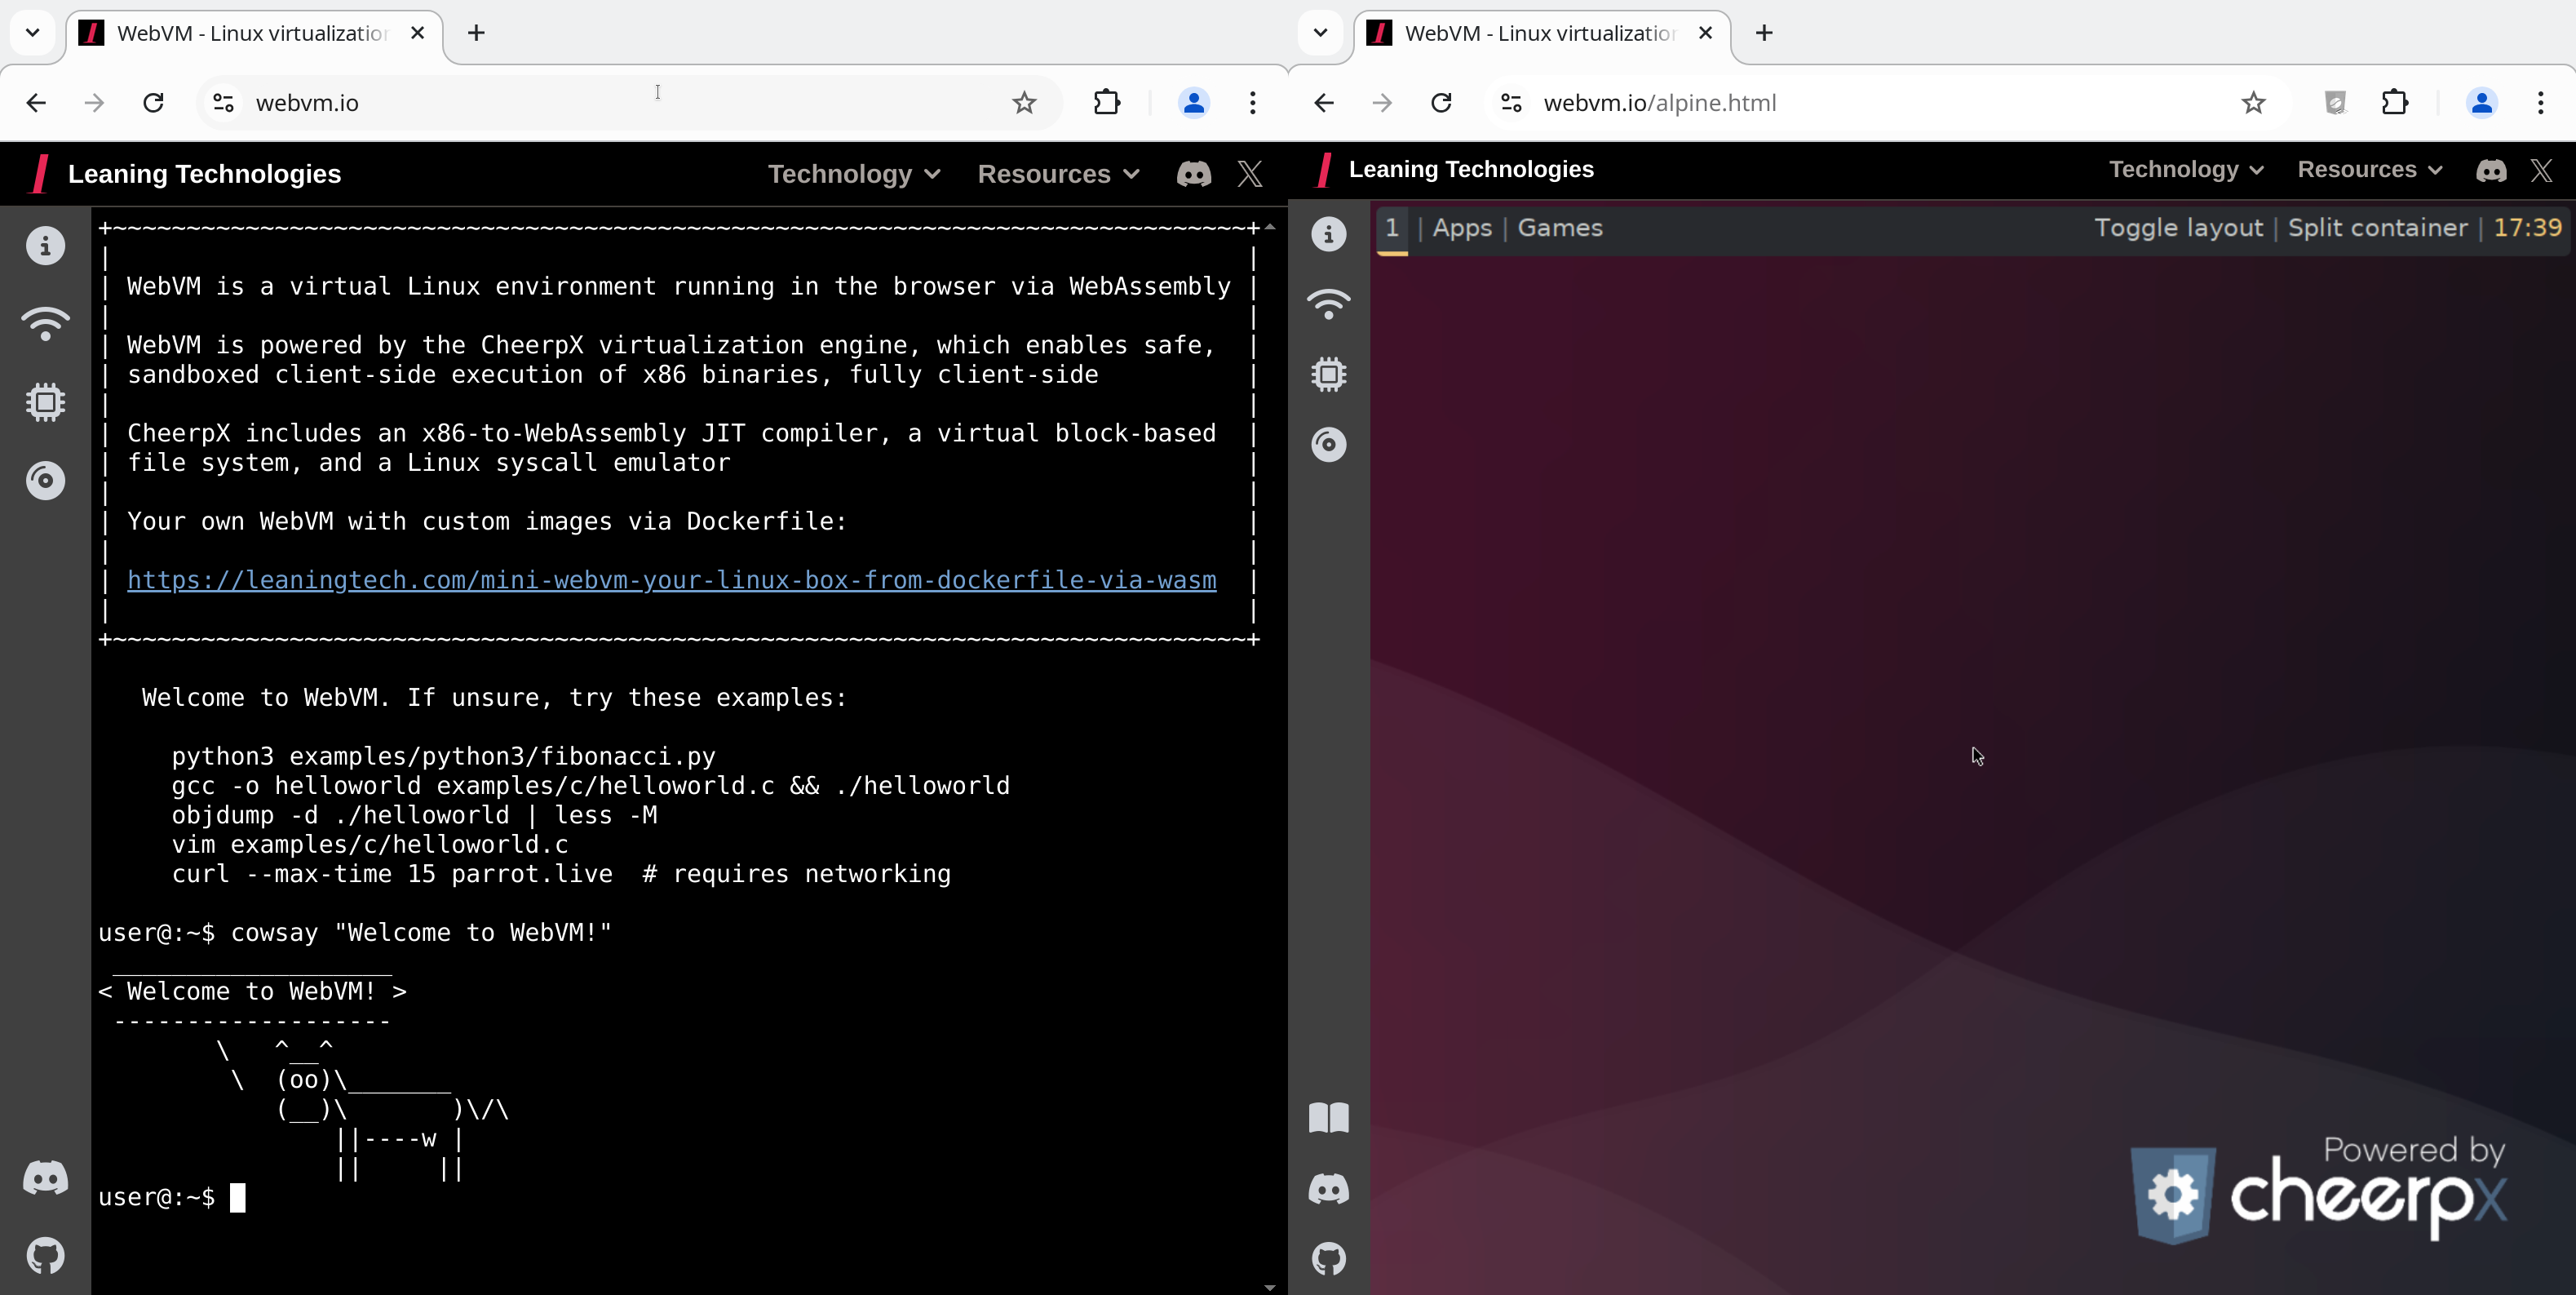
クライアントサイドのLinux仮想マシンがWebAssemblyを介してブラウザ内で動作し、Tailscaleネットワーキング、Dockerfileベースのカスタムイメージ、およびCTFチャレンジサポートを備え、セキュリティ教育と開発向けです。
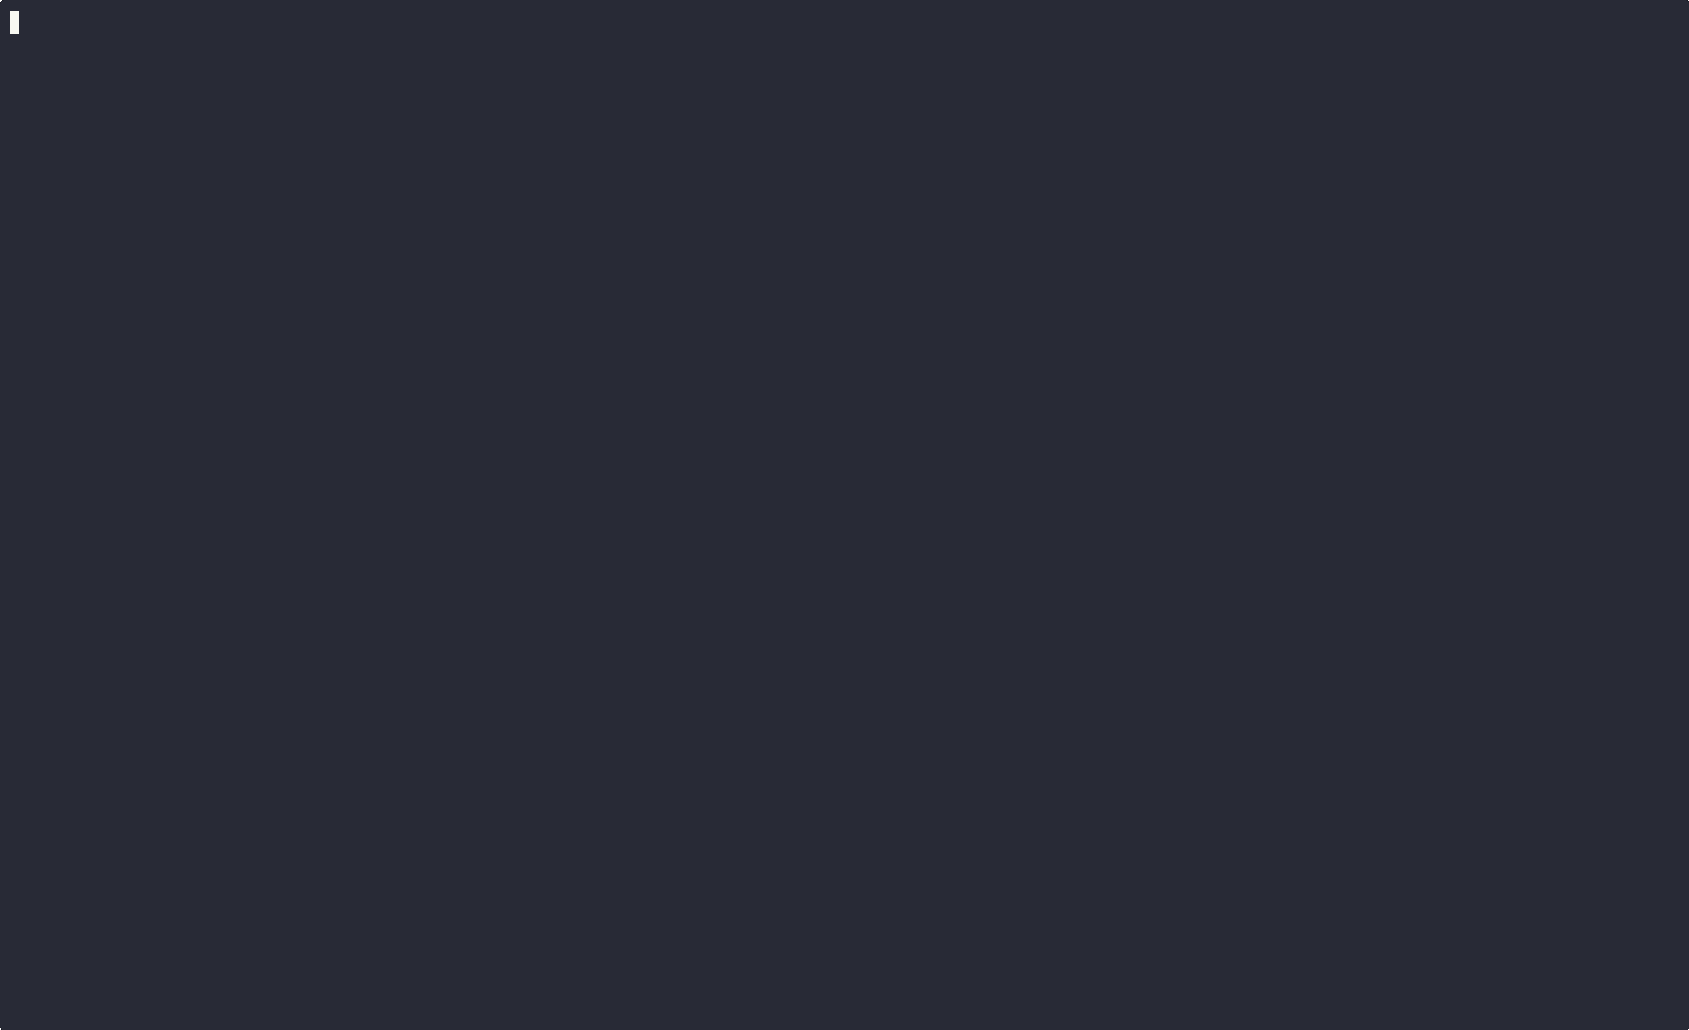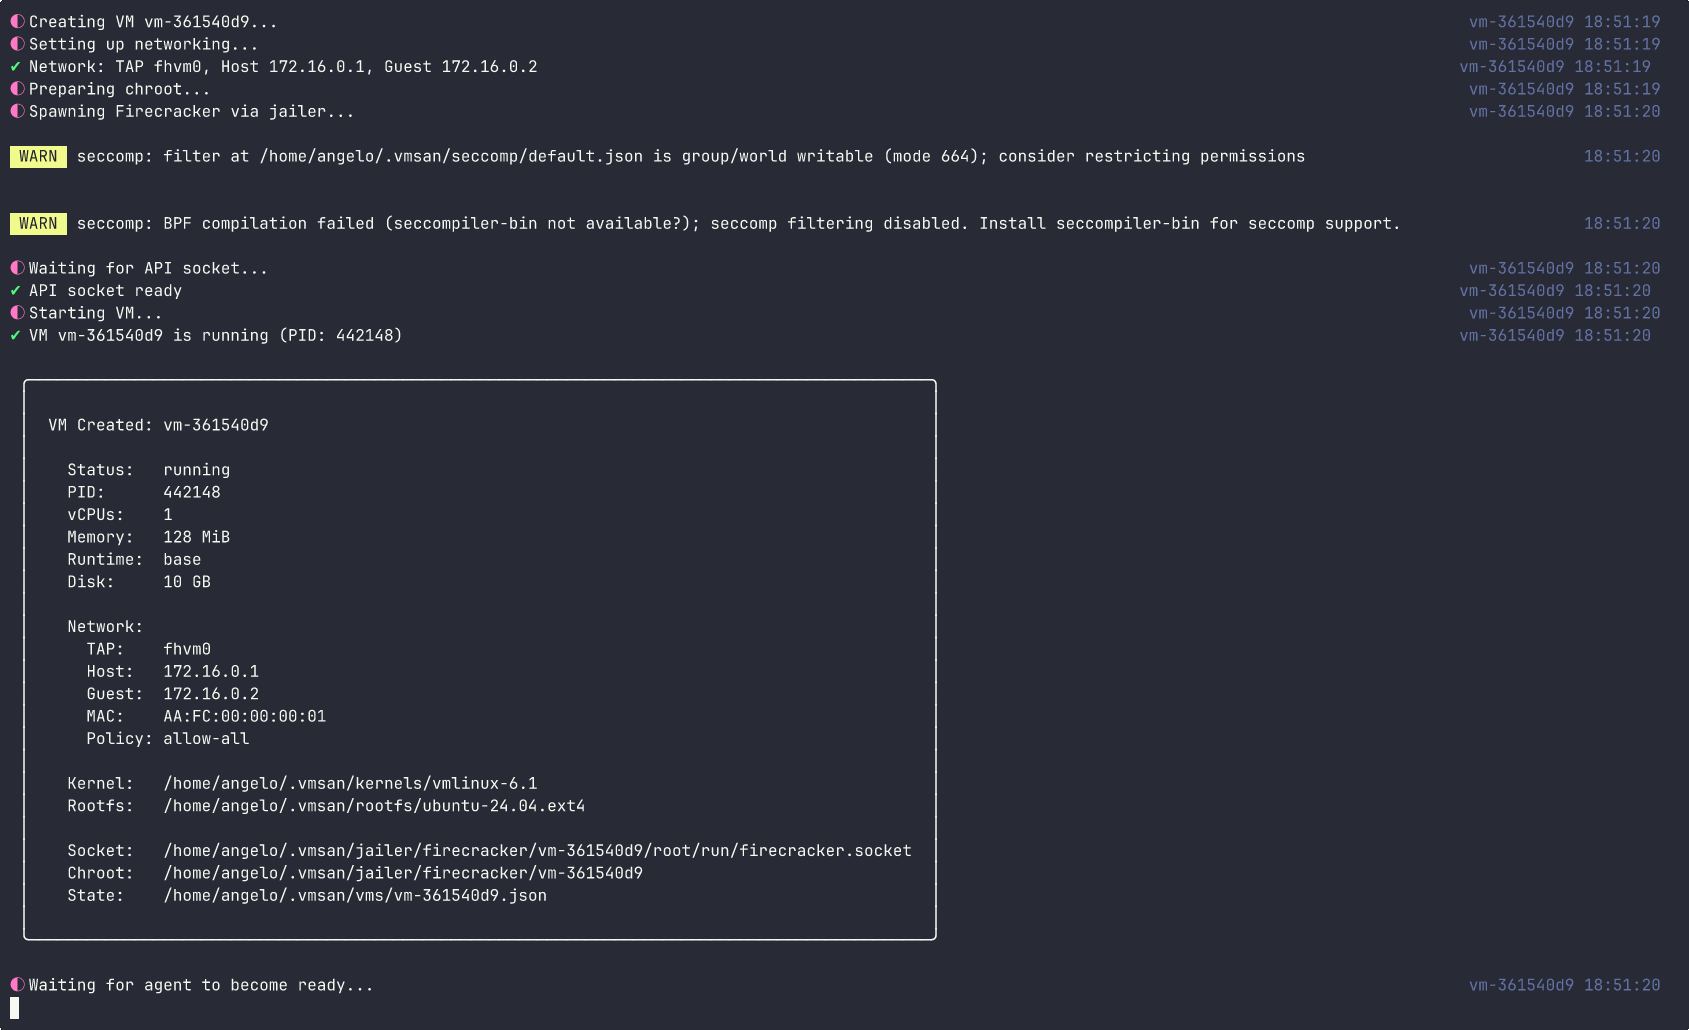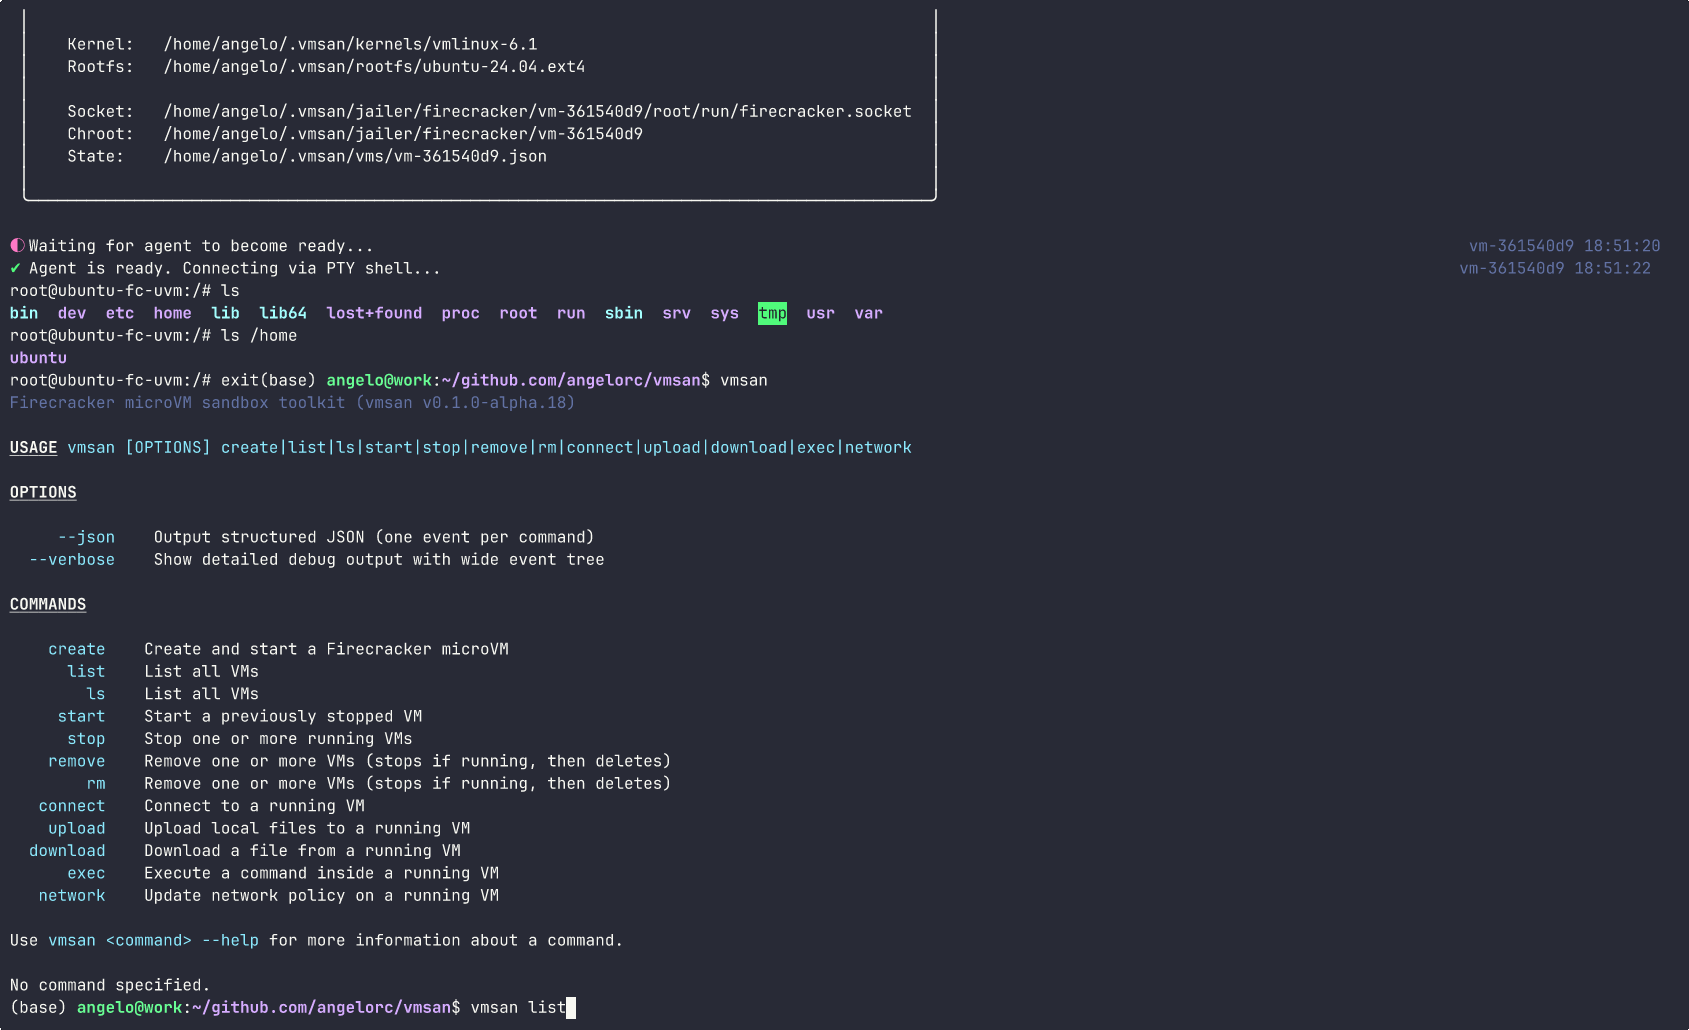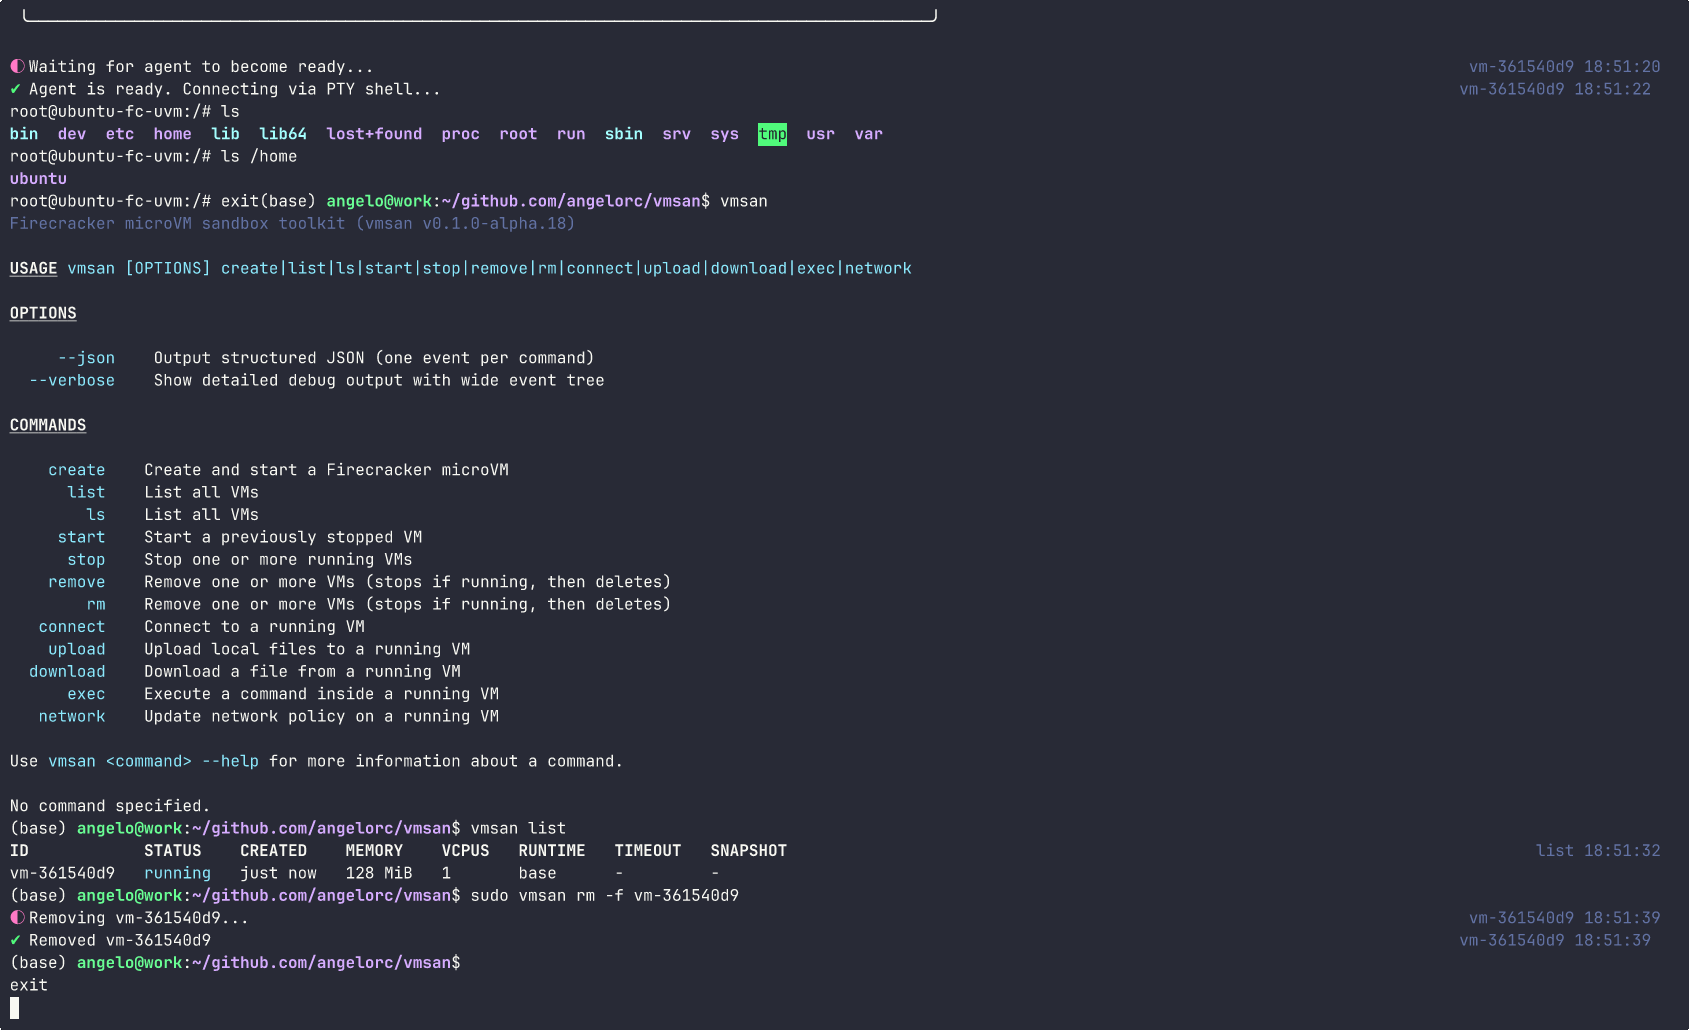 angelorc/vmsan
Firecrackerをシンプルに。ミリ秒でセキュアなマイクロVMを起動。インストールからインタラクティブシェルまでを1コマンドで。
 wkoszek/emuko
Rustで書かれたRISC-Vエミュレータ。ARM64/x86_64上でJITを使ってLinuxを起動し、Sv39仮想メモリに対応。
 boltgolt/howdy
🛡️ Linux向けのWindows Hello™スタイルの顔認証
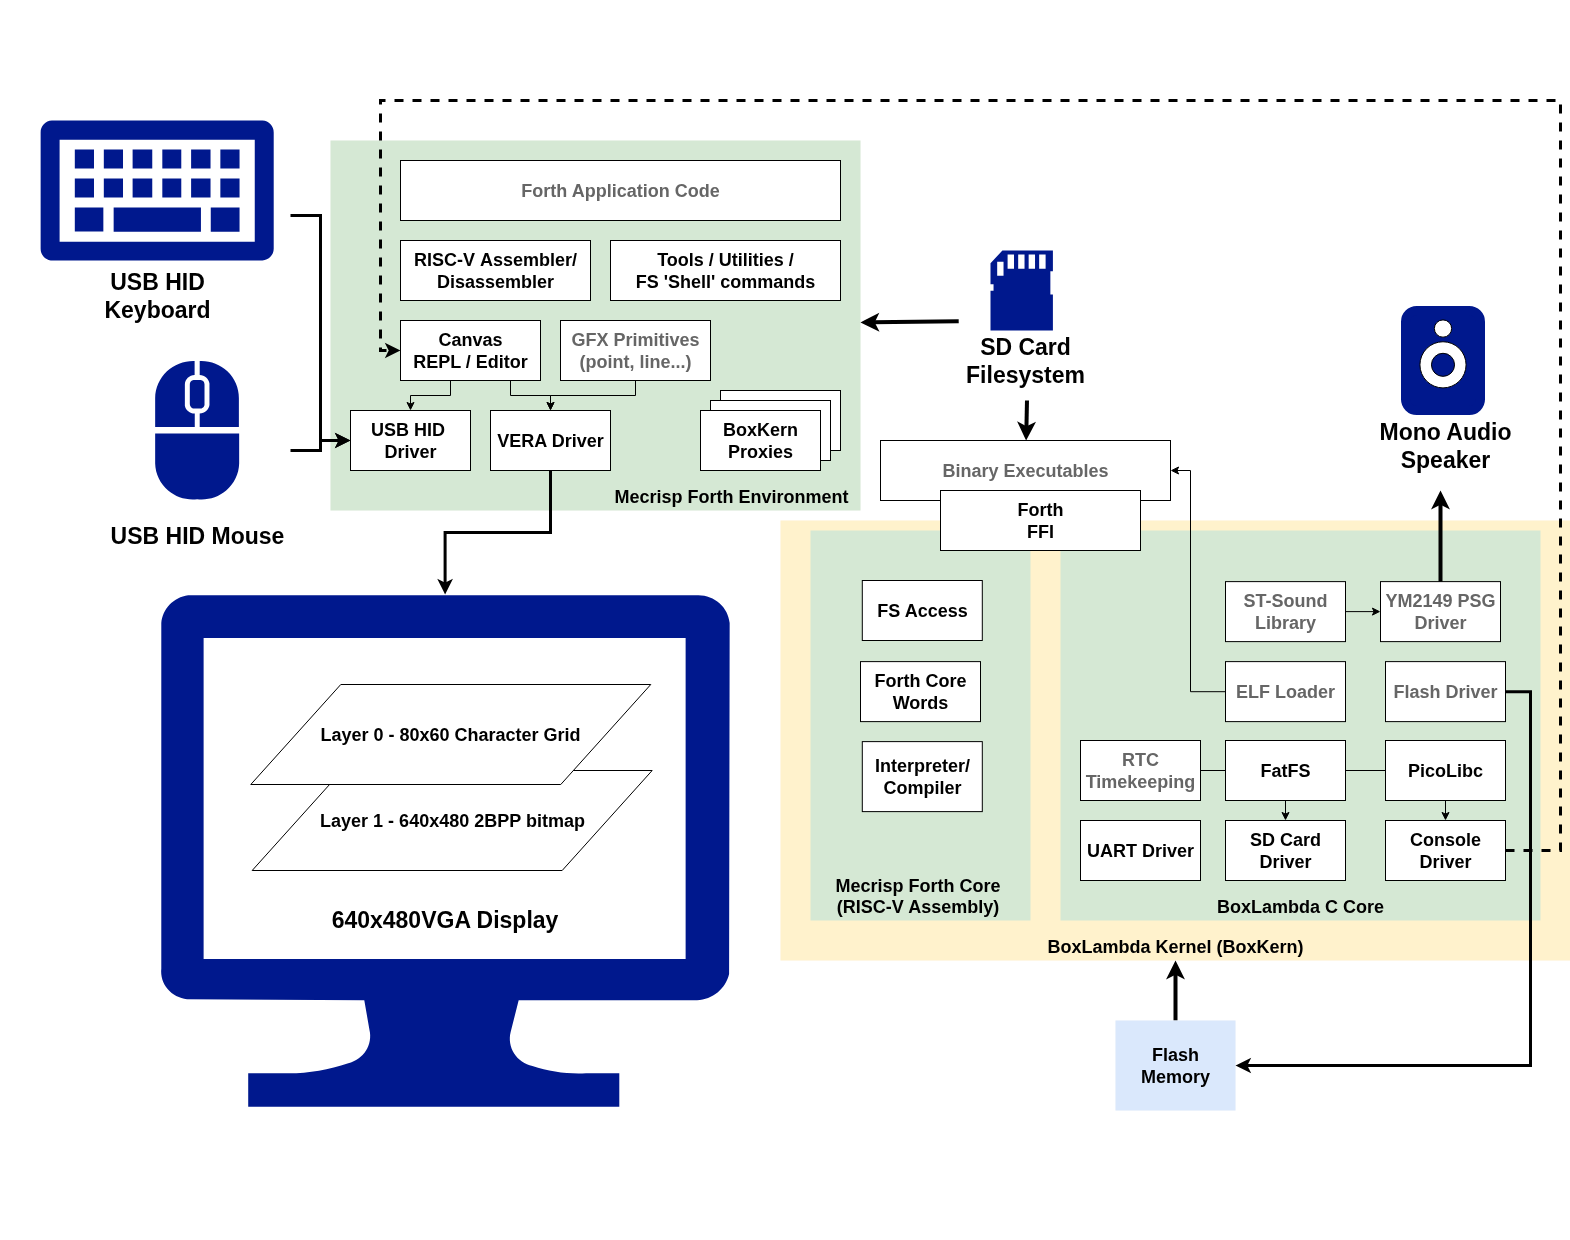 epsilon537/boxlambda
ソフトウェアおよびRTL実験のためのFPGAベースのマイクロコンピュータサンドボックス
 lxc/incus-os
不変のLinux OSイメージ。Incusコンテナおよび仮想マシンの実行に最適化されており、UEFIセキュアブート、TPM 2.0ディスク暗号化、および安全なインフラストラクチャデプロイメントのための自動イメージビルドを備えています。
 anthropic-experimental/sandbox-runtime
A lightweight sandboxing tool for enforcing filesystem and network restrictions on arbitrary processes at the OS level, without requiring a container.
 adriancable/eternal
最小限のマシンアーキテクチャ、LLVMコンパイラバックエンド、Linux移植版、および仮想マシンを備え、複雑な依存関係なしに無期限に実行可能な自己完結型ソフトウェアカプセルを作成します。
 withsecureopensource/see
サンドボックス実行環境
 rapid7/metasploitable3
Metasploitable3は、数多くのセキュリティ脆弱性を含むようにゼロから構築されたVMです。
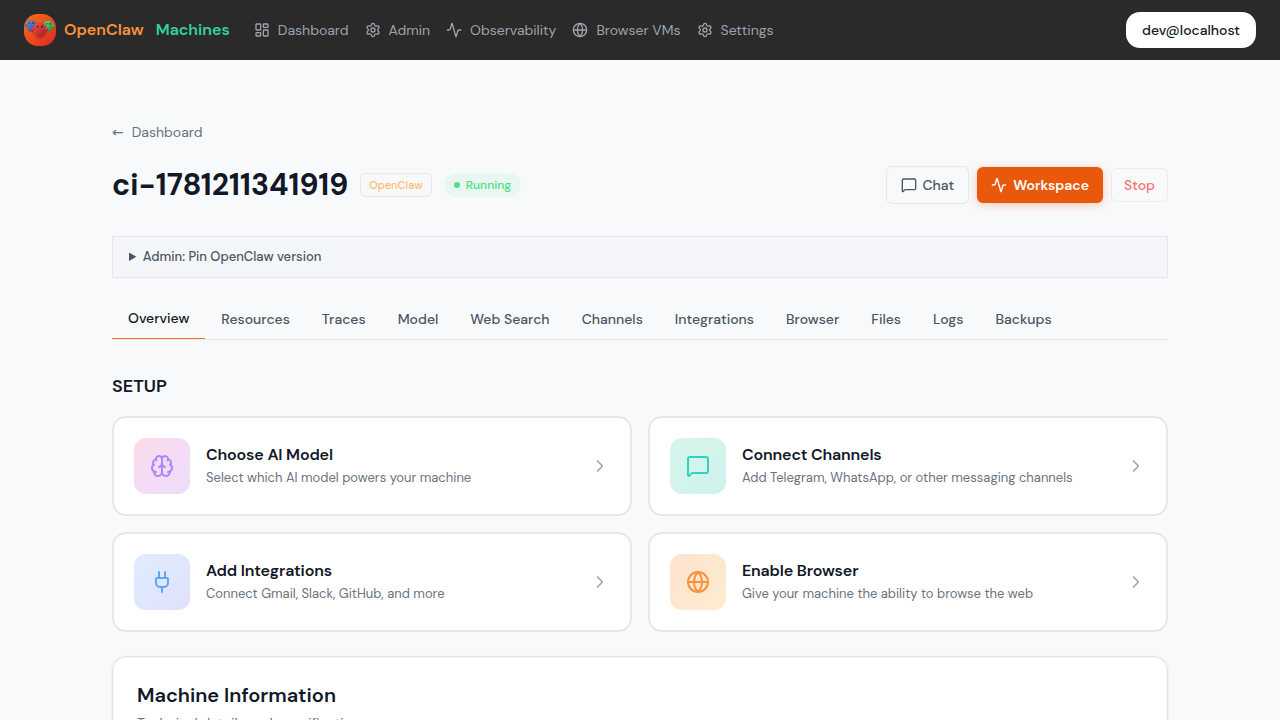 mathaix/openclawmachines
Manage OpenClaw in your team (Enterprise) by providing it compute infrastructure, tool integration, Authentication and security…
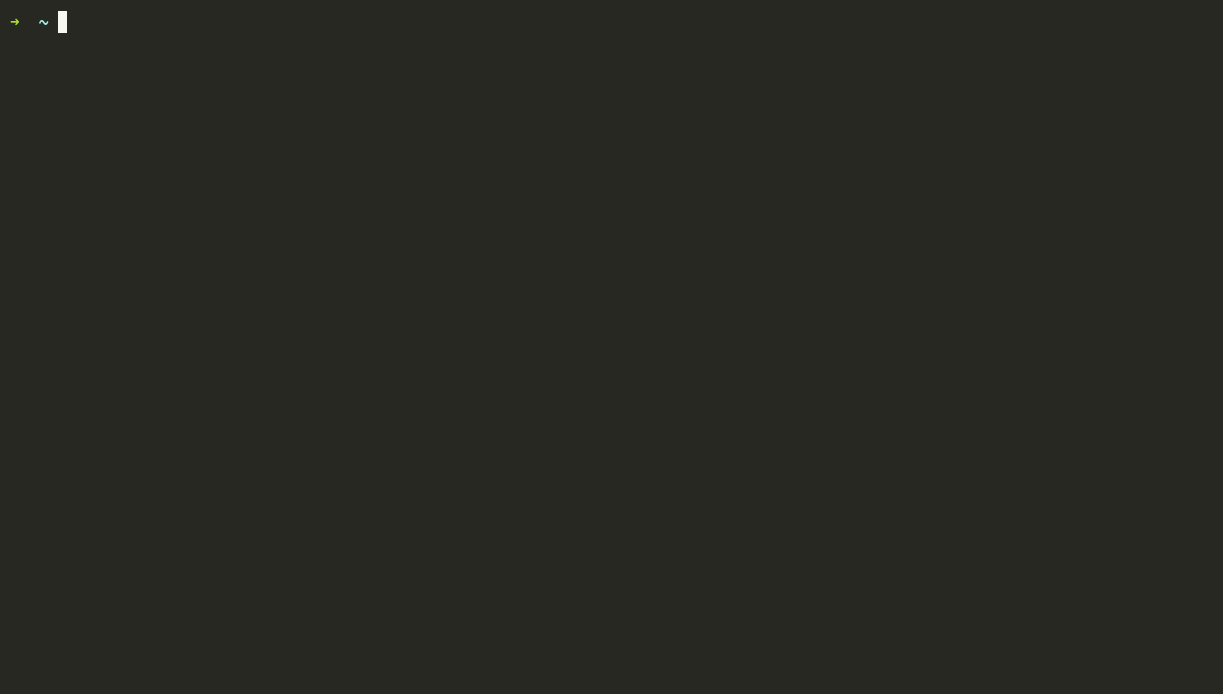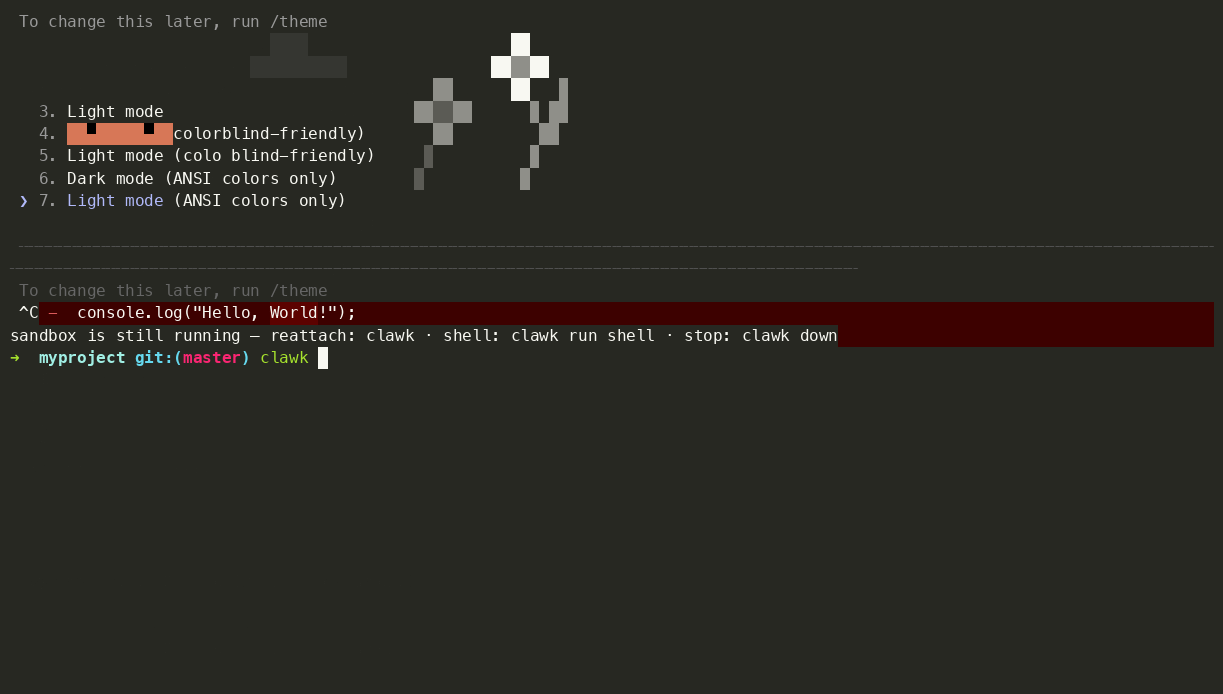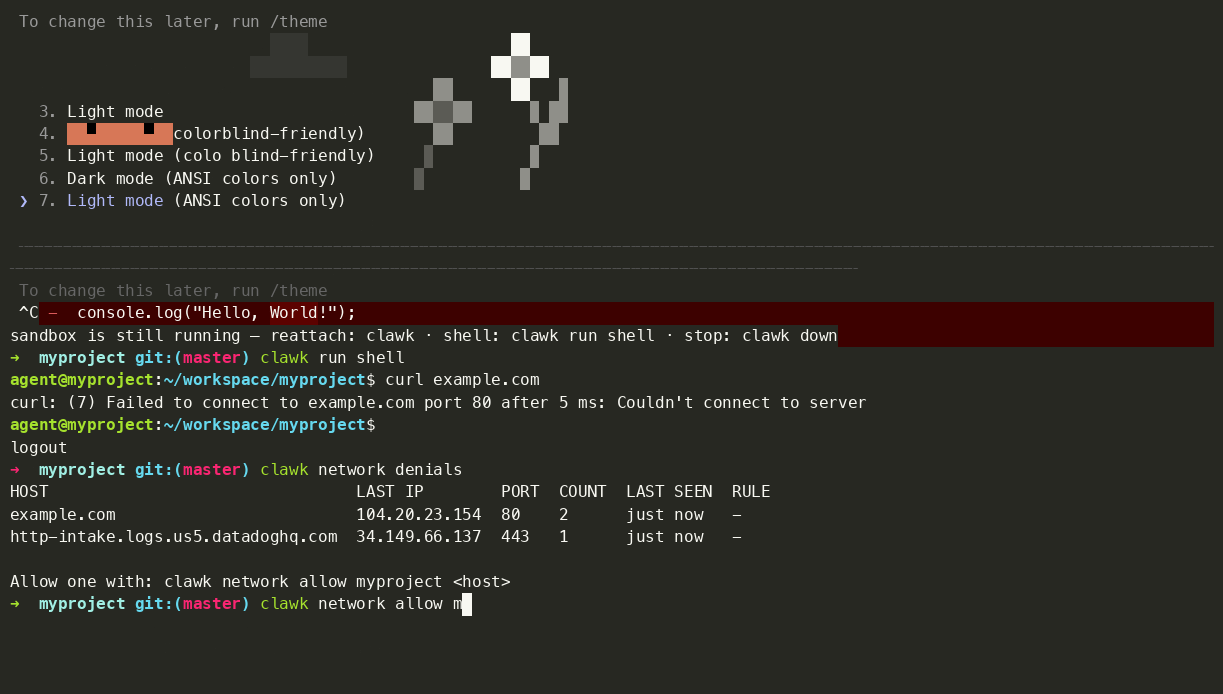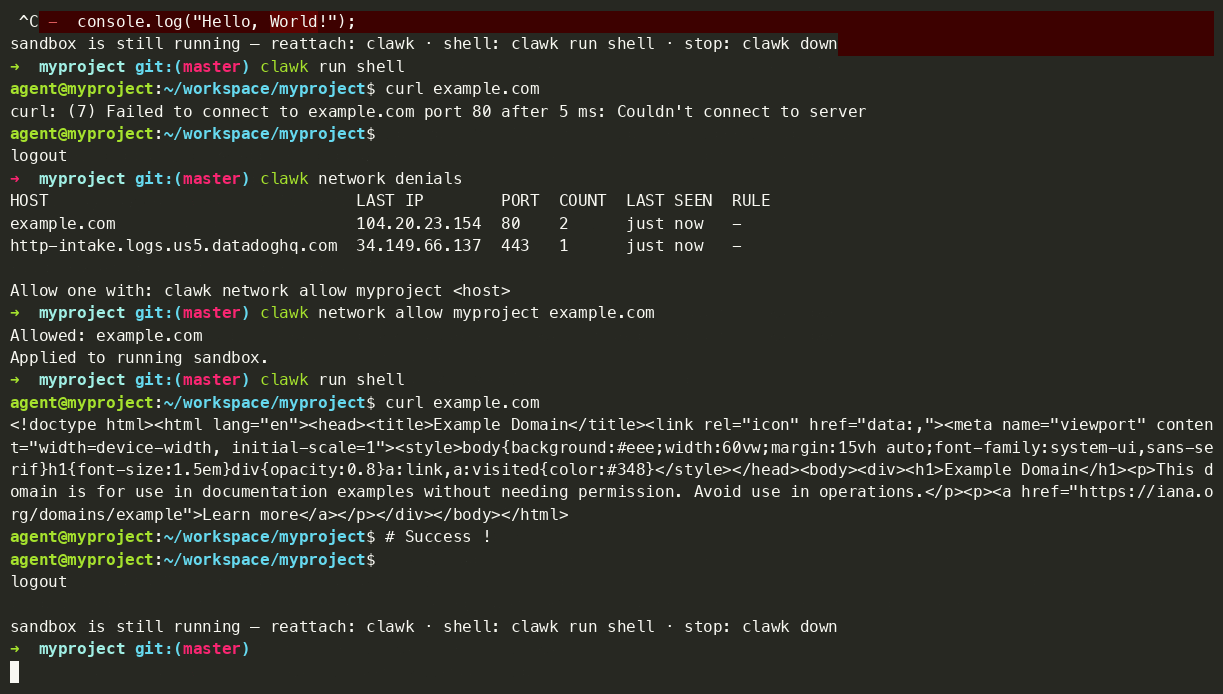 clawkwork/clawk
コーディングエージェントには、あなたのラップトップではなく、使い捨てのLinux VMを与えましょう
 kstenerud/yoloai
あなたのエージェントはセキュリティリスクです。だから、そのように扱ってください。yoloAIはAIエージェントのサンドボックス化を正しく実現します。
 ricccrd/dd
JITベースのユーザースペースLinuxカーネル。仮想マシンなしでApple Silicon macOS上でネイティブにコンテナを実行します。コンテナ隔離、オーバーレイイメージ、ポート公開を備えたドロップインのDocker Engine API置き換えです。