

ReflectiveDLLInjection
 stephenfewer/reflectivedllinjection
リフレクティブDLLインジェクションは、リフレクティブプログラミングの概念を用いて、ホストプロセスのメモリからライブラリのロードを実行するライブラリインジェクション技術です。
memory-forensicsexploitationpost-exploitation+2
3.4k
stephenfewer/reflectivedllinjectionリフレクティブDLLインジェクションは、リフレクティブプログラミングの概念を用いて、ホストプロセスのメモリからライブラリのロードを実行するライブラリインジェクション技術です。
 gmh5225/cs-dropspawn_bof
CobaltStrike BOFを使用して、DLLアプリケーションディレクトリハイジャッキングによりBeaconを起動する
 specterops/skills
再利用可能な攻撃的セキュリティスキルとAIエージェント向けプラグイン。偵察、エクスプロイト、C2、ペイロード開発、レポート作成を、Windows、Linux、macOS、およびクラウド環境にわたって網羅します。
 mr-un1k0d3r/redteamscripts
攻撃的レッドチームスクリプト集。プロセス終了、フィッシング用SPFバイパス、パスワードスプレー攻撃、ColdFusionパスワード復号化を含む。
 withsecurelabs/ppid-spoofing
親PIDスプーフィングを実行・検出するためのスクリプト
 withsecurelabs/doublepulsar-usermode-injector
DOUBLEPULSARペイロードのユーザーモードシェルコードを使用して、任意のDLLを別のプロセスにリフレクティブにロードするためのユーティリティ。検出技術のテストやその他のセキュリティ研究での使用を目的としています。
 portbuster1337/atlas
クロスプラットフォームのネットワーク実行ツールキット(SMB/Kerberos/WMI/LDAP/DCSync)で、TrustedSecのTitanisを基盤に構築 - C#によるNetExecスタイルのワークフロー
 r3ggi/electroniz3r
macOS ElectronアプリのTCC権限を乗っ取る
 lame-projects/stratum-c2
クラウド型デッドドロップC2フレームワーク — RSA-4096 + AES-256-GCM、5つのクラウドプロバイダー、Rustのみのエージェント、P2Pメッシュ、永続化エンジン、認証情報窃取
 ocfagb/hacktivity-vulns-exploits-lab
Hacktivity「脆弱性、エクスプロイト、リモートアクセスペイロード」ラボ(netcatシェル、Metasploit、CVE-2010-1240、CVE-2004-2687)に関するWriteup + CVE分析 + 対策
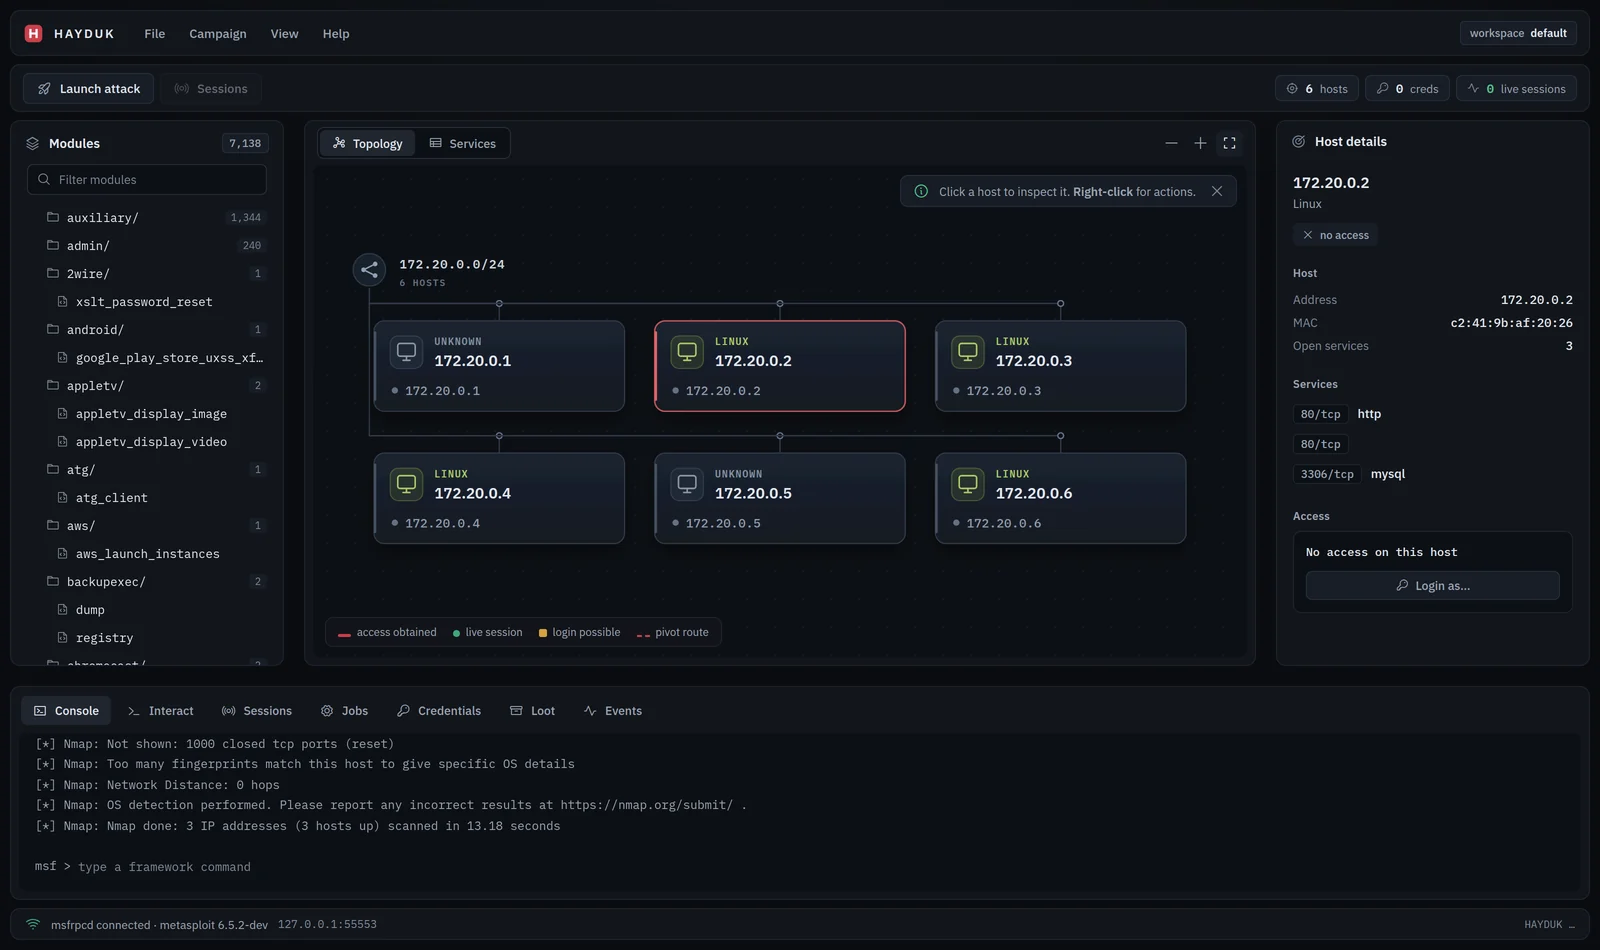 jolovicdev/hayduk
Metasploit用グラフィカル攻撃管理コンソール:Armitageの系譜を継ぐ、ブラウザUIを備えた単一のGoバイナリ。ライブネットワークトポロジ、キャンペーンワークフロー、Hail Mary、セッション、レポートエクスポート、チームモードに対応。
 daniomass/slivermirage
Sliver C2向けCrystal Palace PICOローダー: 二層AMSIバイパス、ETWサイレンシング、AES-256-CBC暗号化ペイロード、6つの配信バリアント
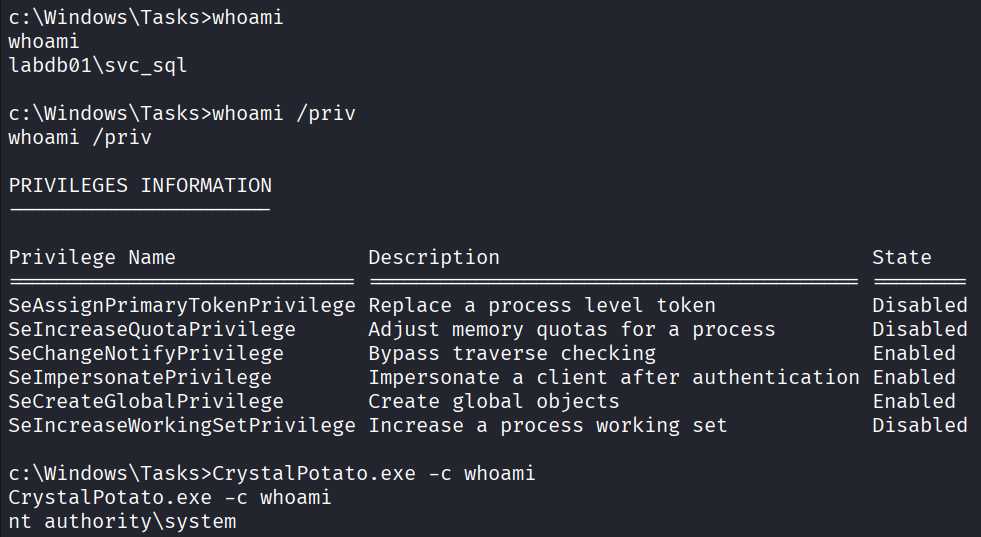 ricardojoserf/crystalpotato
SeImpersonatePrivilegeを悪用するためのGodPotatoのCrystal移植版。間接システムコール、動的API解決、コンパイル時文字列難読化を備えています。コマンドの実行、リバースシェルの起動、ユーザーの追加が可能です。
 ccob/threadlessinject
リモート関数フッキングを使用したスレッドレスプロセスインジェクション。

 mgeeky/shellcodefluctuation
シェルコードのメモリ保護をRW/NoAccessとRXの間で変動させ、その内容を暗号化/復号化する高度なインメモリ回避技術。
 dirkjanm/krbrelayx
Kerberosリレーおよび非制約委任の悪用ツールキット
 specterops/sharphound
Active Directoryオブジェクトのメタデータ、グループメンバーシップ、セッション、ACL、トラストを収集し、セキュリティ評価のためのBloodHound攻撃経路マッピングにデータを供給します。