Windows-Privilege-Escalation-Notes

Windowsの権限昇格の概念に関する私のハンドブック。私のプレイリストもチェックしてください。リンク: https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk

Windowsの権限昇格の概念に関する私のハンドブック。私のプレイリストもチェックしてください。リンク: https://www.youtube.com/playlist?list=PLlrnAg4kKF3puXLI0JyltbNJOC2R2HVFk

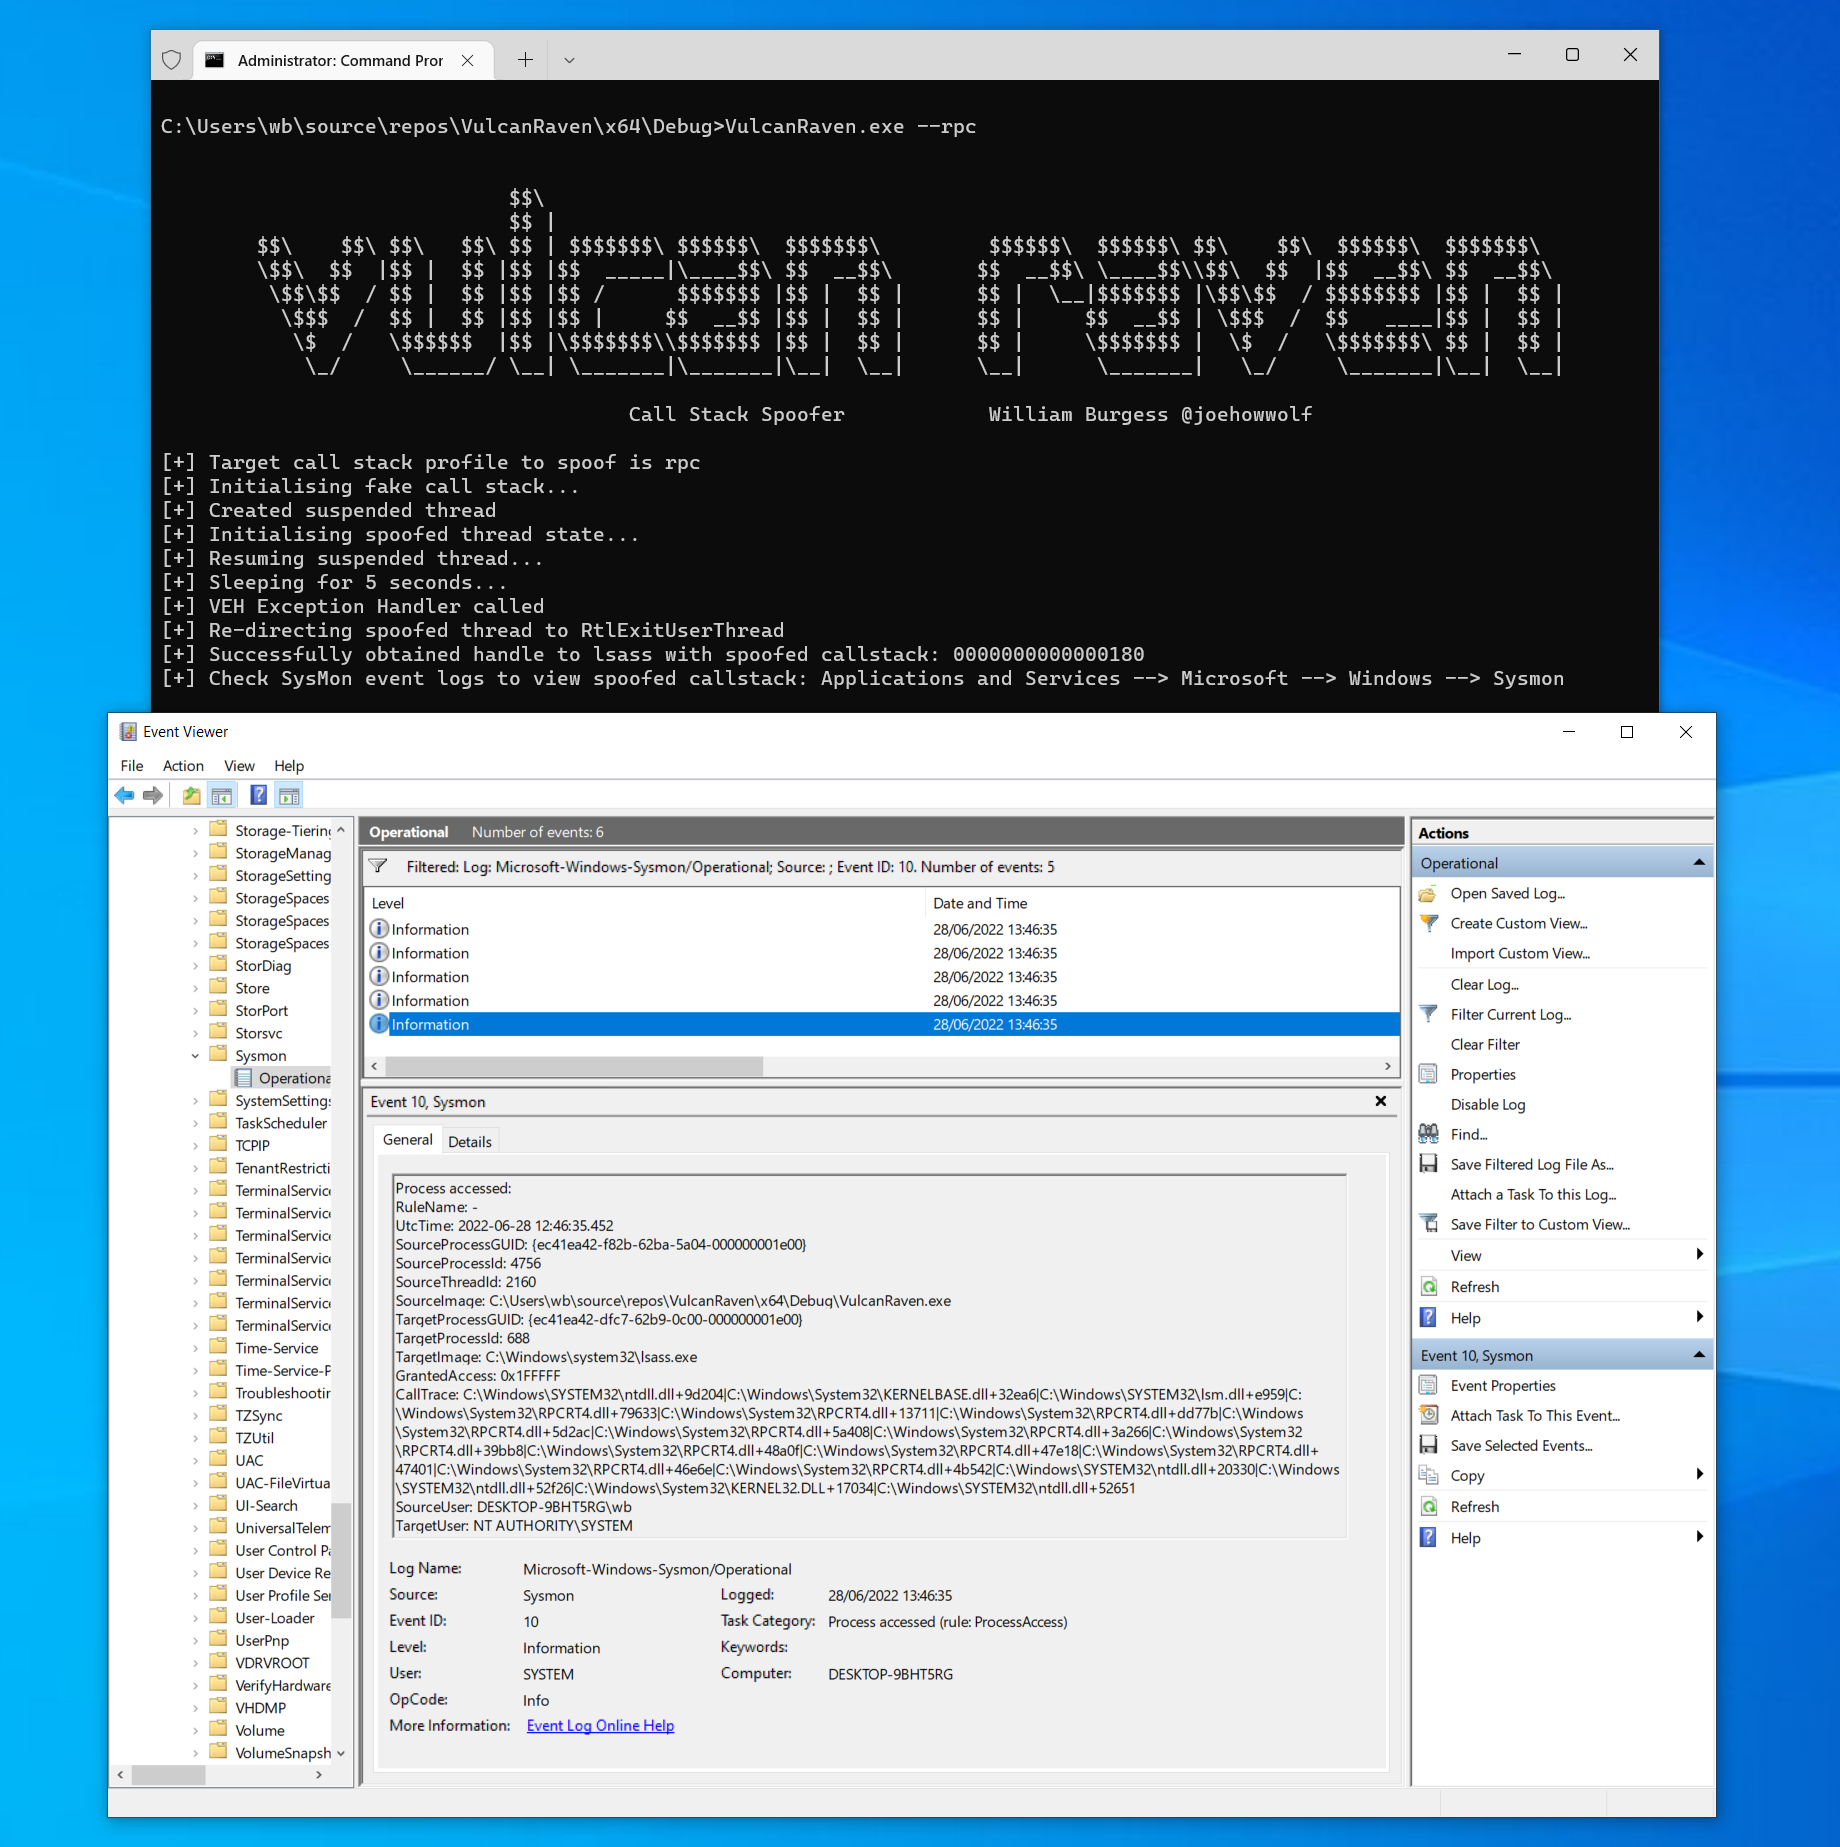
システムコール実行時に任意のコールスタックを偽装するためのPoC実装(例:NtOpenProcessによるハンドル取得)

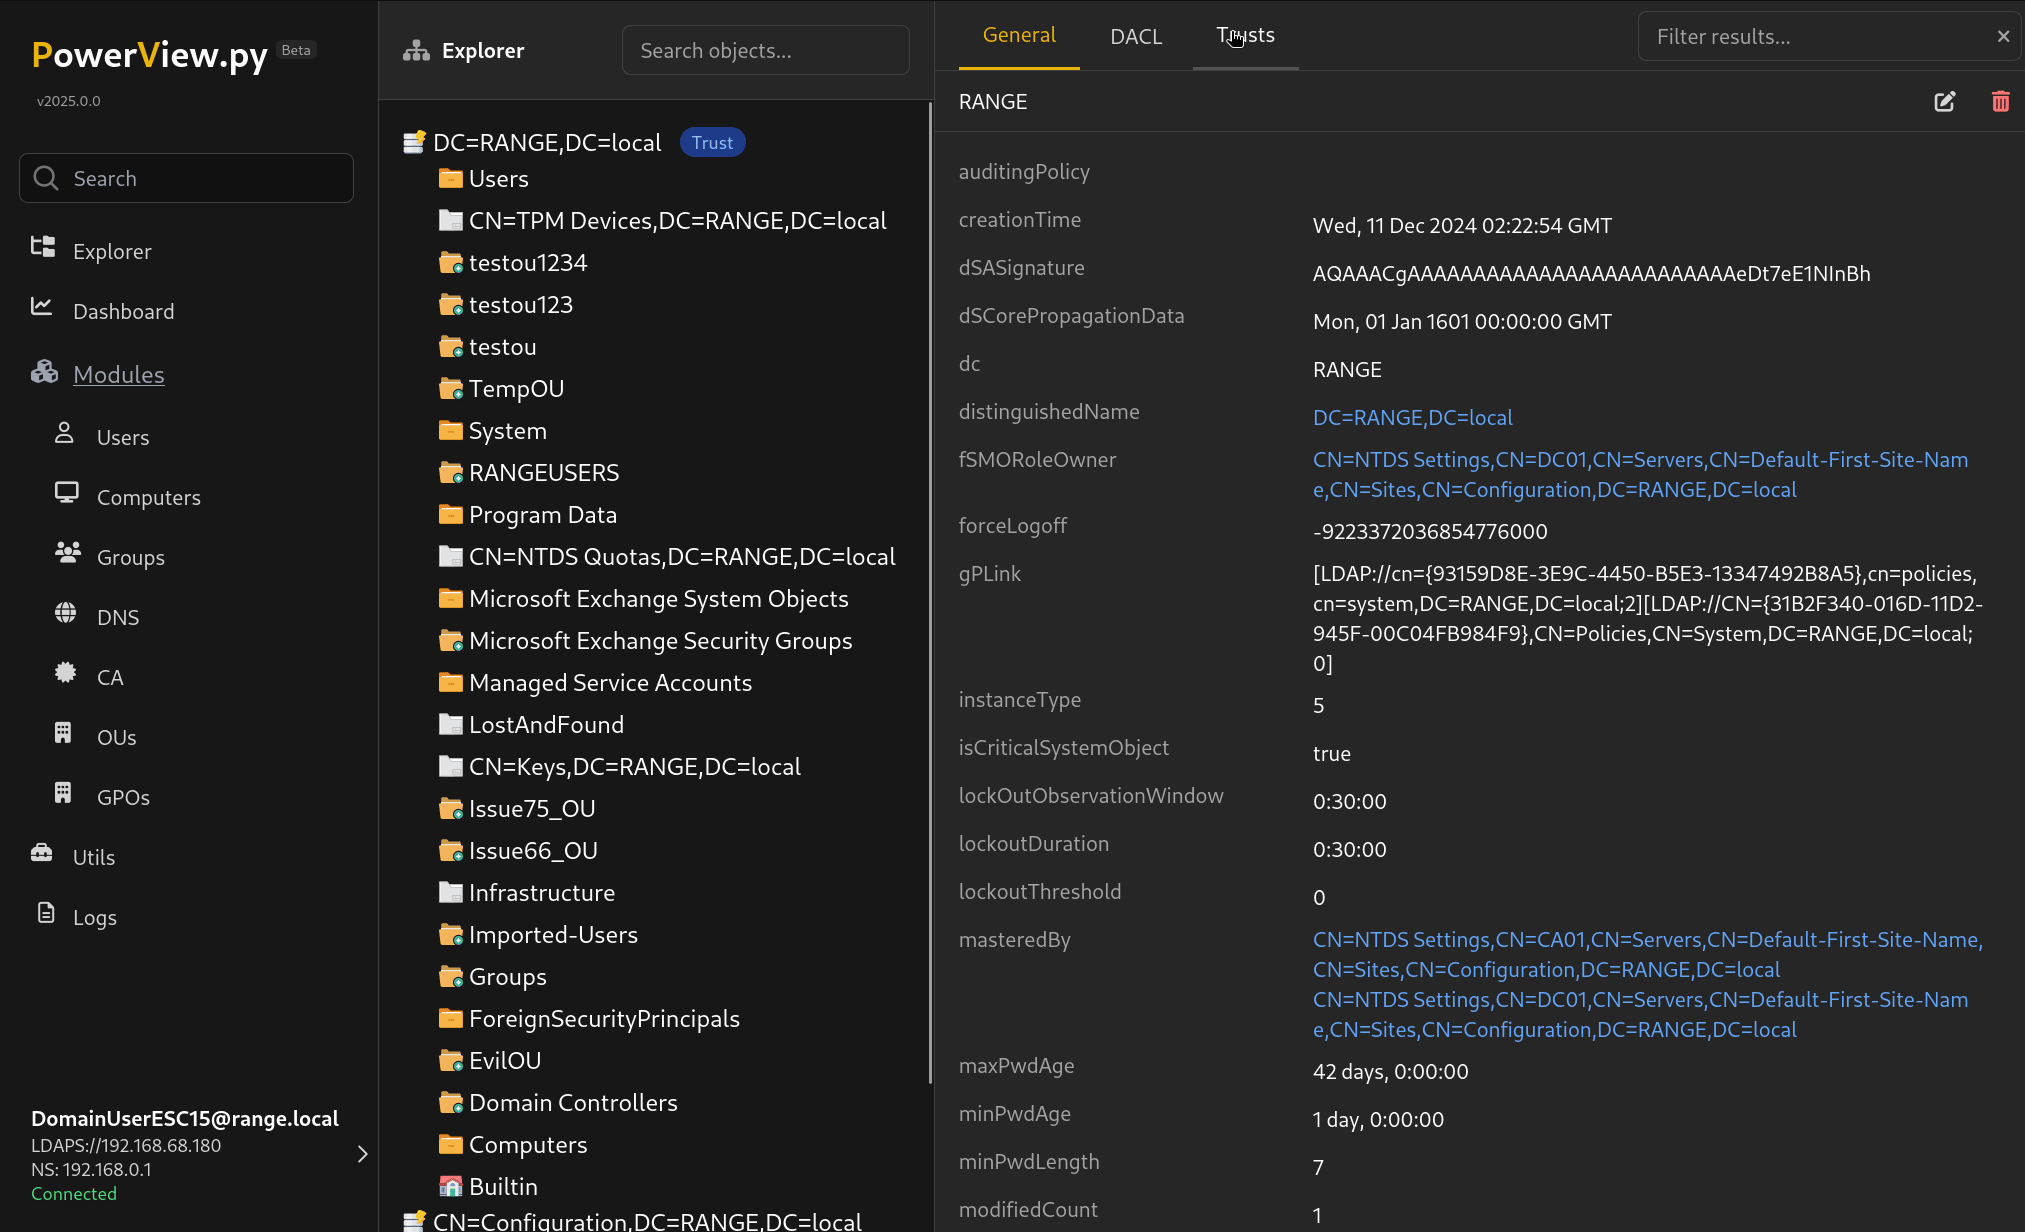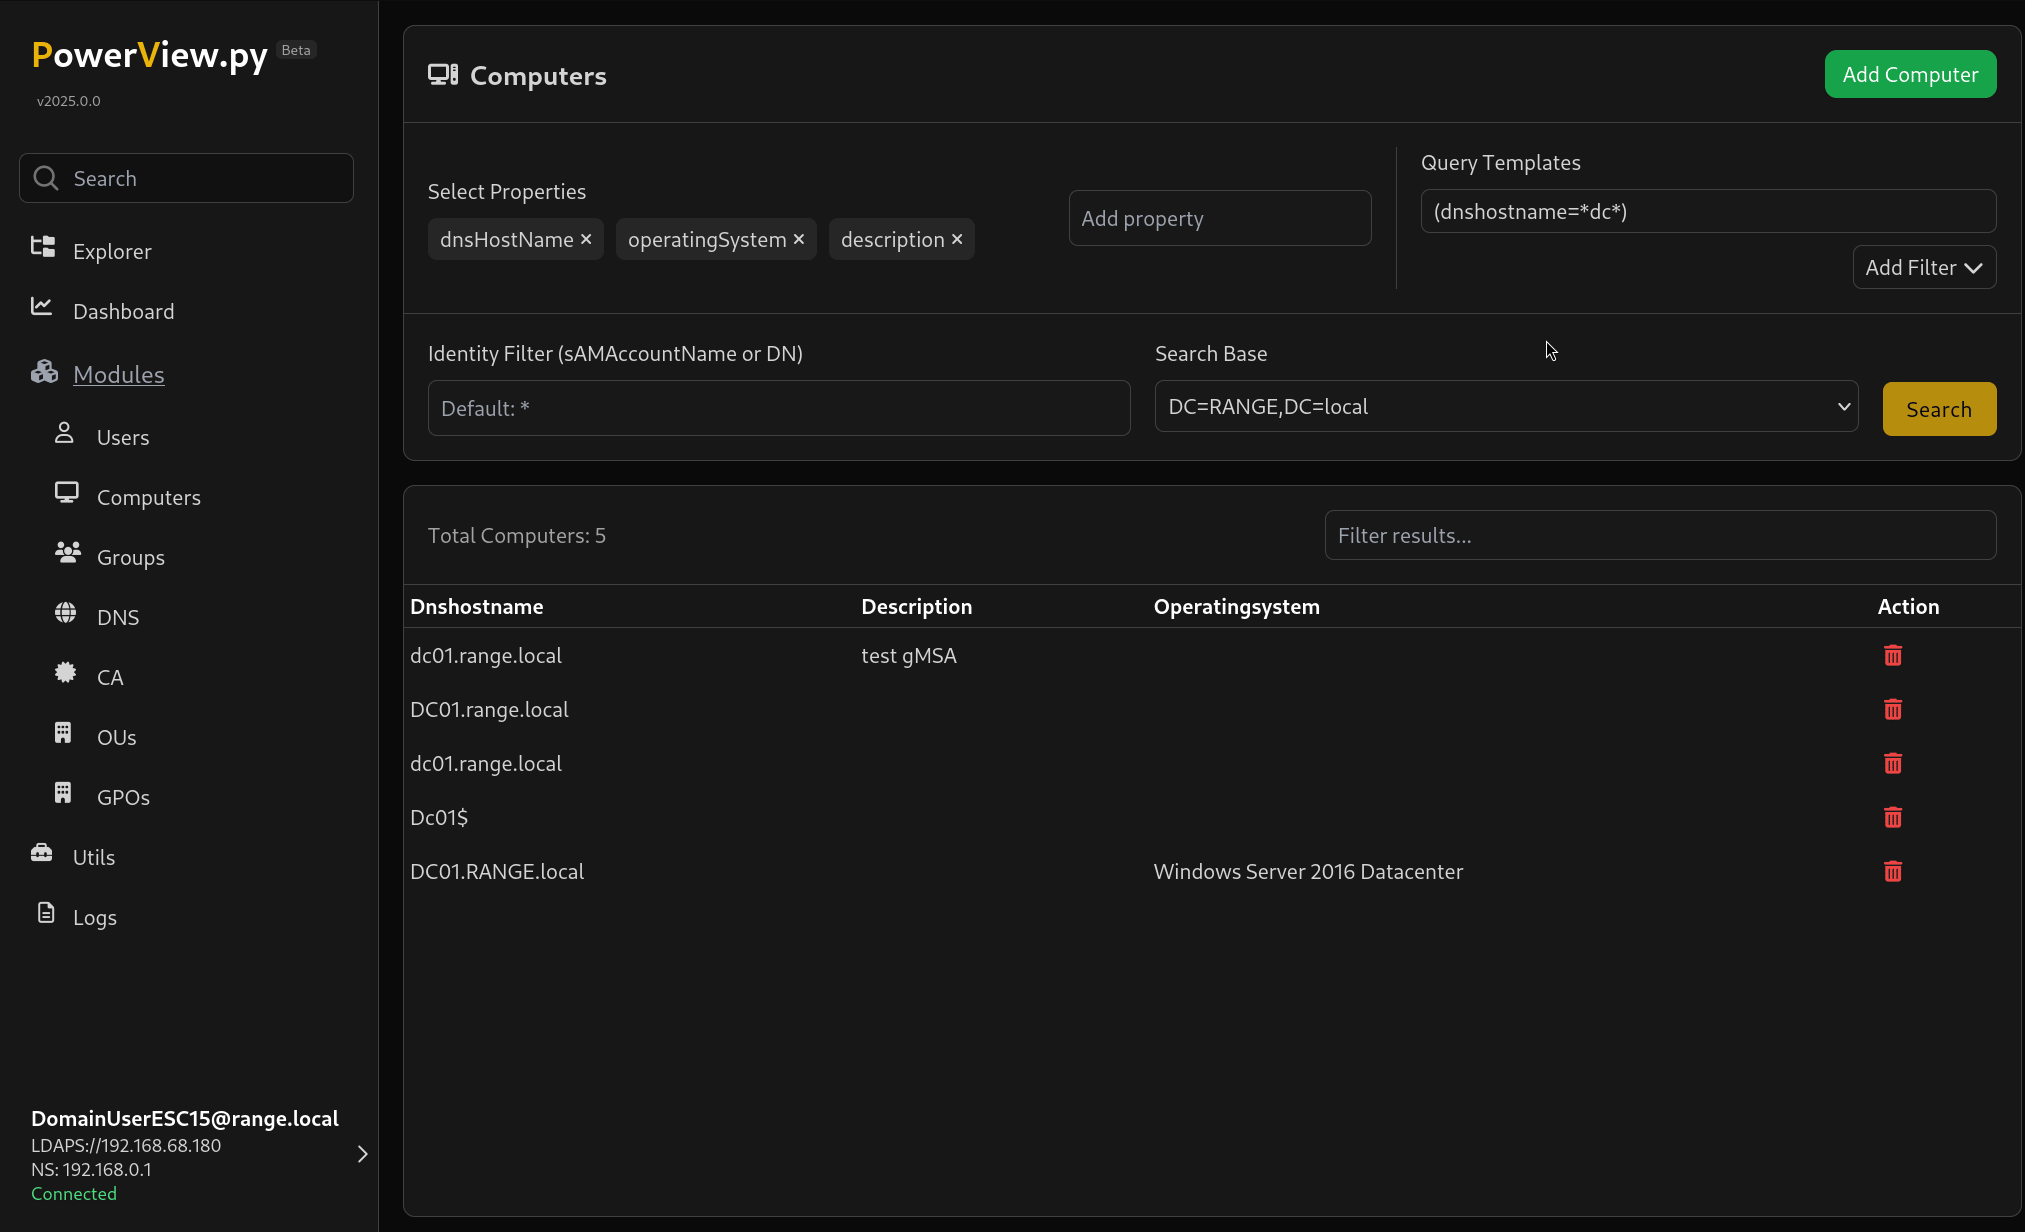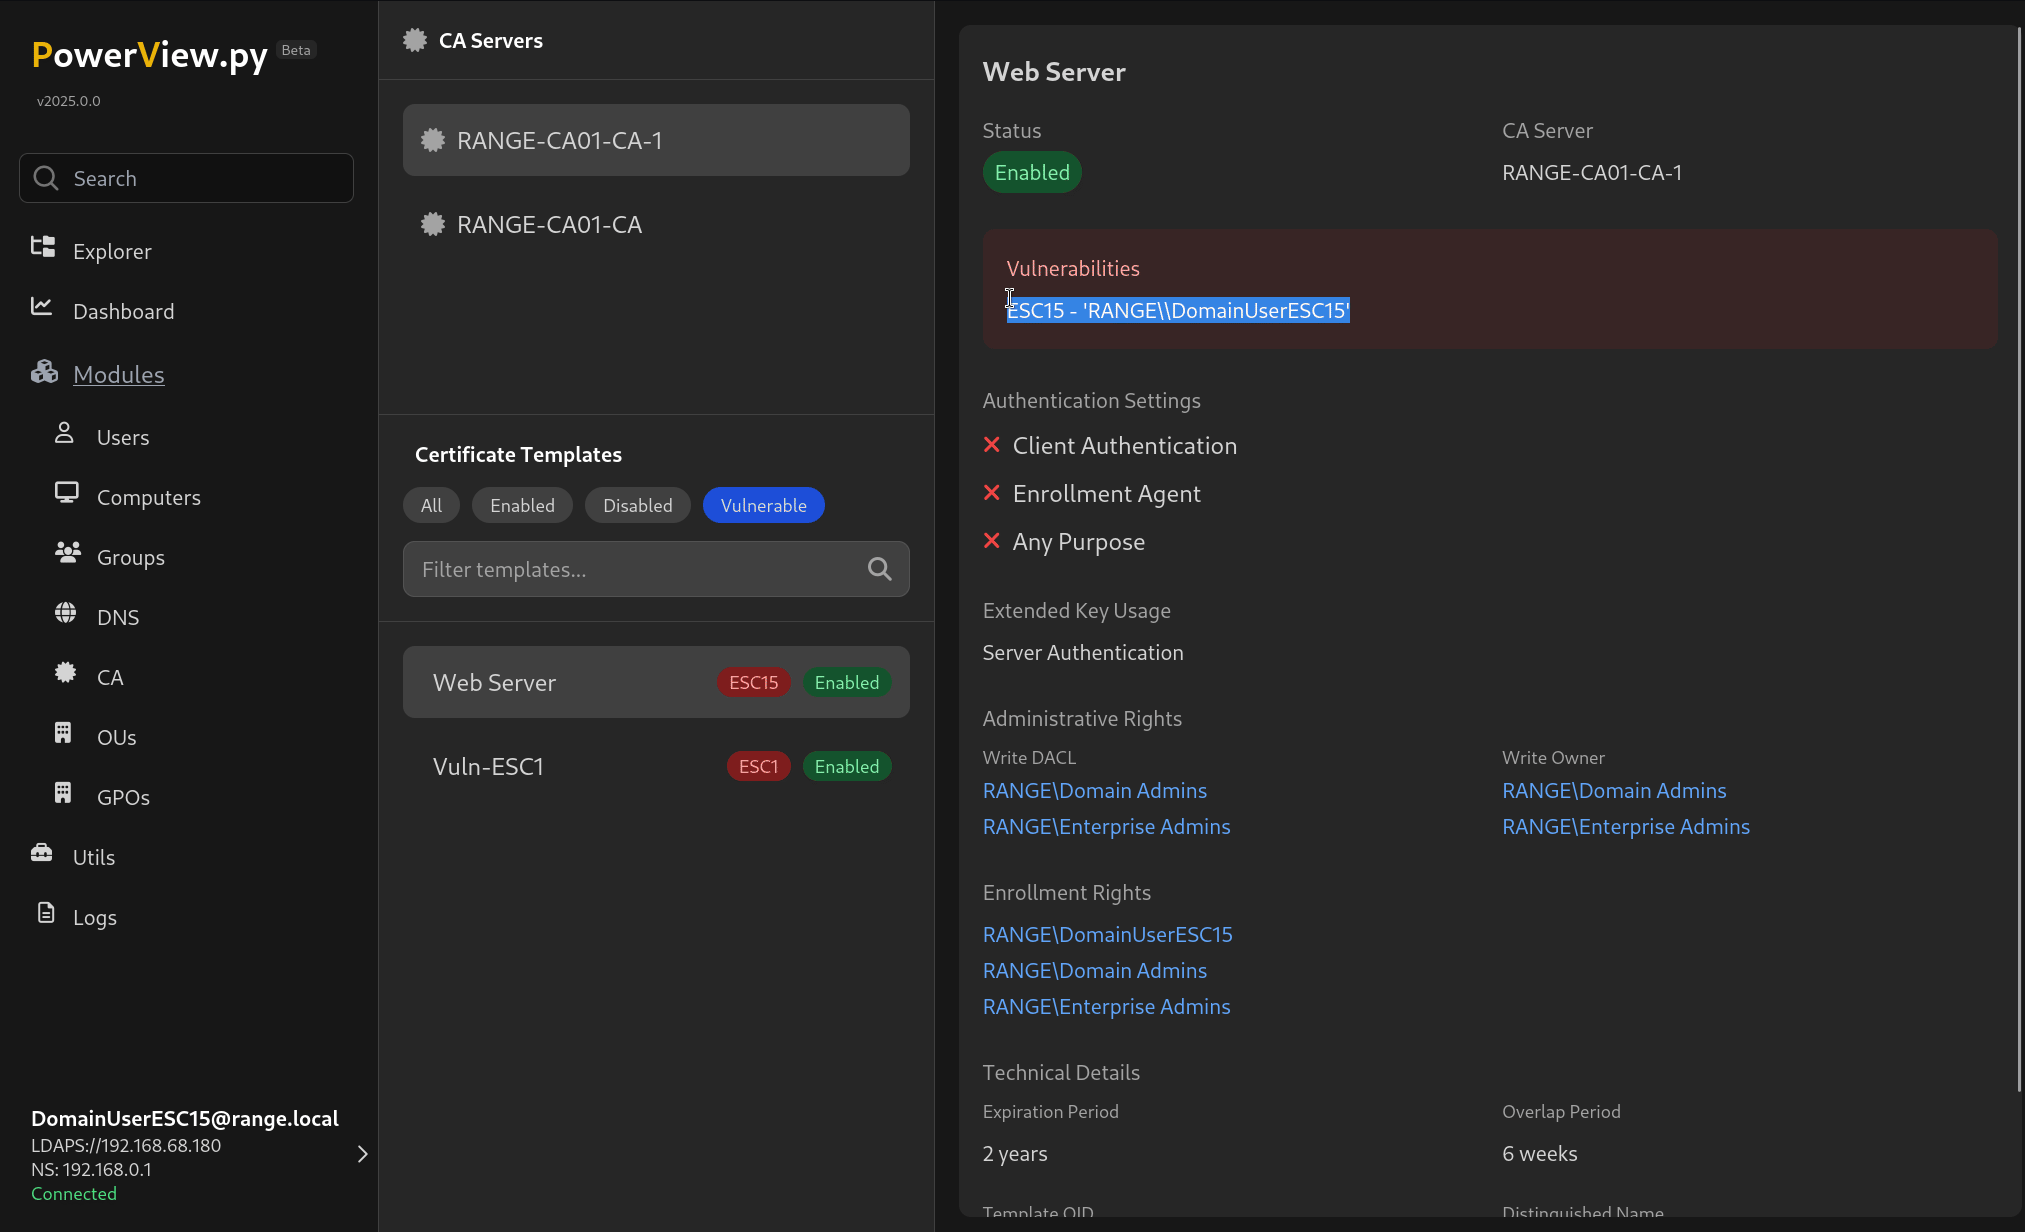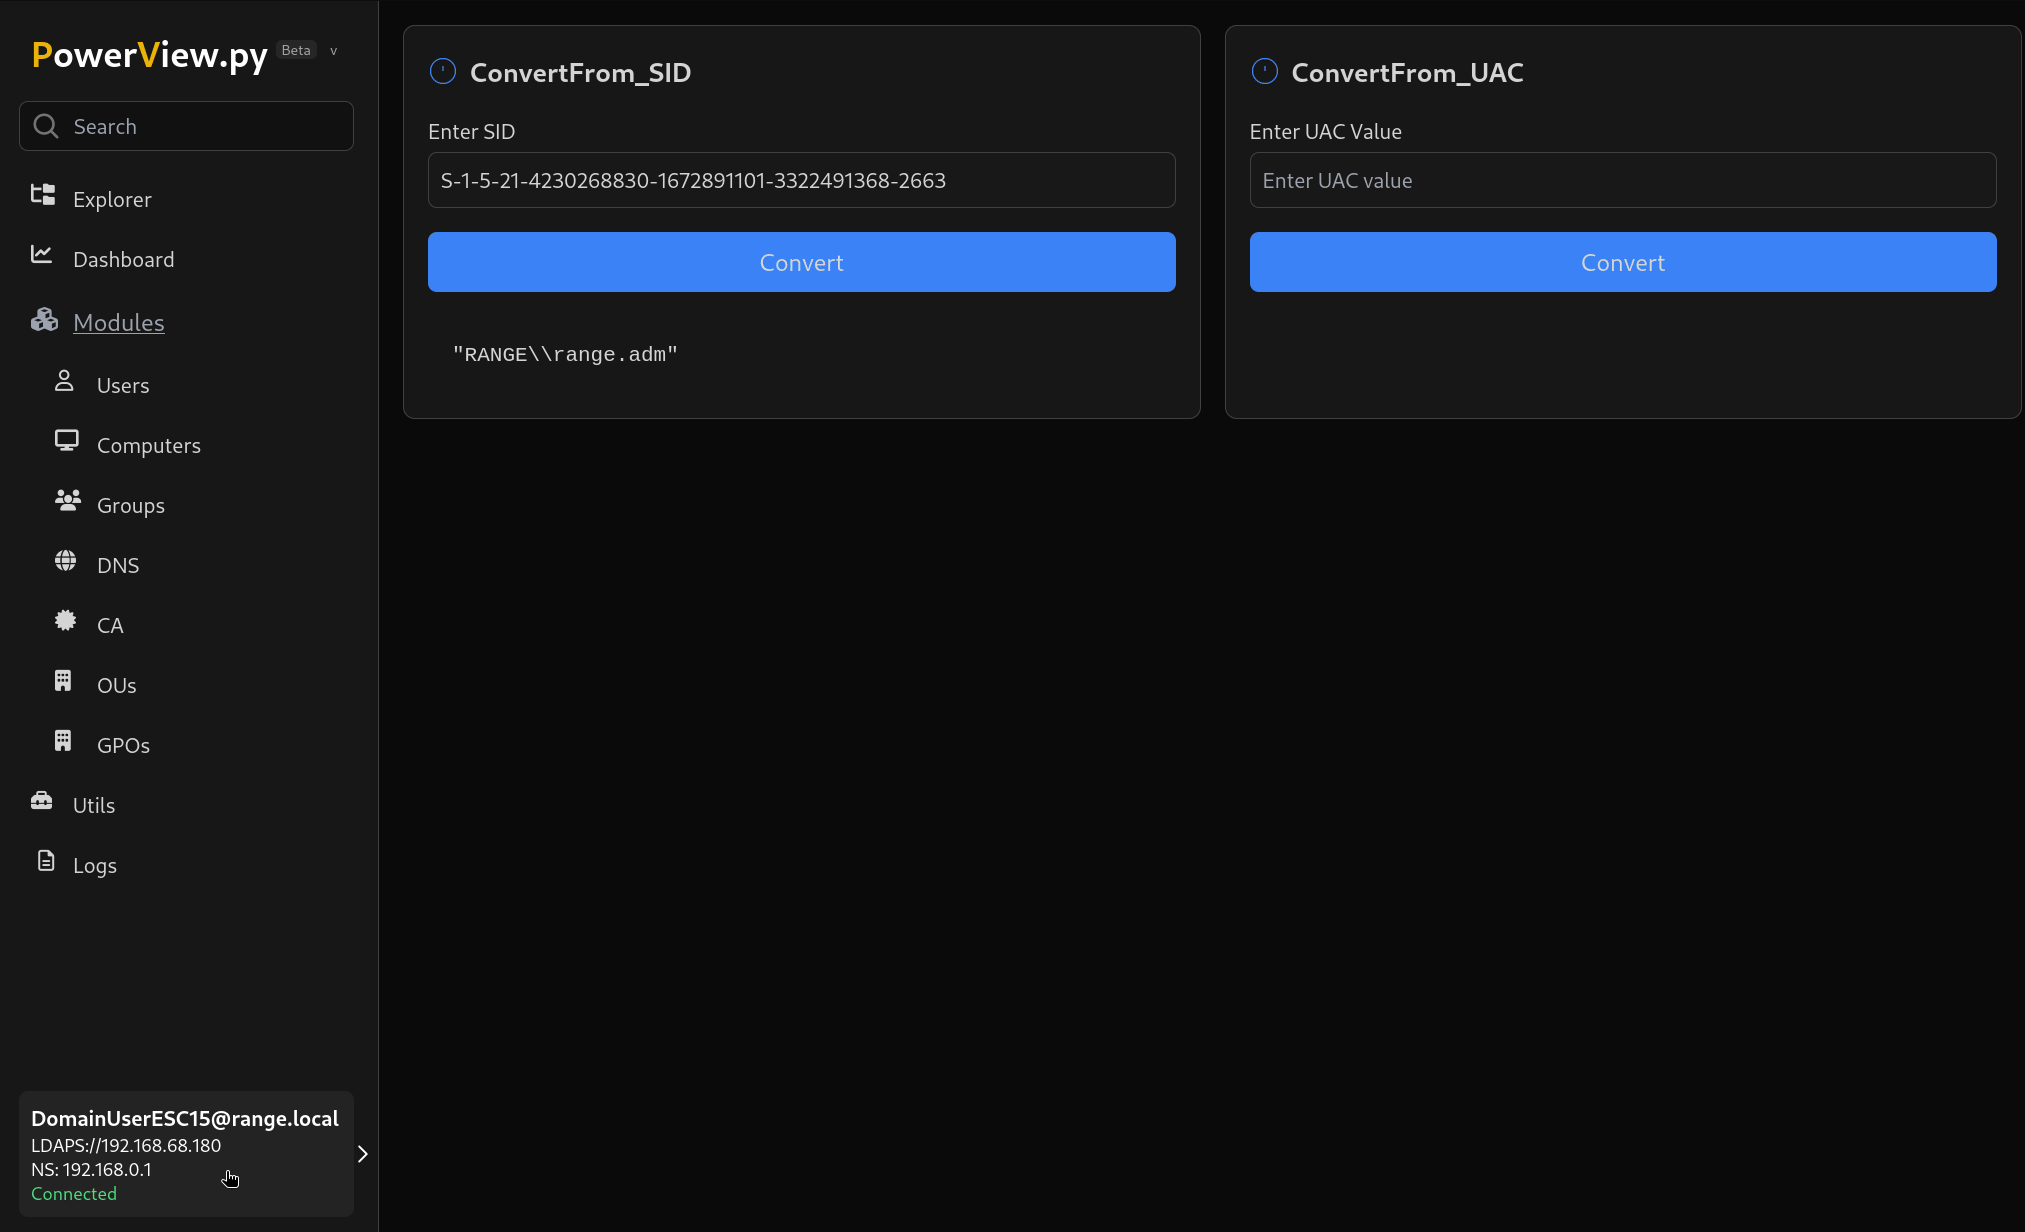
パワーアップしたPowerview

Windows向けに、ランタイムSSN解決を備えたシングルスタブによる直接的・間接的なシステムコーリング。

Physmem2profitは、物理メモリをリモートで分析することにより、ターゲットホストのLSASSプロセスのミニダンプを作成するために使用できます。

一般的なC#攻撃用ツールのナイトリービルドです。各ツールのマスターブランチからビルドされ、Azure DevOpsリリースパイプラインを使用してCDI方式で公開されています。

A cross platform C2/post-exploitation framework.

SysWhispers2 の C# 移植版です。システムコールスタブを実行するためのコードケーブを見つけるために SharpASM を使用します。

RunasCs - Windows標準のrunas.exeのC#およびオープン版

環境を攻撃するためにダウンロードすべきAzureツール集 + クイックヒントとその他の有用な情報

Remote operations commands implemented using Beacon Object Files

待機可能タイマーを利用してメモリスキャナーを回避するスリープ難読化テクニックのPoC。

攻撃用トークン収集ユーティリティで、Office、Edge、Teams、PowerShell の x64 プロセスメモリと TokenBroker キャッシュファイルから Azure AD/O365 の JWT トークンを検索します。

Microsoft 署名付き PowerShell スクリプト

カスタマイズ可能なStage0 C2フレームワーク。C言語とRustのエージェントテンプレート、Flaskバックエンド、Reactダッシュボードを備え、独自のC2エージェントを構築・運用するためのツールです。

素晴らしいCobaltStrikeリソースのリスト

サービスアカウントから SYSTEM への、もう一つの Windows ローカル権限昇格