

gopacket
 mandiant/gopacket
Impacketの完全なGo移植版 - WindowsおよびActive Directoryプロトコル攻撃用の63のCLIツールと24のライブラリを、依存関係のない単一バイナリにコンパイル。
penetration-testing-frameworksprivilege-escalationexploit-frameworks+7
723
 boydhacks/ntlmscout
認証不要のNTLMエンドポイント偵察ツール。HTTP、SMB、MSSQL、SMTP、IMAP、POP3、NNTP、LDAP、RDPにわたるType-2チャレンジをデコードし、ADの詳細と内部IPを抽出します。
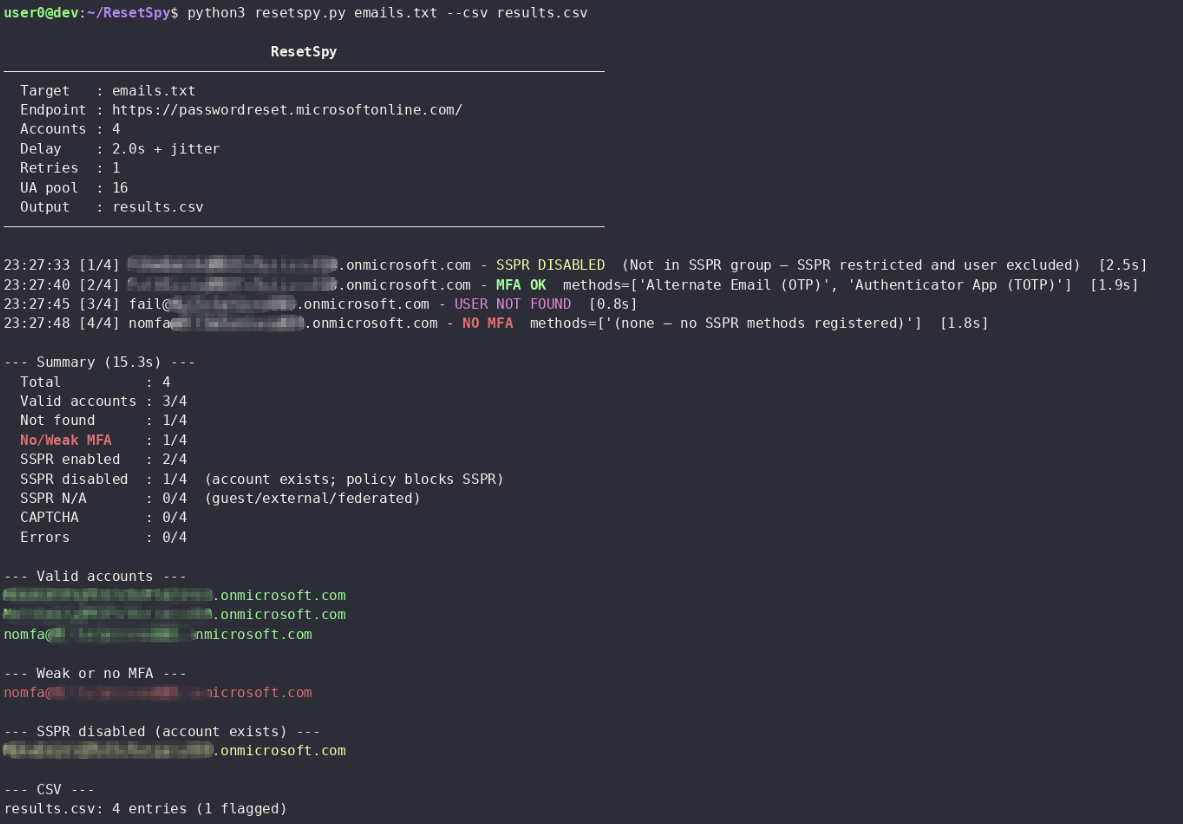 mlcsec/resetspy
Microsoft Self-Service Password Reset (SSPR) ポータルを介してユーザーアカウントと登録済みの認証方法を列挙する
 runzeroinc/sshamble
SSHサービスをスキャンして認証バイパス、タイミングリーク、弱い鍵、セッション後の露出を調査するリサーチツール。JSON出力と分析機能を備える。
 ivancabrera02/hashsiphon
HTTP認証プロキシ経由で現在のユーザーのNetNTLMv2ハッシュを抽出し、直接のSSPI呼び出しを回避します。v2は認証をBITSサービスに委任してプロセスの帰属を断ち切ります。

 sakispat/simple-pentesting
認可されたペネトレーションテスト向けの教育用Pythonツールキット:スレッド化ポートスキャナー、サブドメインおよびディレクトリ列挙、バナーグラバー、ホストディスカバリを備え、リッチなCLIを提供します。
 yeee3642/edu-recon
教育セクター向けの許可された偵察・トリアージオーケストレーター(nmap/dirsearch/sqlmap/hydra + CVE-2024-4577、シークレット/APIキー漏洩、XSS、wp2shell)とWebコントロールパネル
 kaandemir993/darktortilla-rat-telegram-exfiltration-payload-extraction-analysis
DarkTortilla RATのリバースエンジニアリング解析。クレジットカードデータを窃取し、ブラウザのパスワードを復号化して、Telegram、SMTP、FTP経由で外部送信する高度なマルウェアです。
 gmh5225/csrfbrute
CSRFログイン総当たり攻撃ツールで、レッドチーム作戦向けに設計されており、動的なCSRFトークン更新、マルチスレッド並行処理、セッション復元機能を備え、高並行操作とインテリジェントな再試行メカニズムをサポートします。
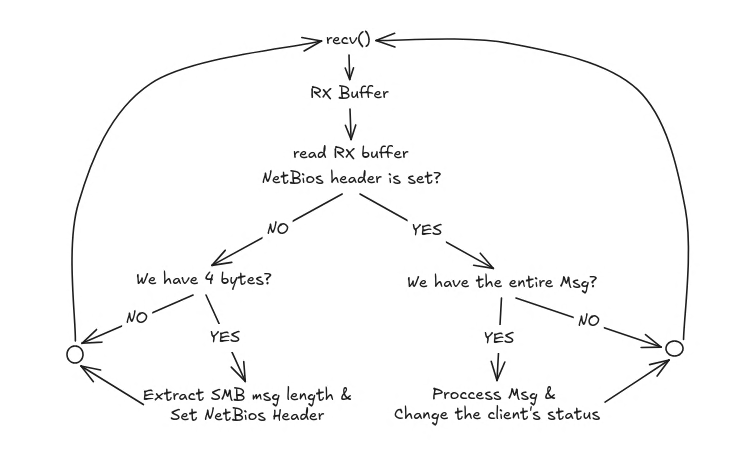 lcky00/impostor
SMB1サーバーによるNTLMv2ハッシュ傍受用ツール。C言語で記述されています。
 hackerest/pwneye
あなたのONVIFおよびRTSPカメラコンパニオン。実世界のセキュリティカメラの発見とハッキングのためのツールです 🎥
 mr-un1k0d3r/redteamscripts
攻撃的レッドチームスクリプト集。プロセス終了、フィッシング用SPFバイパス、パスワードスプレー攻撃、ColdFusionパスワード復号化を含む。
 brannondorsey/naive-hashcat
プラグアンドプレイのhashcatラッパー。事前設定された辞書攻撃、ルールベース攻撃、コンビネータ攻撃、マスク攻撃を使用してパスワードハッシュをクラッキングし、数十種類のハッシュタイプに対応し、復元された認証情報をpotファイルに書き込みます。
 frizb/hashcat-cheatsheet
OSCP/ペネトレーションテスト向けHashcatリファレンス:ハッシュ識別、Linux、Windows、アーカイブ、データベース、Kerberosチケットのクラッキング構文、およびルールベース攻撃。
 ragnt/angryoxide
攻撃的802.11監査ツール。非認証化(deauthentication)、不正クライアント(rogue-client)、チャネル切り替え攻撃を用いてWPA/WPA2ハンドシェイクとPMKIDキャプチャを自動化し、ヘッドレスモード、GPSロギング、Hashcat対応出力を備えています。
 wapiti-scanner/wapiti
Python3で書かれたWeb脆弱性スキャナー
 nccgroup/winauthlib
Windowsドメイン認証ライブラリ(資格情報のテスト用)