
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
メモリフォレンジック — ツール — 5 ページ | Kitploit

ツール

すべてAndroidセキュリティ認証と認可クラウドインフラストラクチャセキュリティ防御ツールディスクフォレンジック組み込みシステムセキュリティ汎用ユーティリティ侵害指標 (IOC) 管理OSINT (オープンソースインテリジェンス)パケットスニッフィングと分析パスワードクラッキングペネトレーションテストフレームワークフィッシングツール特権昇格偵察静的分析脆弱性スキャナーウェブ脆弱性スキャナーWi-Fi監査Bluetoothセキュリティコンテナセキュリティ動的分析 (サンドボックス)暗号化/復号化ツールエクスプロイトフレームワークID管理iOSセキュリティIoTセキュリティメモリフォレンジックネットワークマッピングソーシャルエンジニアリング用OSINTパスワード攻撃ペイロード生成永続化メカニズムポートスキャン静的コード分析 (SAST)脅威フィードとアグリゲーター脆弱性分析ウェブプロキシと傍受コード分析DNSおよびサブドメイン列挙動的コード分析 (DAST)エクスプロイトハッシュ分析IDS/IPS回避なりすましツール横移動モバイルアプリペンテストネットワークフォレンジックリバースエンジニアリングRFID/NFCツールSCADA/ICSセキュリティスクリプトと自動化サーバーレスセキュリティシェルコードウェブアプリケーション悪用APIセキュリティテスト構成監査データ流出デバッガフォレンジック情報収集モバイルフォレンジックネットワークアクセスコントロールポストエクスプロイトセキュリティ仮想化フィッシングWAFバイパスウェブセキュリティファジングネットワークセキュリティステガノグラフィーワイヤレスセキュリティデータ復旧マルウェア分析デジタルフォレンジックハードウェアハッキング暗号化CTFペネトレーションテストクラウドセキュリティDevSecOpsモバイルセキュリティプライバシーコマンド&コントロールソーシャルエンジニアリングハードウェアセキュリティユーティリティとフレームワークハードウェアとIoTセキュリティシークレット検出バイナリ解析脅威インテリジェンスアイデンティティ&アクセス管理 (IAM)サプライチェーンセキュリティ認証機械学習侵入検知論文と研究設定ミスサブドメイン列挙メール収集学習と教育AI支援リバースエンジニアリングDNSファジングレッドチーミングインシデントレスポンスクローラー厳選リソースリモートアクセスツールシェルコード生成ペイロード開発リモートアクセストロイの木馬APIセキュリティアンチボットフィンガープリントスプーフィングCAPTCHAバイパスメールセキュリティDNS分析カオスエンジニアリング学習パスとコースコンテナエスケープAIセキュリティデータベースセキュリティファームウェア解析異常検知ログ分析敵対的攻撃バイナリエクスプロイトラボと実践
最新関連度人気最近更新
327 件
libdlmalloc preview

libdlmalloc

GitHubnccgroup/libdlmalloc

dlmalloc用のヒープ解析ツール

embedded-systems-securitymemory-forensicsreverse-engineering+2
324年前
libptmalloc preview

libptmalloc

GitHubnccgroup/libptmalloc

ptmalloc向けヒープ解析ツール

memory-forensicsreverse-engineeringdebuggers+1
464年前
libmempool preview

libmempool

GitHubnccgroup/libmempool

mempool用ヒープ分析ツール

embedded-systems-securitymemory-forensicsreverse-engineering+3
134年前
libtalloc preview

libtalloc

GitHubnccgroup/libtalloc

libtalloc は、GDB とともに使用して「トリビアルアロケータ」(talloc) を解析できる Python スクリプトです。
memory-forensicsvulnerability-analysisreverse-engineering+2
1711年前
memgrep preview

memgrep

GitHubnccgroup/memgrep

メモリ検索ユーティリティ

memory-forensicsforensicsinformation-gathering+3
4412年前
memaddressanalysis preview

memaddressanalysis

GitHubnccgroup/memaddressanalysis

メモリアドレス解析に関する研究プロジェクト
memory-forensicsvulnerability-analysisbinary-analysis+1
1412年前
memscan preview

memscan

GitHubnccgroup/memscan

Windowsプロセスのメモリ空間内で、文字列、正規表現、磁気ストライプカードのトラックに含まれるクレジットカード番号を検索します。
reconnaissancememory-forensicsdata-exfiltration+5
1295年前
mnemosyne preview

mnemosyne

GitHubnccgroup/mnemosyne

汎用Windowsメモリスクレイピングツール
dynamic-analysis-sandboxingmemory-forensicsinformation-gathering+2
699年前
WindowsPatchDetector preview

WindowsPatchDetector

GitHubnccgroup/windowspatchdetector

实验性Windows .text节补丁检测器
defensive-toolsmemory-forensicsforensics+3
2311年前
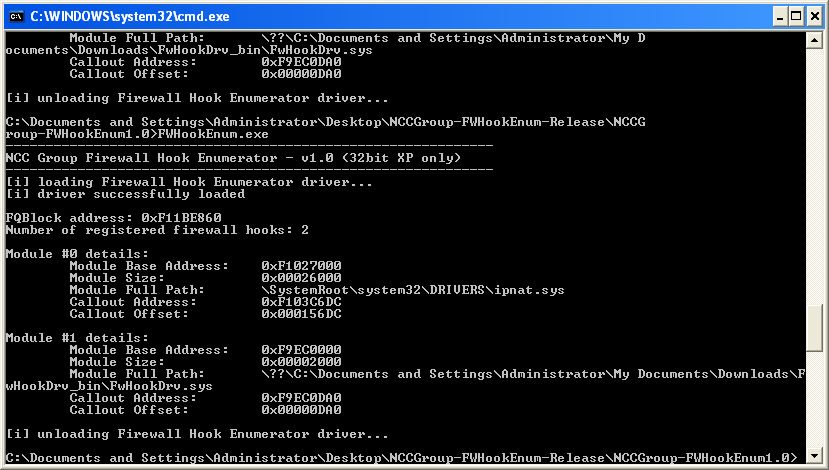
WindowsFirewallHookDriverEnumeration preview

WindowsFirewallHookDriverEnumeration

GitHubnccgroup/windowsfirewallhookdriverenumeration

Windows 2000、XP、2003 上で Windows ファイアウォール フック ドライバーを列挙するためのツール
memory-forensicsforensicsmalware-analysis+2
2111年前
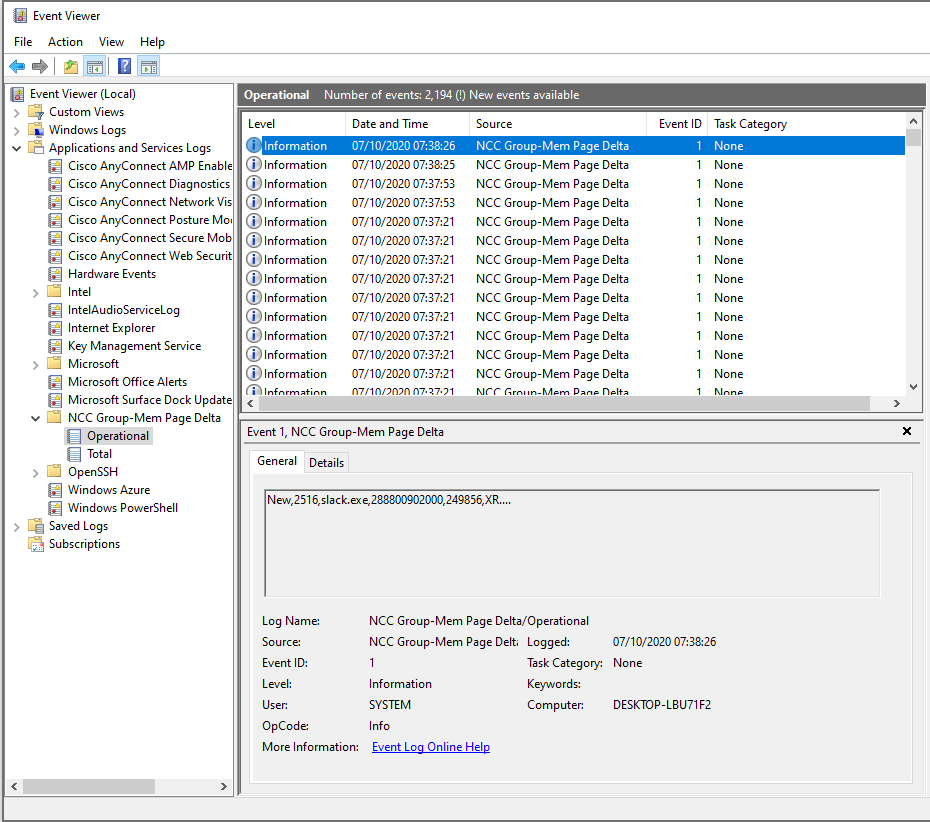
WindowsMemPageDelta preview

WindowsMemPageDelta

GitHubnccgroup/windowsmempagedelta

脅威検出を容易にするため、Windows実行可能メモリページの変更に関するテレメトリを提供するMicrosoft Windowsサービス。
defensive-toolsmemory-forensicsanomaly-detection+1
336年前
zipdefrag preview

zipdefrag

GitHubnccgroup/zipdefrag

Recon Montreal 2018 で発表

embedded-systems-securitymemory-forensicsreverse-engineering+3
78年前
Malware-analysis-and-Reverse-engineering preview

Malware-analysis-and-Reverse-engineering

GitHubdump-guy/malware-analysis-and-reverse-engineering

私が公開しているマルウェア分析とリバースエンジニアリングの一部。
memory-forensicsexploitationreverse-engineering+8
9602年前
RansomLord preview

RansomLord

GitHubmalvuln/ransomlord

RansomLordは、ランサムウェアの暗号化前にこれを無力化するために使用されるPEファイルの作成を自動化する、概念実証(PoC)のアンチランサムウェア・エクスプロイトツールです。

defensive-toolsmemory-forensicsexploitation+4
5161年前
bulk_extractor preview

bulk_extractor

GitHubsimsong/bulk_extractor

これは開発ツリーです。本番版のダウンロードは次にあります:

disk-forensicsosintmemory-forensics+9
1.4k6日前
yara-x preview

yara-x

GitHubvirustotal/yara-x

YARA を Rust で書き直したもの。

defensive-toolsdisk-forensicsioc-management+14
1.2k2日前
forensicscanner preview

forensicscanner

GitHubappliedsec/forensicscanner

フォレンジックスキャナー
disk-forensicsmemory-forensicsnetwork-forensics+3
4113年前
teamviewer-dumper preview

teamviewer-dumper

GitHubattackercan/teamviewer-dumper

メモリからTeamViewerのIDとパスワードをダンプします。他のツールよりもはるかに優れています。

password-crackingreconnaissancememory-forensics+3
988年前
前へ1…456…19次へ