
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
メモリフォレンジック — ツール — 3 ページ | Kitploit

ツール

すべてAndroidセキュリティ認証と認可クラウドインフラストラクチャセキュリティ防御ツールディスクフォレンジック組み込みシステムセキュリティ汎用ユーティリティ侵害指標 (IOC) 管理OSINT (オープンソースインテリジェンス)パケットスニッフィングと分析パスワードクラッキングペネトレーションテストフレームワークフィッシングツール特権昇格偵察静的分析脆弱性スキャナーウェブ脆弱性スキャナーWi-Fi監査Bluetoothセキュリティコンテナセキュリティ動的分析 (サンドボックス)暗号化/復号化ツールエクスプロイトフレームワークID管理iOSセキュリティIoTセキュリティメモリフォレンジックネットワークマッピングソーシャルエンジニアリング用OSINTパスワード攻撃ペイロード生成永続化メカニズムポートスキャン静的コード分析 (SAST)脅威フィードとアグリゲーター脆弱性分析ウェブプロキシと傍受コード分析DNSおよびサブドメイン列挙動的コード分析 (DAST)エクスプロイトハッシュ分析IDS/IPS回避なりすましツール横移動モバイルアプリペンテストネットワークフォレンジックリバースエンジニアリングRFID/NFCツールSCADA/ICSセキュリティスクリプトと自動化サーバーレスセキュリティシェルコードウェブアプリケーション悪用APIセキュリティテスト構成監査データ流出デバッガフォレンジック情報収集モバイルフォレンジックネットワークアクセスコントロールポストエクスプロイトセキュリティ仮想化フィッシングWAFバイパスウェブセキュリティファジングネットワークセキュリティステガノグラフィーワイヤレスセキュリティデータ復旧マルウェア分析デジタルフォレンジックハードウェアハッキング暗号化CTFペネトレーションテストクラウドセキュリティDevSecOpsモバイルセキュリティプライバシーコマンド&コントロールソーシャルエンジニアリングハードウェアセキュリティユーティリティとフレームワークハードウェアとIoTセキュリティシークレット検出バイナリ解析脅威インテリジェンスアイデンティティ&アクセス管理 (IAM)サプライチェーンセキュリティ認証機械学習侵入検知論文と研究設定ミスサブドメイン列挙メール収集学習と教育AI支援リバースエンジニアリングDNSファジングレッドチーミングインシデントレスポンスクローラー厳選リソースリモートアクセスツールシェルコード生成ペイロード開発リモートアクセストロイの木馬APIセキュリティアンチボットフィンガープリントスプーフィングCAPTCHAバイパスメールセキュリティDNS分析カオスエンジニアリング学習パスとコースコンテナエスケープAIセキュリティデータベースセキュリティファームウェア解析異常検知ログ分析敵対的攻撃バイナリエクスプロイトラボと実践
最新関連度人気最近更新
327 件
libpeconv preview

libpeconv

GitHubhasherezade/libpeconv

マルウェア解析とリバースエンジニアリングのためのカスタムPE読み込み・操作ライブラリ。手動マッピング、IATフッキング、メモリダンプ、インポート再構築に対応。

memory-forensicsreverse-engineeringshellcode+4
1.4k6ヶ月前
awesome-incident-response preview

awesome-incident-response

GitHubmeirwah/awesome-incident-response

インシデントレスポンスおよびDFIRツールの厳選インデックス。メモリおよびディスクフォレンジック、証拠収集、ログ分析、プレイブック、セキュリティアナリスト向けの教育リソースを含みます。

disk-forensicsmemory-forensicsforensics+9
9.5k5日前
timesketch preview

timesketch

GitHubgoogle/timesketch

インシデントレスポンスとDFIR調査を支援するため、イベントログの取り込み・検索・注釈付けを行う協調型フォレンジックタイムライン分析プラットフォーム。
disk-forensicsioc-managementmemory-forensics+7
3.4k4日前
avml preview

avml

GitHubmicrosoft/avml

フォレンジックおよびインシデントレスポンス向けのポータブルLinux RAM取得ツールで、オプションの圧縮とリモートストリーミングに対応したLiME互換イメージをキャプチャします。
memory-forensicsforensicsdigital-forensics+1
1.1k5日前
memory-forensic preview

memory-forensic

GitHubsecurityronin/memory-forensic

あらゆるメモリダンプを走査。隠されたものを見つけ出す。単一の静的RustバイナリによるLinux + Windowsカーネルフォレンジック — Pythonは不要。
ioc-managementmemory-forensicsnetwork-forensics+7
121ヶ月前
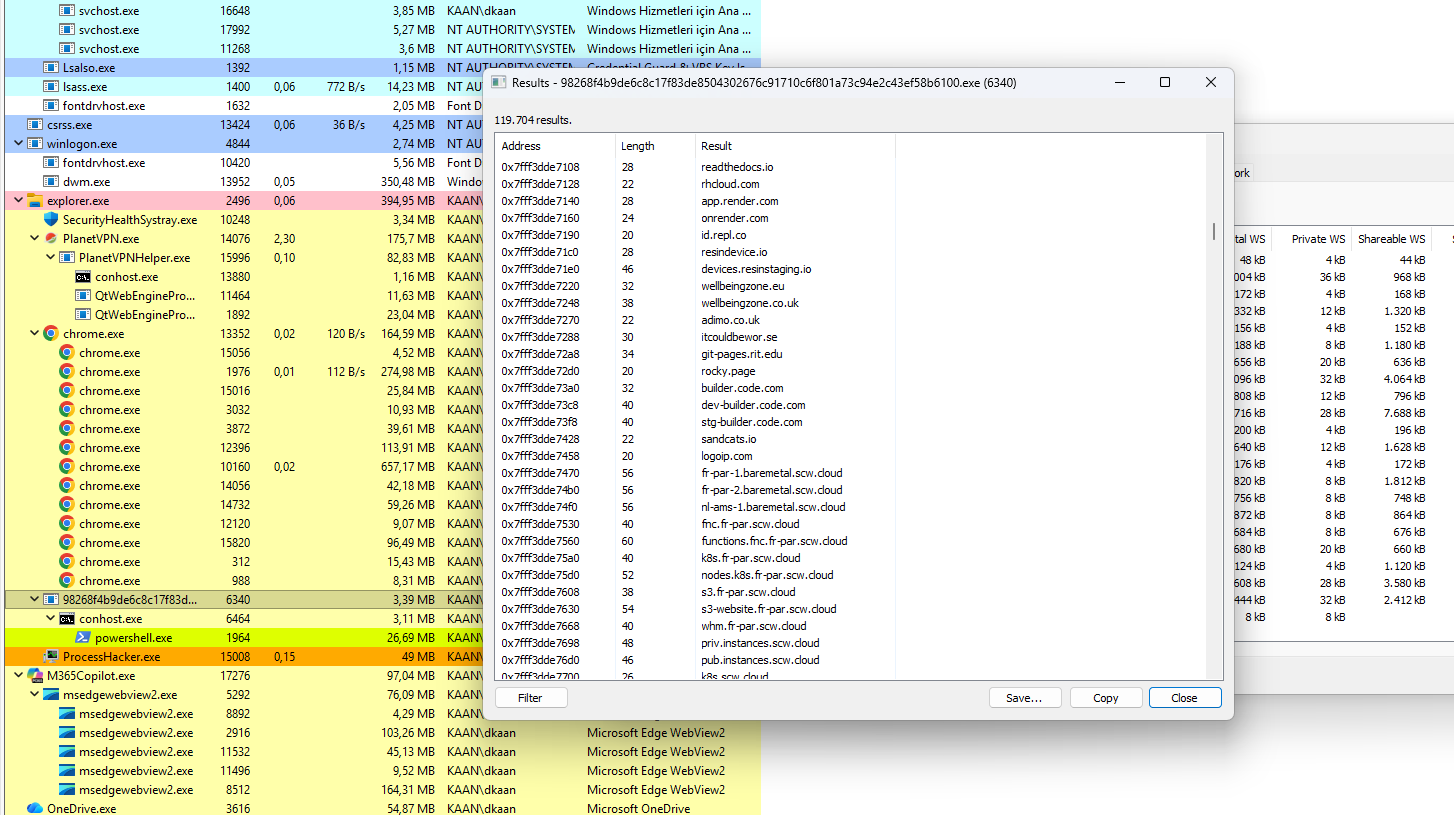
Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis preview

Dropper-GCleaner-C2-Infrastructure-Kernel-Driver-PowerShell-Conhost-Payload-Analysis

GitHubkaandemir993/dropper-gcleaner-c2-infrastructure-kernel-driver-powershell-conhost-payload-analysis

ドロッパーGCleanerのリバースエンジニアリング分析。このマルウェアは、堅牢なC2インフラストラクチャ、カーネルドライバのロード、PowerShell/Conhostの実行、.rdataペイロードの抽出を利用します。30以上のC2ドメイン、NtLoadDriver、完全なAPIリストを含みます。
privilege-escalationmemory-forensicspersistence-mechanisms+6
62ヶ月前
memdumper preview

memdumper

GitHubcenobyte-vincit/memdumper

macOSのデバッガentitlementsとDYLD_INSERT_LIBRARIESを悪用して、実行中のプロセスのメモリをダンプまたは検索しつつ、EDRの帰属を署名済みヘルパーバイナリへ移行させます。
memory-forensicsids-ips-evasioninformation-gathering+4
12ヶ月前
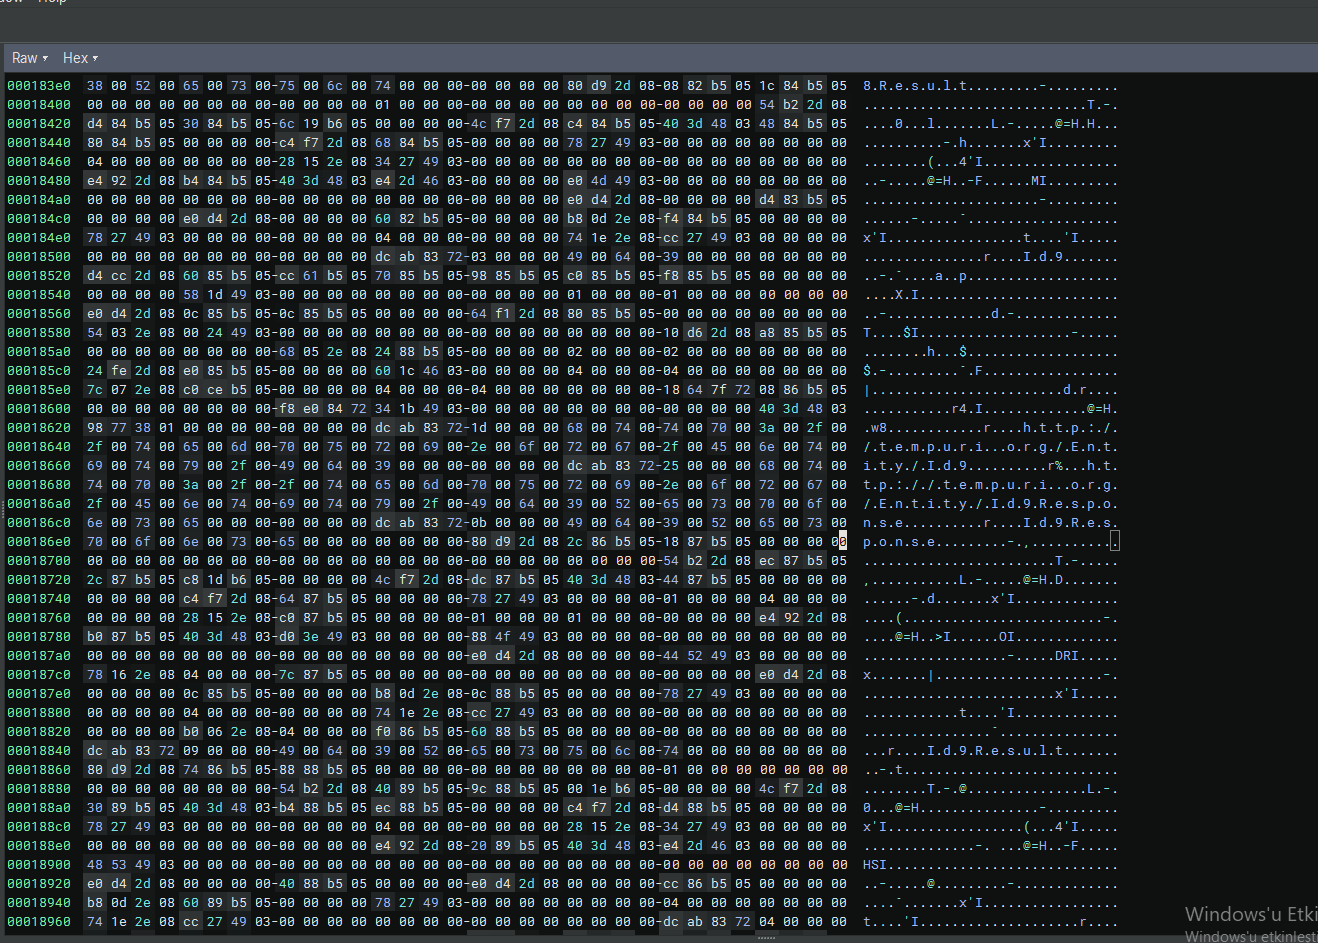
RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis preview

RedLine-Stealer-C2-Defender-Bypass-Payload-Analysis

GitHubkaandemir993/redline-stealer-c2-defender-bypass-payload-analysis

RedLine Stealer のリバースエンジニアリング解析。.NET ベースの情報窃取型マルウェアで、C2 ドメイン (198.46.86.63、tempuri.org) を使用し、Windows Defender のバイパスと 7200 KB のペイロード抽出を行います。
memory-forensicspersistence-mechanismsreverse-engineering+4
12ヶ月前
keepass-exfil-forensics preview

keepass-exfil-forensics

GitHubpugazhendii22/keepass-exfil-forensics

TryHackMe DFIRチャレンジ向けのネットワークフォレンジックwriteupとツール群:PCAPトラフィックからhex→Base64→XORのデータ窃取チェーンを解析し、その後CVE-2023-32784を介してプロセスメモリダンプからKeePassマスターパスワードを復元します。
packet-sniffing-analysispassword-crackingmemory-forensics+6
2ヶ月前
mal_unpack preview

mal_unpack

GitHubhasherezade/mal_unpack

PE-sieveベースの動的アンパッカー
dynamic-analysis-sandboxingmemory-forensicsreverse-engineering+2
8276ヶ月前
GarbageMan preview

GarbageMan

GitHubwithsecurelabs/garbageman

GarbageManは、ヒープ解析を通じて.NETバイナリを分析するためのツールセットです。
memory-forensicsreverse-engineeringdata-exfiltration+3
1213年前
physmem2profit preview

physmem2profit

GitHubreverseclabs/physmem2profit

Physmem2profitは、物理メモリをリモートで分析することにより、ターゲットホストのLSASSプロセスのミニダンプを作成するために使用できます。
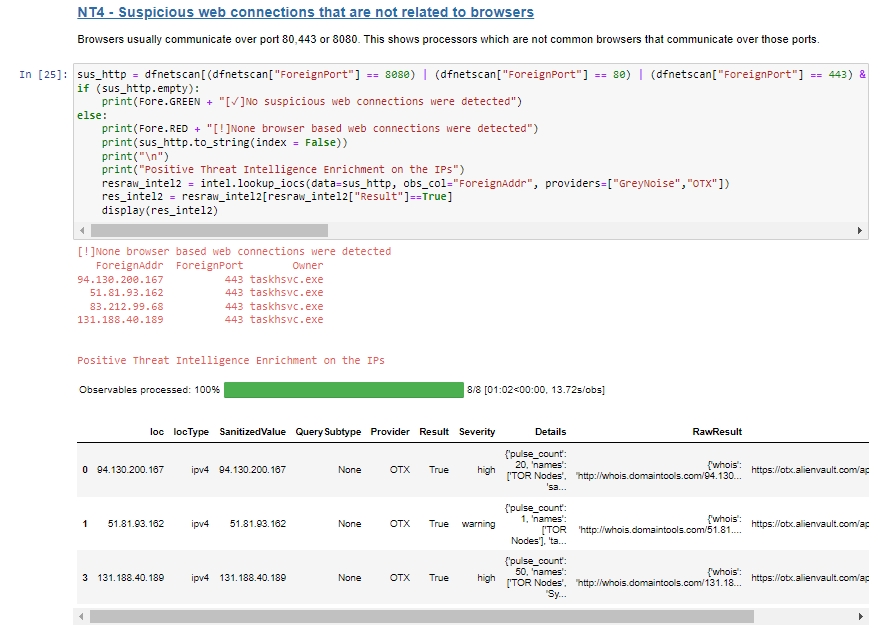
memory-forensicspassword-attacksdata-exfiltration+4
4224年前
memOptix preview

memOptix

GitHubblueteam0ps/memoptix

Volatilityメモリ抽出フレームワークによって生成された出力の解析を支援するためのJupyterノートブック。
memory-forensicsforensicsdigital-forensics+2
983年前
AzTokenFinder preview

AzTokenFinder

GitHubhackmichnet/aztokenfinder

攻撃用トークン収集ユーティリティで、Office、Edge、Teams、PowerShell の x64 プロセスメモリと TokenBroker キャッシュファイルから Azure AD/O365 の JWT トークンを検索します。
memory-forensicspost-exploitationpenetration-testing+3
1093年前
Awesome-CobaltStrike preview

Awesome-CobaltStrike

GitHubzer0yu/awesome-cobaltstrike

素晴らしいCobaltStrikeリソースのリスト
memory-forensicsids-ips-evasionlateral-movement+7
4.4k3年前
truffleproc preview

truffleproc

GitHubcontrolplaneio/truffleproc

truffleproc — 在进程内存中搜寻秘密(TruffleHog 与 gdb 的结合)
memory-forensicsdebuggersdigital-forensics+1
1283年前
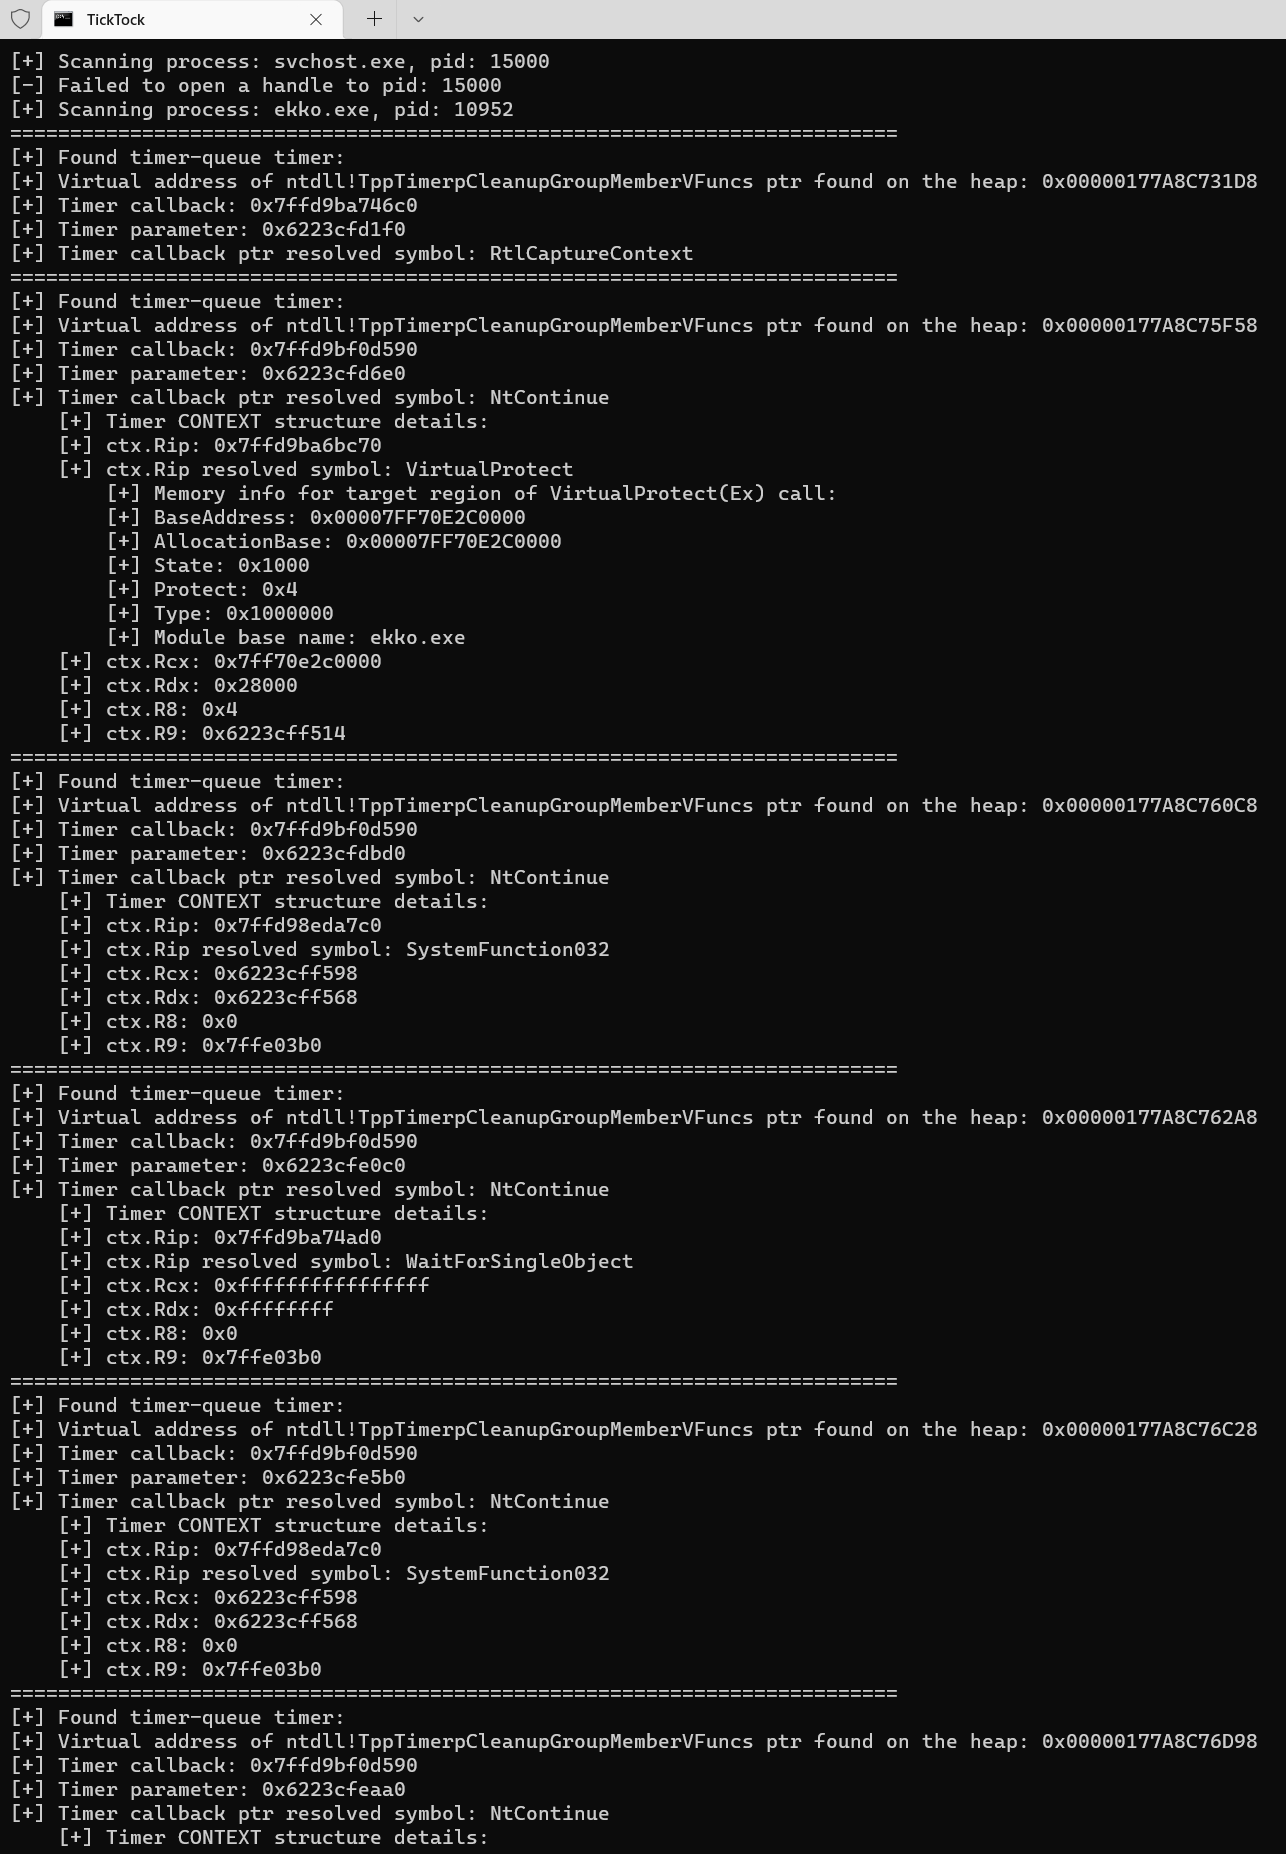
TickTock preview

TickTock

GitHubwithsecurelabs/ticktock

Windows のタイマーキュー タイマーを列挙して Ekko スリープ難読化を検出し、回避型メモリ常駐脅威の識別におけるメモリフォレンジックスとマルウェア解析を支援します。
defensive-toolsmemory-forensicsmalware-analysis
1134年前
SuperMem preview

SuperMem

GitHubcrowdstrike/supermem

トリアージタイプに基づいてWindowsメモリイメージを処理するために開発されたPythonスクリプト。

memory-forensicsforensicsmalware-analysis+2
2672年前
前へ1234…19次へ