
Skip to content
KitploitKITPLOIT
ツールエクスプロイトブログ
Log in
提出
ツールエクスプロイトブログ
提出

ハッキング、侵入テスト、サイバーセキュリティツールをあなたのセキュリティアーセナルに!

Kitploitはハッキング、サイバーセキュリティ、ペネトレーションテストのツールディレクトリです。最新のプロジェクトアップデートを見つけて、脆弱性の発見、システム分析、テストの自動化、セキュリティの強化を行いましょう。

フィードお問い合わせプライバシー© 2026 Kitploit

ツールディレクトリ

カテゴリ

すべてのカテゴリを見る
Loading categories
メモリフォレンジック — ツール — 2 ページ | Kitploit

ツール

すべてAndroidセキュリティ認証と認可クラウドインフラストラクチャセキュリティ防御ツールディスクフォレンジック組み込みシステムセキュリティ汎用ユーティリティ侵害指標 (IOC) 管理OSINT (オープンソースインテリジェンス)パケットスニッフィングと分析パスワードクラッキングペネトレーションテストフレームワークフィッシングツール特権昇格偵察静的分析脆弱性スキャナーウェブ脆弱性スキャナーWi-Fi監査Bluetoothセキュリティコンテナセキュリティ動的分析 (サンドボックス)暗号化/復号化ツールエクスプロイトフレームワークID管理iOSセキュリティIoTセキュリティメモリフォレンジックネットワークマッピングソーシャルエンジニアリング用OSINTパスワード攻撃ペイロード生成永続化メカニズムポートスキャン静的コード分析 (SAST)脅威フィードとアグリゲーター脆弱性分析ウェブプロキシと傍受コード分析DNSおよびサブドメイン列挙動的コード分析 (DAST)エクスプロイトハッシュ分析IDS/IPS回避なりすましツール横移動モバイルアプリペンテストネットワークフォレンジックリバースエンジニアリングRFID/NFCツールSCADA/ICSセキュリティスクリプトと自動化サーバーレスセキュリティシェルコードウェブアプリケーション悪用APIセキュリティテスト構成監査データ流出デバッガフォレンジック情報収集モバイルフォレンジックネットワークアクセスコントロールポストエクスプロイトセキュリティ仮想化フィッシングWAFバイパスウェブセキュリティファジングネットワークセキュリティステガノグラフィーワイヤレスセキュリティデータ復旧マルウェア分析デジタルフォレンジックハードウェアハッキング暗号化CTFペネトレーションテストクラウドセキュリティDevSecOpsモバイルセキュリティプライバシーコマンド&コントロールソーシャルエンジニアリングハードウェアセキュリティユーティリティとフレームワークハードウェアとIoTセキュリティシークレット検出バイナリ解析脅威インテリジェンスアイデンティティ&アクセス管理 (IAM)サプライチェーンセキュリティ認証機械学習侵入検知論文と研究設定ミスサブドメイン列挙メール収集学習と教育AI支援リバースエンジニアリングDNSファジングレッドチーミングインシデントレスポンスクローラー厳選リソースリモートアクセスツールシェルコード生成ペイロード開発リモートアクセストロイの木馬APIセキュリティアンチボットフィンガープリントスプーフィングCAPTCHAバイパスメールセキュリティDNS分析カオスエンジニアリング学習パスとコースコンテナエスケープAIセキュリティデータベースセキュリティファームウェア解析異常検知ログ分析敵対的攻撃バイナリエクスプロイトラボと実践
最新関連度人気最近更新
327 件
BHPAI preview

BHPAI

GitHubrin449/bhpai

ステルスRing-3 Windowsサンドボックス、静的PE/PDFアナライザー、ランサムウェア鍵復元、および誤検知耐性のある検出のためのAIアンサンブルを組み合わせたマルチフォーマットマルウェア解析プラットフォーム。

defensive-toolsstatic-analysisdynamic-analysis-sandboxing+8
5
1ヶ月前
EvilKaspersky preview

EvilKaspersky

GitHubgmh5225/evilkaspersky

KasperskyHookをベースにしたWindowsカーネルドライバーの実験で、プロセス間メモリコピーにダイレクトシステムコールを使用し、ドライバーのアンロードとそのメモリの消去をサポートします。

defensive-toolsprivilege-escalationmemory-forensics+3
22年前
DMA-ProcessDumper preview

DMA-ProcessDumper

GitHubgmh5225/dma-processdumper

PCIe FPGAデバイス上でDMAを使用したシンプルなプロセスダンパー

memory-forensicsreverse-engineeringdata-exfiltration+3
4年前
Driver-kaldereta preview

Driver-kaldereta

GitHubgmh5225/driver-kaldereta

署名されていないカーネルモードドライバで、メモリ変更を行うもの

general-purpose-utilitiesdynamic-analysis-sandboxingmemory-forensics+8
114年前
Driver-PiDqSerializationWrite-Example preview

Driver-PiDqSerializationWrite-Example

GitHubgmh5225/driver-pidqserializationwrite-example

PiDqSerializationWriteの使い方。マップされたドライバからの安全な読み取りと書き込みの方法を紹介します

dynamic-analysis-sandboxingmemory-forensicsexploitation+5
23年前
how_to_become_a_malware_analyst preview

how_to_become_a_malware_analyst

GitHubpinksawtooth/how_to_become_a_malware_analyst

Curated guide to becoming a malware analyst, covering essential knowledge, reverse engineering, analysis tools, and LLM-assisted learning with…
memory-forensicsreverse-engineeringmalware-analysis+7
2841ヶ月前
umbra preview

umbra

GitHubymsniper/umbra

External read-only game overlay for Linux. Derived offsets, composed skeletons, optional kernel module for ptrace-independent memory reads and…
memory-forensicsexploitationreverse-engineering+1
1712日前
ReflectiveDLLInjection preview

ReflectiveDLLInjection

GitHubstephenfewer/reflectivedllinjection

リフレクティブDLLインジェクションは、リフレクティブプログラミングの概念を用いて、ホストプロセスのメモリからライブラリのロードを実行するライブラリインジェクション技術です。

memory-forensicsexploitationpost-exploitation+2
3.4k4年前
DFIR-LABS preview

DFIR-LABS

GitHubazr43lkn1ght/dfir-labs

Hands-on DFIR challenges covering digital forensics, incident response, malware analysis, and threat hunting with CTF-style flags and real-world…
disk-forensicsmemory-forensicsnetwork-forensics+6
60228日前
vol-rs preview

vol-rs

GitHubdaffainfo/vol-rs

Volatility 3 ported to Rust. Same output, much faster.
memory-forensicsvulnerability-analysisforensics+3
19612日前
KsDumper-11 preview

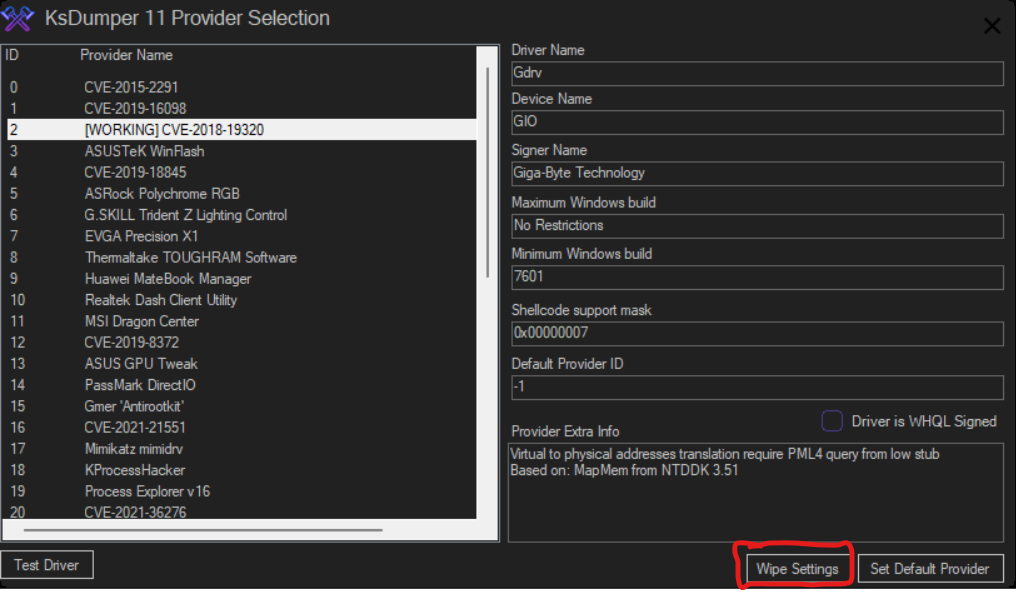
KsDumper-11

GitHubmastercodeon314/ksdumper-11

古典にして伝説的なKsDumperの復活
memory-forensicsexploitationreverse-engineering+1
5911年前
volatility-plugins preview

volatility-plugins

GitHubwithsecurelabs/volatility-plugins

Volatilityプラグイン群。メモリフォレンジック用で、Gargoyleメモリスキャン回避技術の検出を含みます。
memory-forensicsforensicsmalware-analysis+2
118年前
dotnet-gargoyle preview

dotnet-gargoyle

GitHubwithsecurelabs/dotnet-gargoyle

.NET 版のGargoyleメモリスキャン回避テクニックに相当するスピリチュアルな実装
memory-forensicsmalware-analysisred-teaming
517年前
radare2-scripts preview

radare2-scripts

GitHubwithsecurelabs/radare2-scripts

# マルウェア解析用radare2スクリプト集:メモリダンプからのバイナリ抽出、PEヘッダーのパッチ適用、シェルコード内のハッシュ化された関数インポートのデコード
memory-forensicsreverse-engineeringshellcode+3
328年前
memory-carving-scripts preview

memory-carving-scripts

GitHubwithsecurelabs/memory-carving-scripts

感染したメモリダンプから有用な情報を抽出するためのスクリプト
memory-forensicsforensicsmalware-analysis+2
108年前
community preview

community

GitHubvolatilityfoundation/community

メモリフォレンジックスのためのコミュニティ保守のVolatilityプラグインコレクションで、マルウェアおよびプロセス検査用のモジュールでメモリダンプ分析を拡張します。
memory-forensicsmalware-analysisdigital-forensics
3786年前
dwarf2json preview

dwarf2json

GitHubvolatilityfoundation/dwarf2json

ELF/DWARF のシンボルおよび型情報を vol3 の中間 JSON に変換する
memory-forensicsreverse-engineeringdigital-forensics+2
1602年前
LiME preview

LiME

GitHubjtsylve/lime

LinuxおよびAndroidデバイスから揮発性メモリを取得するためのカーネルモジュールで、フォレンジック的に健全なキャプチャをディスクまたはネットワーク経由で生成します。

memory-forensicsforensicsmobile-forensics+2
2.0k6ヶ月前
前へ123…19次へ