
DumpBrowserSecrets
最新のChromiumベースおよびGeckoベースのブラウザ(Chrome、Microsoft Edge、Firefox、Opera、Opera GX、Vivaldi)から、リフレッシュトークン、Cookie、保存された認証情報、クレジットカード、自動入力エントリ、閲覧履歴、ブックマークなどのブラウ…

最新のChromiumベースおよびGeckoベースのブラウザ(Chrome、Microsoft Edge、Firefox、Opera、Opera GX、Vivaldi)から、リフレッシュトークン、Cookie、保存された認証情報、クレジットカード、自動入力エントリ、閲覧履歴、ブックマークなどのブラウ…

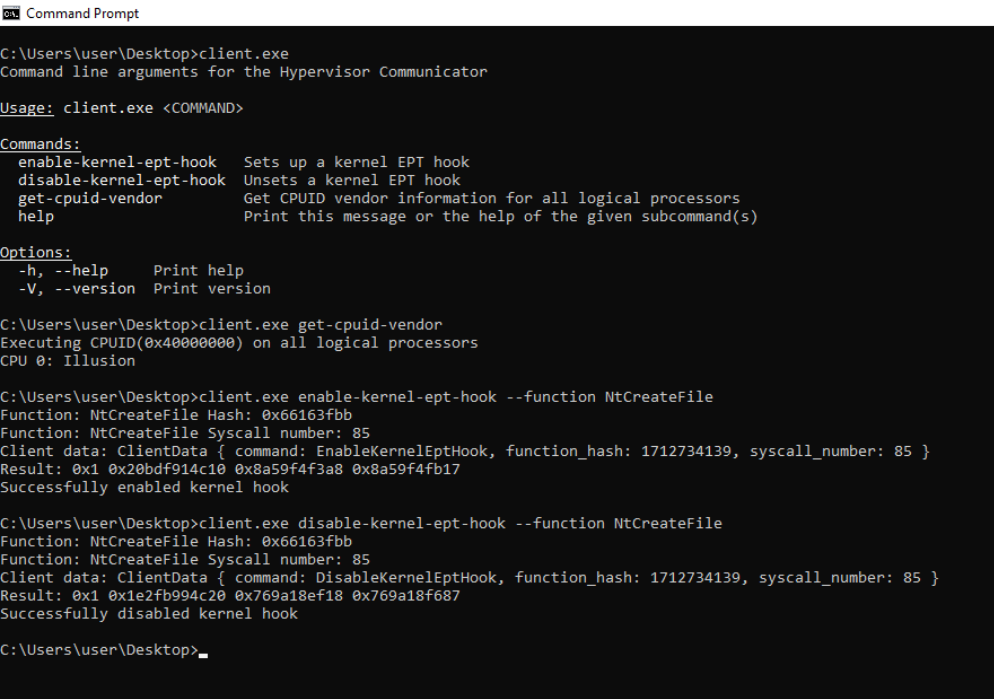
Rusty Hypervisor - RustによるWindows UEFI Blue Pill Type-1ハイパーバイザー(コードネーム: Illusion)

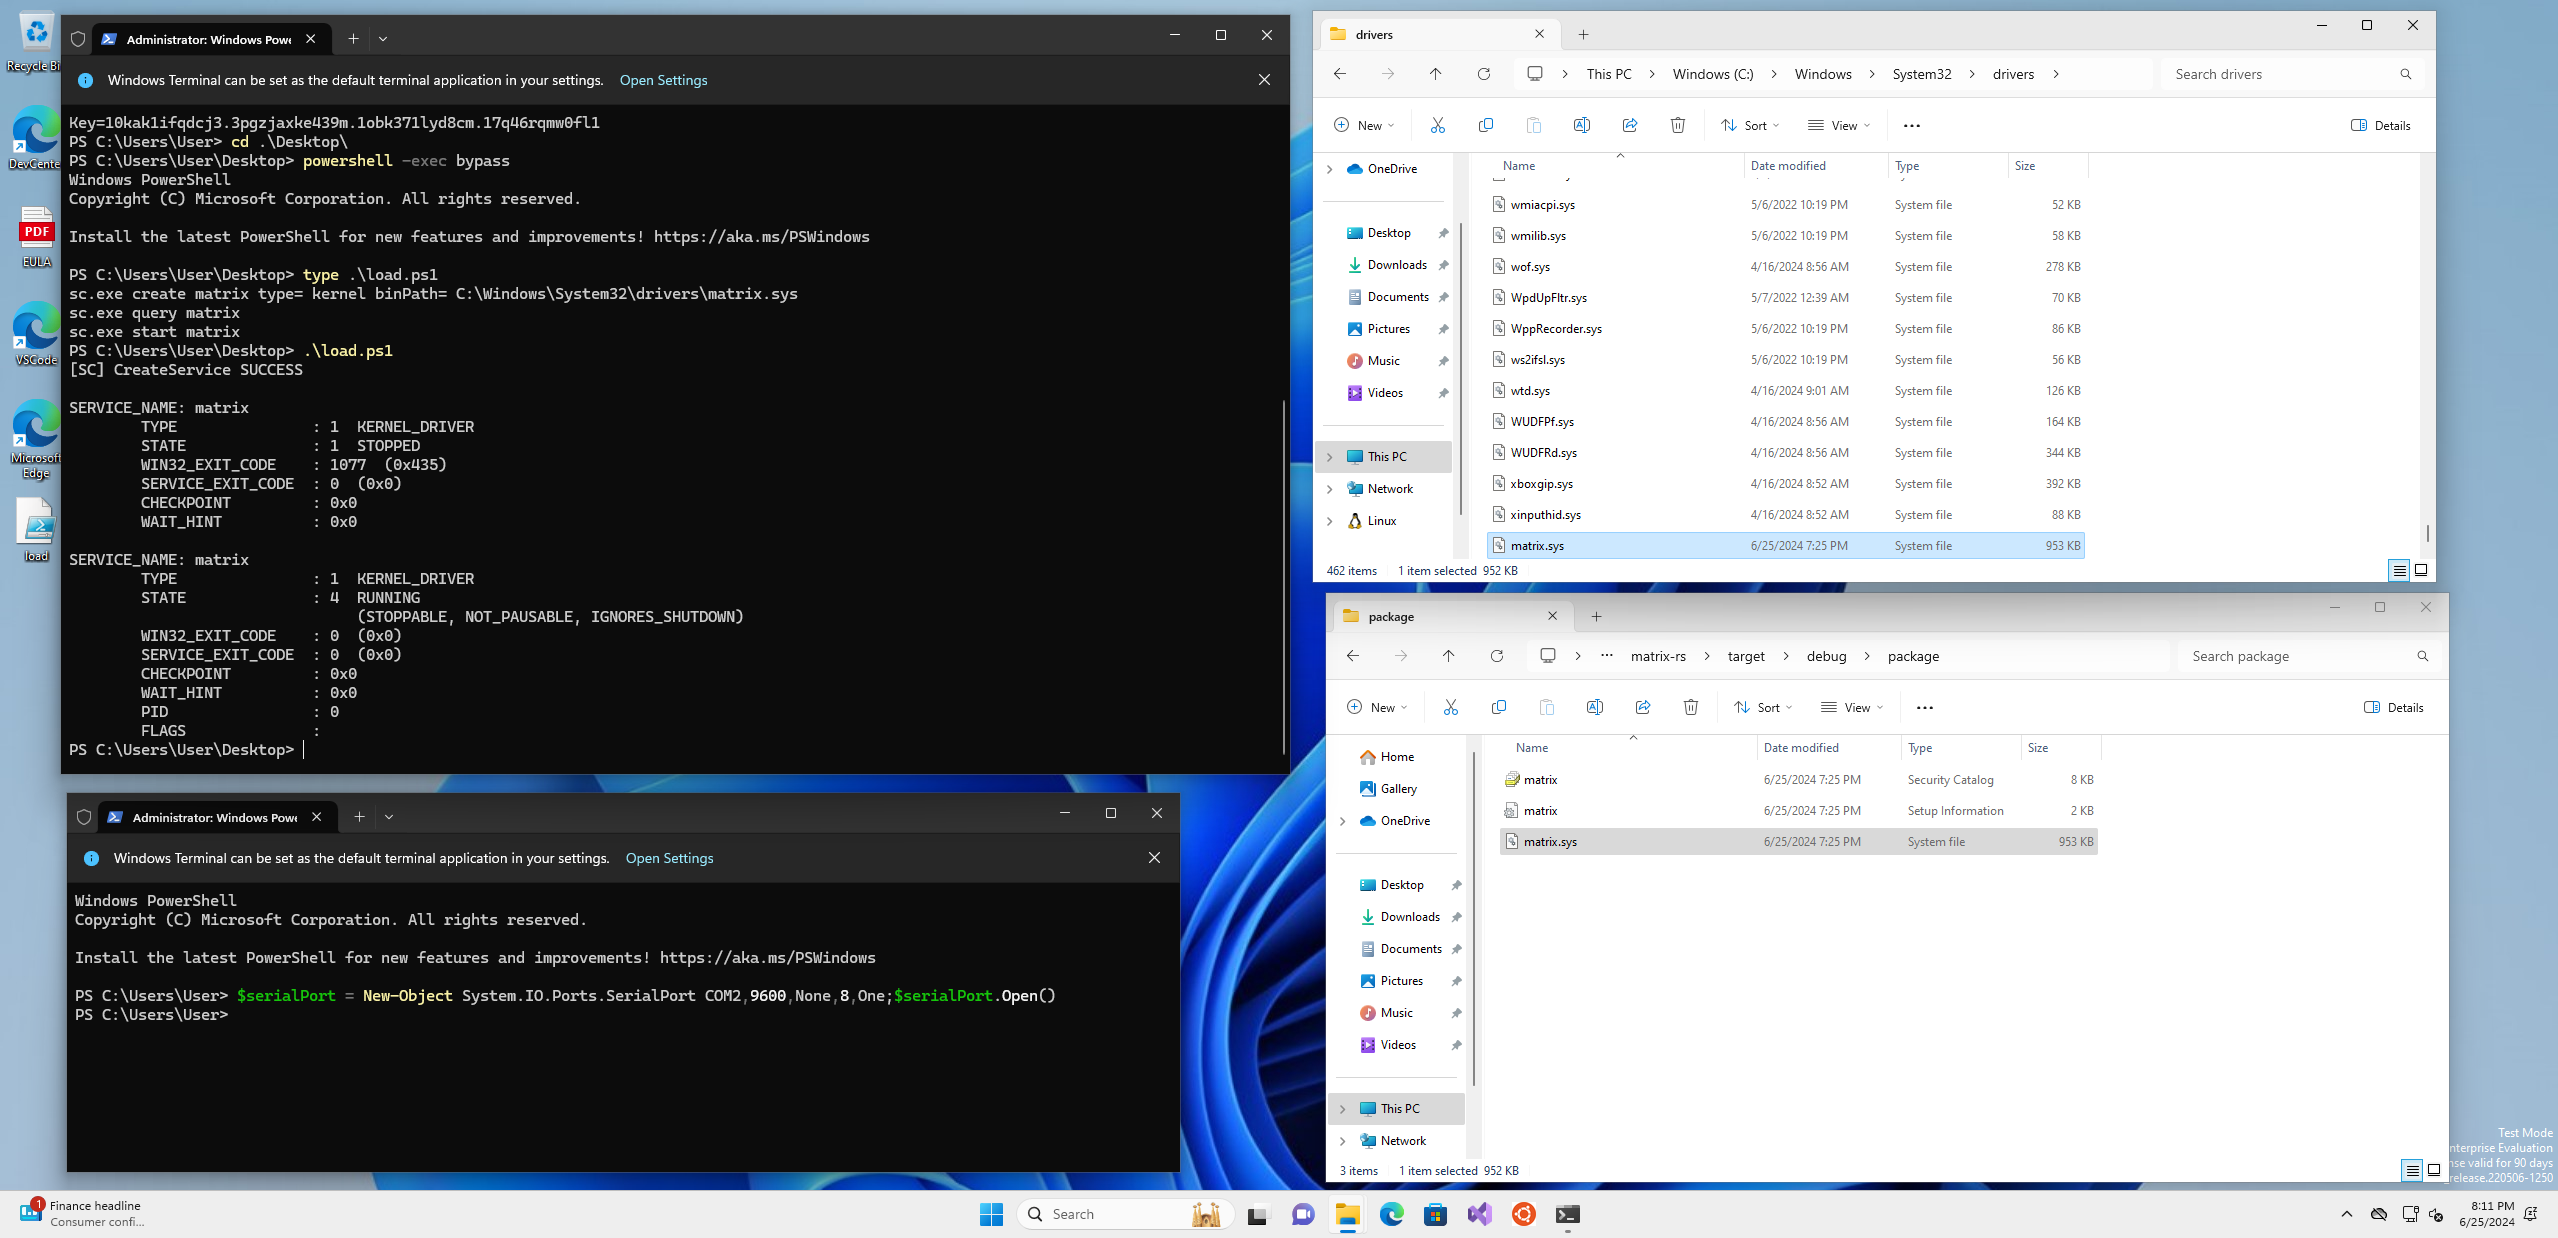
Rusty Hypervisor - Rust製Windowsカーネル Blue Pill Type-2ハイパーバイザー(コードネーム: Matrix)

RAM イメージングユーティリティ。

OS X向けのフォレンジック証拠収集・分析ツールキット

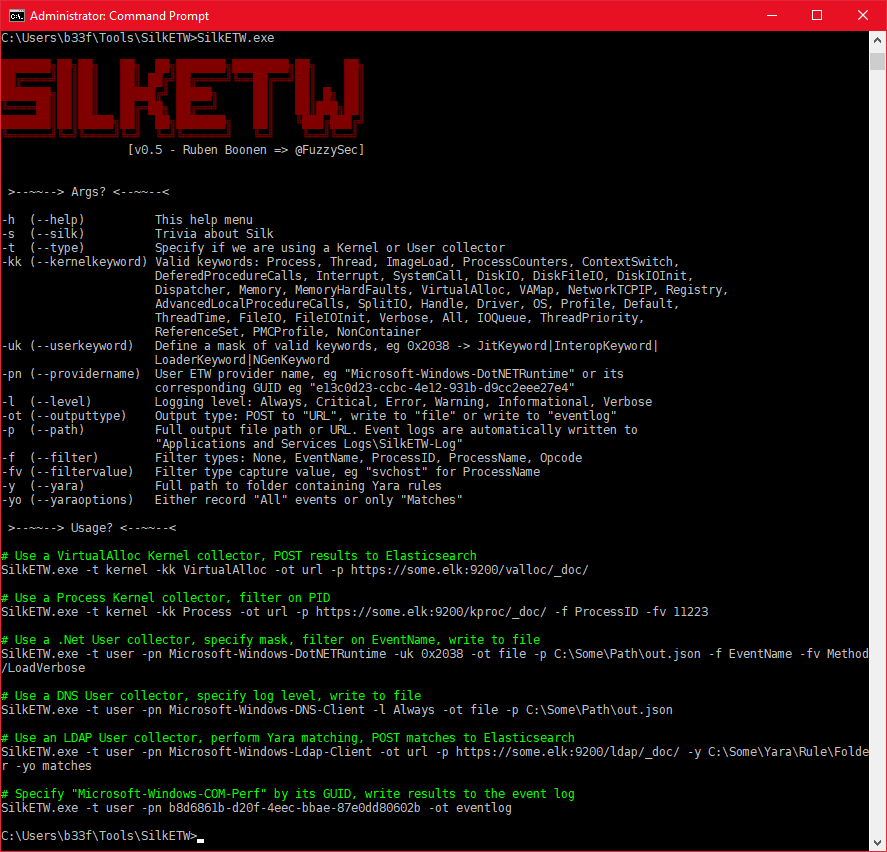
C#で書かれたETWラッパー。脅威ハンティング、マルウェア解析、インシデント対応のために、カーネルおよびユーザーモードのイベントデータをJSONにシリアライズし、Yara統合とElasticsearchへの送信を備えています。


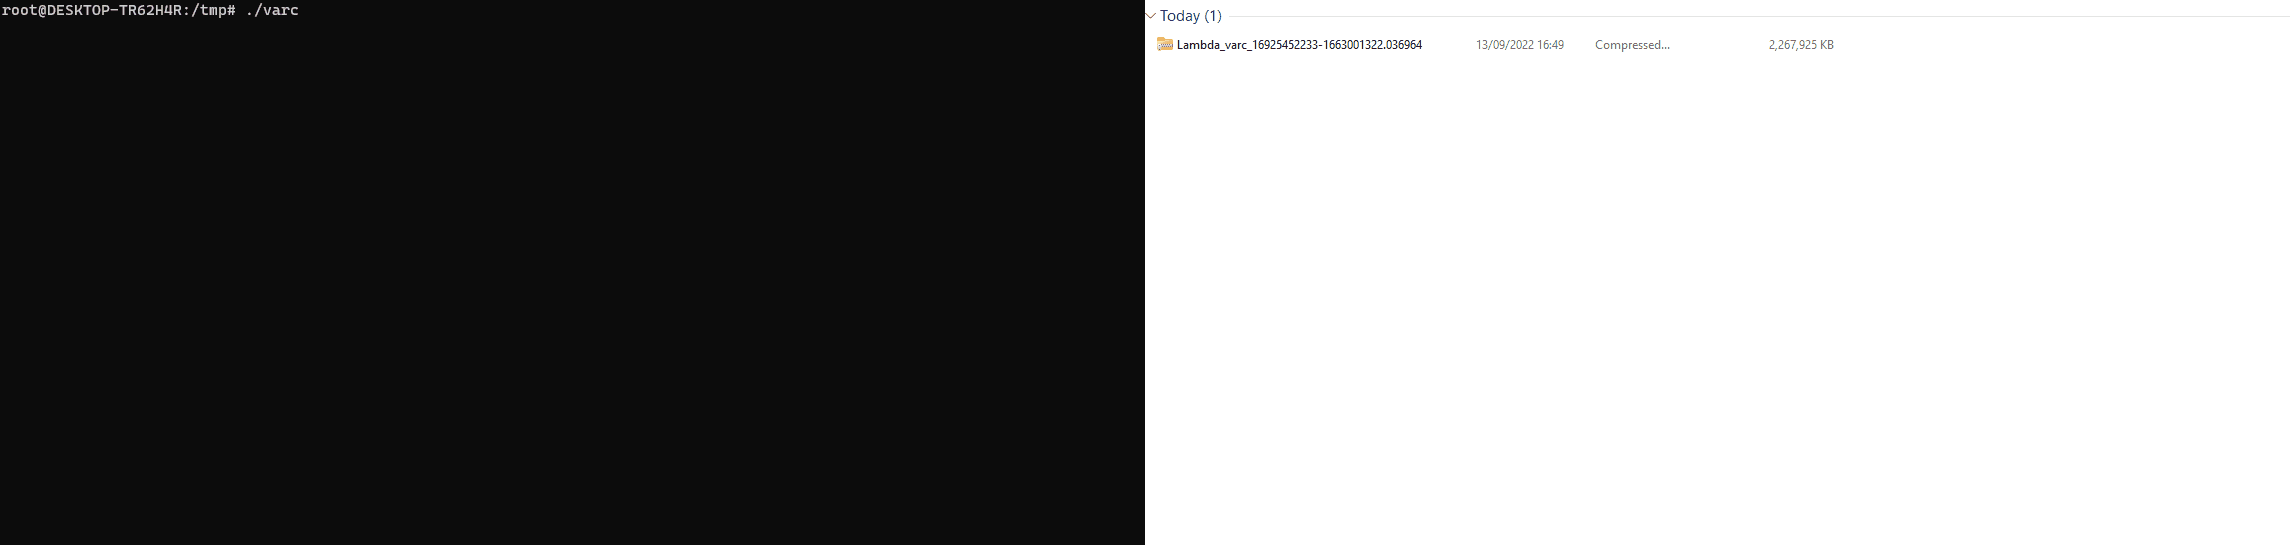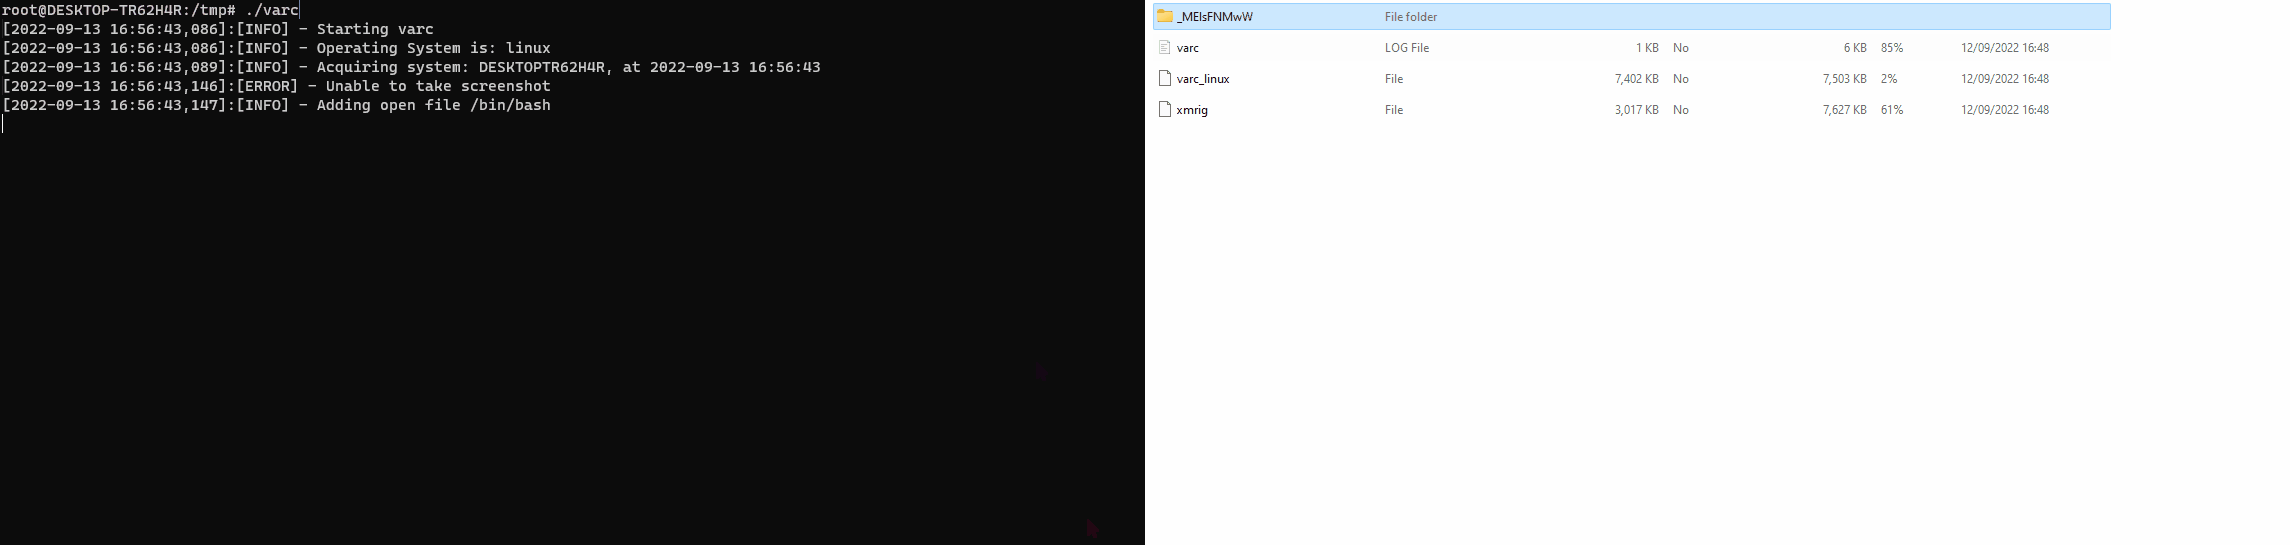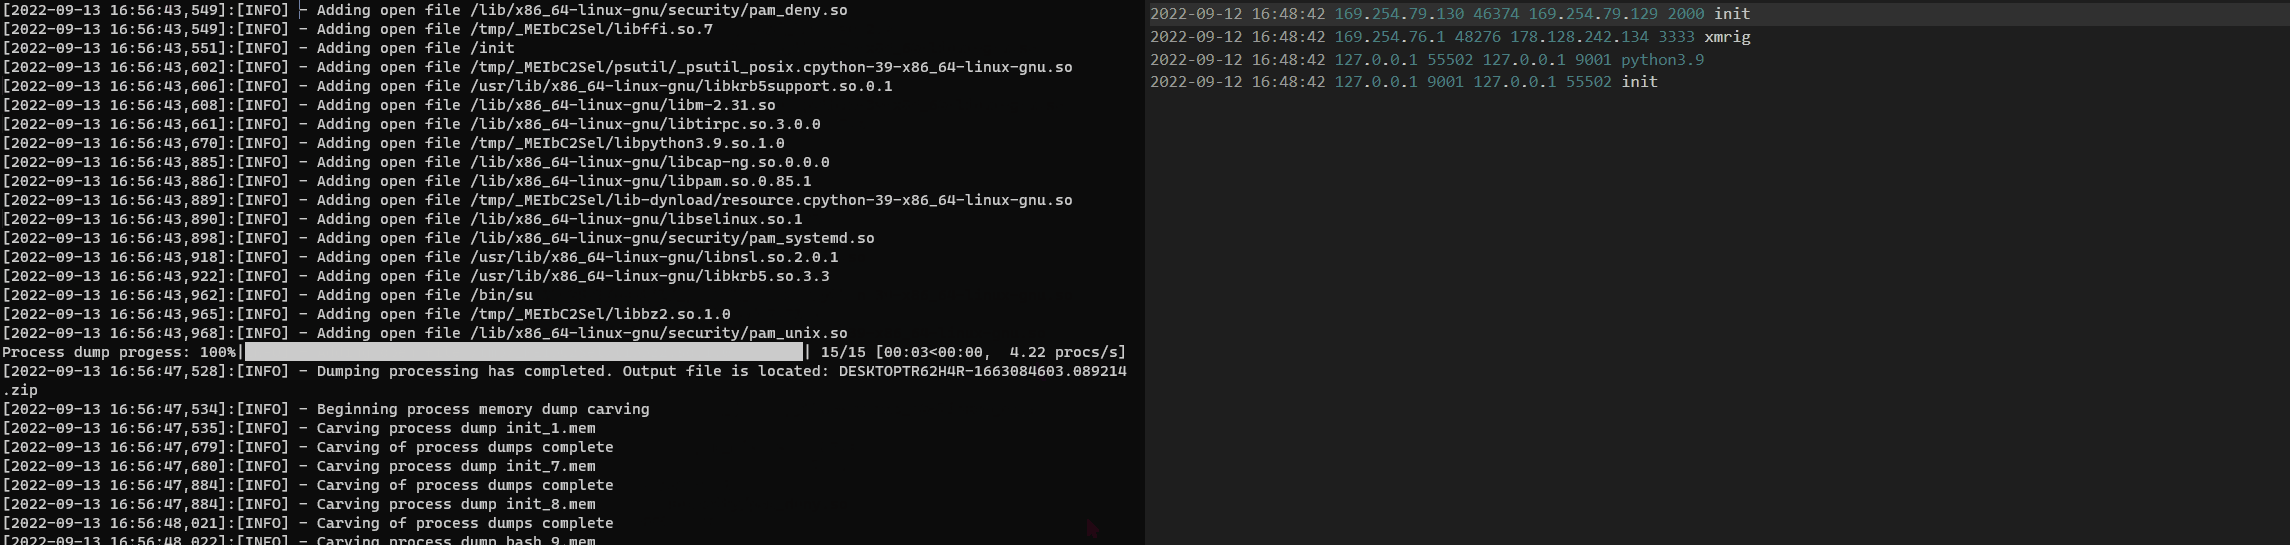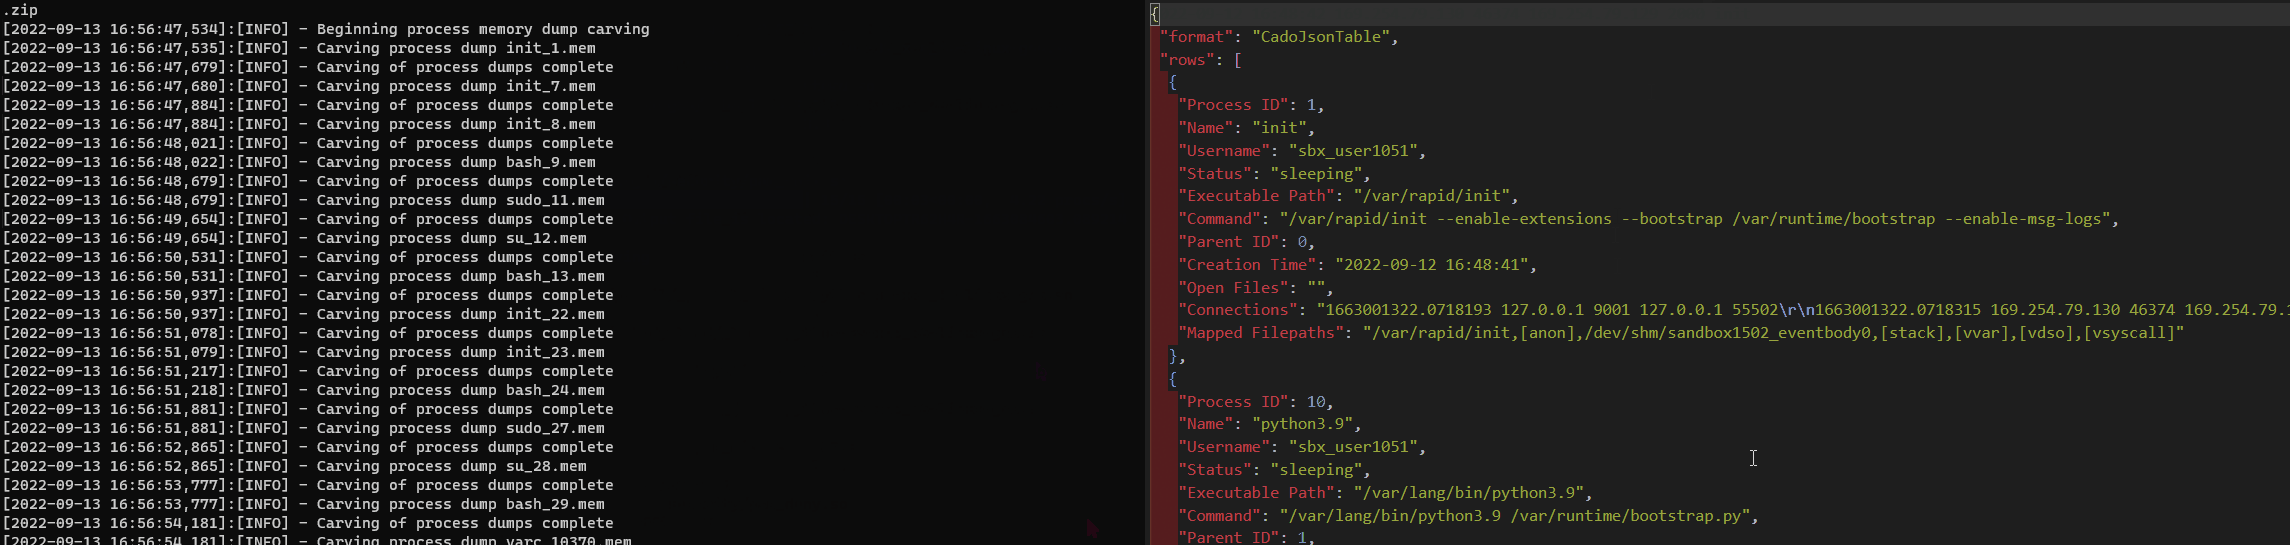
Volatile Artifact Collector はシステムから揮発性データのスナップショットを収集します。システム上で何が起きているかを把握でき、特にセキュリティインシデントの調査時に有用です。

EDRSandblast-GodFault

カーネルとユーザーメモリ内のシークレットを発見する

Rip Raw は、侵害されたLinuxシステムのメモリを分析するための小さなツールです。

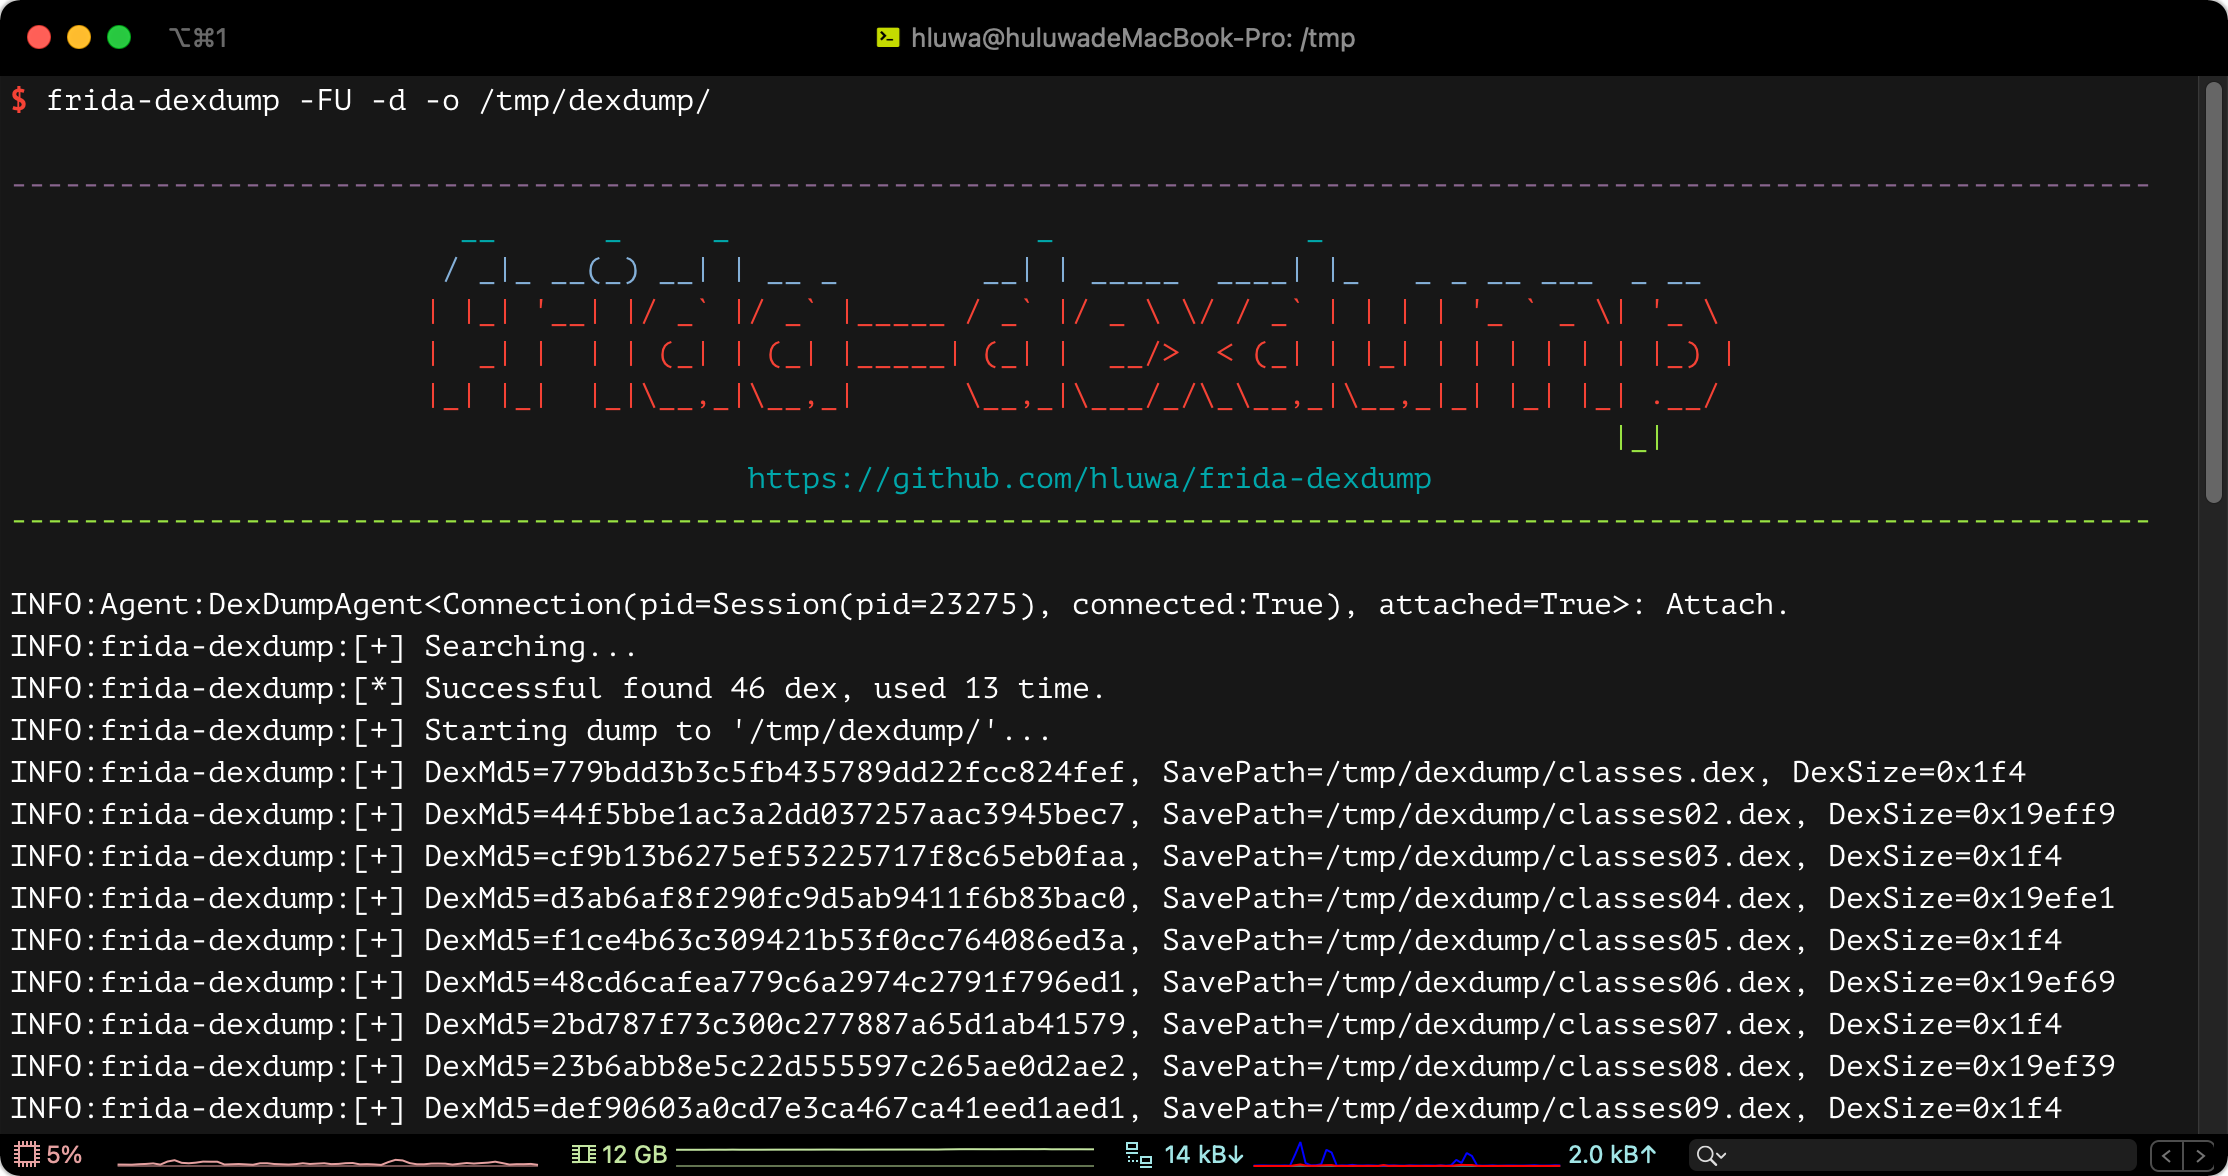
メモリ内のdexをダンプするFridaツールで、セキュリティエンジニアがマルウェアを解析するのを支援します。

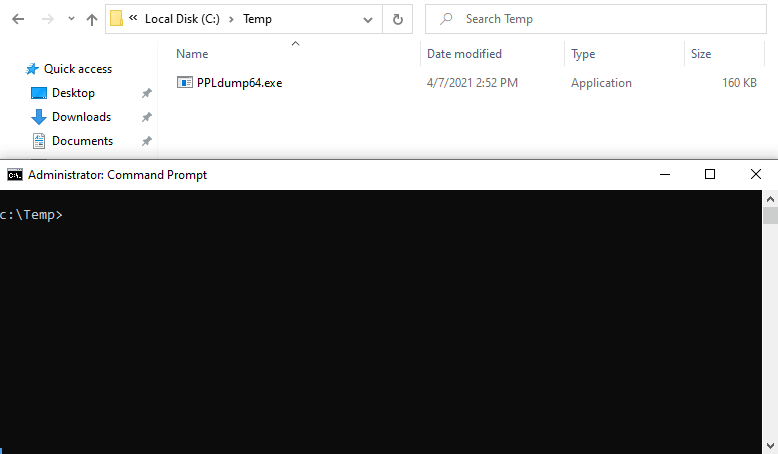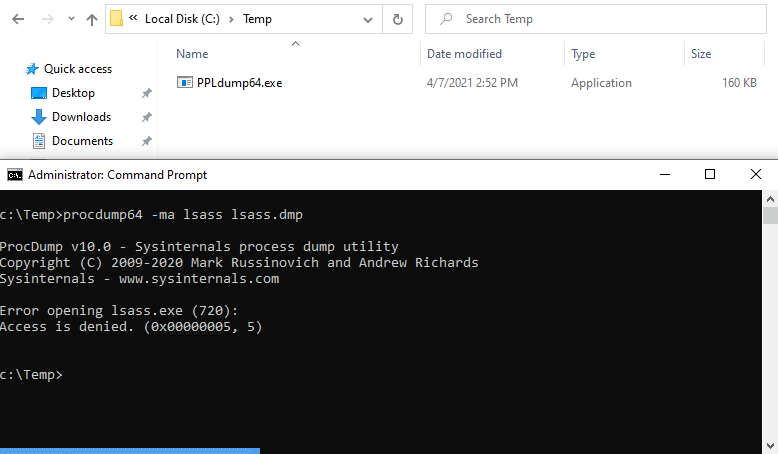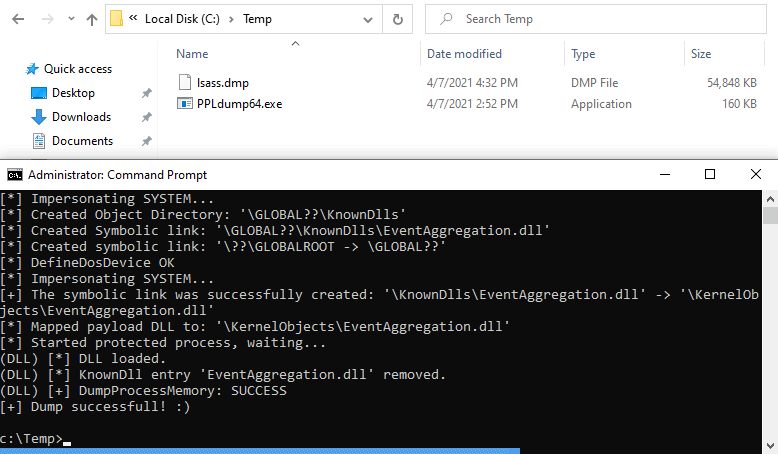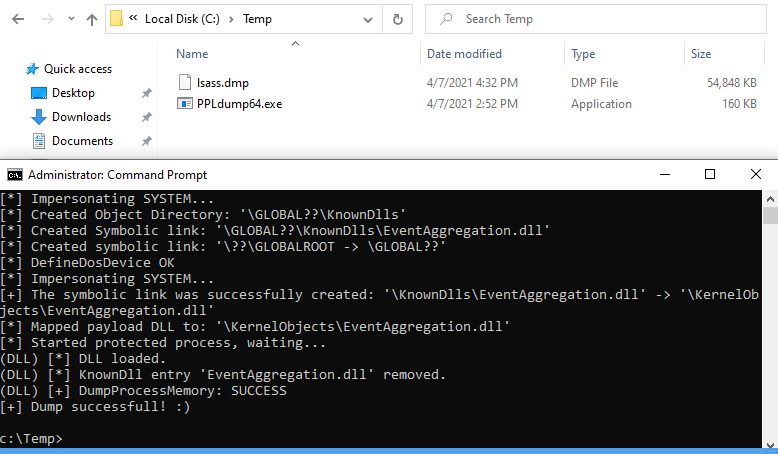
ユーザランドエクスプロイトを使用してPPLのメモリをダンプする

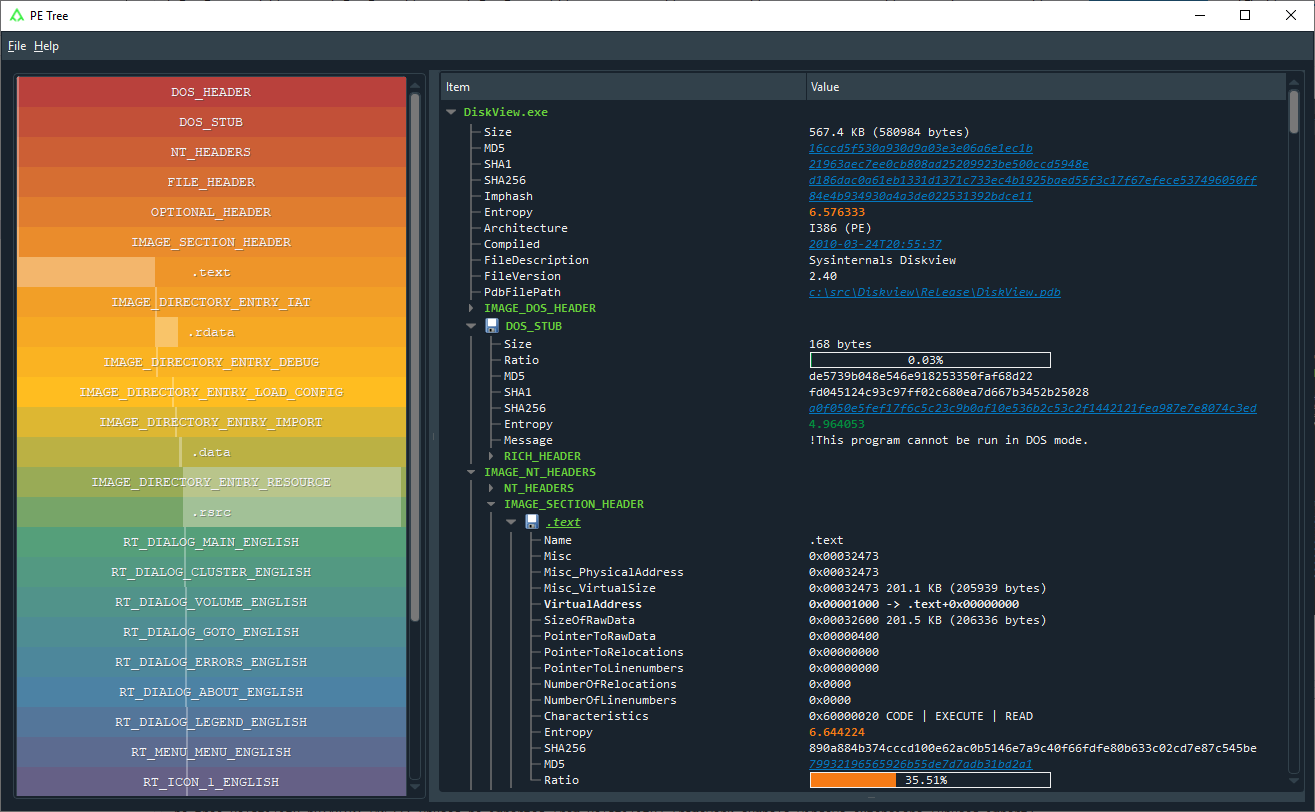
Portable Executable (PE)ファイルをpefileとPyQt5を使用してツリービューで表示するためのPythonモジュール。IDA ProやRekallと併用して、メモリ内のPEファイルをダンプし、インポートを再構築することも可能です。

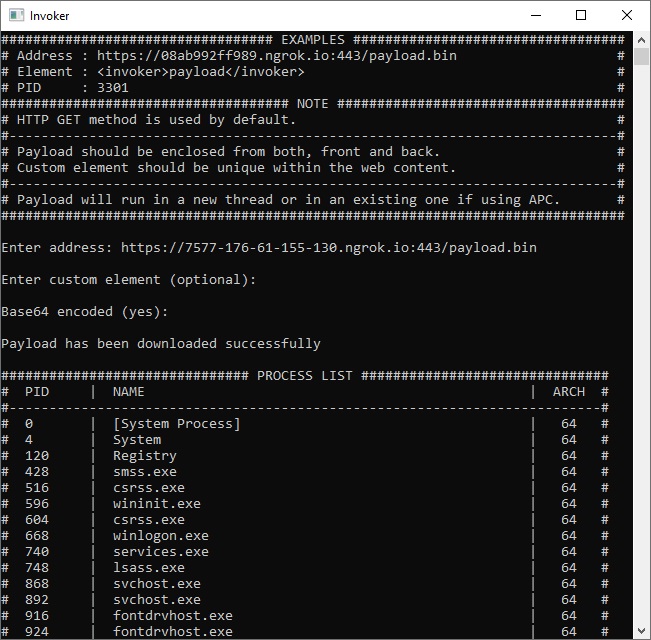
ペネトレーションテスト用ユーティリティおよびアンチウイルス評価ツール。

分散型かつリアルタイムのクラウドスピードでのデジタルフォレンジック

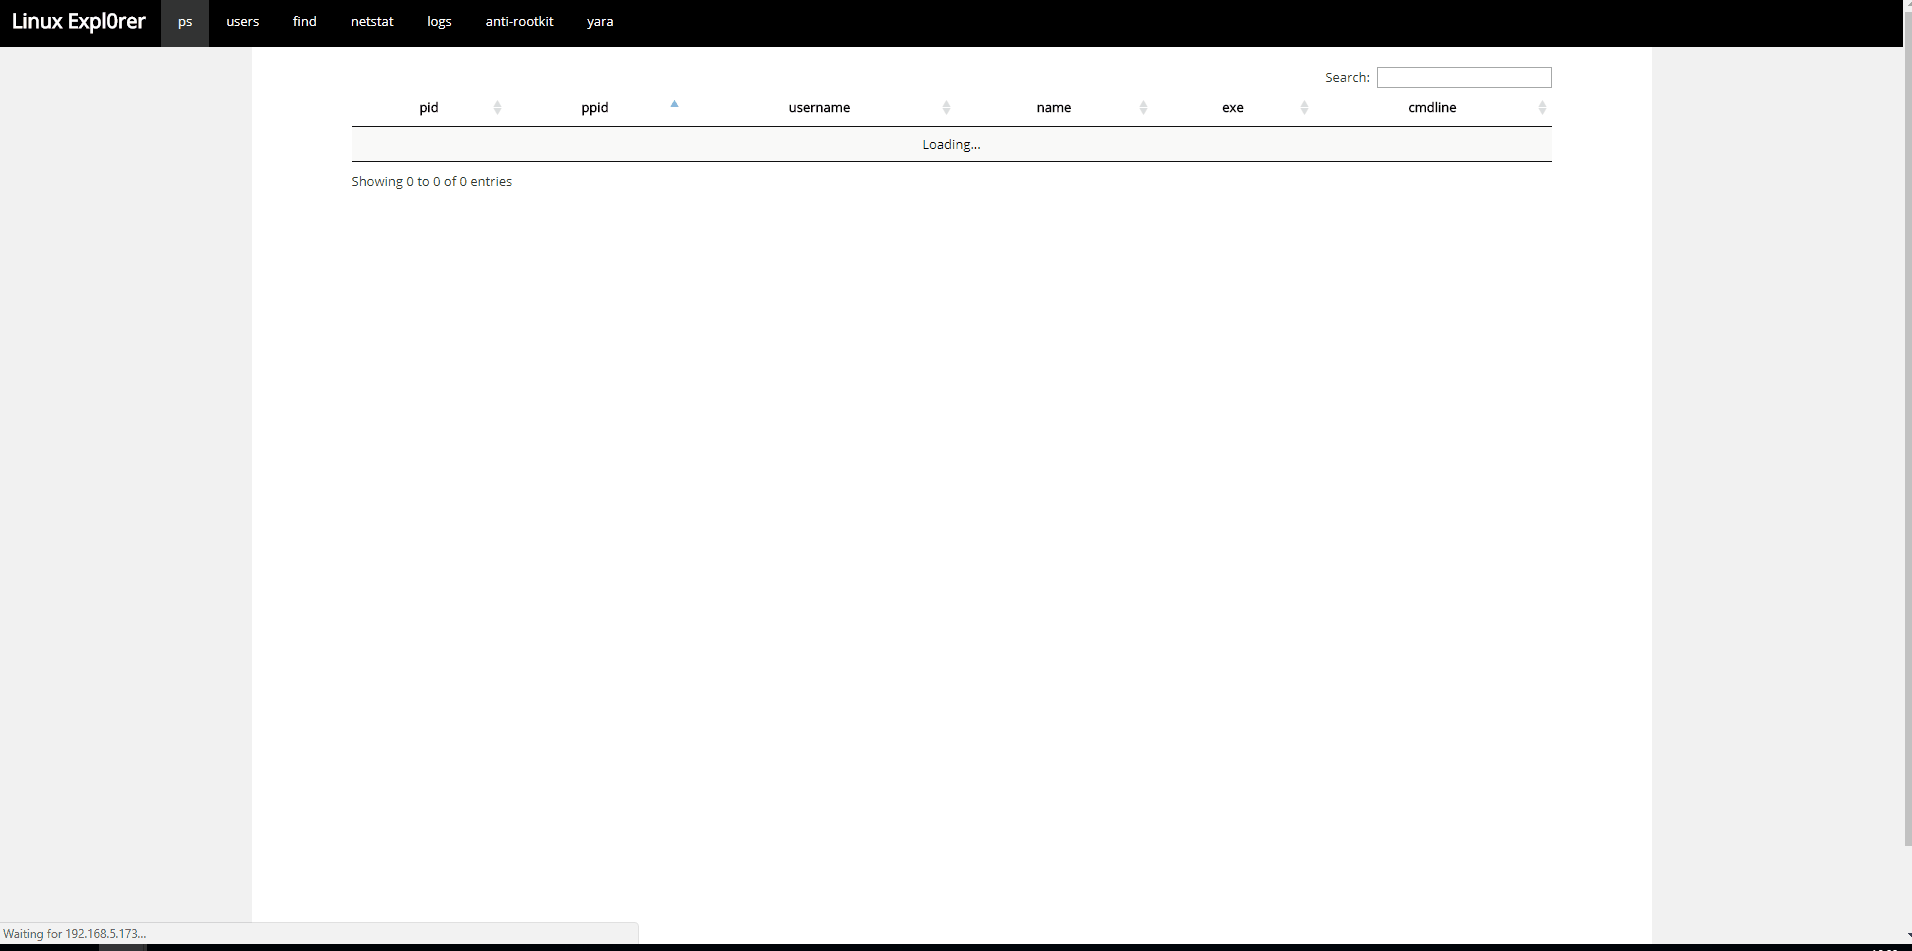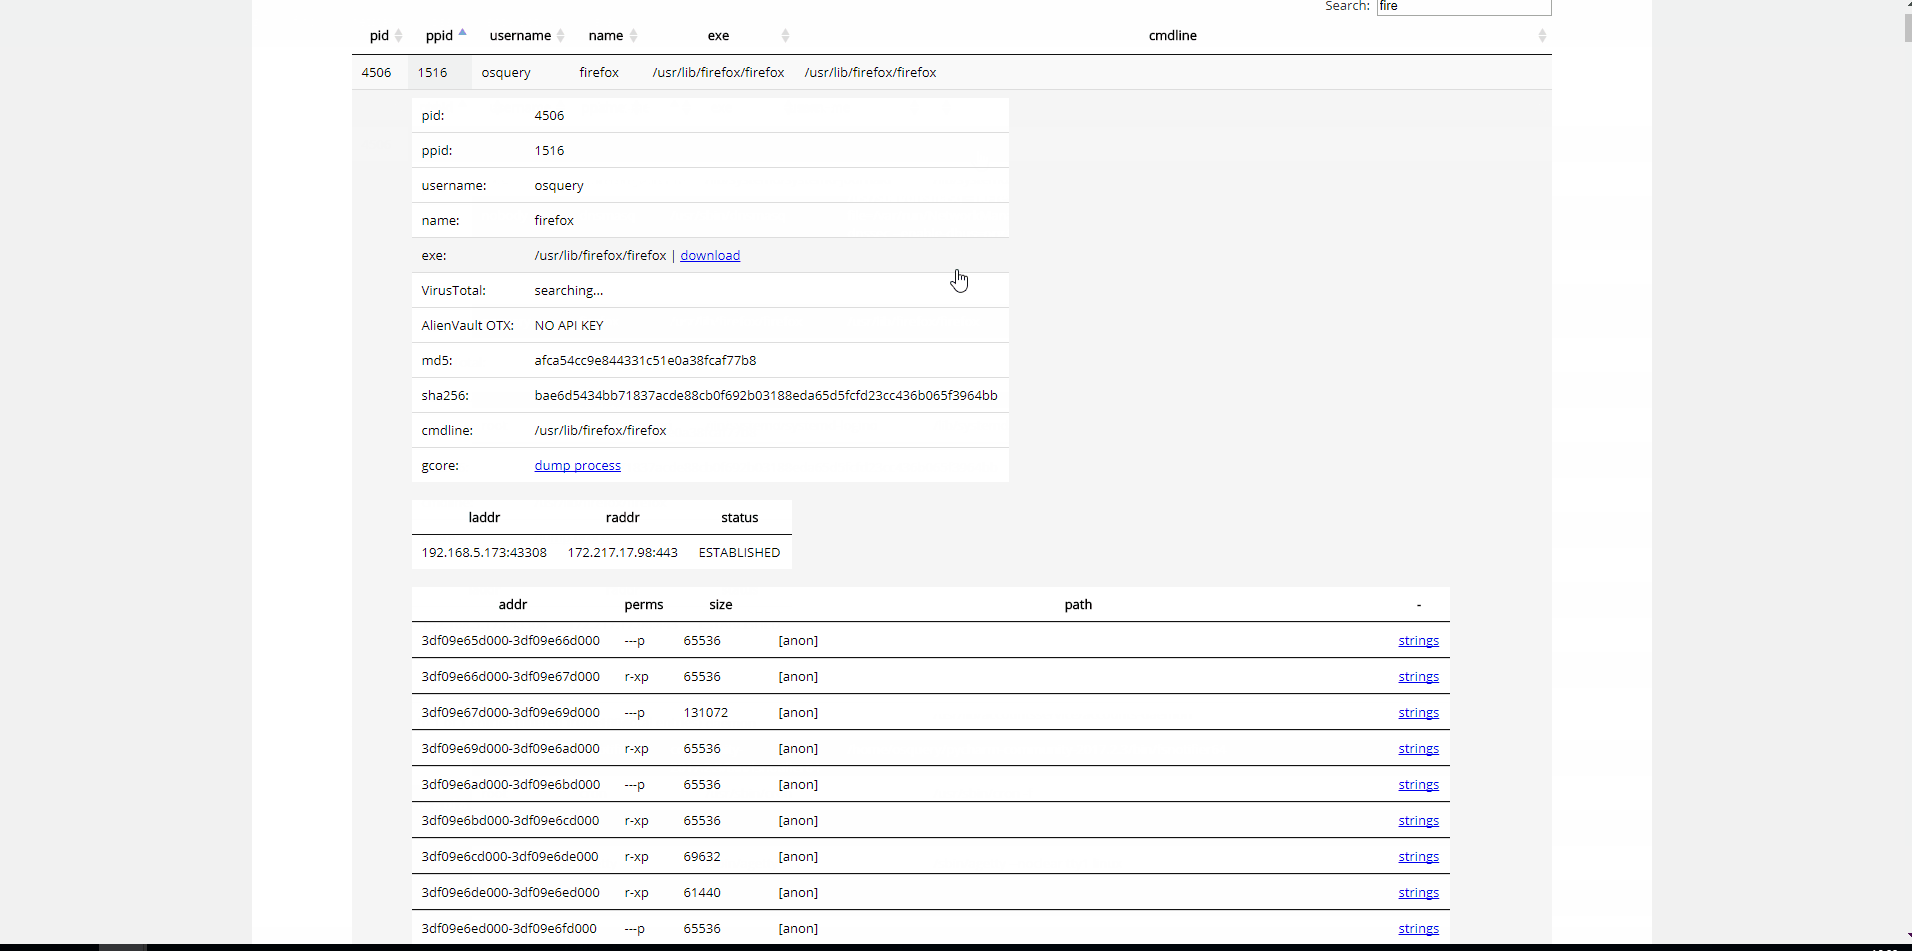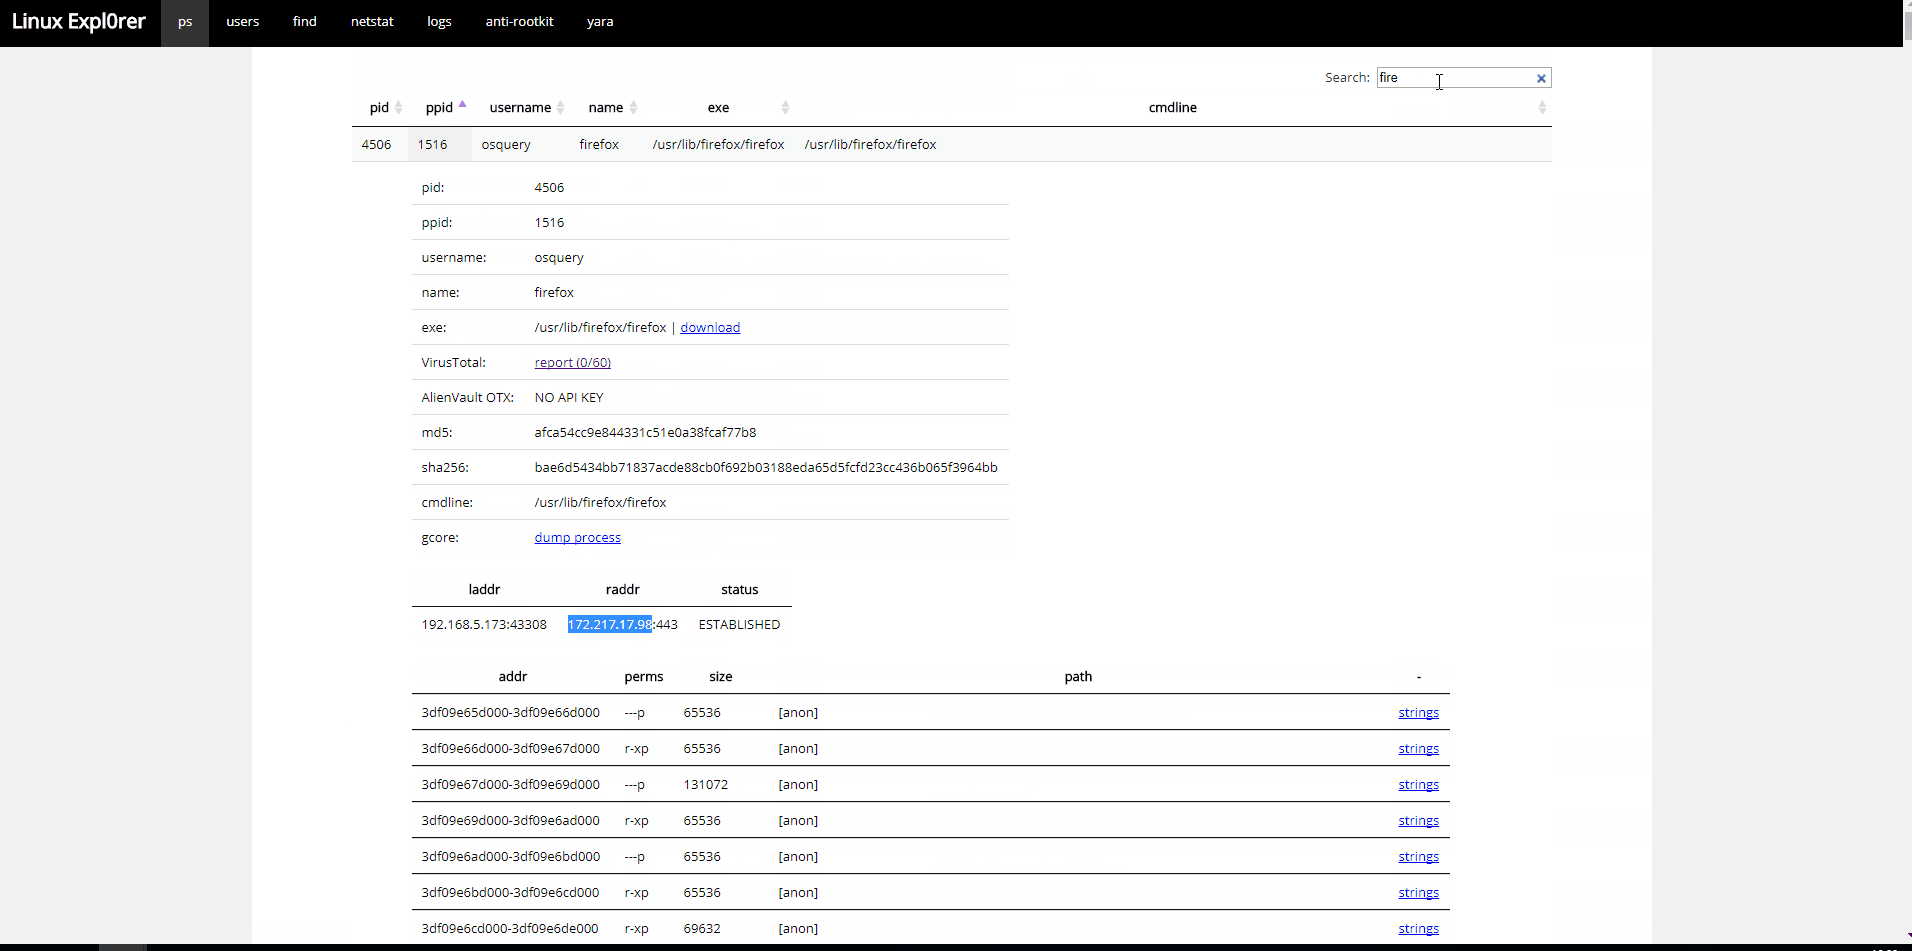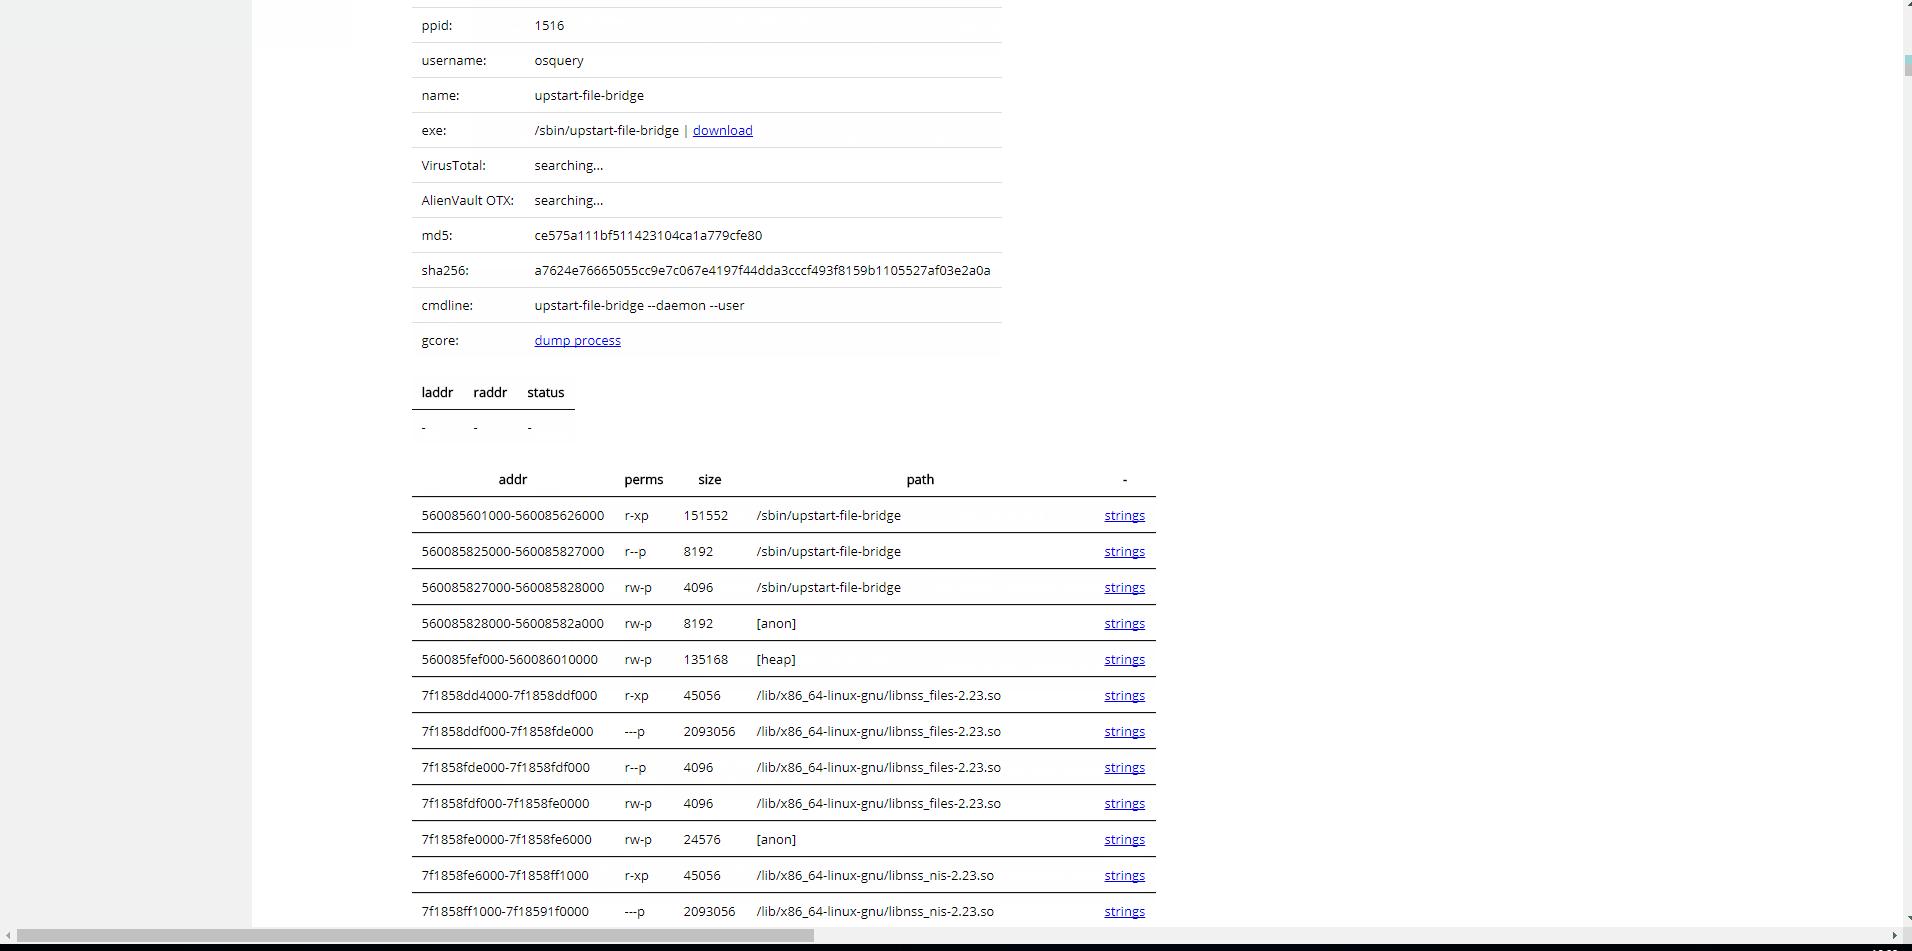
Linuxエンドポイント向けの使いやすいライブフォレンジックツールボックス