

 owasp/fiasse
A Framework for Integrating Application Security into Software Engineering (FIASSE) using the Securable Software Engineering Model (SSEM)
 owasp/nodegoat
OWASP NodeGoat プロジェクトは、Node.js で開発された Web アプリケーションに OWASP Top 10 のセキュリティリスクがどのように適用されるか、またそれらに効果的に対処する方法を学ぶための環境を提供します。
 owasp/osib
MITRE CWE、OWASP Top10、ASVS、およびその他のセキュリティ標準をバージョン管理された参照とリンクする集中型YAMLベースのナレッジベース。ドキュメントプロジェクトでの自動リンク管理のためのMkDocsマクロを含む。
 jgalego/hiddensteps
HiddenSteps — ローカルファーストの個人ワークフローインテリジェンスプラットフォーム
 owasp/owasp-learning-gateway
OWASP Learning Gateway プロジェクト
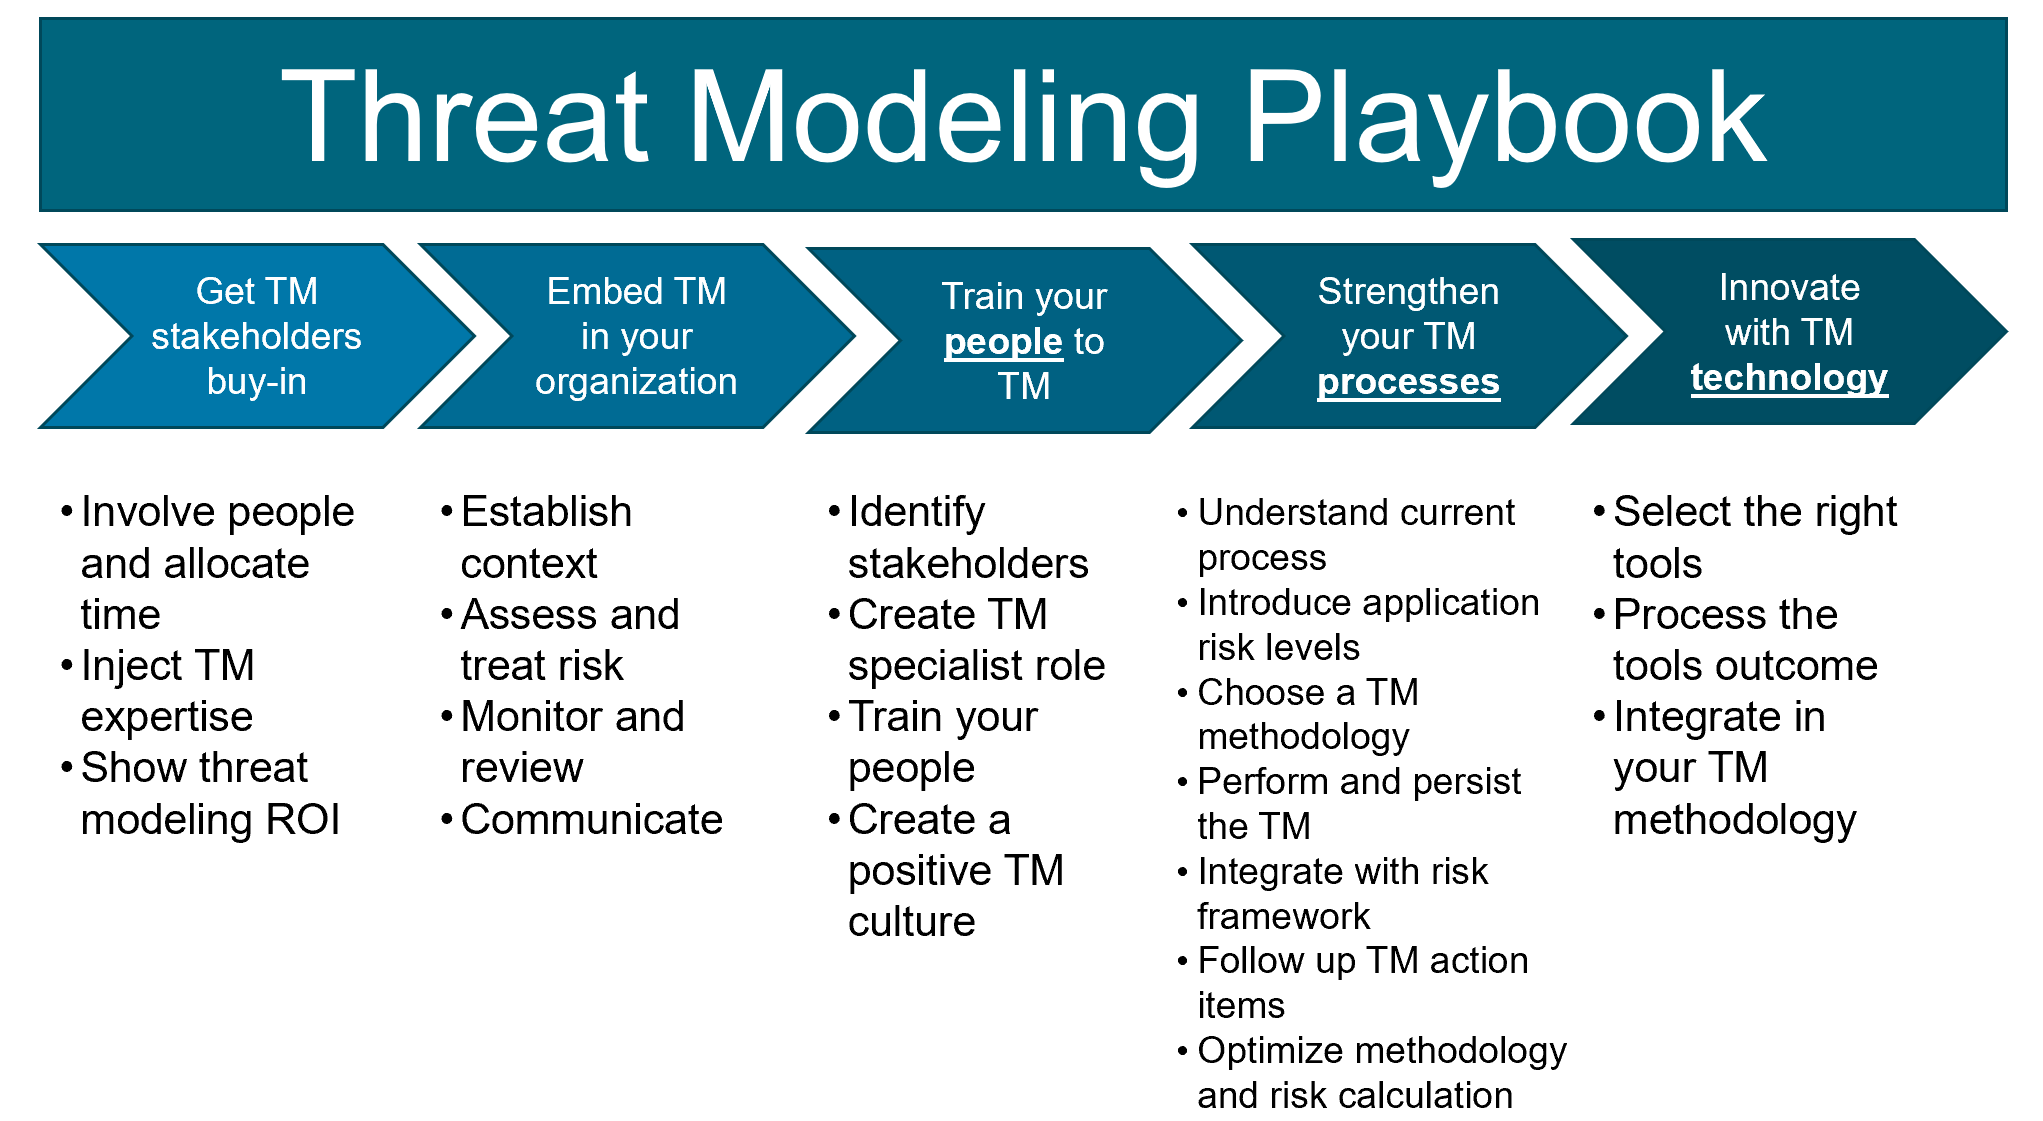 owasp/threat-modeling-playbook
脅威モデリングをプロダクトセキュリティに統合するための体系的なプレイブックであり、ステークホルダーの賛同、組織への組み込み、トレーニング、プロセスの強化、テクノロジー革新を網羅しています。
 owasp/user-security-stories
user-security-stories のマッピングを保持するリポジトリ
 owasp/vulnerable-container-hub
VULCONHUBは、セキュリティを学び実践するための、自分専用のハンズオン脆弱コンテナイメージを構築するファイルへのアクセスを提供します。
 owasp/wafec
Webアプリケーションファイアウォール(WAF)を評価するための構造化された評価基準フレームワーク。ユーザー、ベンダー、サードパーティが多様なユースケースや環境にわたって適合性を比較できるようにします。
 owasp/security-champions
セキュリティチャンピオンのためのOWASPガイド。開発チーム内でセキュリティ文化と実践を育成するための厳選されたリソースと学習パスを提供します。
 owasp/teach-appsec
OWASPの教育モジュール。リスク管理、セキュアソフトウェア開発、運用セキュリティなど、アプリケーションセキュリティの基礎を構造化された学習パスでカバーします。
 trailofbits/testing-handbook
Trail of Bits テストハンドブック - appsec.guide
 github/securitylab
GitHub Security Labに関連するリソース
 nu11secur1ty/oscp
OSCP認定試験準備のためのラボ資料と練習リソース。ペネトレーションテスト演習と実践的なセキュリティトレーニングシナリオを含む。
 nu11secur1ty/python
ペネトレーションテスト、Webセキュリティ、およびエクスプロイト技術に関する厳選されたPythonスクリプトとチュートリアルのコレクションです。セキュリティ教育と実践的な学習向けに設計されています。