

zitadel
 zitadel/zitadel
開発者と企業向けに、SSO、MFA、パスキー、OIDC、SAML、SCIM、およびマルチテナントのアクセス制御を提供する、オープンソースのID・アクセス管理プラットフォーム。
authentication-authorizationidentity-managementidentity-access-management+1
15.4k
 kanidm/kanidm
セルフホスト型アイデンティティ管理プラットフォーム。WebAuthn パスキー、OAuth2/OIDC SSO、SSH キー配布、RADIUS および LDAP 統合を提供し、現代的な認証を実現します。
 freeipa/freeipa
LDAP、Kerberos、PKI、DNS、Active Directory トラストを使用して、Linux/UNIX 環境のアイデンティティ、認証、アクセス制御を一元管理します。
 oauth2-proxy/oauth2-proxy
Google、Azure、OpenID Connect をはじめ、多数のアイデンティティプロバイダーによる認証を提供するリバースプロキシ。
 cerbos/cerbos
コンテキストを考慮したアクセス制御のための認可エンジン。YAMLポリシー、RBAC/ABACサポート、チェック/プランAPI、GitOpsフレンドリーなデプロイを備えています。
 supabase/auth
ユーザー管理とJWTトークン発行のためのJWTベースのAPI
 better-auth/better-auth
最も包括的な認証フレームワーク
 apache/casbin
アプリケーションとサービス向けに、ACL、RBAC、ABAC、およびカスタムアクセス制御モデルを強制し、RESTfulなマッチングおよびポリシー管理APIを備えた認可ライブラリ。
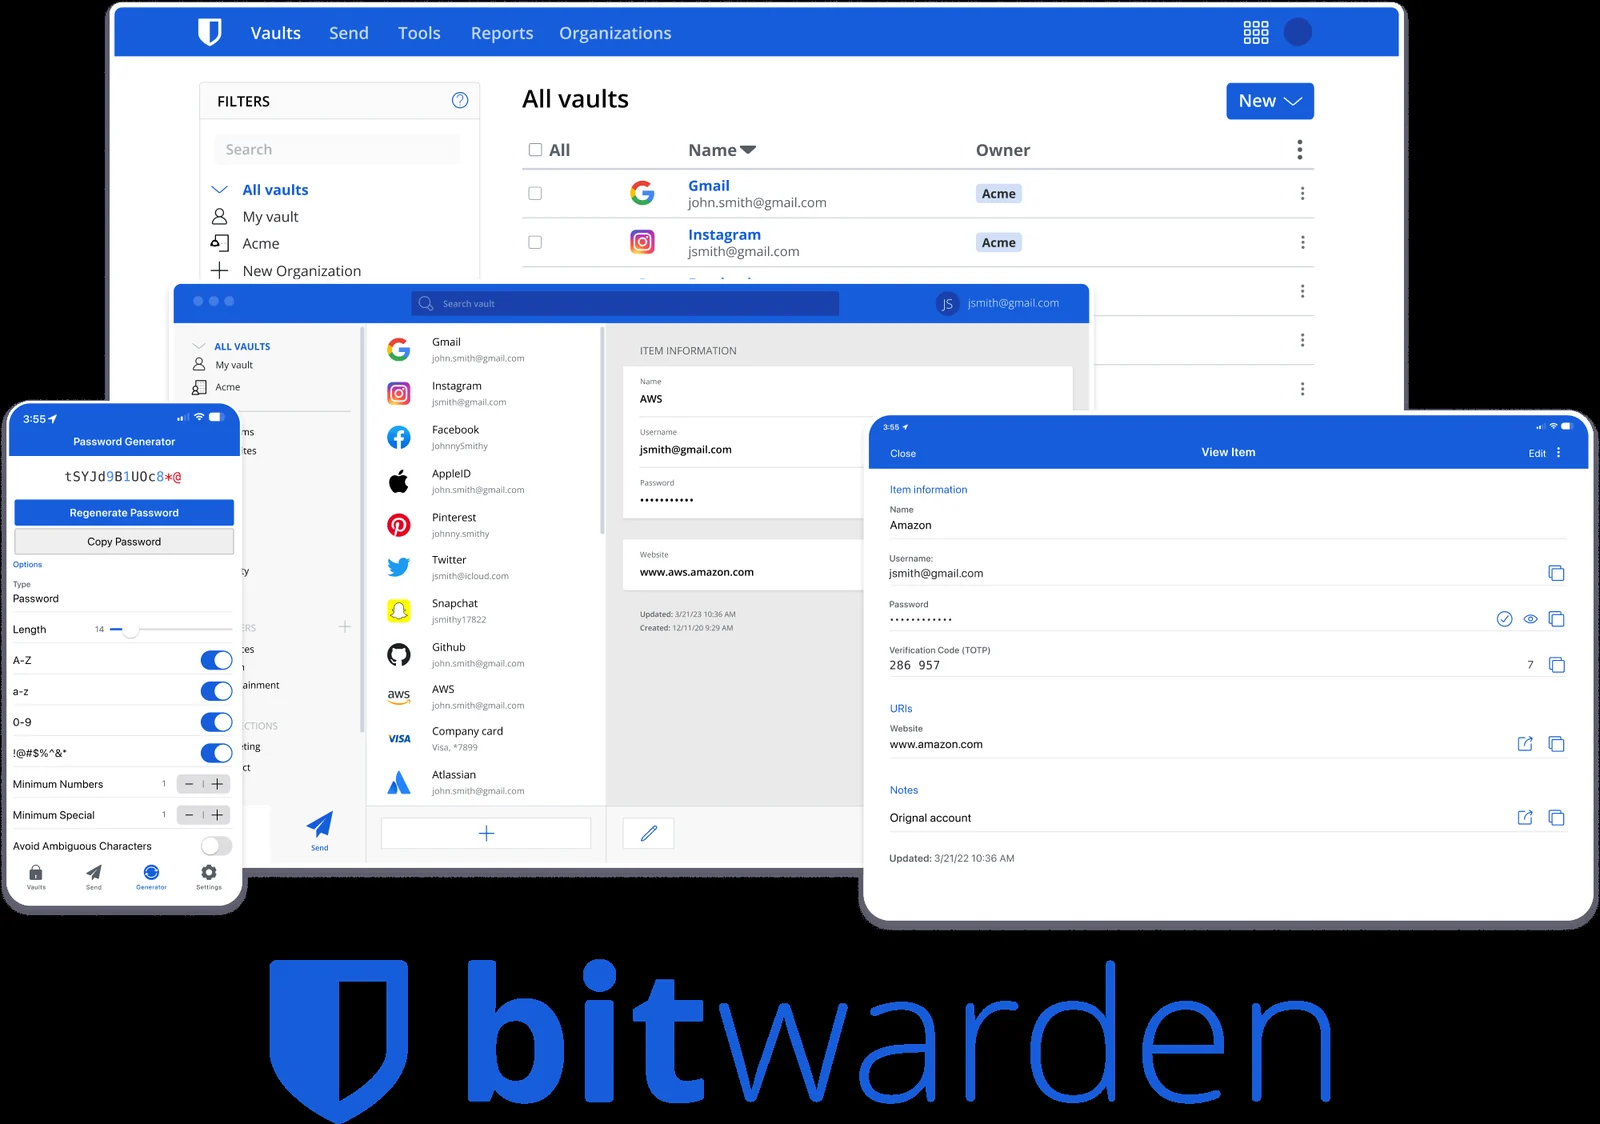 bitwarden/clients
Bitwarden クライアントアプリ(web、ブラウザ拡張機能、デスクトップ、CLI)。
 sigstore/fulcio
OpenID Connect アイデンティティに紐付けられた短命のコード署名証明書を発行する認証局。検証可能なソフトウェアサプライチェーン署名を実現します。
 googlecloudplatform/professional-services
監査ログ監視、DLP非識別化、暗号鍵管理、IAMパターンに関するGoogle Cloudのソリューション例と運用ユーティリティのコレクションです。
 spiffe/spire
実行中のサービスを証明し、SPIFFE ID/SVIDを発行し、Kubernetes、コンテナ、クラウド向けのmTLSおよびJWT認証を可能にするワークロードアイデンティティプラットフォーム。
 keycloak/keycloak
モダンなアプリケーションとサービス向けのオープンソースのアイデンティティおよびアクセス管理
 pomerium/pomerium
アイデンティティ認識型リバースプロキシ。コンテキスト認識ポリシー、継続的検証、VPN不要で、内部アプリやサービスへのゼロトラストアクセスを提供します。
 goauthentik/authentik
オープンソースのSSOおよびアイデンティティプロバイダー機能を提供し、SAML、OAuth2/OIDC、LDAP、RADIUSをサポートして、集中型の認証、認可、およびアクセス管理を実現します。
 dexidp/dex
プラガブルなコネクタを備えたOpenID Connect (OIDC) アイデンティティおよびOAuth 2.0プロバイダー
 openwisp/openwisp-controller
ネットワークおよびWiFiコントローラー:プロビジョニング、構成管理、アップデート(openwisp-config経由のプル、またはSSH経由のプッシュ)、x509 PKI管理など。主にOpenWRT向けですが、他のシステムでも動作するように設計されています。
 open-policy-agent/opa
Rego言語を使用して、サービス、Kubernetes、Terraform、Docker、APIにわたって認可とポリシー施行を可能にする宣言型ポリシーエンジン。