
sleuthkit
 sleuthkit/sleuthkit
ディスクおよびファイルシステムイメージの分析、削除データの復元、タイムラインの生成、ハッシュによる証拠検証のためのフォレンジックライブラリおよびCLIツールキット。
disk-forensicshash-analysisforensics+3
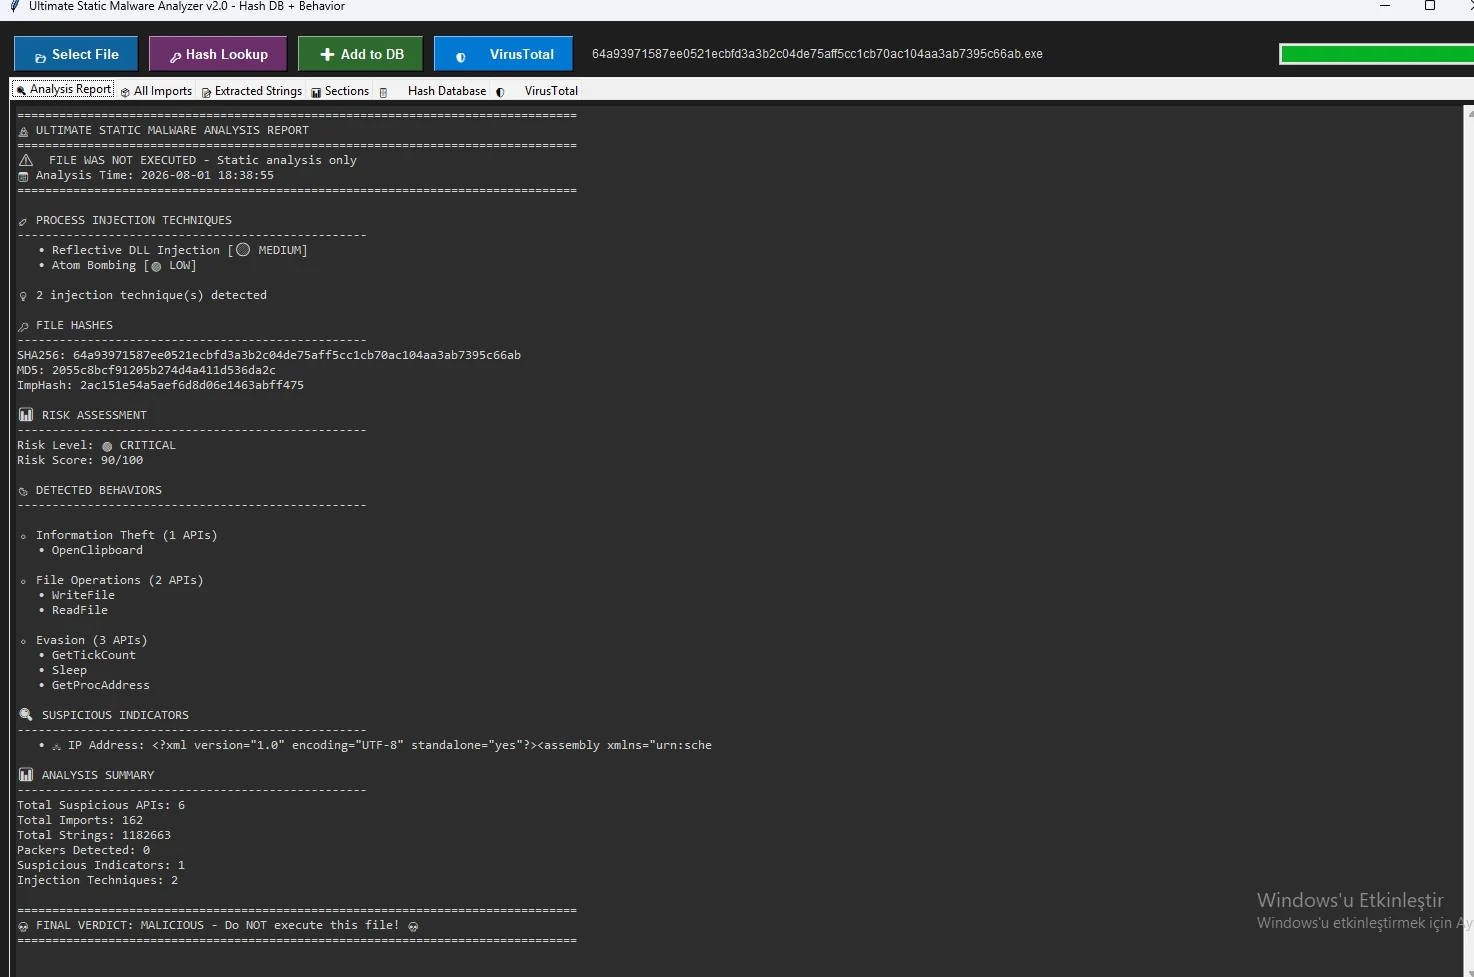 kaandemir993/malwareforge---advanced-static-malware-analyzer
高度な静的マルウェア解析ツールで、8種類のインジェクション技術、重要なAPI呼び出し、隠された文字列を明らかにし、PEセクション(.text、.rdata)を.binとしてエクスポートします。PE/ELF/Mach-O/スクリプトをサポートし、VirusTotal経由で60以上のAVエンジンと統合し…
 facebook/threatexchange
Trust & Safety ツール - デジタル上の被害と戦うために協力するためのツール
 wattocyber/custom-oscp-tooling
OSCP-focused toolkit for read-only network, SMB, AD, DNS, web, and database enumeration; privesc scanning, hash identification, and…
 ignitetechnologies/mssql-pentest-cheatsheet
実践的なMSSQLペネトレーションテストのチートシート。列挙、リンクサーバーのピボット、権限昇格、永続化、そしてxp_cmdshell、CLR、OLEオートメーションを介したコマンド実行をカバーしています。
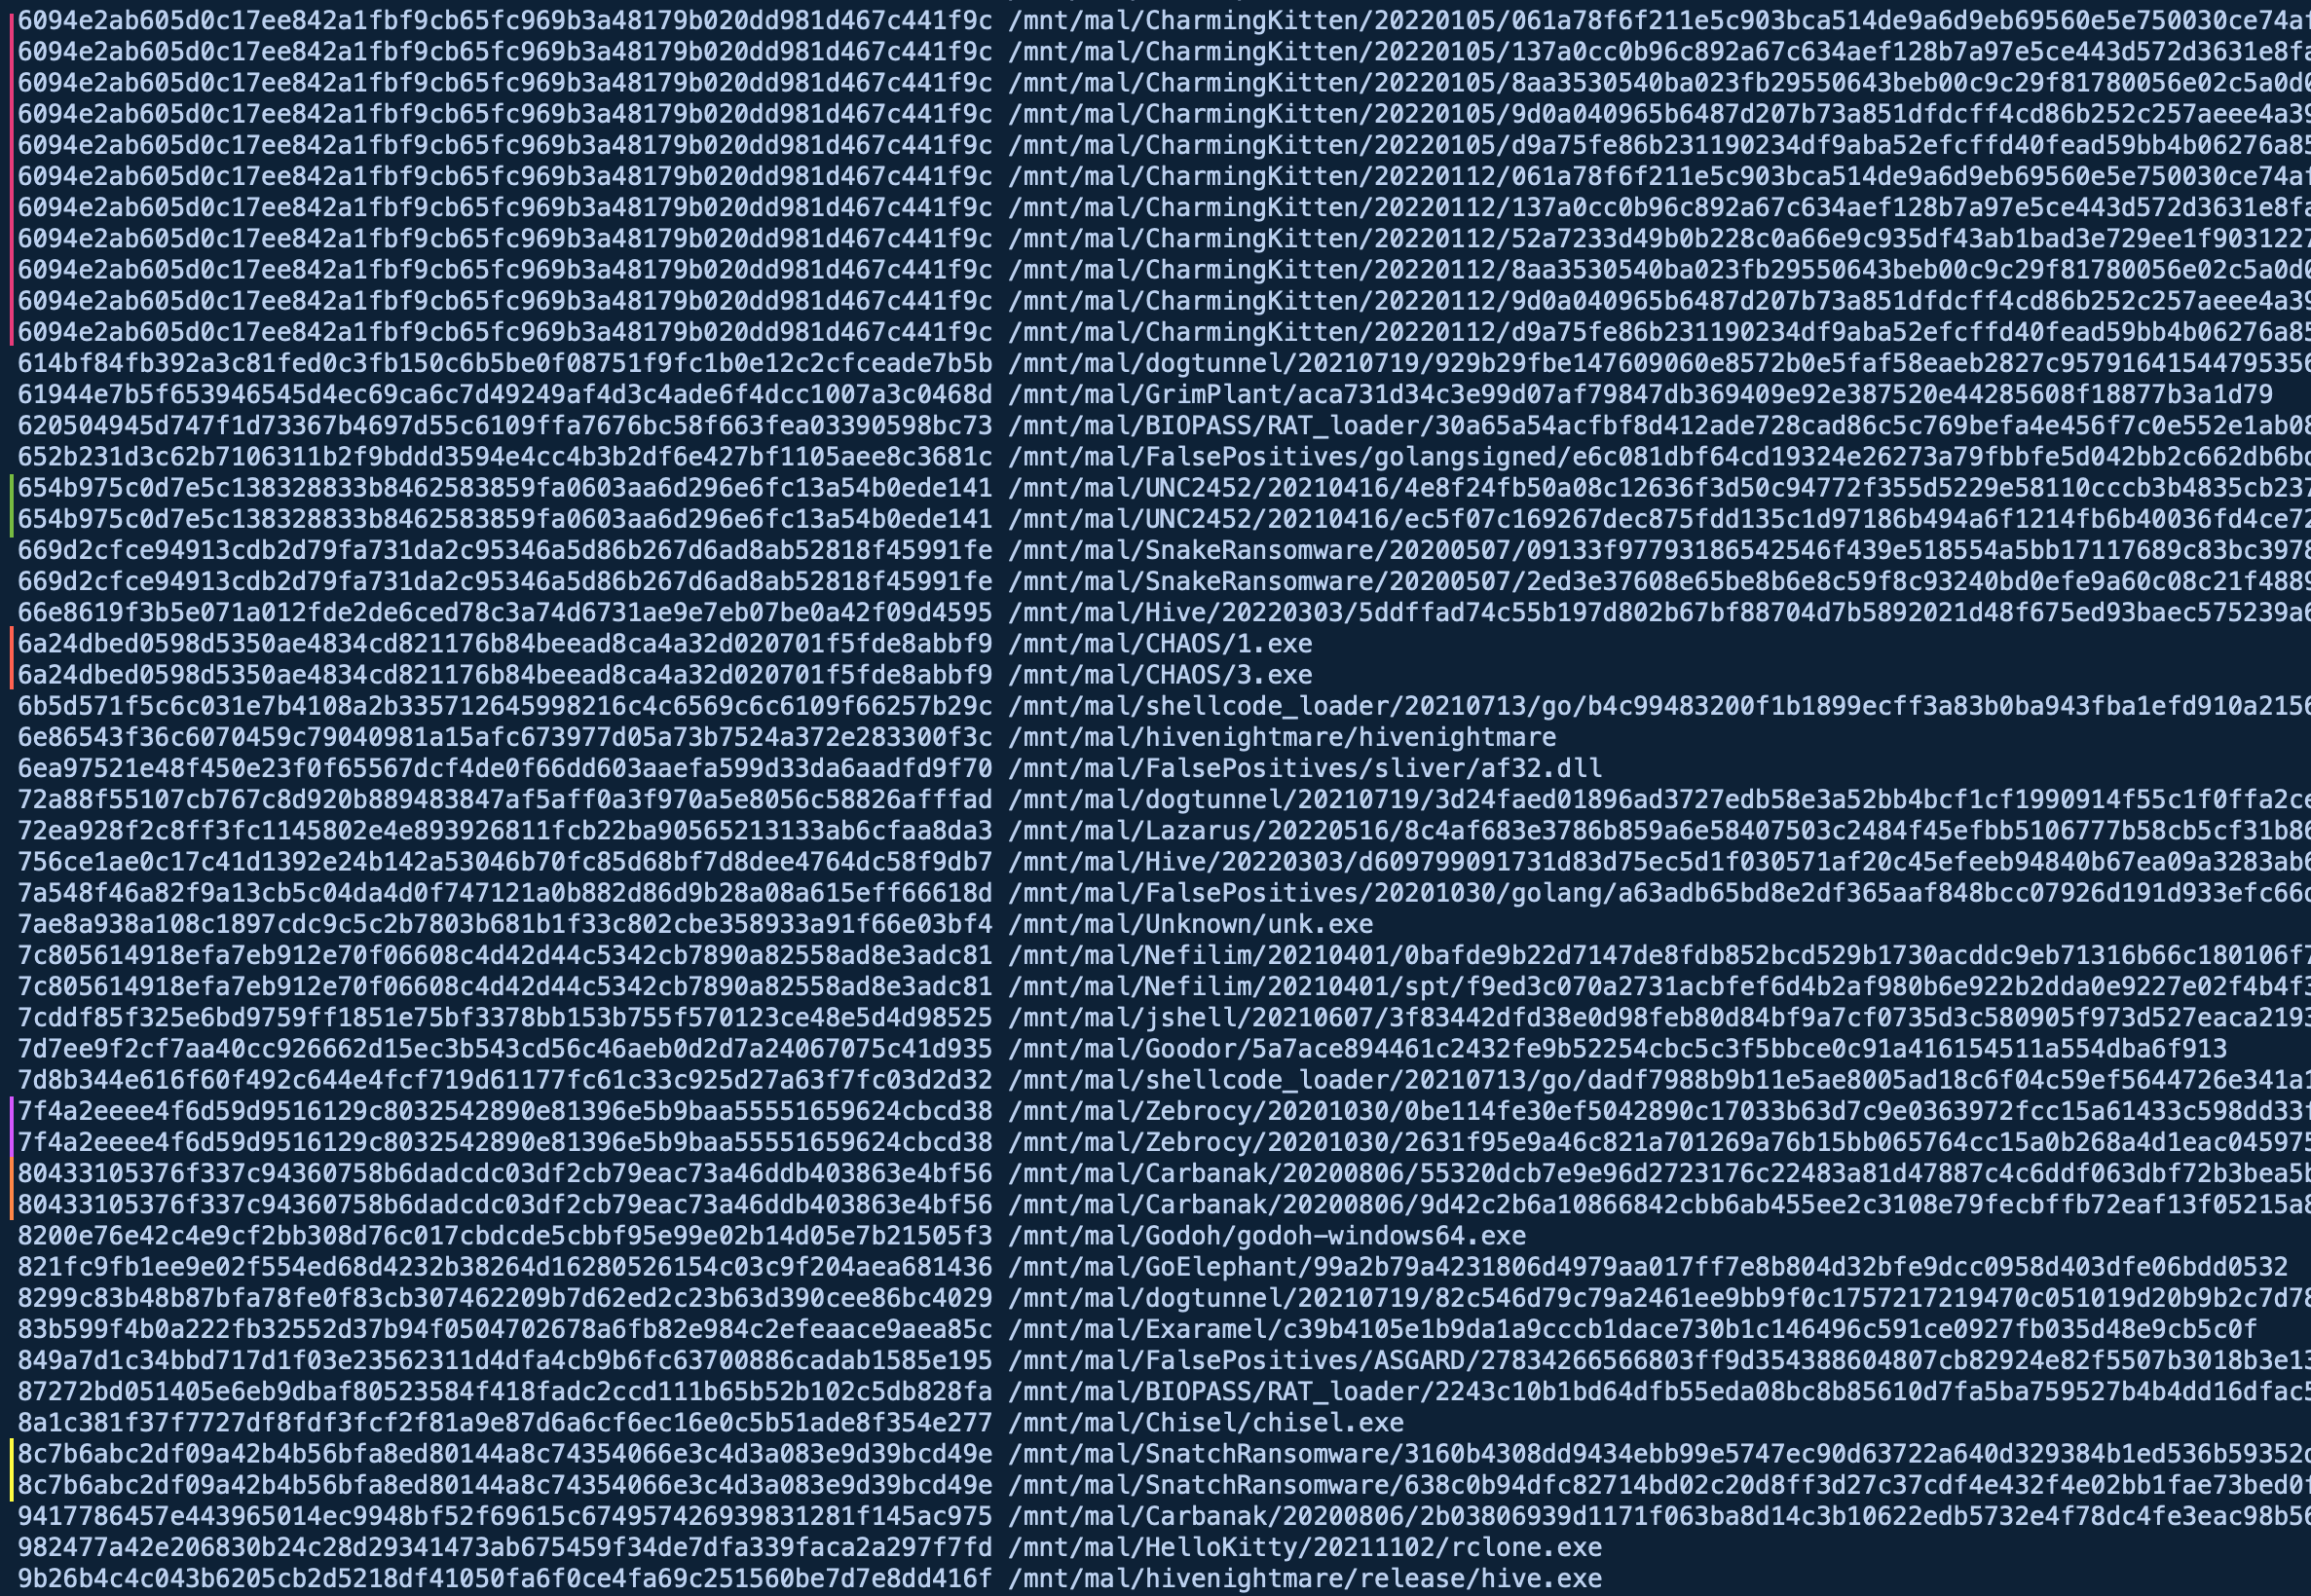 nextronsystems/gimphash
Golangバイナリに対するImphash風の計算
 pan-unit42/dotnetfile
.NETアセンブリ内のCLR/PEメタデータを解析するためのPythonライブラリ。ストリームとハッシュフィンガープリントを公開し、マルウェア解析と脅威ハンティングを支援します。
 google/hashr
GCP、AWS、およびローカルソースにわたるディスクイメージ、パッケージ、アーカイブからフォレンジックファイルハッシュセットを構築し、重複排除とDFIRワークフロー向けのPostgreSQL/Spannerエクスポートを備えています。
 microsoft/symcrypt-openssl
SymCrypt暗号ライブラリで使用するためのOpenSSLエンジン
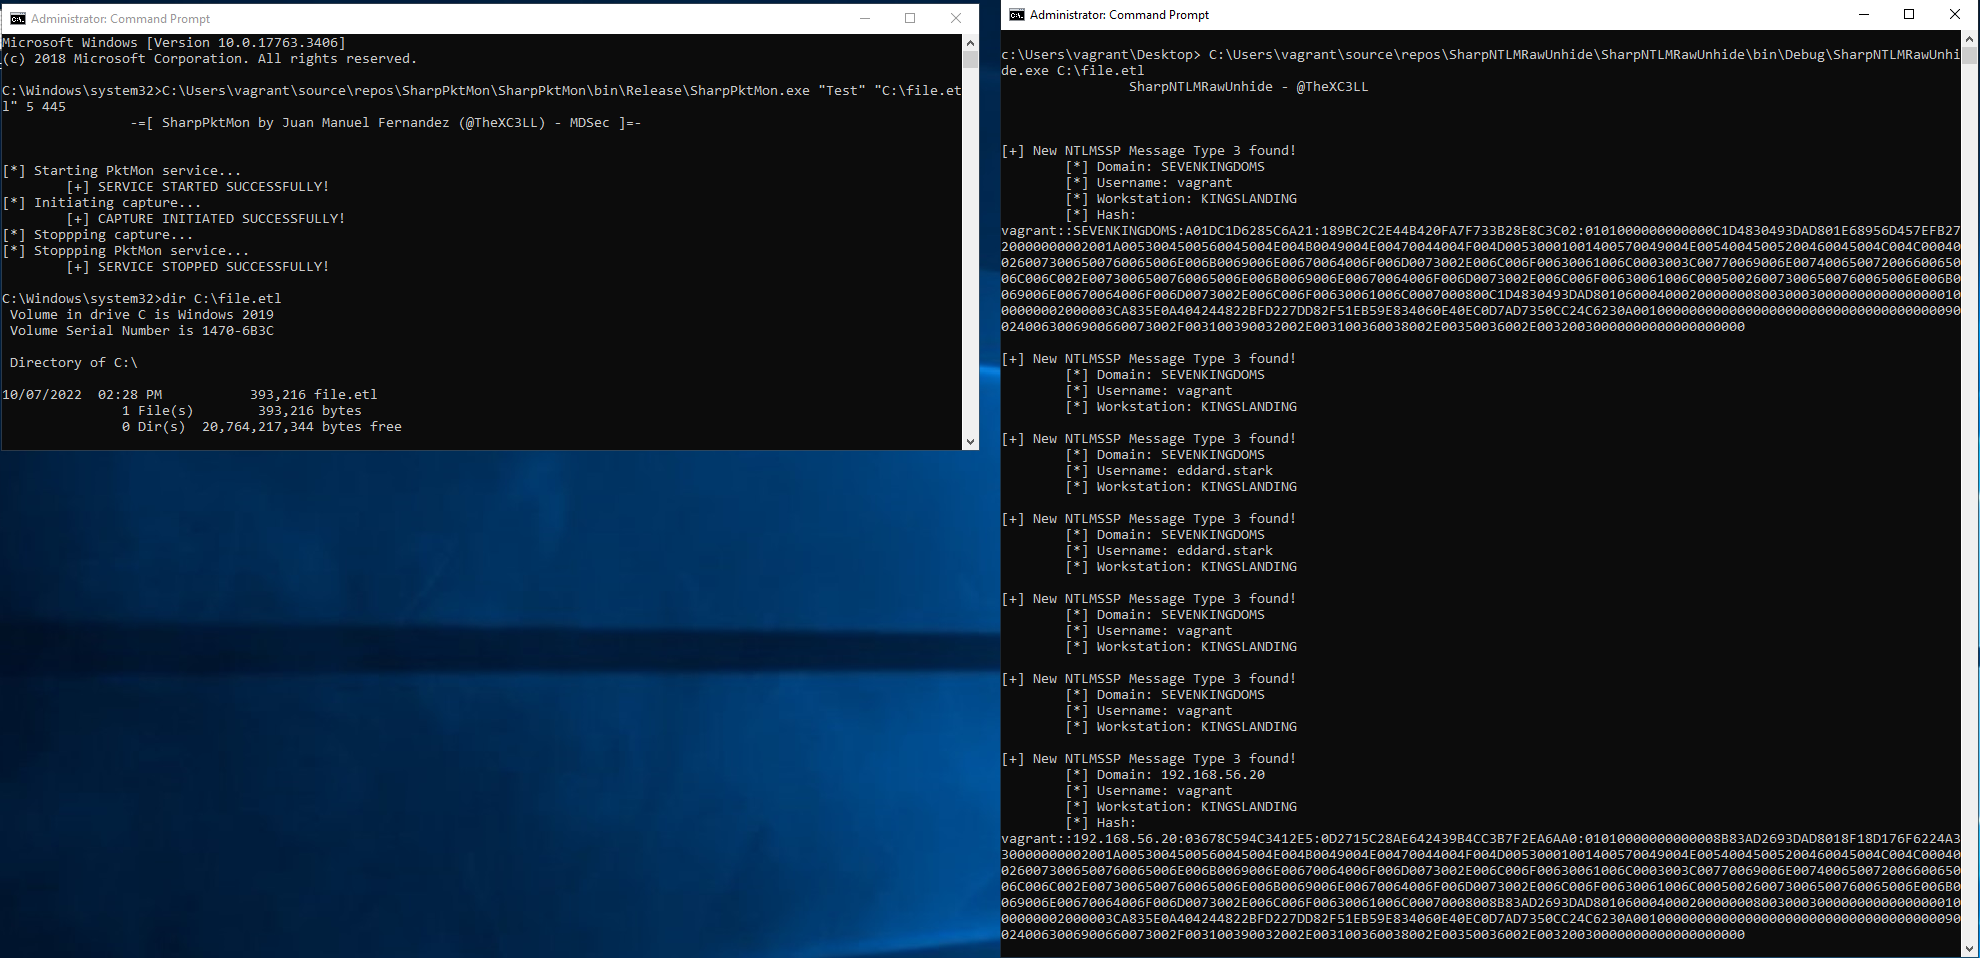 x-c3ll/sharpntlmrawunhide
NTLMRawUnHideのC#版
 mr-un1k0d3r/windows-signedbinary
署名済みWindowsバイナリを変異させ、ファイルハッシュを変更しながら有効なカタログ署名を保持することで、ハッシュベースのエンドポイントブロックを回避し、Authenticode検証のギャップを露呈します。
 inquest/python-inquestlabs
InQuest Labs APIと対話するためのPythonらしいインターフェースとコマンドラインツール。
 lkarlslund/hashmuncher
Windows 8.1 / Windows Server 2016以降において、管理者権限でETWを使用してNetNTLMv2ハッシュを取得します。
 google/permhash
Chromium 拡張機能と APK で宣言された権限をハッシュ化し、潜在的に悪意のあるパッケージ間でのクラスタリング、ハンティング、ピボッティングを可能にするフレームワーク。