
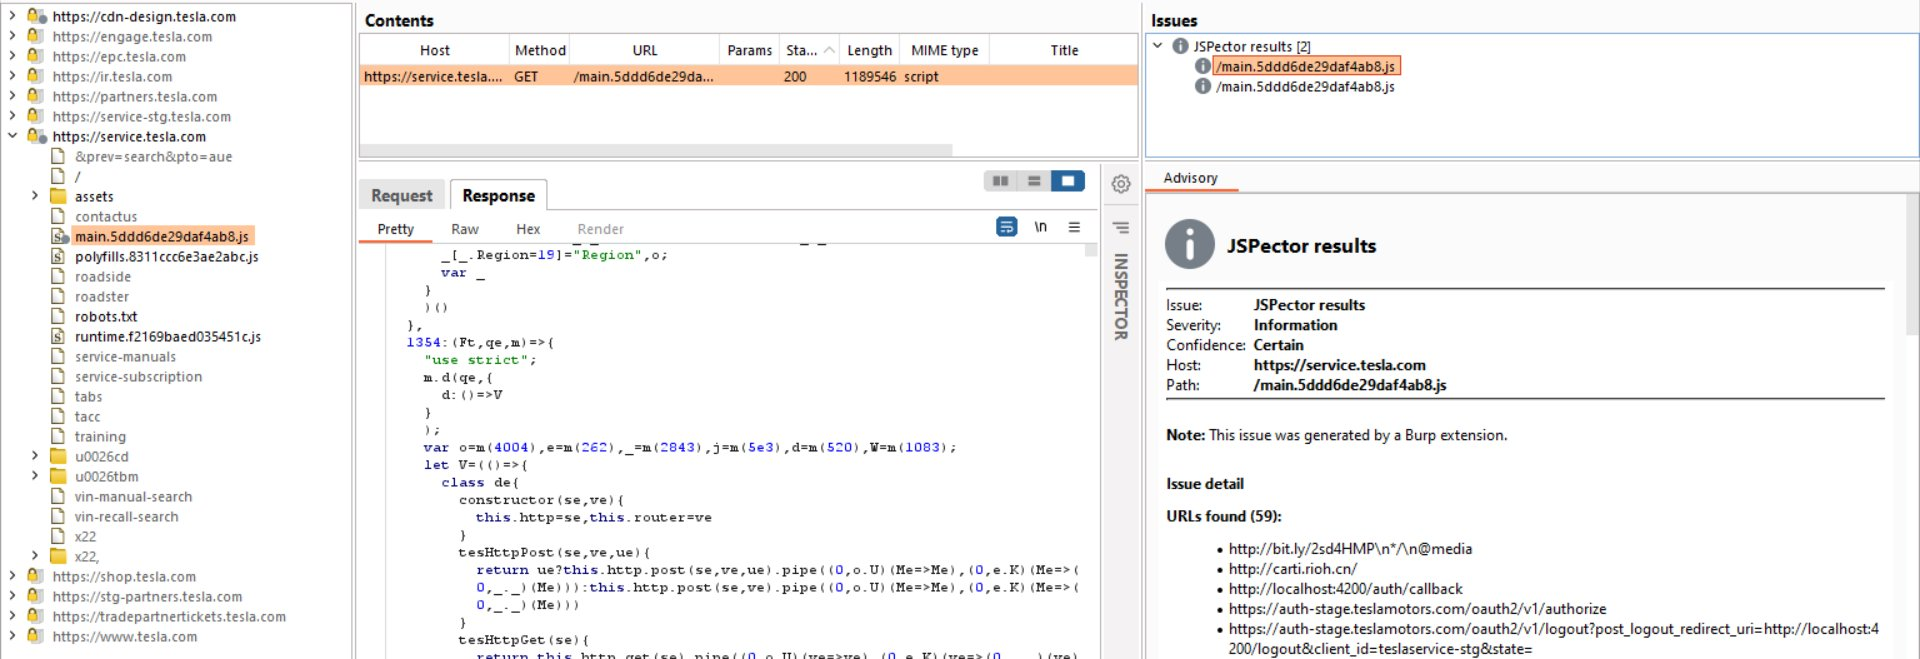
JSpector
 hisxo/jspector
パッシブモードでJavaScript (JS) ファイルをクロールし、結果をIssuesに直接表示するシンプルなBurp Suite拡張機能
information-gatheringweb-securitycrawler
 kacakb/jsfinder
JavaScriptファイルを迅速かつ包括的に取得します。
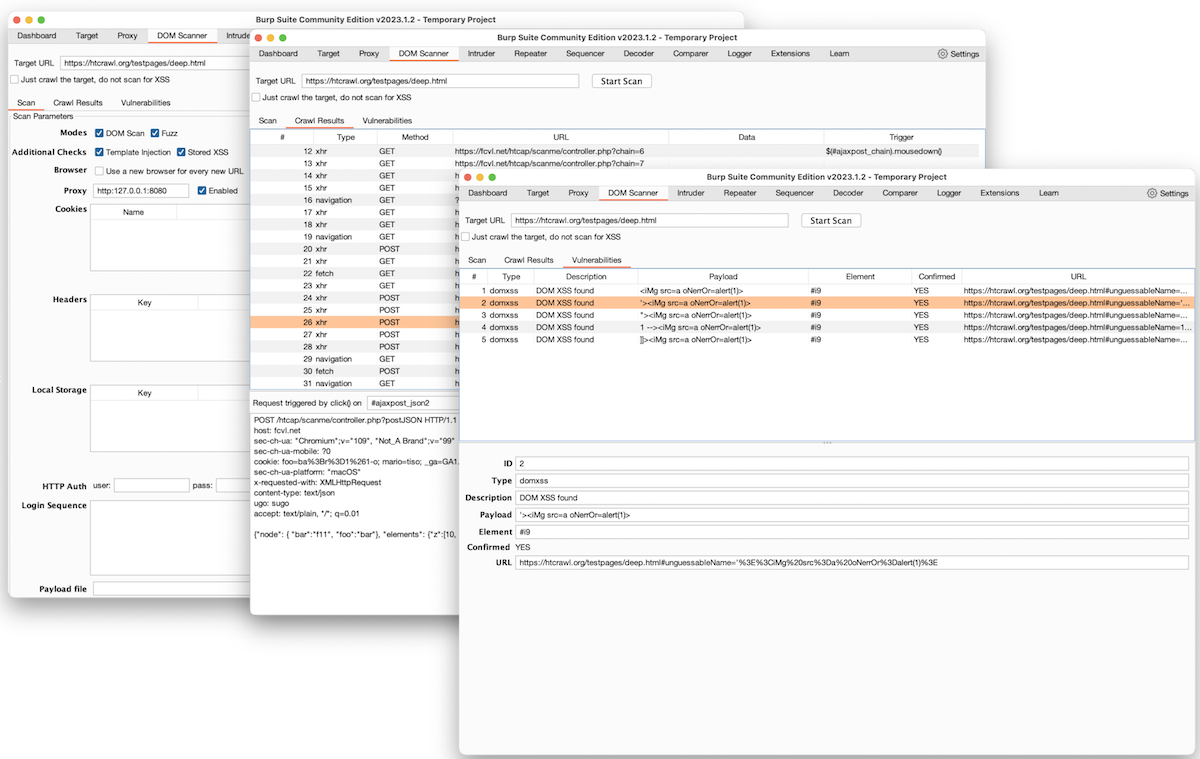 fcavallarin/burp-dom-scanner
Burp Suiteの拡張機能で、シングルページアプリケーションのスキャンとクロールを行います
 sirbugs/endext
JavaScriptファイルからカスタマイズ可能な正規表現パターンを用いて、すべての可能なエンドポイント、URL、パスを抽出し、Webアプリケーションの偵察やAPI発見に利用します。
 hueristiq/xcrawl3r
ウェブページを再帰的にクロールし、リンクを辿り、サイトマップやrobots.txtファイルを解析して全てのURLを発見します。セキュリティ偵察やコンテンツ発見に最適です。
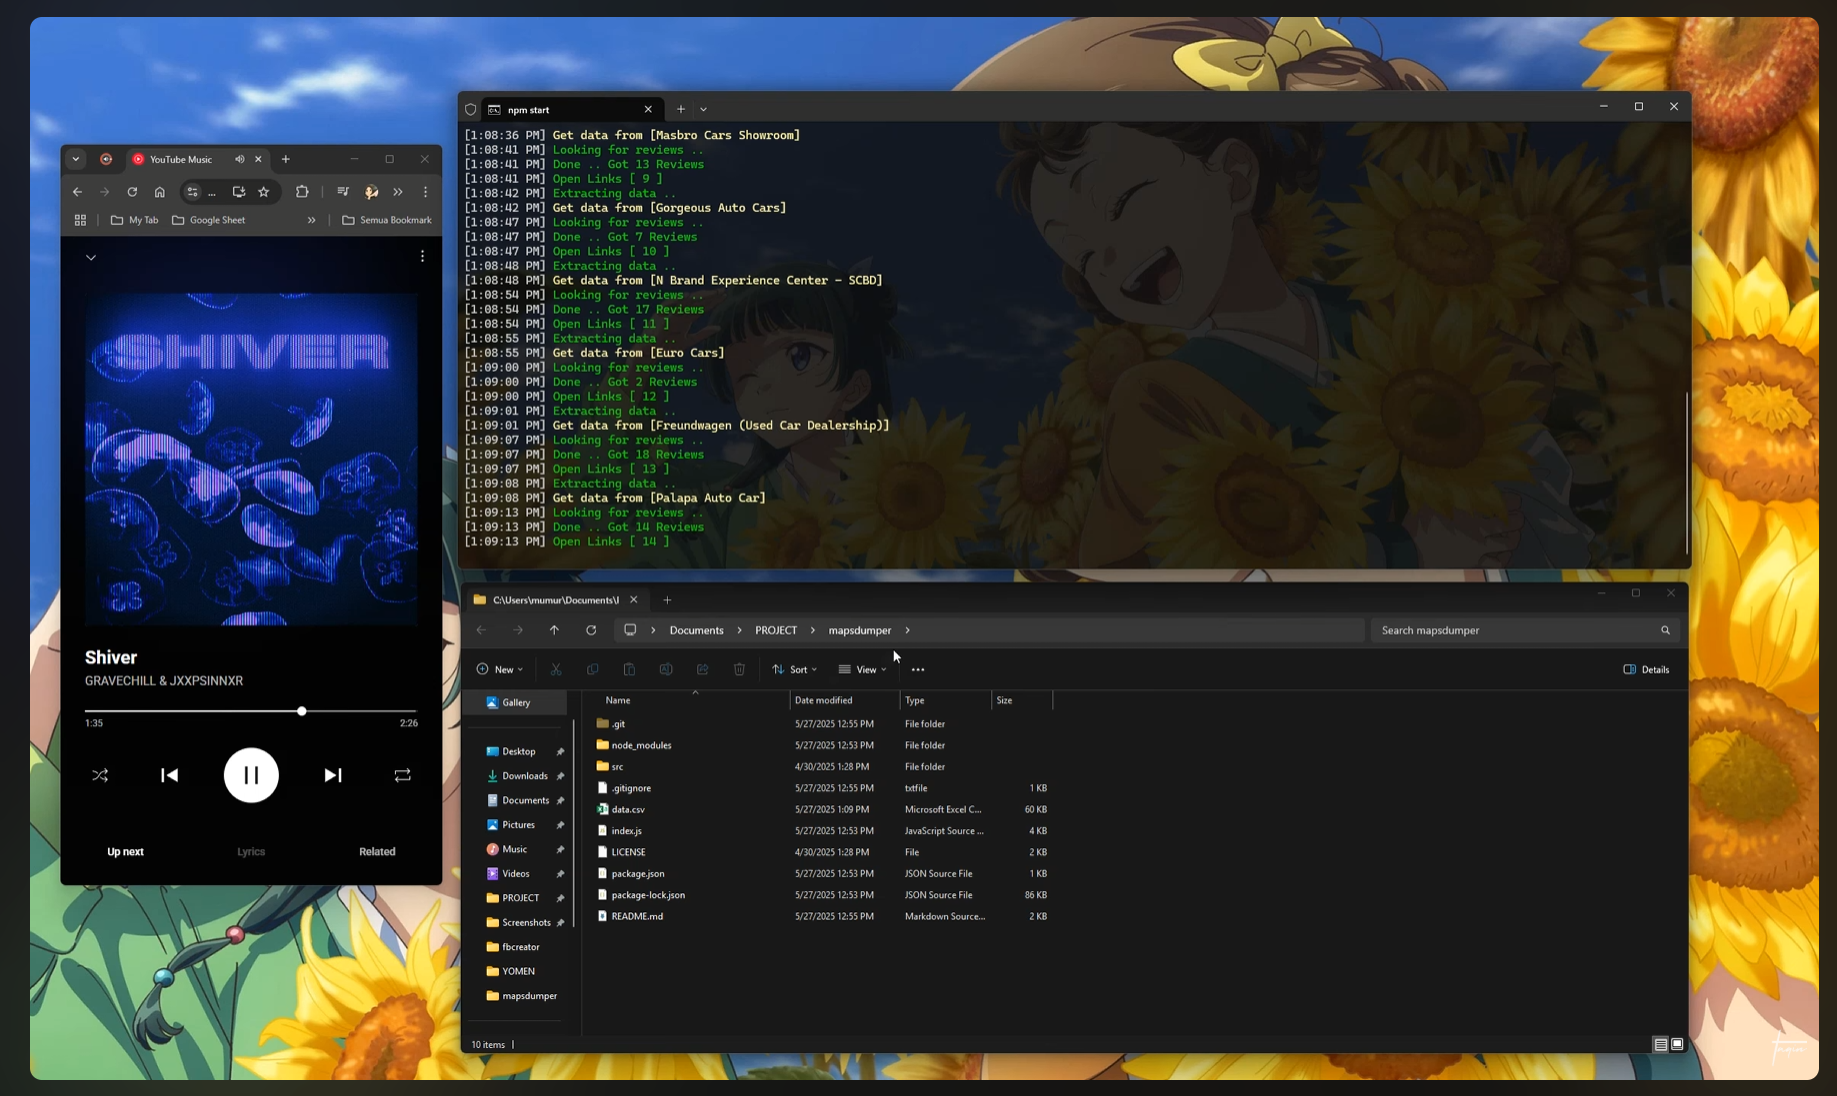 tegal1337/mapsdumper
Google Mapsから電話番号、メールアドレス、ウェブサイト、口コミなどの場所の詳細をダンプする。
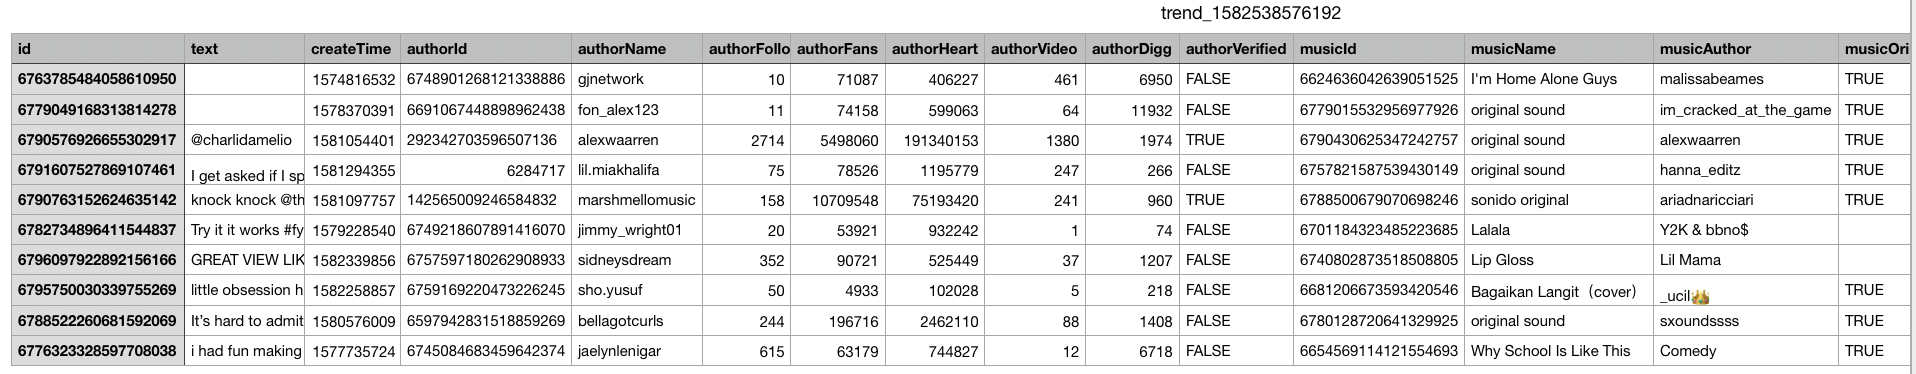 soxoj/tiktok-scraper
CLIまたはNode.jsモジュールを介してTikTokの動画投稿、ユーザープロフィール、ハッシュタグトレンド、ミュージックフィードのメタデータをスクレイピングおよびダウンロードします。バッチダウンロード、プロキシローテーション、セッション管理をサポートします。
 l4rm4nd/linkedindumper
Python 3 スクリプトを使用して LinkedIn API から会社の従業員をダンプ/スクレイピング/抽出する
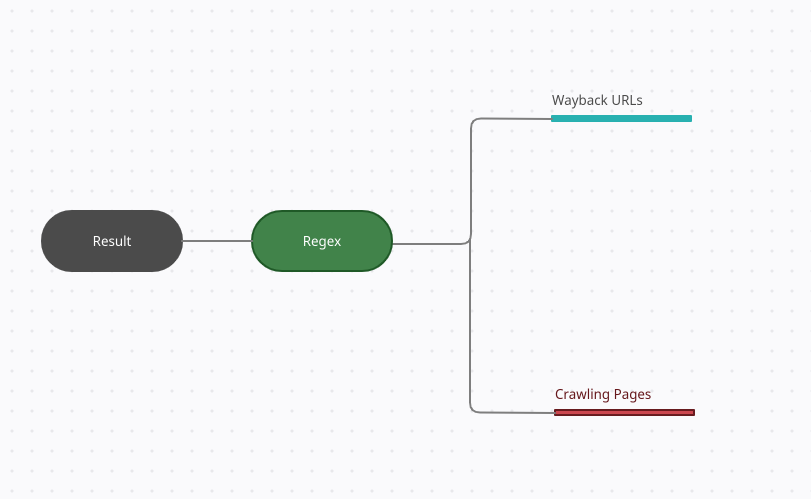 h33tlit/jbin-website-secret-scraper
JbinはウェブサイトからすべてのURLを収集し、そこからAPIキー、APIシークレット、APIトークンなど、多くの貴重な情報といった秘密データを露呈させようとします。
 josephlai241/urs
Universal Reddit Scraper - 包括的なRedditスクレイピング/アーカイブ用コマンドラインツール。
 mhmdiaa/second-order
ウェブアプリケーションをクロールし、URLを収集して非200応答に対する設定可能なルールにマッチングすることで、二次サブドメイン乗っ取りの脆弱性を検出します。
 s4dhulabs/vimana-framework
Vimanaは、Python APIやWebアプリケーションを監査するためのモジュラー型セキュリティフレームワークです。プラグインベースのアーキテクチャにより、セキュリティ専門家は自動化および手動の手法でPythonプロジェクトの評価、ファジング、分析を行うことができます。
 morph3/crawpy
自動調整、再帰的スキャン、レポート生成機能を備えた非同期HTTPコンテンツ発見ツール。隠れたWebディレクトリやファイルの列挙に使用します。
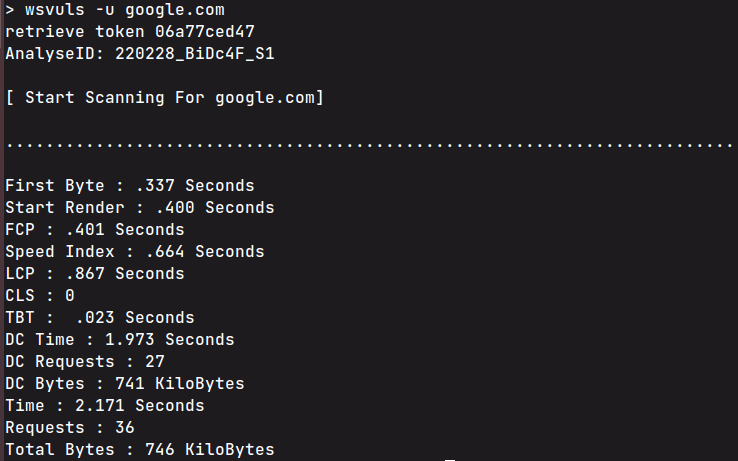 anouarbensaad/wsvuls
CLIウェブサイト脆弱性スキャナー。古いサーバーソフトウェア、安全でないHTTPヘッダーを検出し、CloudflareのIP/ポートデータをパフォーマンス統計とリクエストマッピングとともに抽出します。
 soxoj/socid-extractor
⛏️ Maigretの背後にある抽出エンジン:あらゆるプロフィールURLを150以上のサイトにわたる構造化されたOSINTレコードに変換します
 hackmanit/web-cache-vulnerability-scanner
GoベースのCLIスキャナで、Webキャッシュポイズニングとデセプションに対応。10種類のポイズニング手法、複数のデセプション方法、内蔵クローラ、JSONレポート、ペネトレーションテスト向けプロキシ統合をサポート。
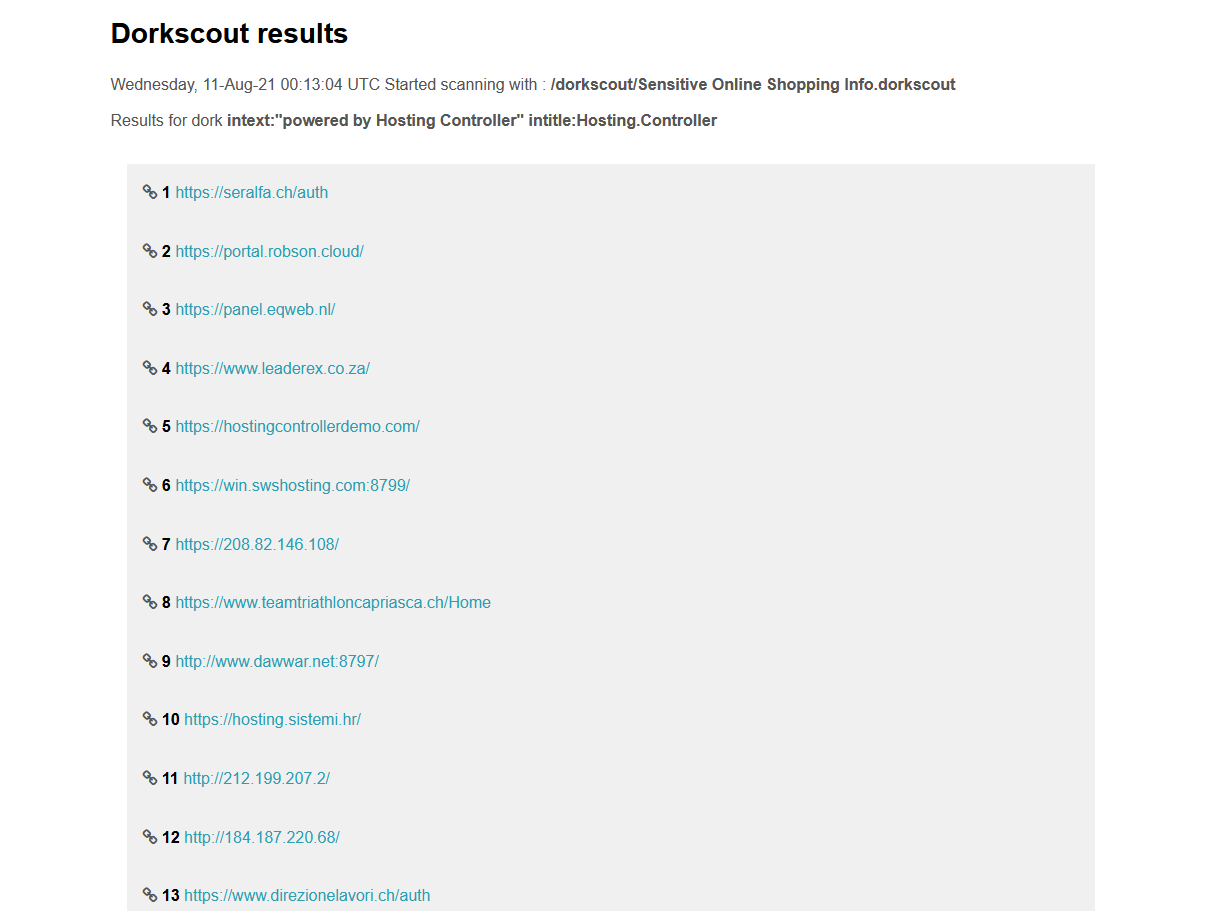 r4ygm/dorkscout
自動化されたGoogleダークスキャナーで、exploit-dbのダークリストを取得し、ターゲットやインターネット全体をスキャンして、脆弱なアプリケーション、秘密ファイル、露出した機密データを検出します。
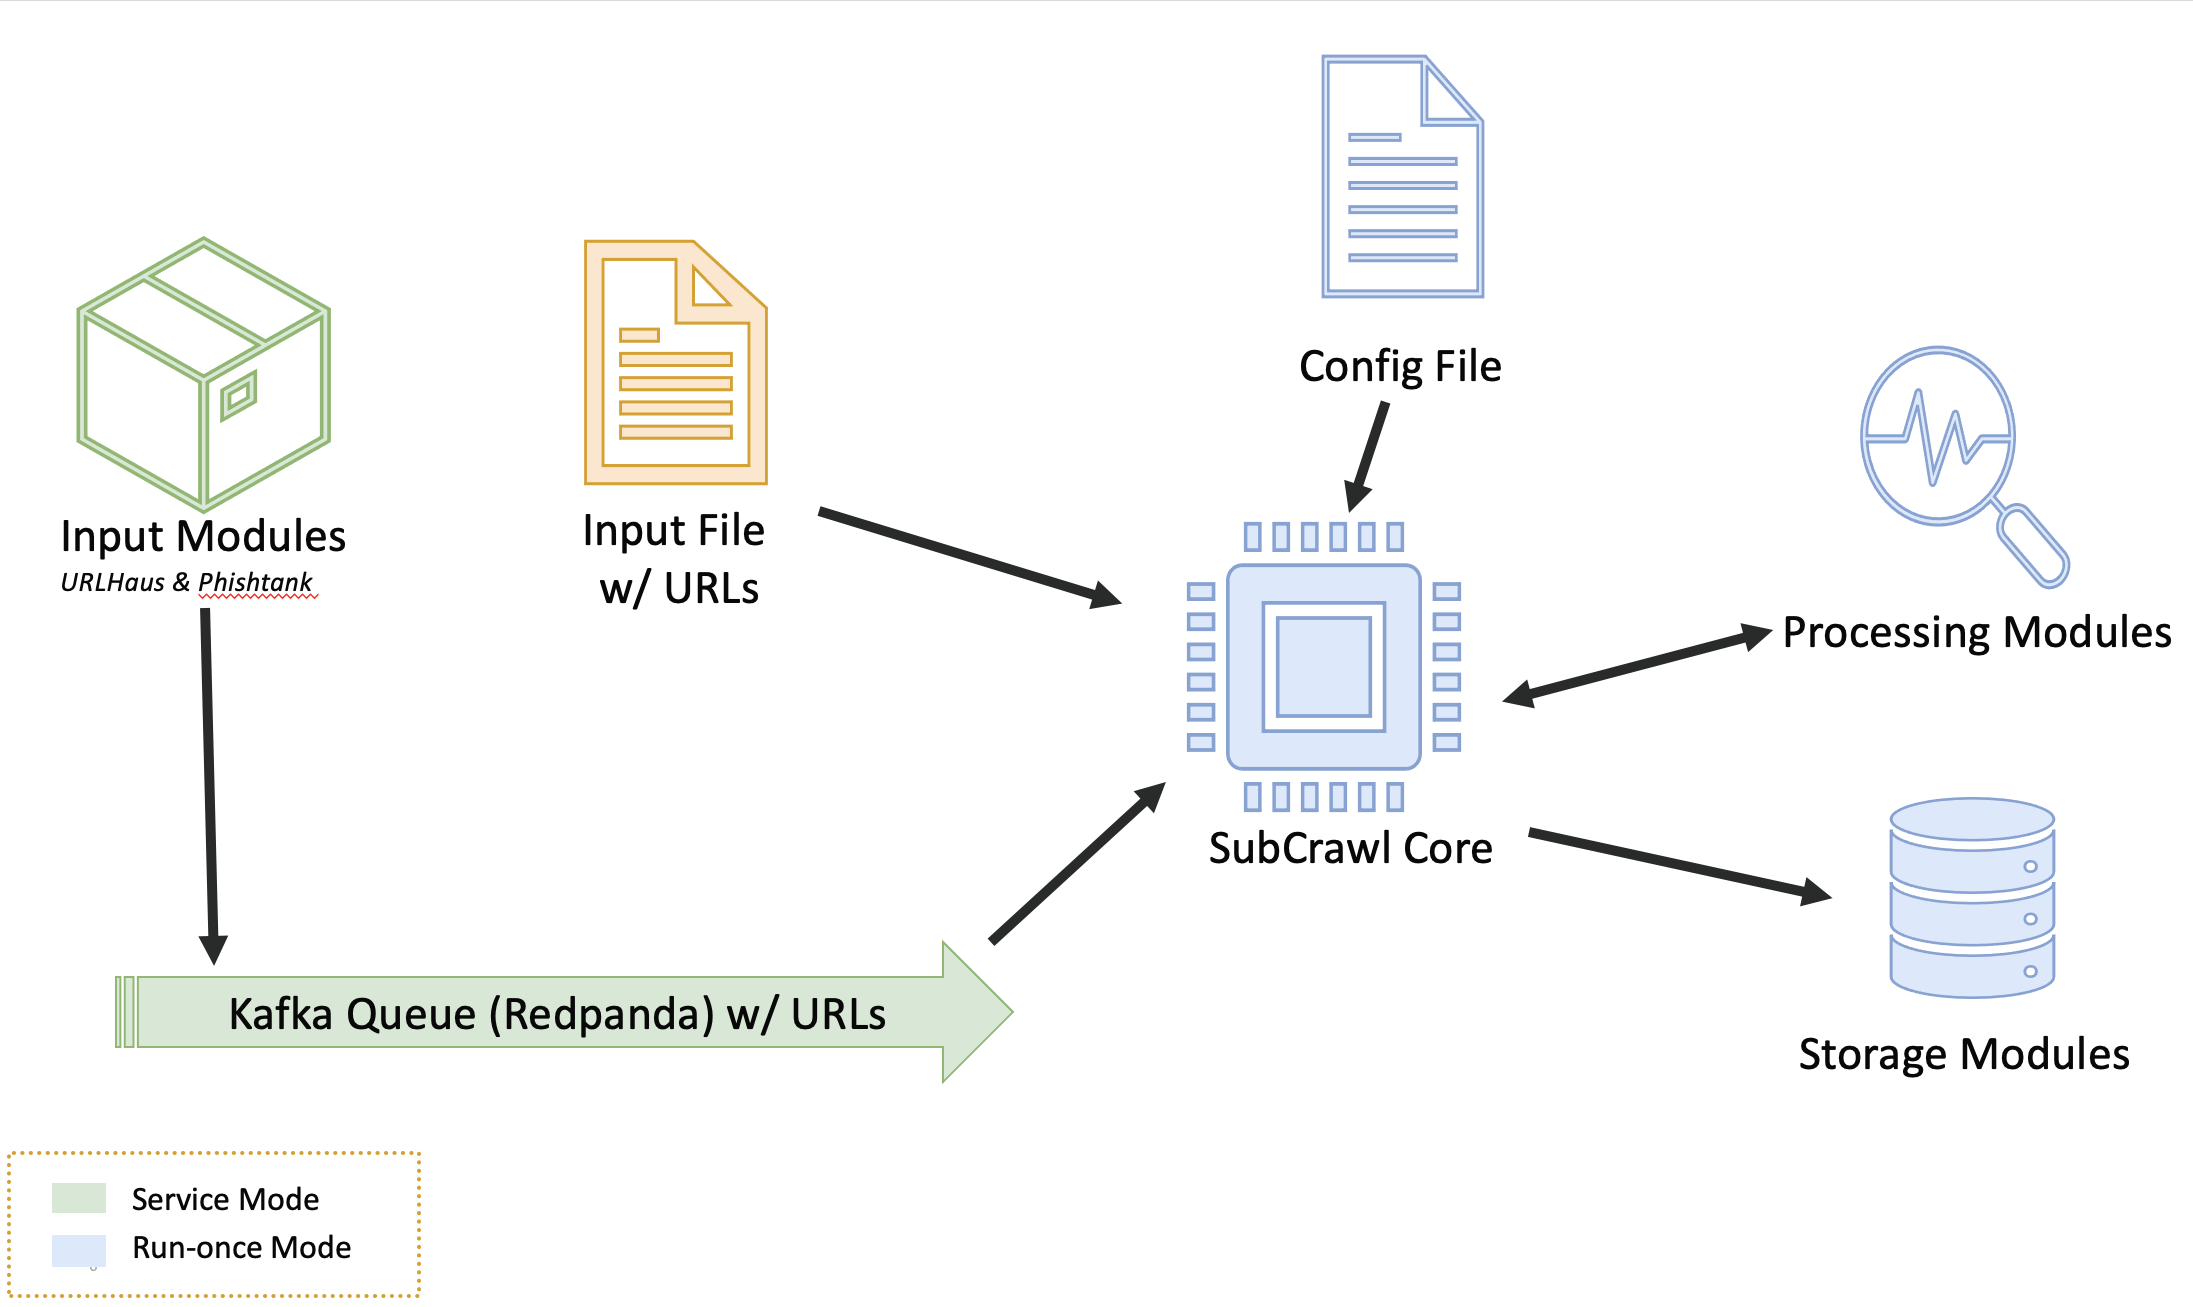 hpthreatresearch/subcrawl
Modular framework for discovering and analyzing open directories on the web. Crawls URLs, extracts content, applies YARA/ClamAV scanning, and outputs…