
mesh-kridik
 chen-keinan/mesh-kridik
KubernetesクラスターとIstioサービスメッシュ向けの自動セキュリティチェッカーで、OPAポリシーを通じてベストプラクティスを強制し、設定ミスに対する修復レポートを生成します。
vulnerability-scannerscontainer-securityconfiguration-auditing+3
27
chen-keinan/mesh-kridikKubernetesクラスターとIstioサービスメッシュ向けの自動セキュリティチェッカーで、OPAポリシーを通じてベストプラクティスを強制し、設定ミスに対する修復レポートを生成します。
 devopstoday11/tarian
K8s向けアンチウイルス。Kubernetes上で動作するアプリケーションを、事前登録されたソースコード、ランタイムプロセスの監視、分析、アラート、そしてコミュニティとの検出結果の共有により、悪意のある攻撃から保護します。ランサムウェアからも守るかもしれません。
 kube-tarian/tarian
Kubernetes向けのeBPFベースのランタイムセキュリティエージェントで、未知のプロセスやファイル変更を検出し、事前登録された制約を適用し、ランサムウェアやその他の攻撃を軽減するためにポッドの削除やアラートを自動化します。
 bridgecrewio/terragoat
意図的に脆弱なTerraformインフラストラクチャで、AWS、Azure、GCPにおけるクラウドの誤設定検出とDevSecOpsプラクティスを学習するためのものです。
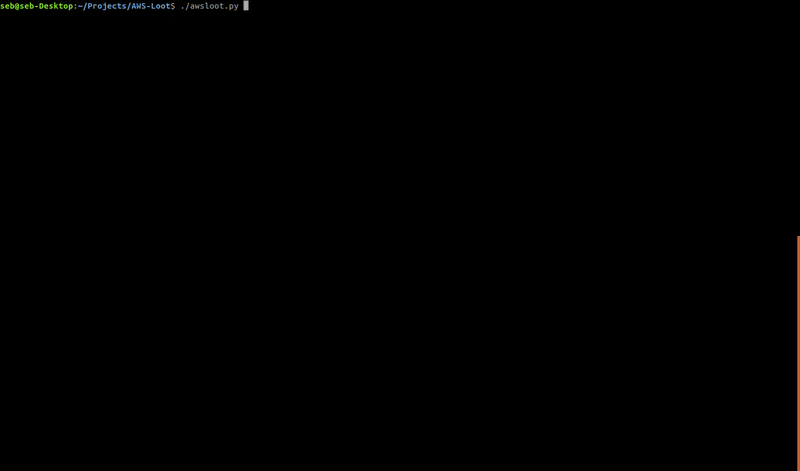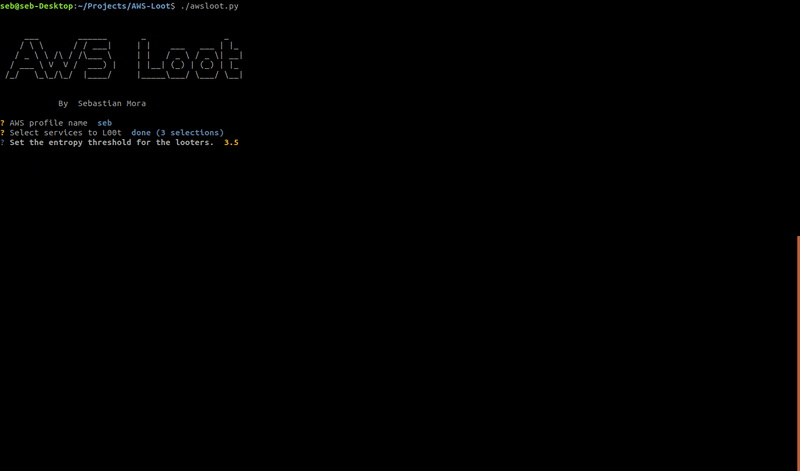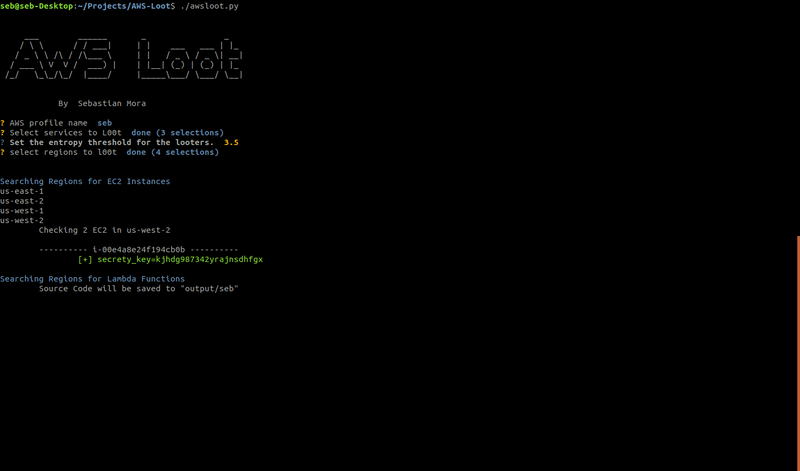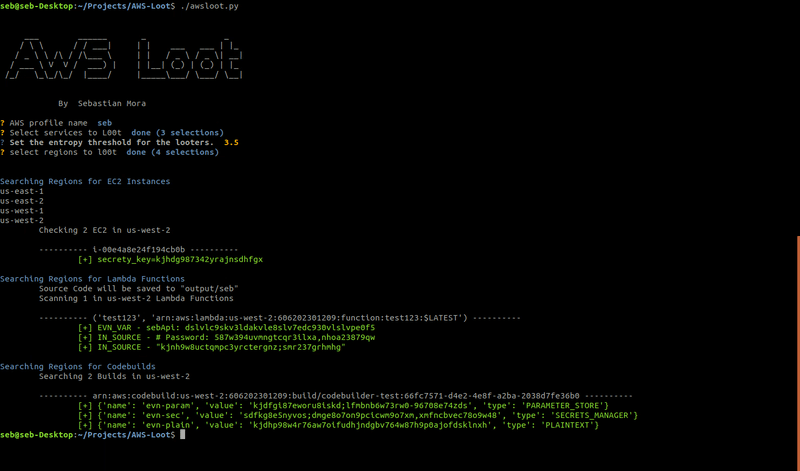 sebastian-mora/aws-loot
AWS環境を列挙し、EC2のユーザーデータ、Lambdaの環境変数とソースコード、CodeBuildインスタンスをスキャンして高エントロピー文字列(シークレット)を探します。
 bridgecrewio/checkov
ビルド時にTerraform、Kubernetes、CloudFormation、コンテナイメージ全体でクラウドの誤設定、脆弱性、シークレットを検出するインフラストラクチャ・アズ・コード向けの静的解析ツール。
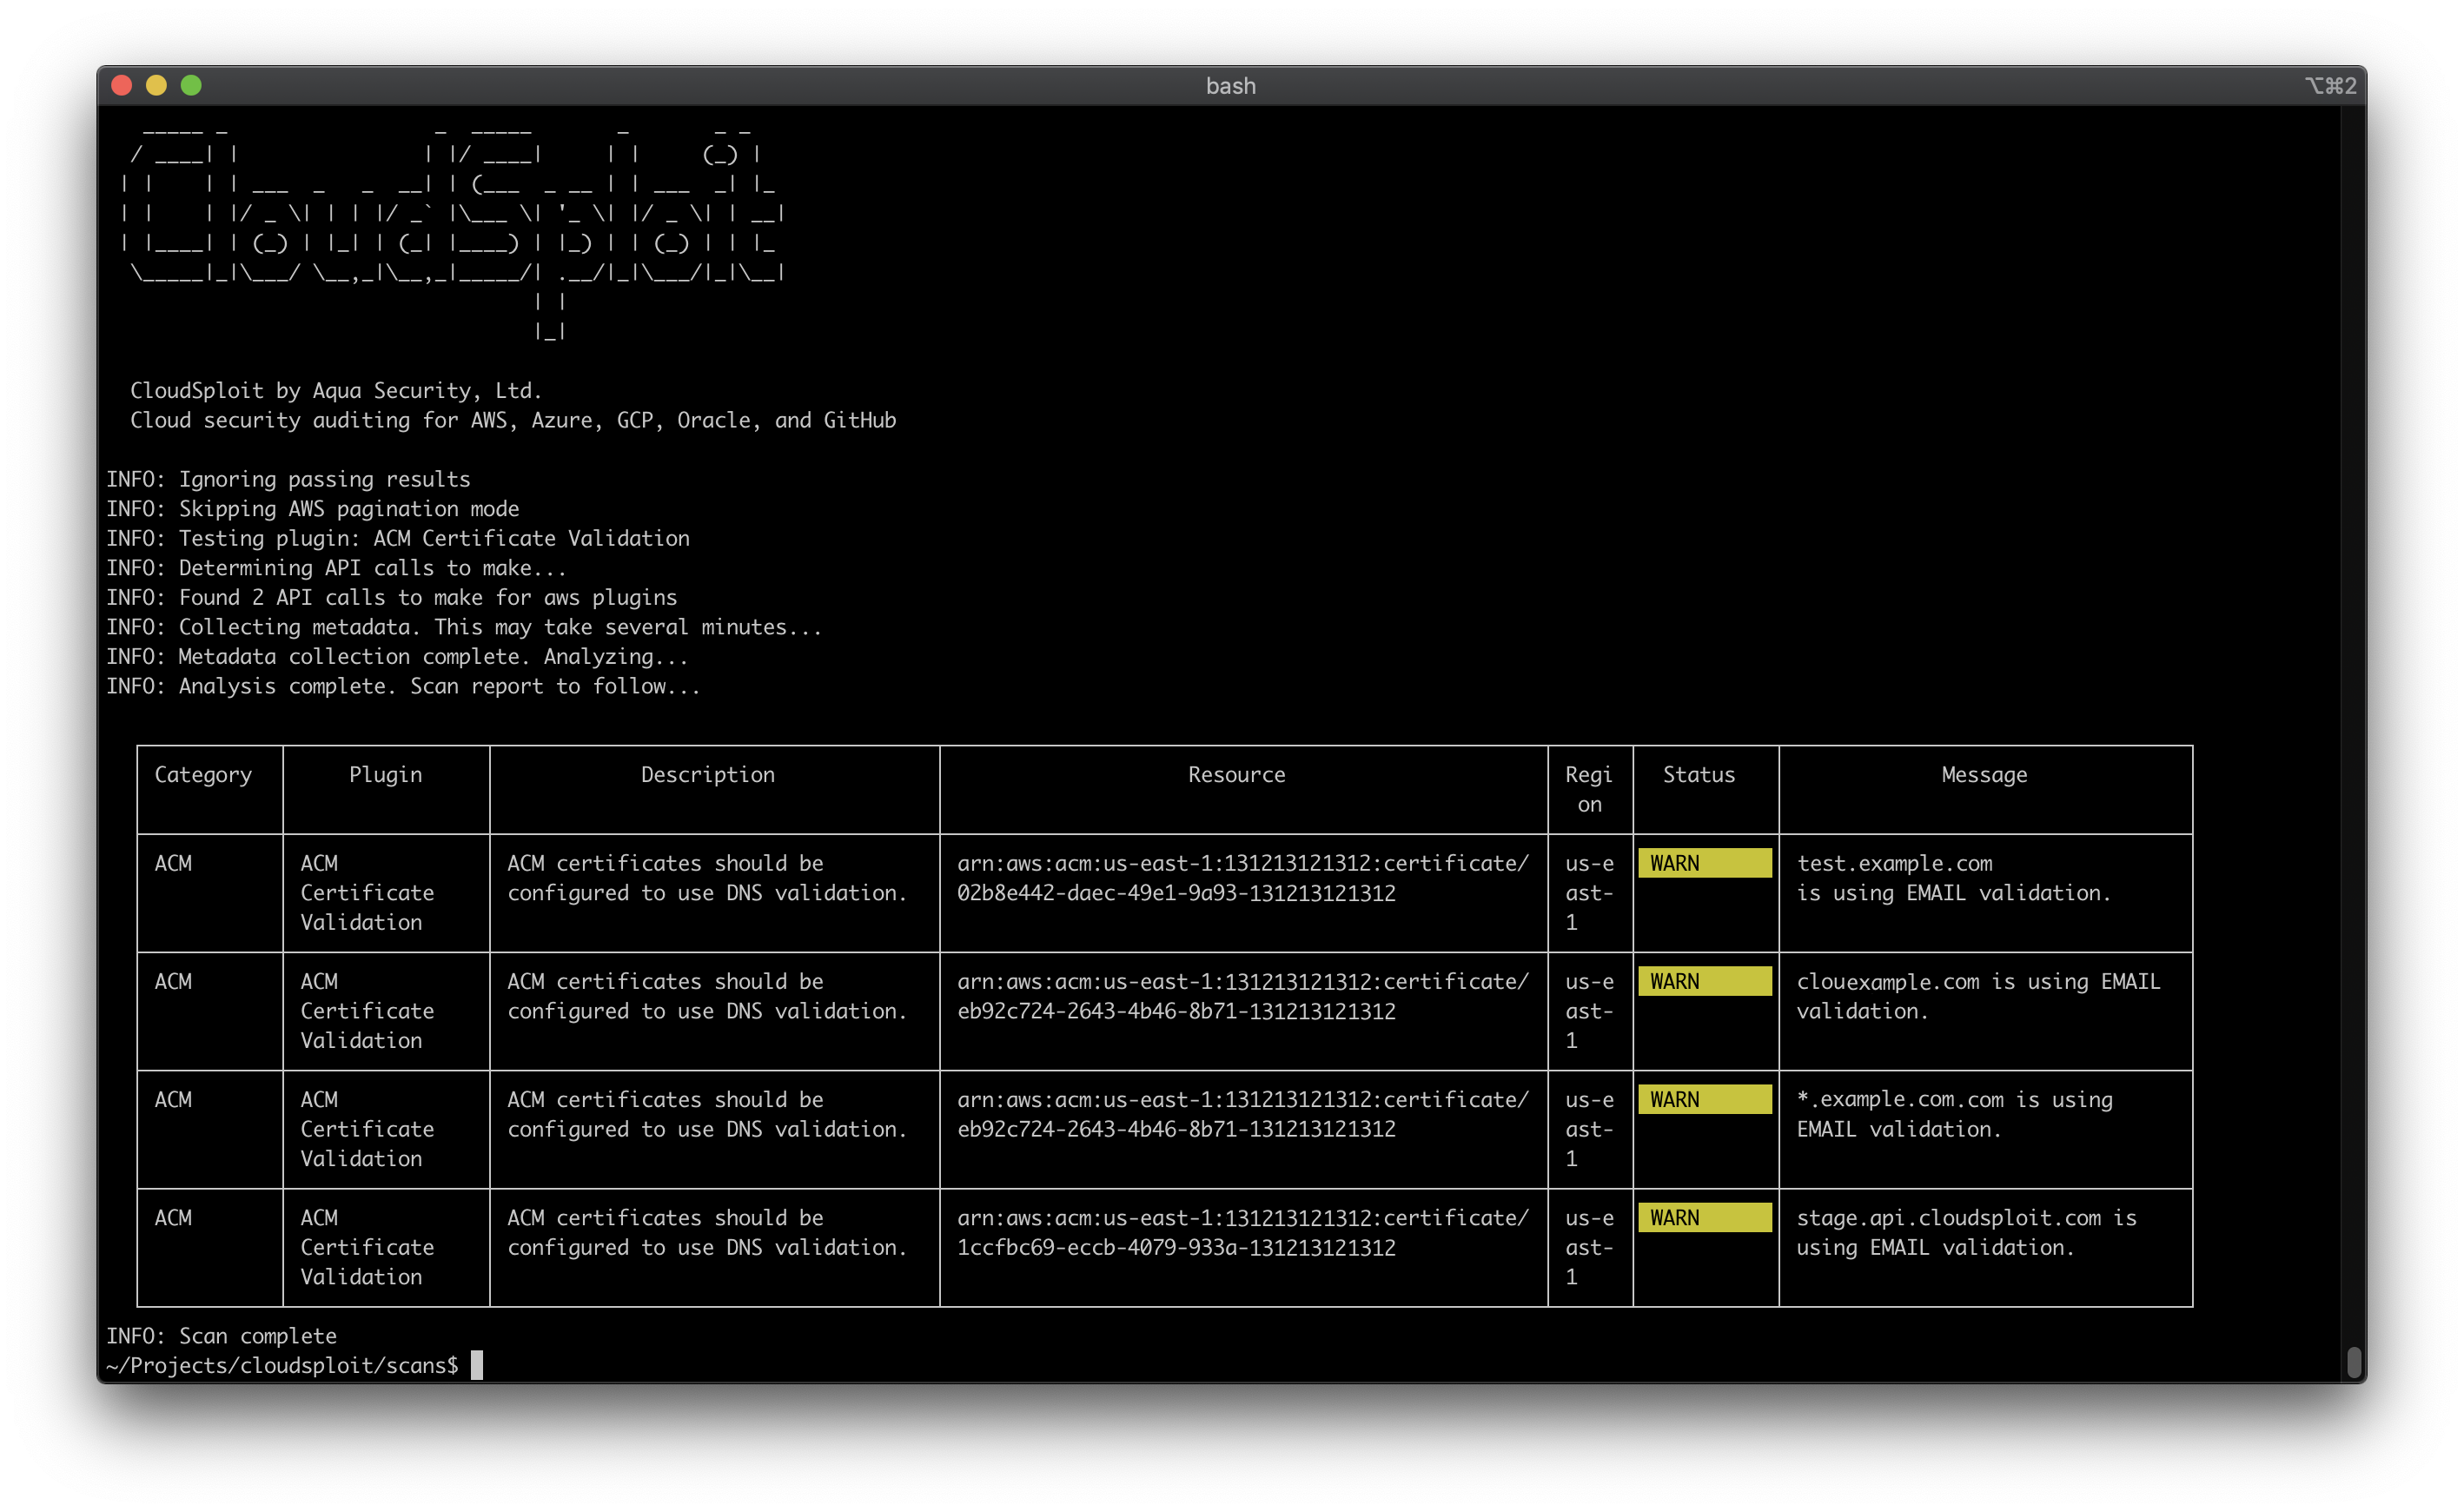 aquasecurity/cloudsploit
AWS、Azure、GCP、OCIを対象に、設定ミス、コンプライアンス違反(HIPAA、PCI、CIS)、セキュリティリスクを自動化されたプラグインベースのチェックで監査するマルチクラウドセキュリティポスチャスキャナです。
 xfreed0m/adfspray
Python3製のツール。多様な手法を用いてMicrosoft Onlineサービスに対してパスワードスプレー攻撃を実行します。
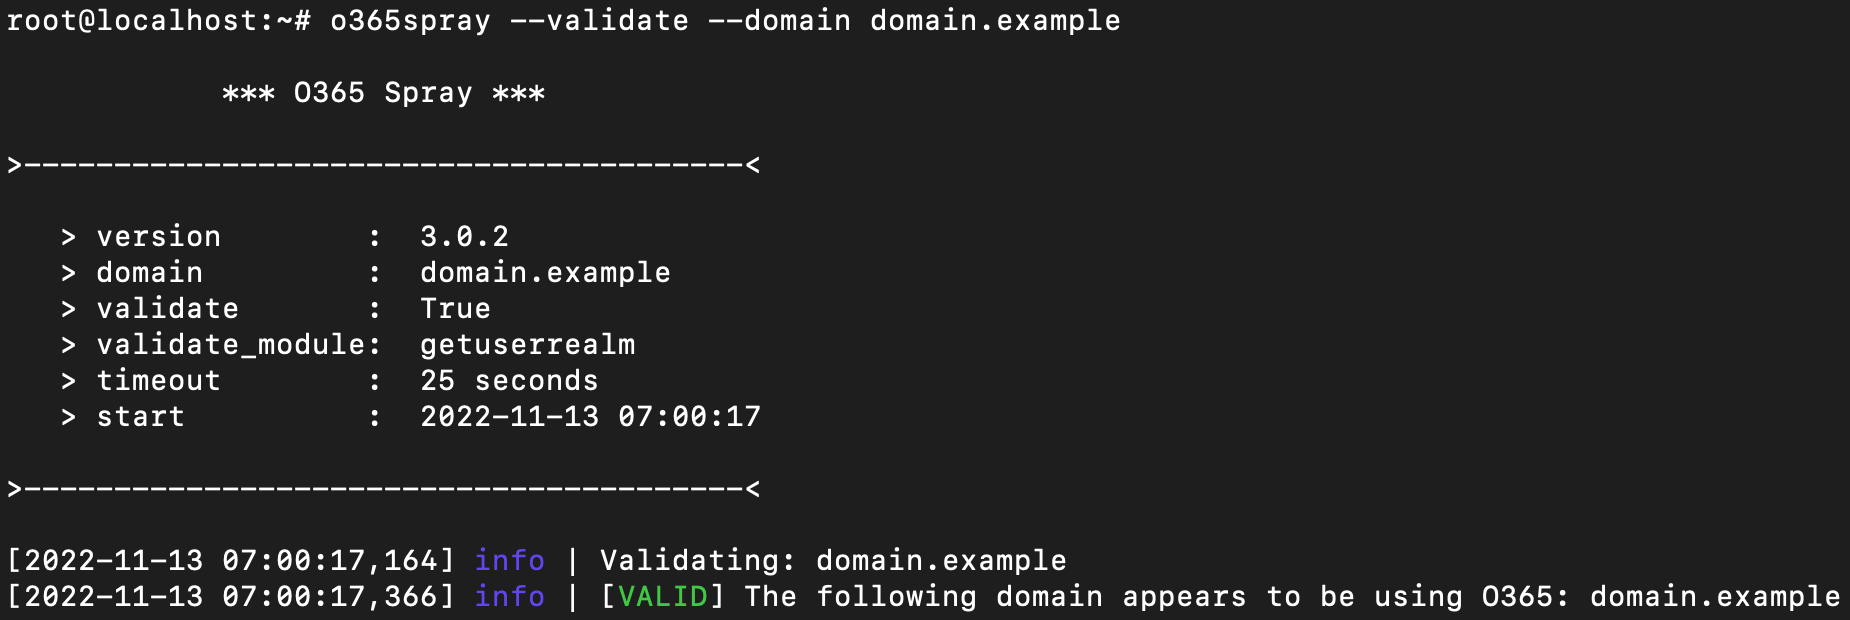 0xzdh/o365spray
Microsoft O365を標的にしたユーザー名列挙とパスワードスプレー攻撃ツール。
 hyd3sec/azur3alph4
侵害後のAzureレッドチーム活動のためのPowerShellモジュール。マネージドID環境内でのトークン抽出、リソース列挙、および横方向の移動を自動化します。
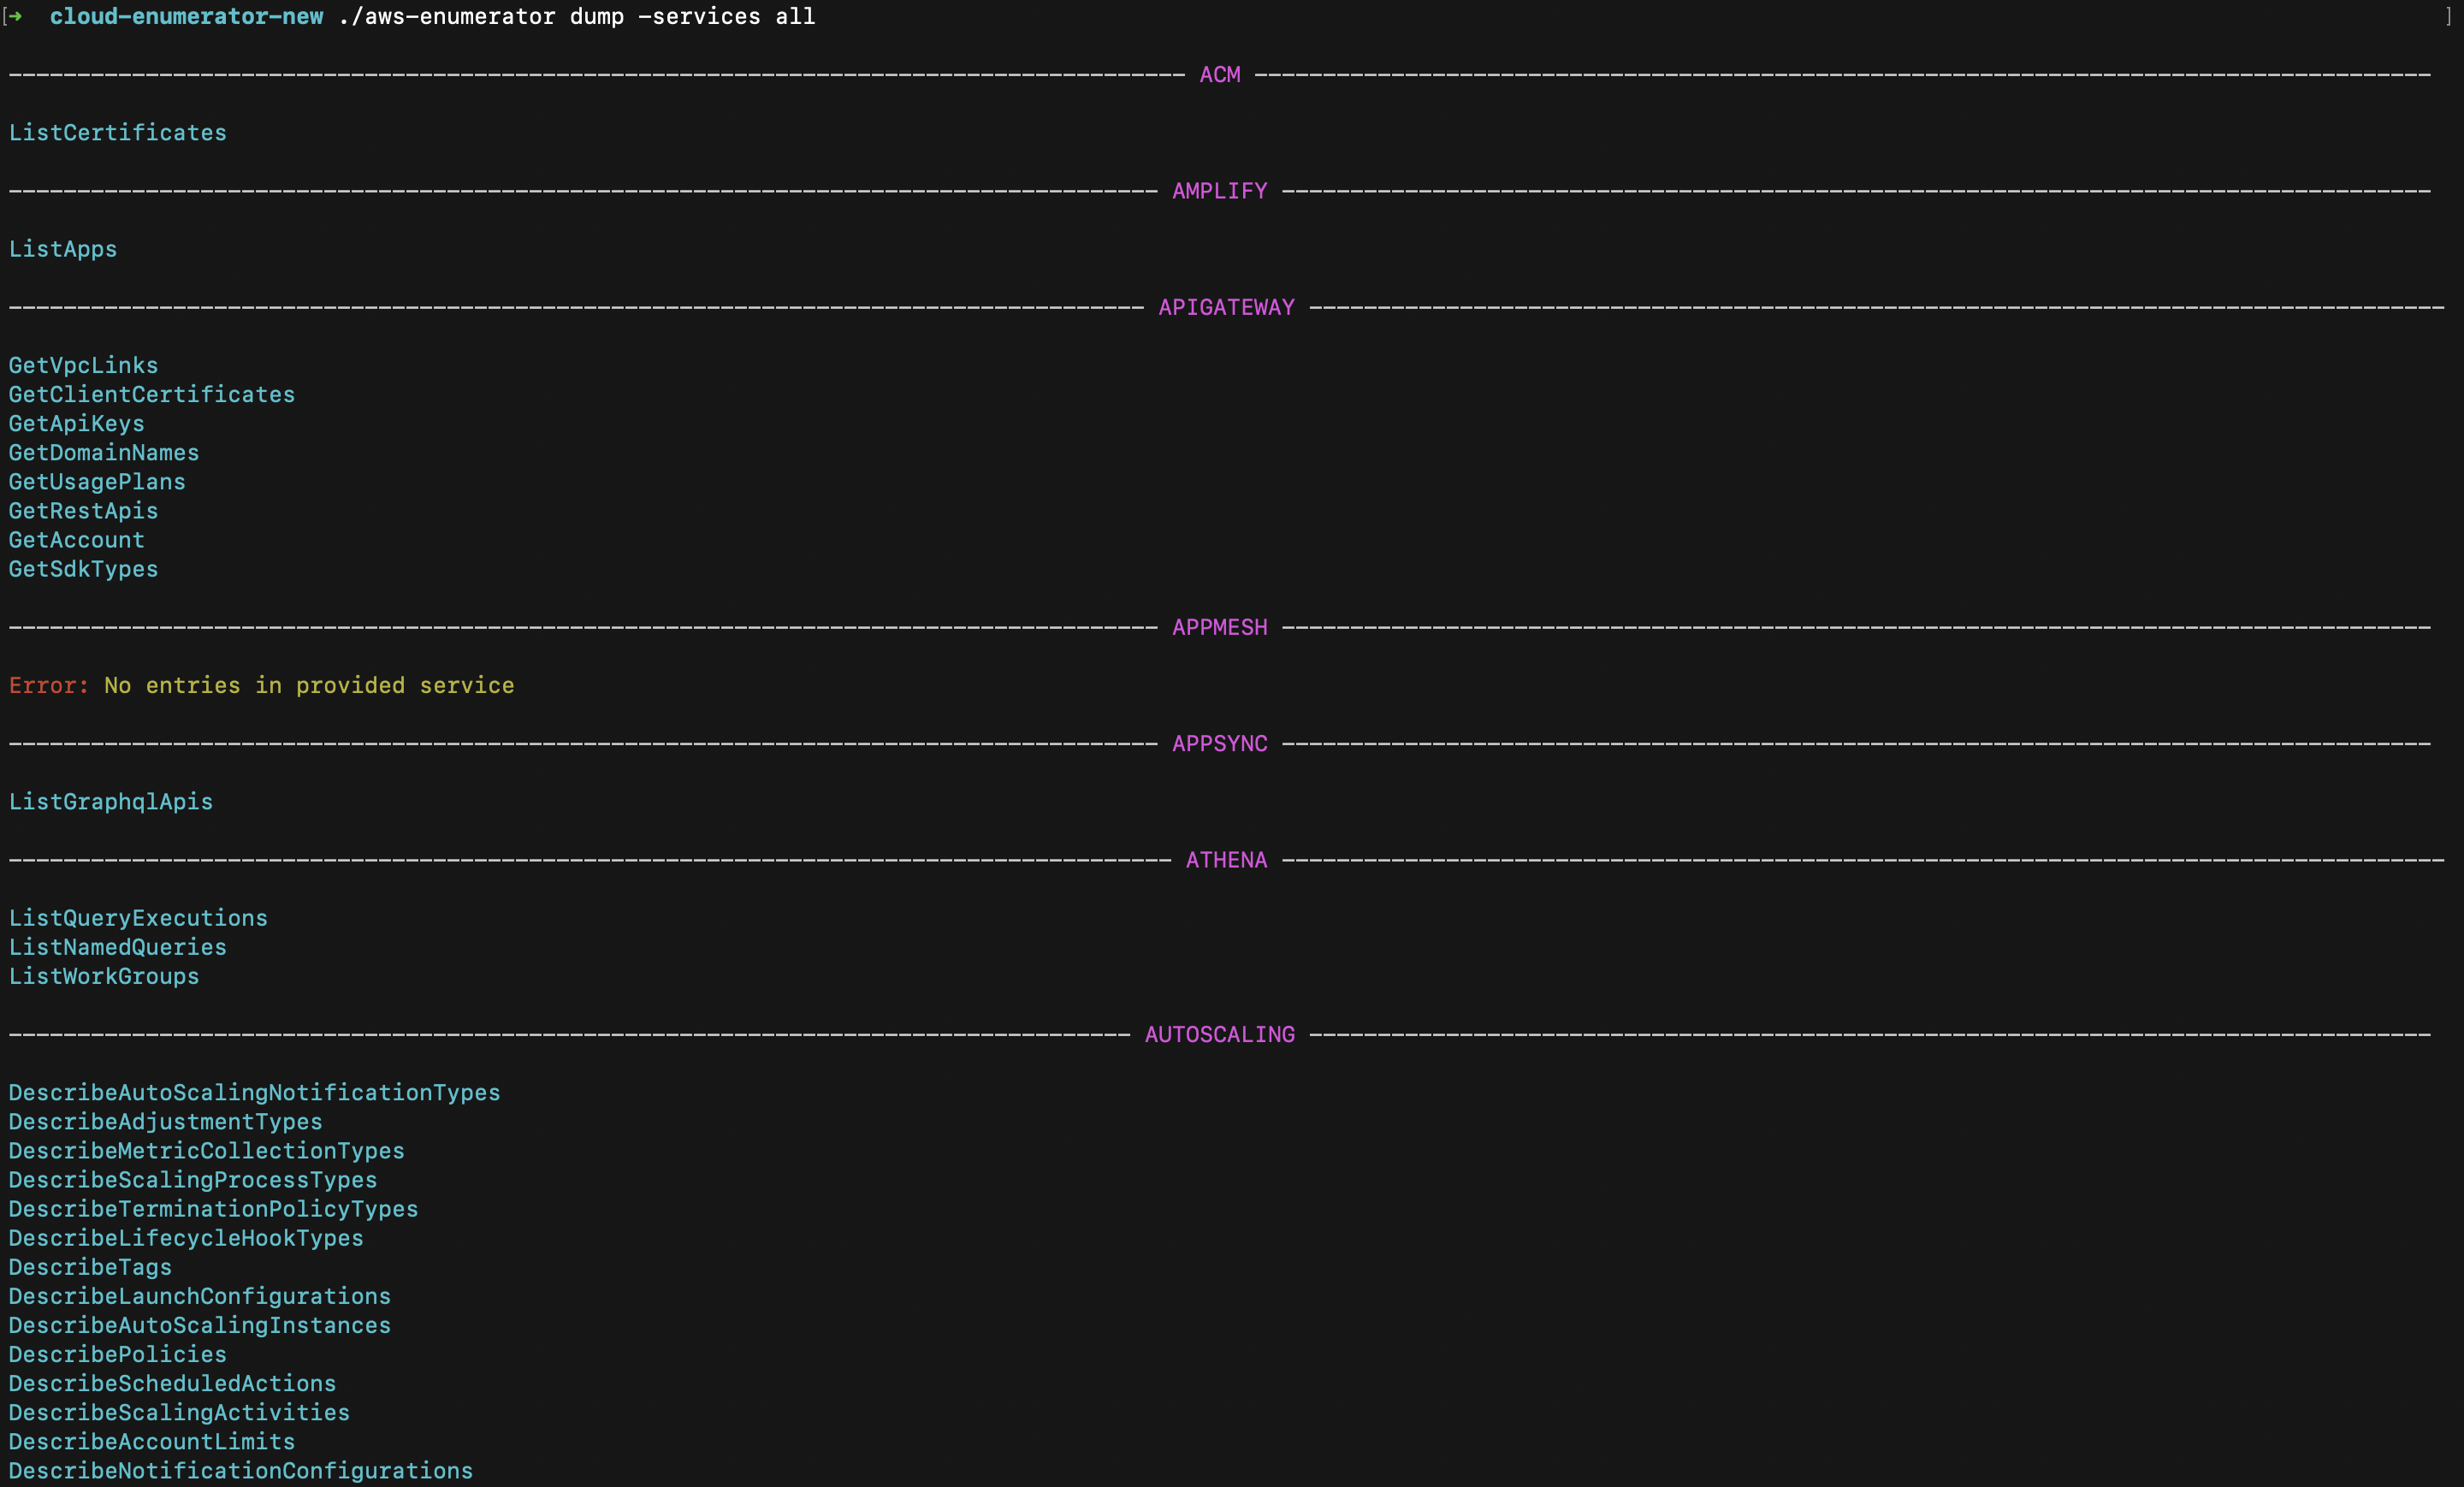 shabarkin/aws-enumerator
600以上のAPI呼び出しを使用した読み取り専用のAWSサービス列挙ツール。ペネトレーションテスト中のクラウド偵察、情報ダンプ、結果分析に対応。
 lightspin-tech/red-shadow
AWS IAM設定をスキャンして、グループに対するユーザーアクションを制限できない誤設定された拒否ポリシーを検出することでシャドウ管理者を特定し、権限昇格の検出と修復を可能にします。
 adityaks/strafer
Strafer: Elasticsearchインスタンス内で潜在的な感染を検出するツール
 bishopfox/smogcloud
誰も公開したくないクラウドアセットを見つける 🔎 ☁️
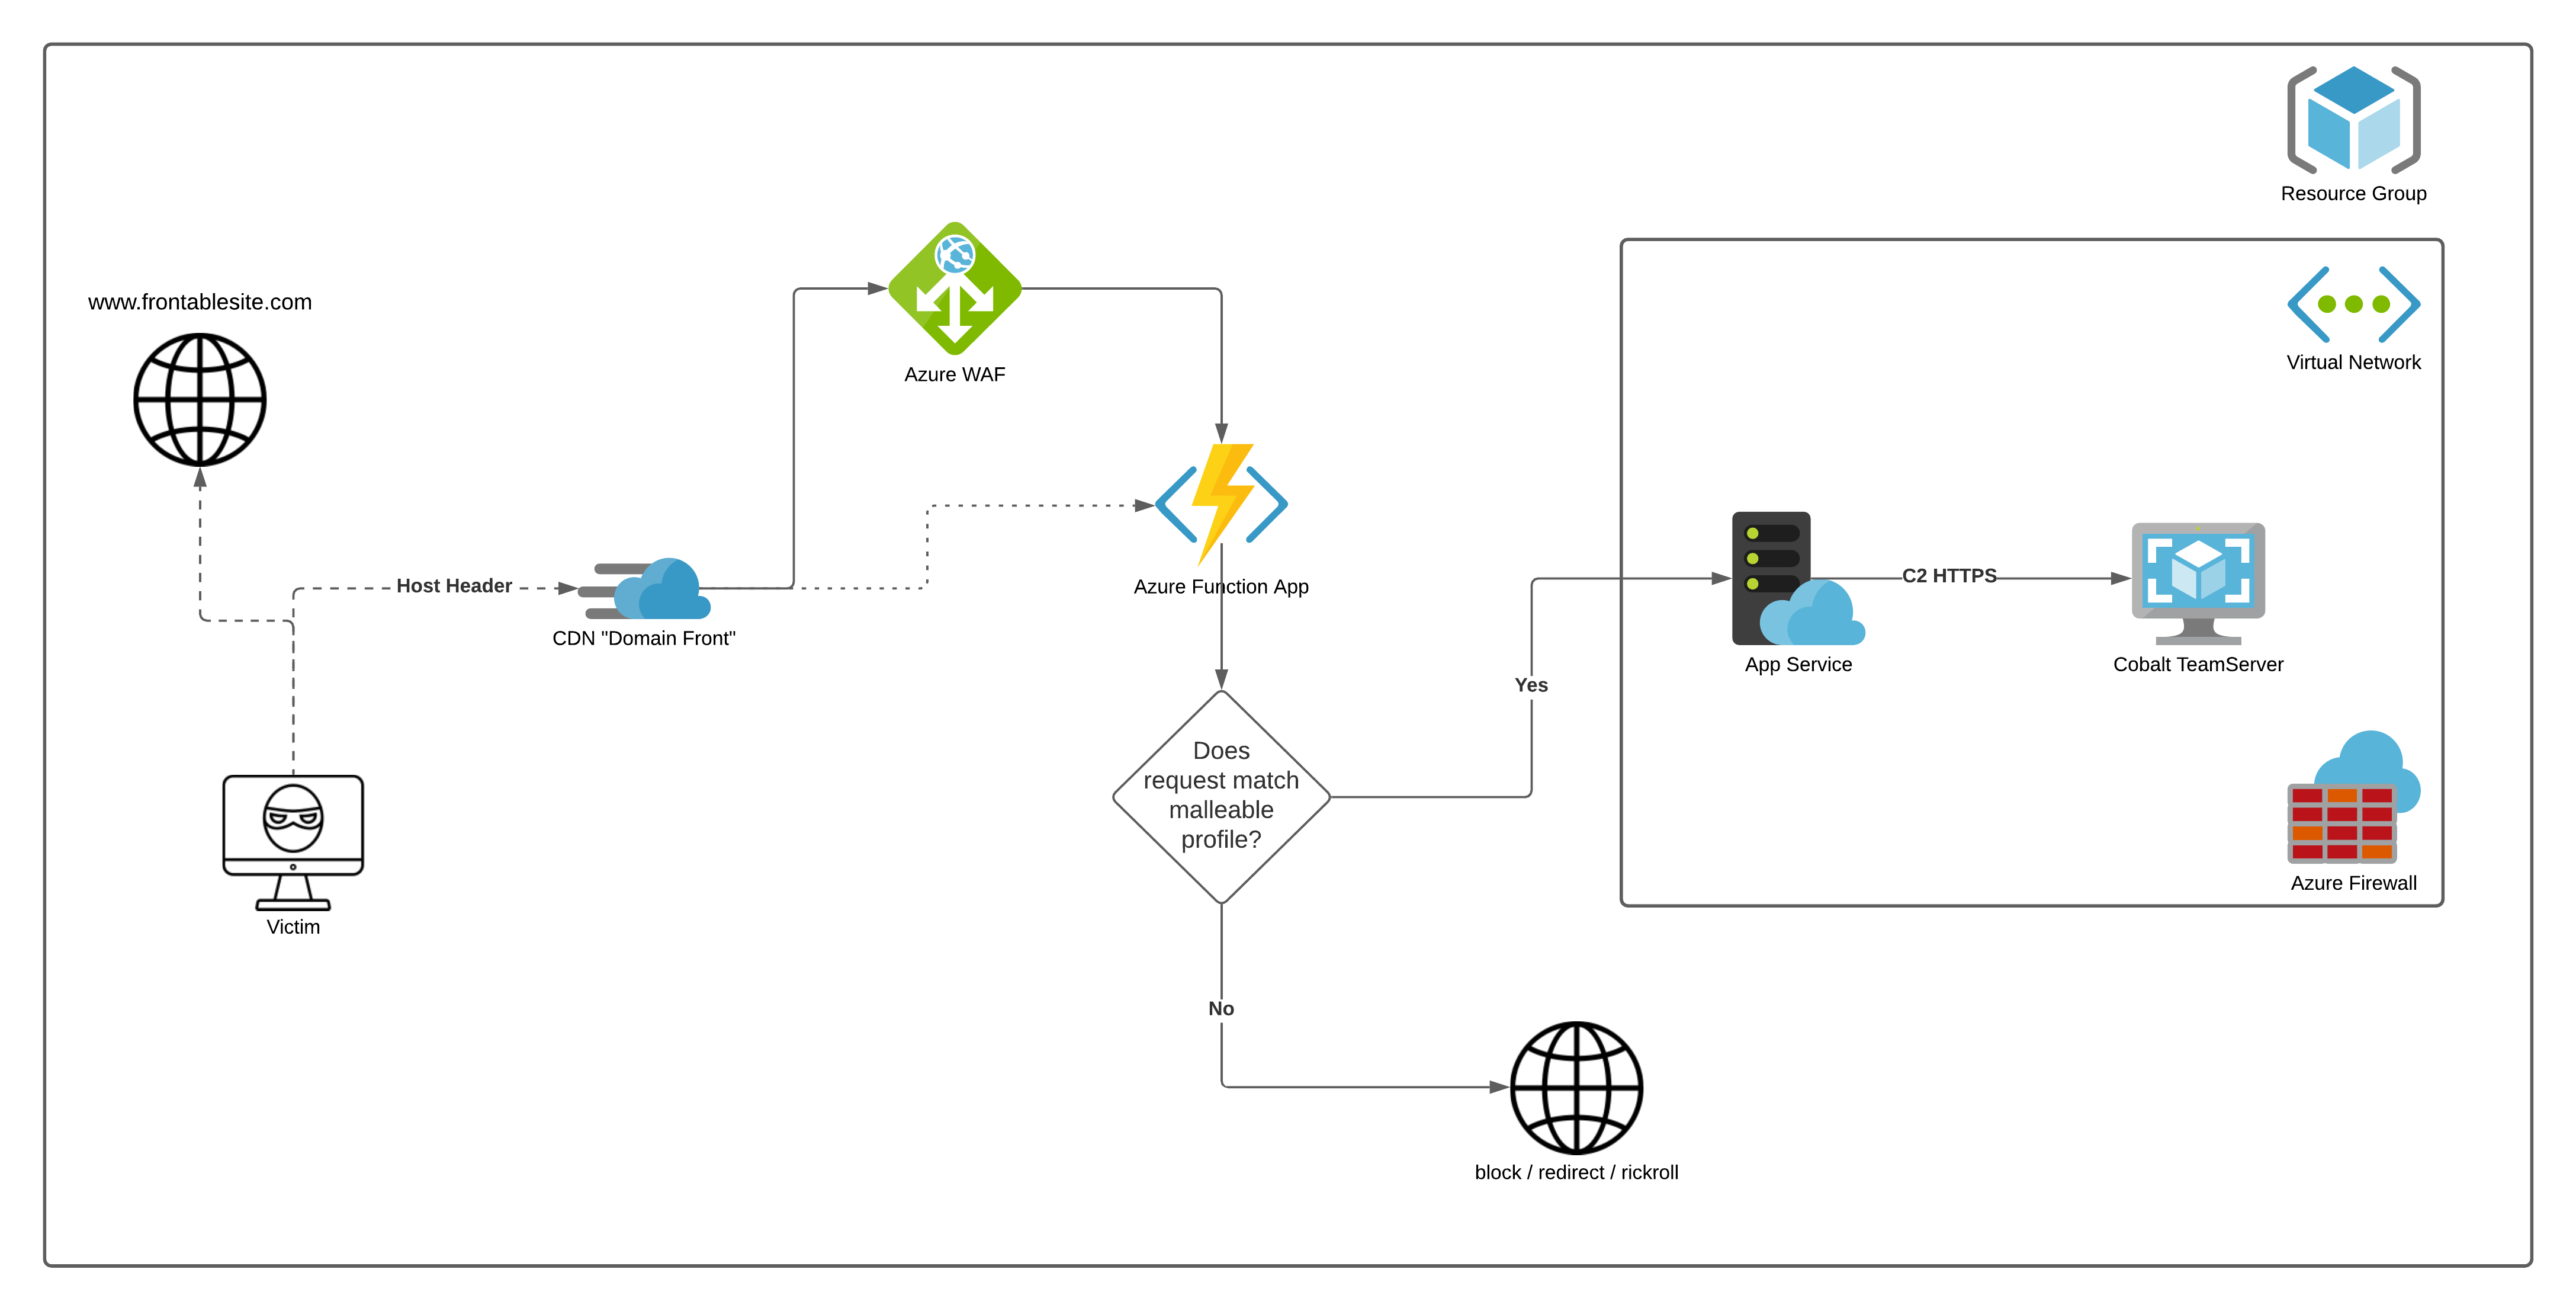 flangvik/azurec2relay
Azure Functionは、Malleable C2プロファイルを使用してCobalt Strikeビーコン通信を検証および中継し、無効なリクエストをデコイサイトにリダイレクトし、検証済みトラフィックをSSH経由でチームサーバーに転送します。
 qsecure-labs/overlord
AWSとDigital Ocean上での自動化されたレッドチームインフラストラクチャ展開のためのPythonベースのCLI。C2、メールサーバー、HTTP配信、フィッシングサーバーをモジュールでサポート。
 cyberark/kubiscan
Kubernetesクラスターの危険な権限をスキャンするツール
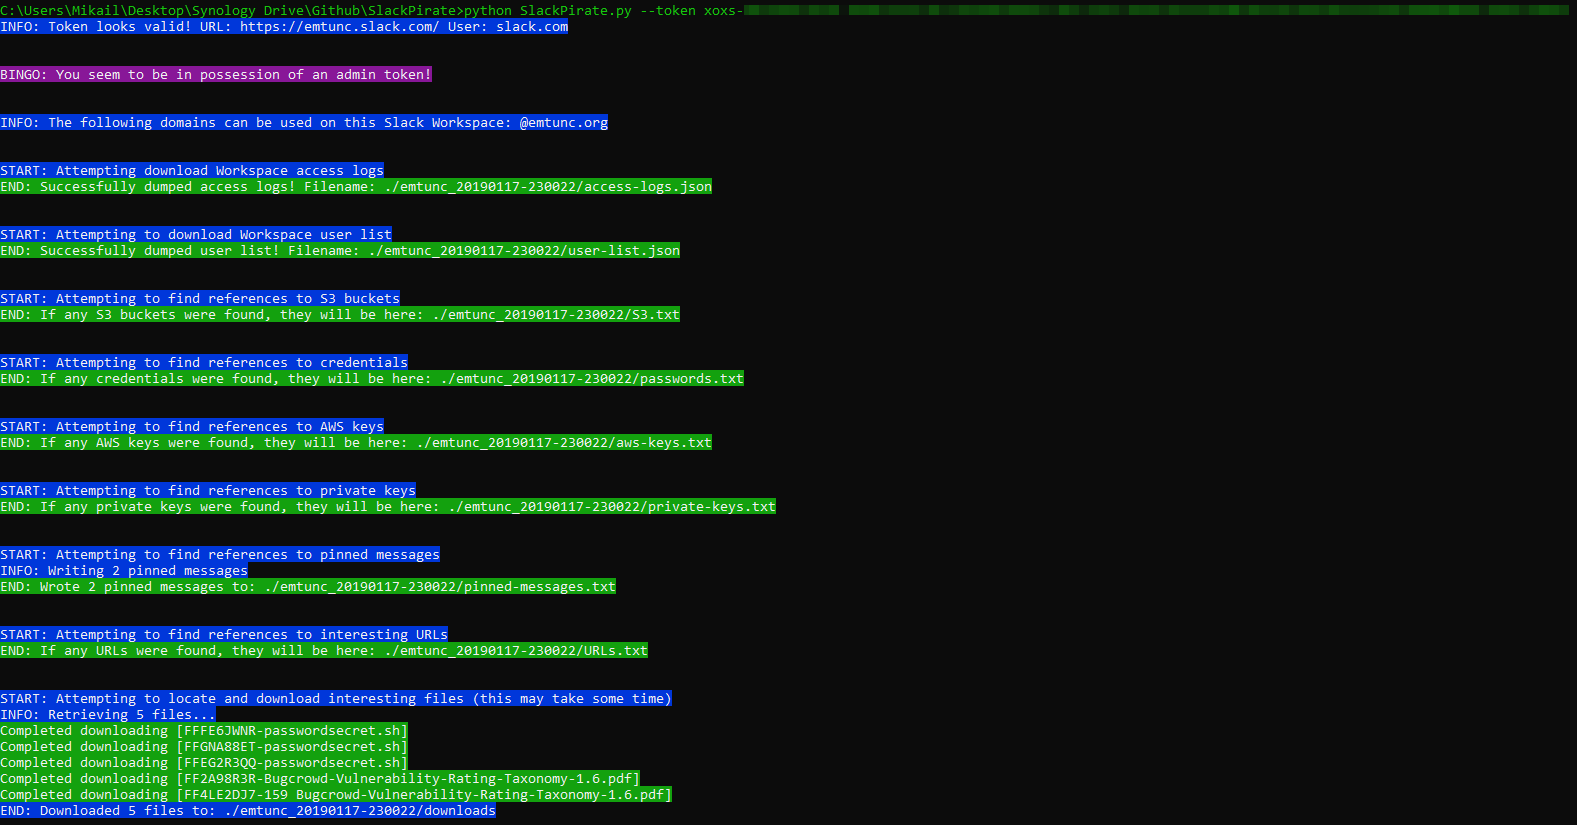 emtunc/slackpirate
Slack Enumeration and Extraction Tool - Slackワークスペースから機密情報を抽出する