

contrast
 contrastsecurity/contrast
Java、JavaScript、.NETアプリケーション、およびAWS Lambda関数をスキャンし、コードの脆弱性や過度に寛容なIAMポリシーを検出するためのSAST CLI。
cloud-infrastructure-securityvulnerability-scannersstatic-code-analysis+6
20
 litmuschaos/chaos-operator
クラウドネイティブなワークロードにカオス実験を注入し、宣言的なCRDを通じて耐障害性テストとワークロードの堅牢化を自動化するKubernetesオペレーター。
 controlplaneio/kubesec
Kubernetesリソースのセキュリティリスク分析
 falcosecurity/falco
Linux向けのリアルタイム・クラウドネイティブ・ランタイムセキュリティエージェント。システムコールとコンテナ/Kubernetesのメタデータを監視し、異常な挙動や脅威を検出します。
 firecracker-microvm/firecracker
サーバーレスコンピューティングのための、セキュアで高速なマイクロVM。
 google/gvisor
Sandboxes containers via a userspace application kernel that intercepts system calls, limits host kernel access, and integrates with…
 datadog/stratus-red-team
:cloud: :zap: クラウド向けの詳細かつ実践可能な敵対的エミュレーション
 kyverno/kyverno
アドミッションコントロール、リソースミューテーション、バックグラウンドスキャン、コンテナイメージの署名検証を通じて、Kubernetesクラスターにセキュリティとコンプライアンスを強制します。
 serverless/serverless
YAMLインフラストラクチャ、ローカル開発、およびマルチ言語ランタイムサポートを備えた、AWS Lambda上でサーバーレスアプリケーションをデプロイおよび管理するためのCLIフレームワーク。
 spiffe/spire
実行中のサービスを証明し、SPIFFE ID/SVIDを発行し、Kubernetes、コンテナ、クラウド向けのmTLSおよびJWT認証を可能にするワークロードアイデンティティプラットフォーム。
 nestybox/sysbox
オープンソースの次世代「runc」。rootlessコンテナがSystemd、Docker、Kubernetesなどのワークロードを、VMと同様に実行できるようにします。
 dexidp/dex
プラガブルなコネクタを備えたOpenID Connect (OIDC) アイデンティティおよびOAuth 2.0プロバイダー
 aws/serverless-application-model
SAMテンプレートをCloudFormationリソースに変換し、サーバーレスのベストプラクティスを組み込んだLambda関数、IAMロール、ポリシーを生成します。
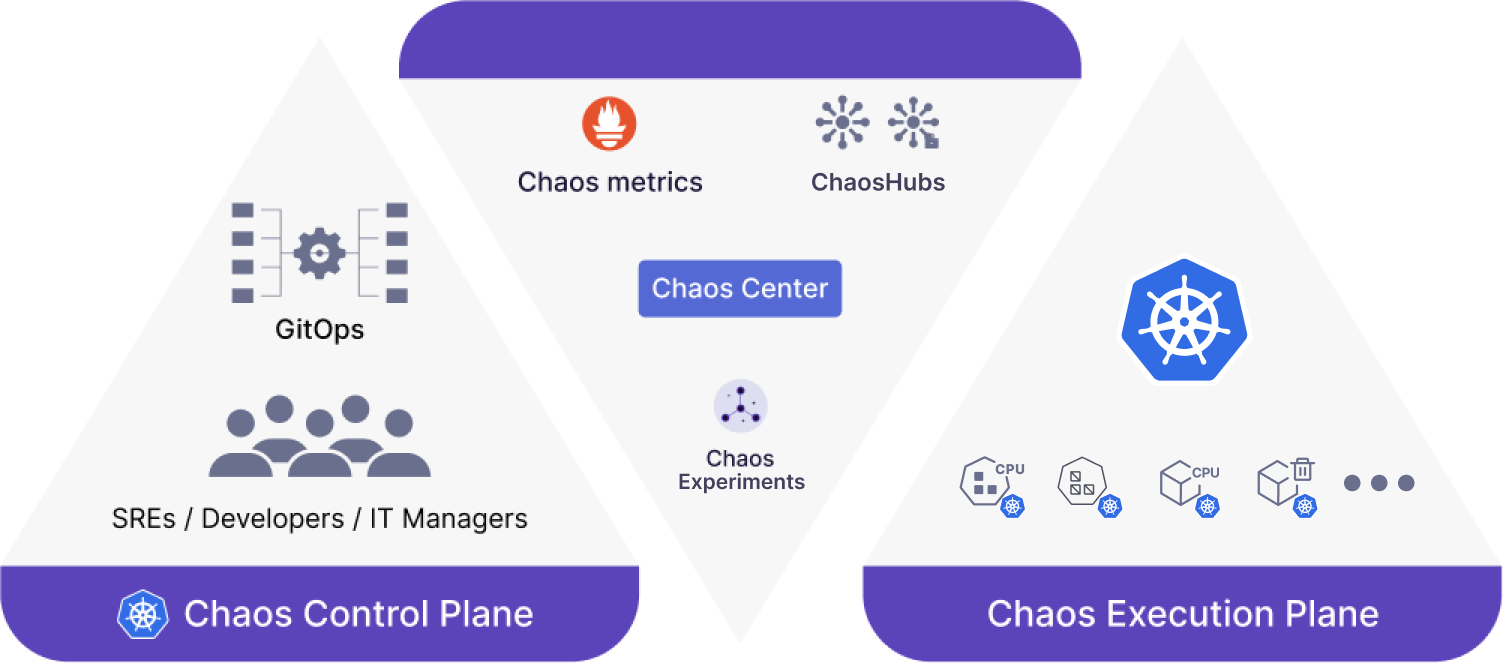 litmuschaos/litmus
Kubernetes向けのクラウドネイティブなカオスエンジニアリングプラットフォーム。フォールトインジェクション(障害注入)、ワークフローオーケストレーション、定常状態の検証を通じて、システムの弱点を浮き彫りにします。
 chaos-mesh/chaos-mesh
Kubernetes向けカオスエンジニアリングプラットフォーム。
 chaosblade-io/chaosblade
使いやすく強力なカオスエンジニアリング実験ツールキット。(アリババがオープンソース化した、シンプルで使いやすく、機能が強力なカオス実験注入ツール)
 stackrox/kube-linter
KubeLinterは、KubernetesのYAMLファイルとHelmチャートを検査し、それらで表現されたアプリケーションがベストプラクティスに準拠していることを確認する静的解析ツールです。
 open-policy-agent/conftest
Open Policy Agent Rego クエリ言語を使用して、構造化設定データに対するテストを記述します。