
ImpulsiveDLLHijack
 knight0x07/impulsivedllhijack
C#ベースのツールで、対象バイナリにおけるDLL Hijackの発見と悪用のプロセスを自動化します。発見されたHijackパスは、後にRed Team OperationsにおいてEDRを回避するために武器化することができます。
privilege-escalationpersistence-mechanismsexploitation+2
554
knight0x07/impulsivedllhijackC#ベースのツールで、対象バイナリにおけるDLL Hijackの発見と悪用のプロセスを自動化します。発見されたHijackパスは、後にRed Team OperationsにおいてEDRを回避するために武器化することができます。
 arget13/ddexec
Linux上で、シェルのプロセスを別のプロセスで「上書き」することによって、ファイルレスかつステルス的にバイナリを実行する手法。
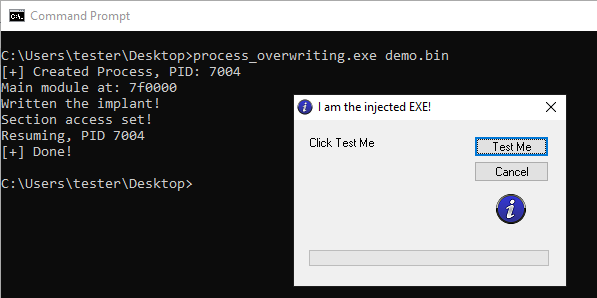 hasherezade/process_overwriting
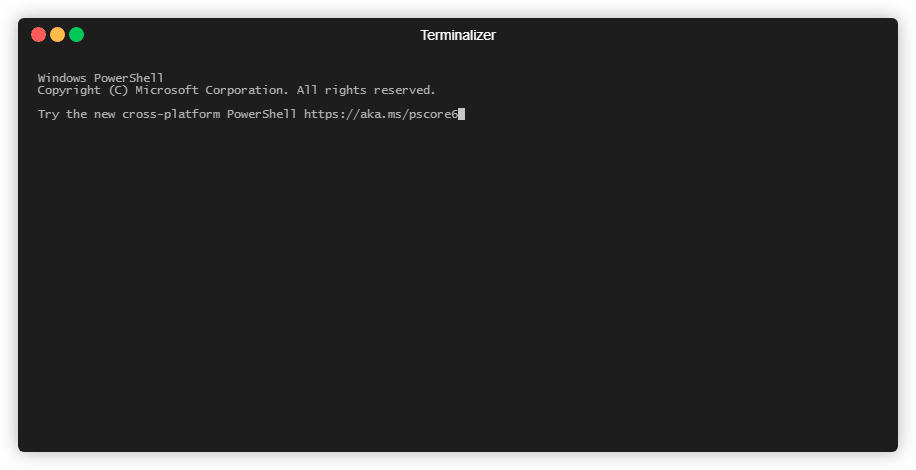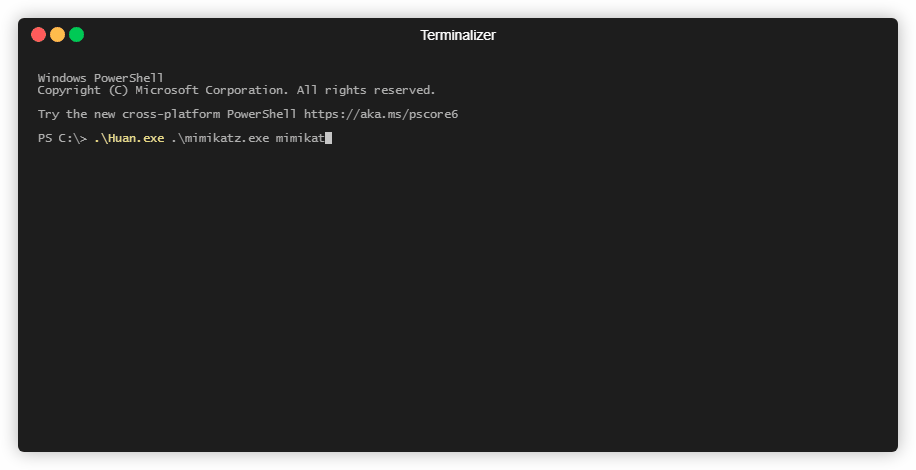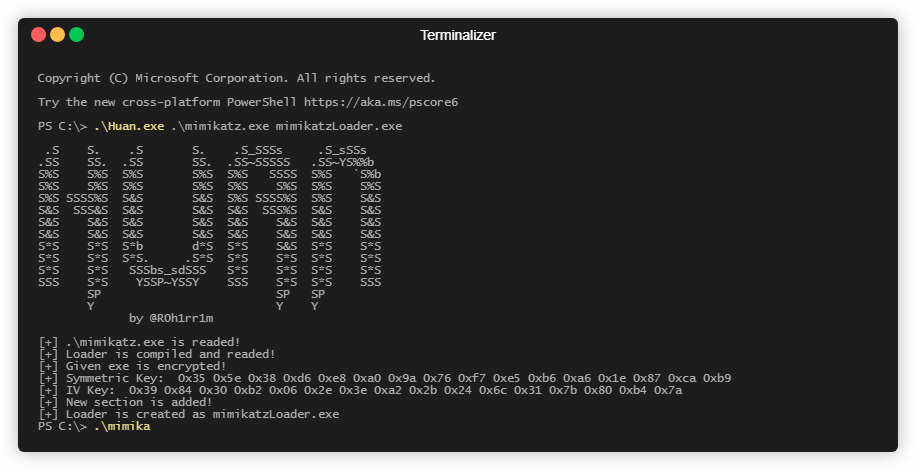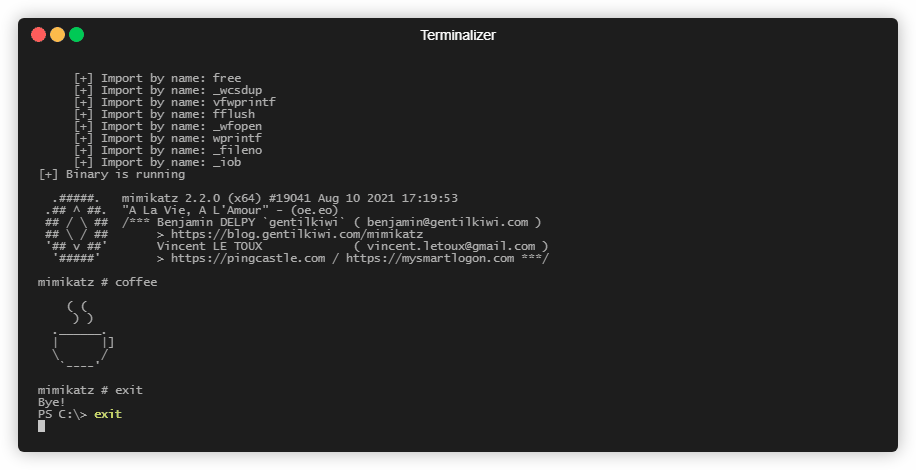
サスペンドされたプロセスの実行ファイルをペイロードで上書きし、良性のプロセスIDの下でコード実行を可能にするPEインジェクション手法。
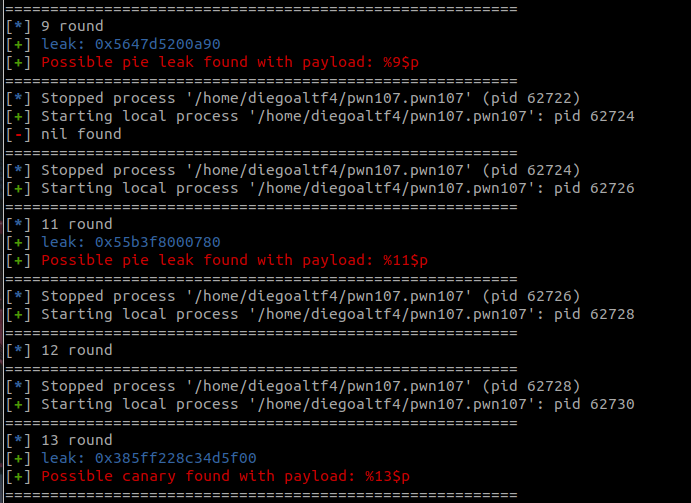 diego-altf4/glufs
スタック、PIE、カナリアリークを発見し、%s または %p 指定子によるフラグ検索機能を備えた、自動化されたフォーマット文字列脆弱性悪用ツール。
 bl4ckm1rror/fud-uuid-shellcode
C++のシェルコードインジェクション技術。XOR暗号化とUUID文字列変換を用いてWindows Defenderを回避し、関数呼び出しの難読化、VirtualAllocとEnumChildWindowsによるメモリ実行を実現。
 warxim/vucsa
意図的に脆弱なクライアント・サーバーアプリケーションで、非HTTPのシッククライアントのペネトレーションテストを学ぶためのものです。SQLインジェクション、RCE、XML攻撃、バッファオーバーリード、アクセス制御の脆弱性に関するチャレンジが含まれています。
 davidbuchanan314/monomorph
MD5-Monomorphic Shellcode Packer - すべてのペイロードが同じMD5ハッシュを持つ
 t0thkr1s/gtfobins-cli
システムのセキュリティ制限をバイパスするために悪用可能なUnixバイナリを検索します。
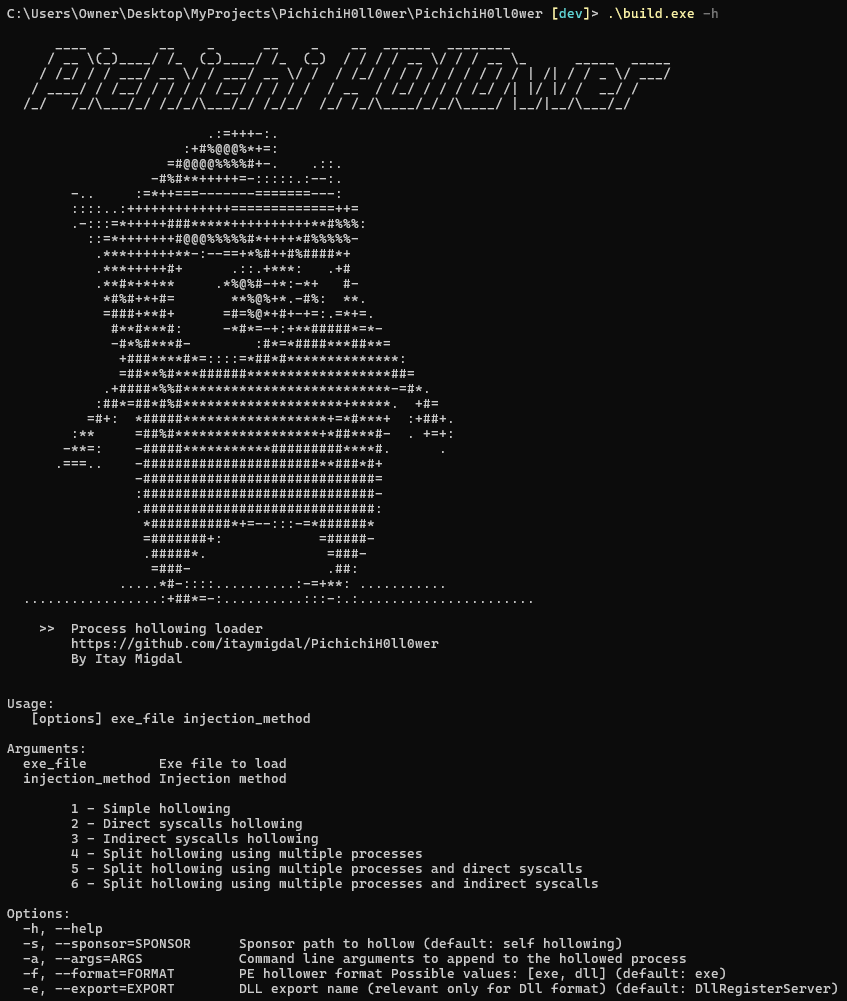 itaymigdal/pichichih0ll0wer
Nimベースのプロセスハロウイングローダー:PE実行ファイル向け。構成可能なインジェクション方式、直接/間接システムコール、アンチデバッグ、ペイロード暗号化、および複数プロセスへの分割インジェクションを備えています。
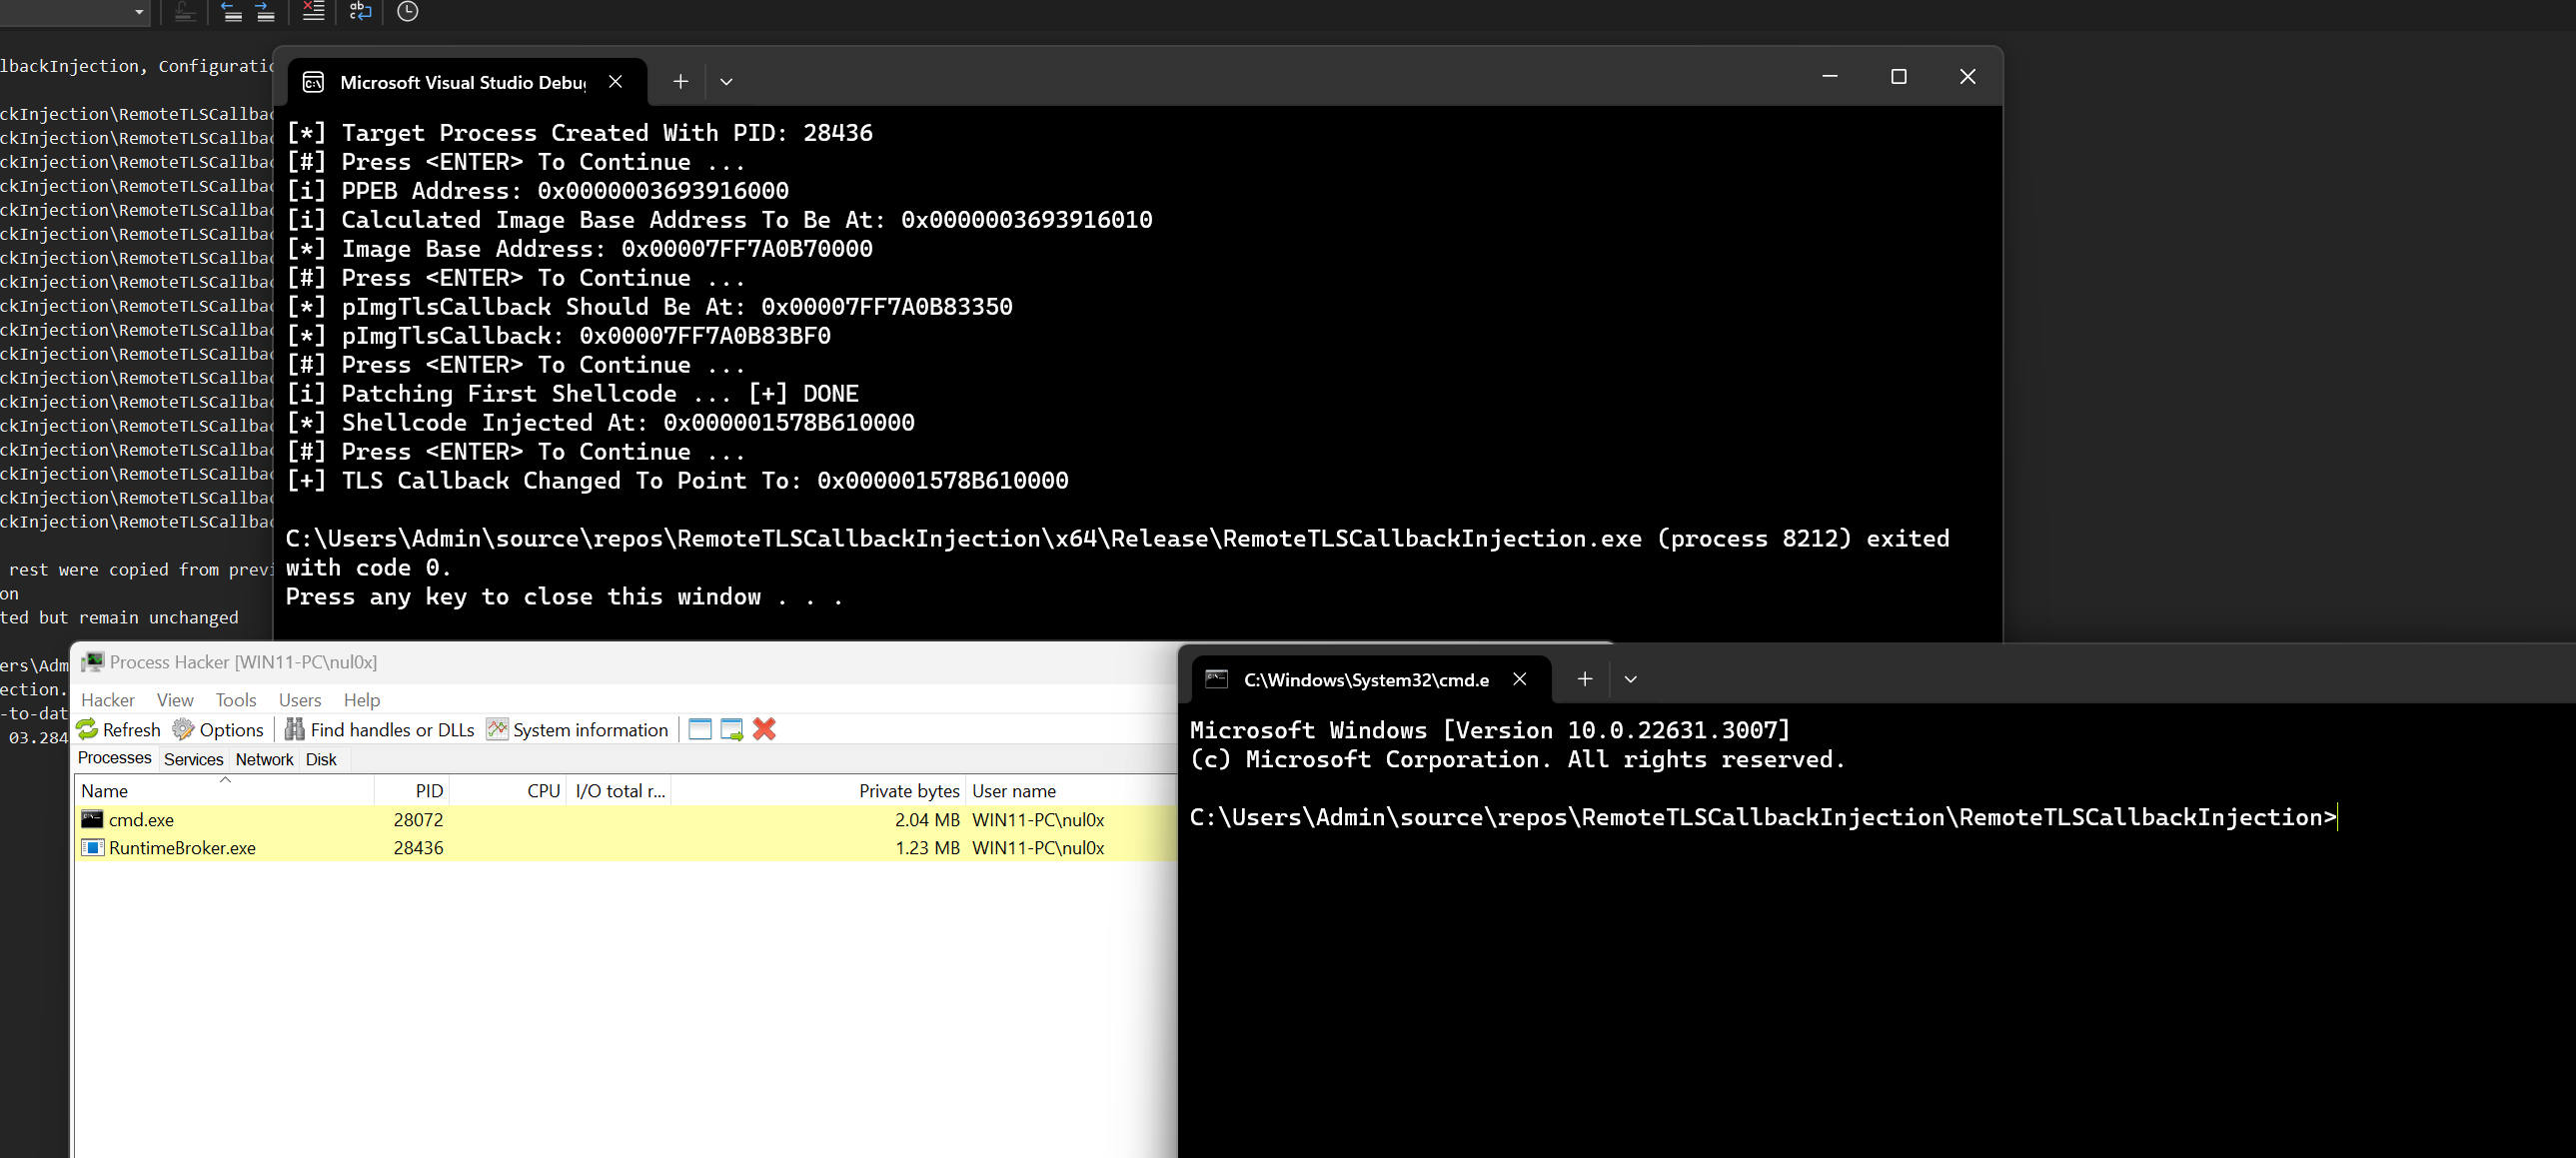 maldev-academy/remotetlscallbackinjection
TLSコールバックを利用して、リモートプロセス内でスレッドを生成せずにペイロードを実行する

 enkomio/brokenflow
暗号化されたシェルコードを隠しコールを使用して呼び出すシンプルなPoC
 byt3bl33d3r/offensivenim
Nim (https://nim-lang.org/) を武器化する私の実験
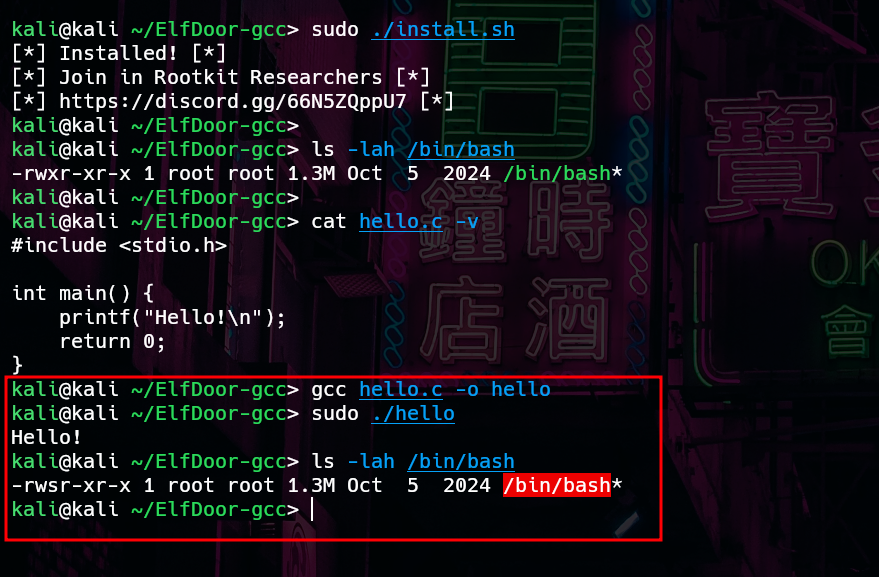 matheuzsecurity/elfdoor-gcc
LD_PRELOADをベースにしたツールで、gccをハイジャックしてリンク中にバイナリへ悪意のあるコードを注入し、ソースコードを変更せずにステルスバックドアを展開可能にする。
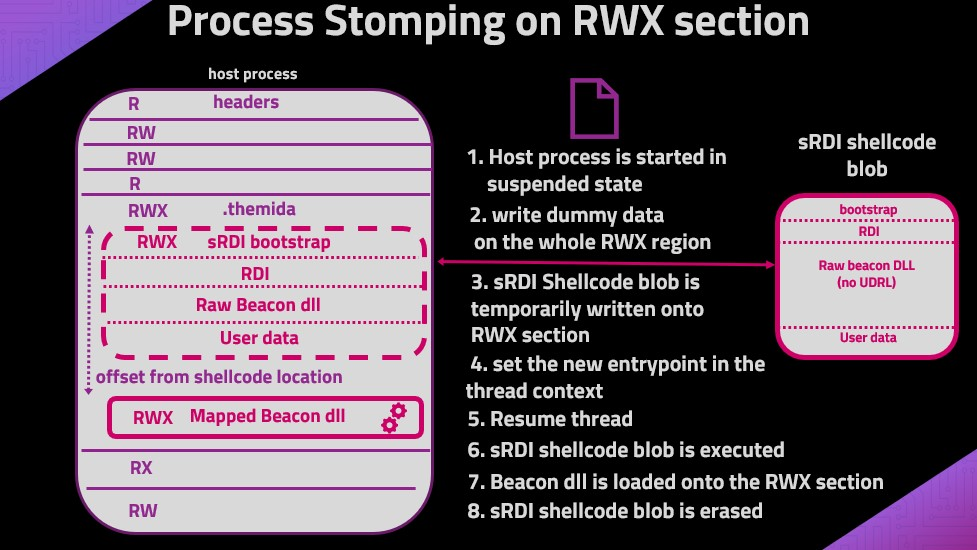 naksyn/processstomping
実行可能ファイルのセクション上でシェルコードを実行するためのProcessOverwritingのバリエーション
 bw3ll/rop_rocket
ROP ROCKET は高度なコード再利用攻撃フレームワークであり、新しいWindows Syscalls攻撃、新しいHeaven's Gate、そして "shellcodeless" ROP…