

cgPwn
 0xm3r/cgpwn
ハードウェアハッキング、RE(fuzzing, symEx, exploiting等)、およびwargamingタスクのための軽量VM
penetration-testing-frameworksexploit-frameworksreverse-engineering+8
 c0rel0ader/east
エクスプロイトとセキュリティツールフレームワーク 2.0.1
 secrary/injectproc
InjectProc - プロセスインジェクション技術 [このプロジェクトはもはやメンテナンスされていません]
 cryptolok/aslray
Linux ELF x32/x64 向け ASLR/DEP/NX バイパスエクスプロイト(スタックスプレー使用)

 paboldin/meltdown-exploit
Meltdown エクスプロイト PoC
 sashs/ropper
さまざまなファイル形式のファイルに関する情報を表示し、異なるアーキテクチャ(x86/x86_64, ARM/ARM64, MIPS, PowerPC, SPARC64)のROPチェーンを構築するためのガジェットを見つけます。逆アセンブルには、Ropperは優れたCapstone…
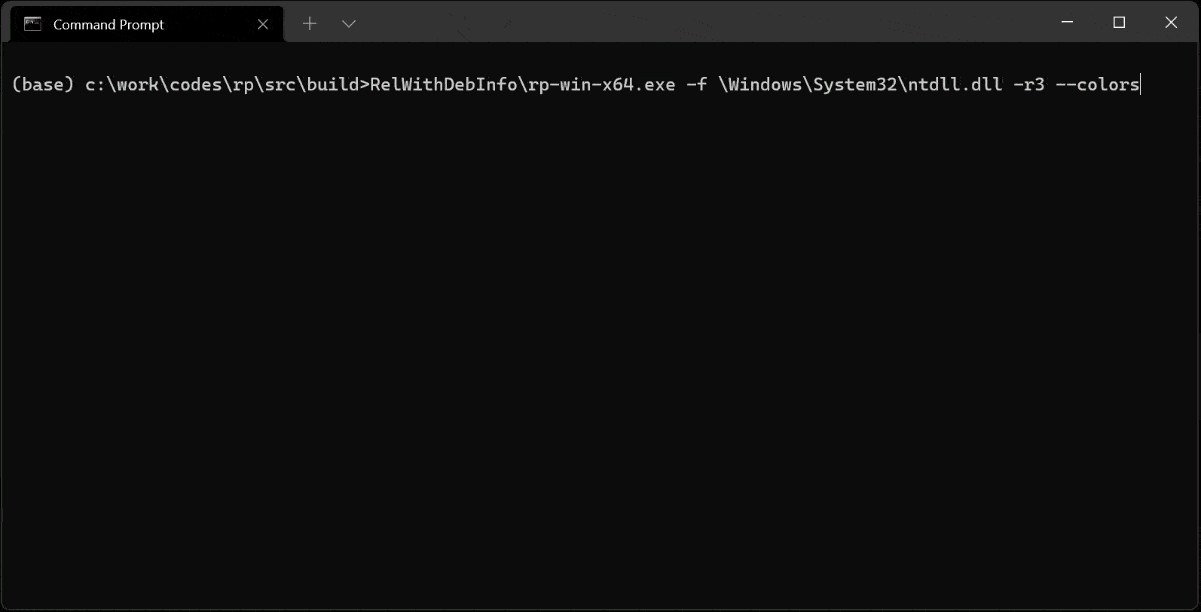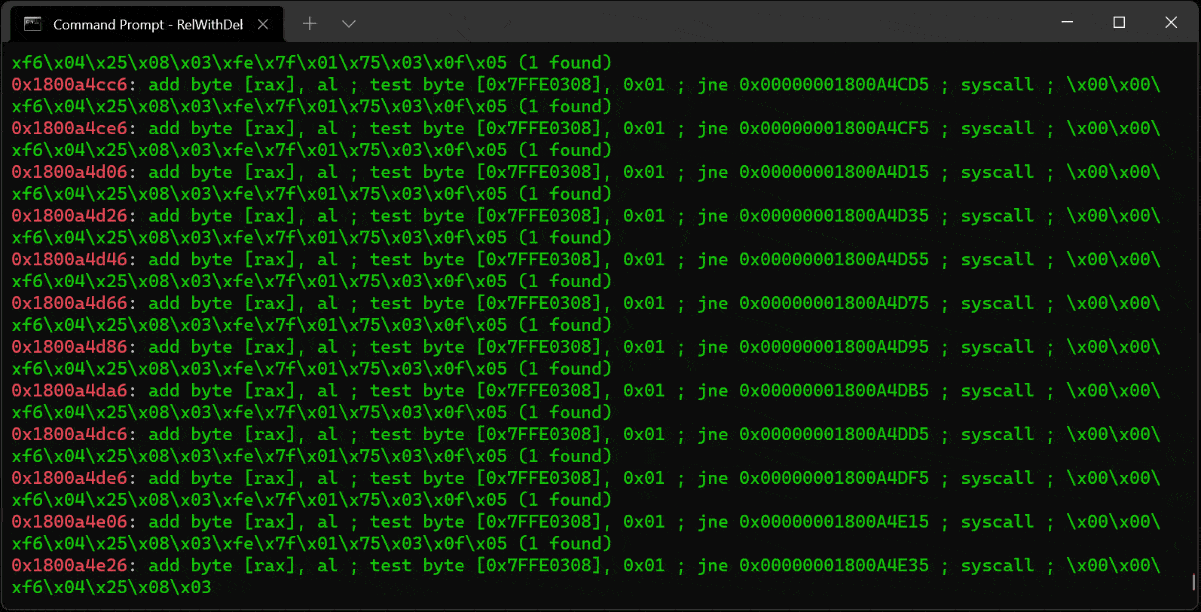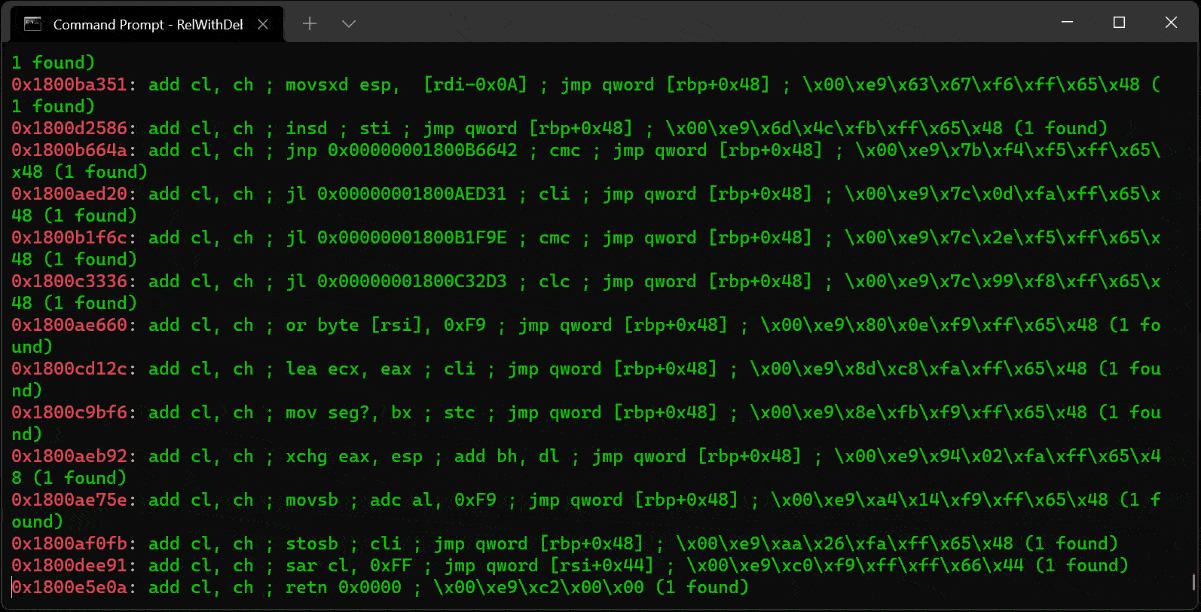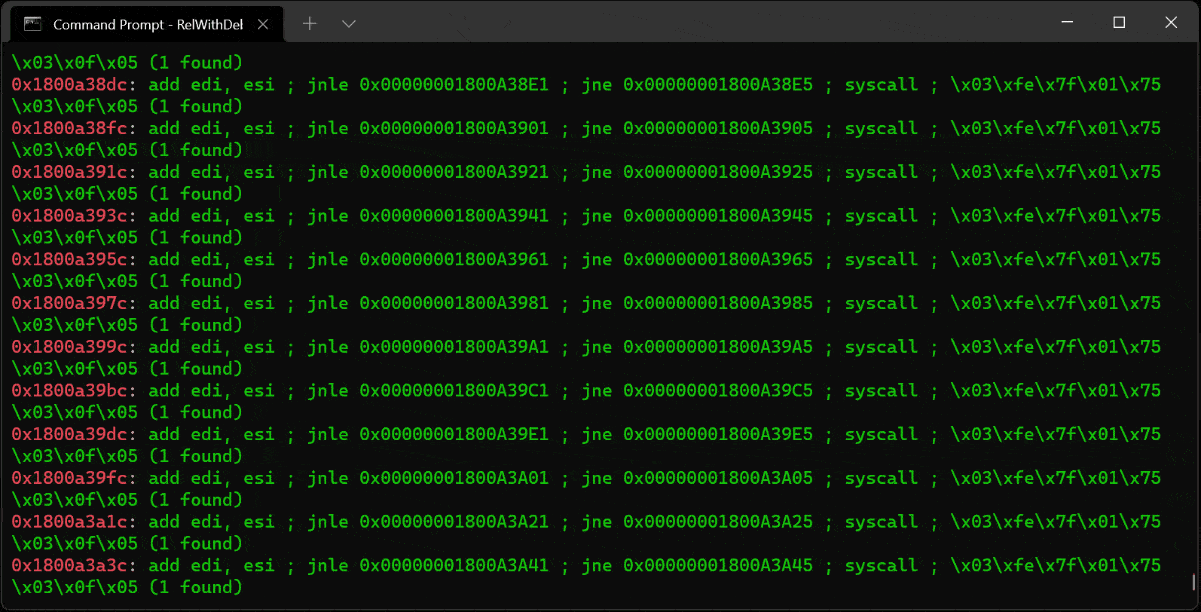 0vercl0k/rp
PE/ELF/Mach-Oバイナリ向けの高速C++ ROPガジェットファインダー。x86/x64/ARM/ARM64アーキテクチャに対応し、効率的なリターン指向プログラミングチェーン構築を可能にします。
 jonathansalwan/ropgadget
ELF、PE、Mach-O、Raw バイナリ内の ROP ガジェットを x86、ARM、MIPS、RISC-V アーキテクチャにわたって検索します。自動 ROP チェーン生成と対話型コンソールモードをサポートします。
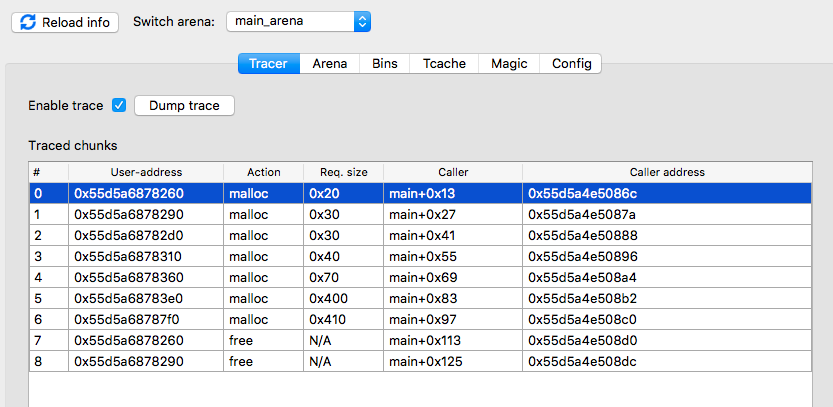 danigargu/heap-viewer
glibcヒープを調査し、エクスプロイト開発に焦点を当てたIDA Proプラグイン
 liveoverflow/pwnadventure3
PwnAdventure3 Server

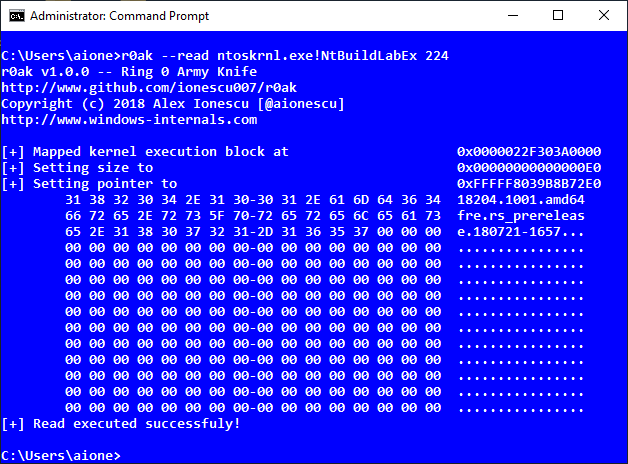 harryanon/r0ak
Windowsコマンドラインのユーティリティで、フォント検証実行リダイレクション技術を使用してAdministratorコンテキストからカーネルモードコードの読み取り、書き込み、実行を行い、高度なカーネルデバッグとシステムトラブルシューティングを可能にします。
 angr/angr
パワフルでユーザーフレンドリーなバイナリ解析プラットフォーム!
 nationalsecurityagency/ghidra
Ghidraは、ソフトウェアリバースエンジニアリング(SRE)フレームワークです。
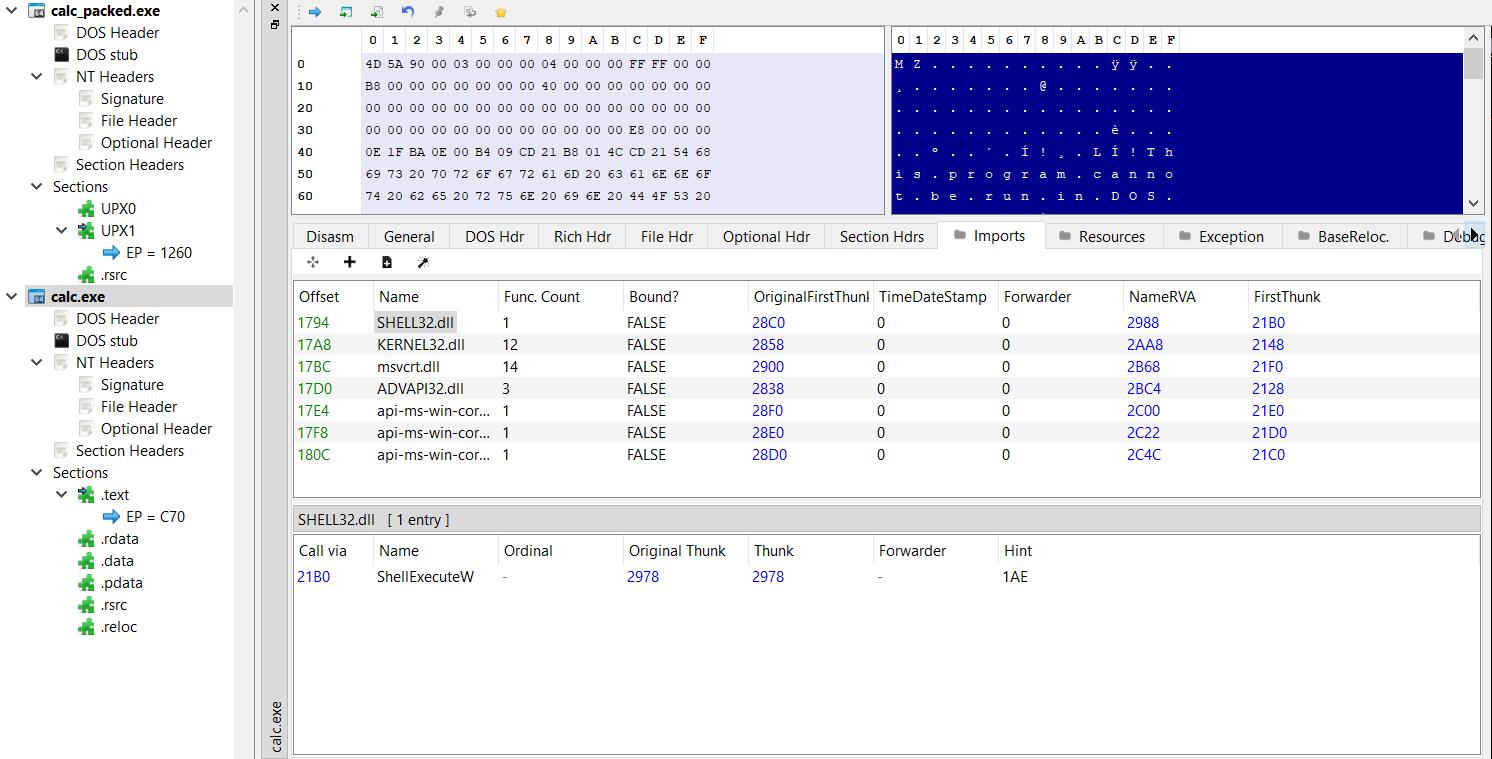 senzee1984/inflativeloading
アンマネージドのEXEまたはDLLファイルにシェルコードスタブを先頭に追加することで、PICシェルコードに動的に変換する。