
The Vault by Focused Hunts
 focused.hunts/the.vault
プライバシー最優先のパスワードマネージャー。ローカルストレージと、Google Drive・Microsoft OneDrive・Dropbox に対応したクラウド持ち込み(BYOC)同期を備えています。 あなたの秘密。あなたのコントロール。
authentication-authorizationpassword-crackingencryption-decryption-tools+3
focused.hunts/the.vaultプライバシー最優先のパスワードマネージャー。ローカルストレージと、Google Drive・Microsoft OneDrive・Dropbox に対応したクラウド持ち込み(BYOC)同期を備えています。 あなたの秘密。あなたのコントロール。

 jumpserver/jumpserver
JumpServerは、オープンソースの特権アクセス管理(PAM)プラットフォームであり、DevOps および IT チームに対し、Webブラウザを介してSSH、RDP、Kubernetes、データベース、RemoteAppエンドポイントへのオンデマンドで安全なアクセスを提供します。
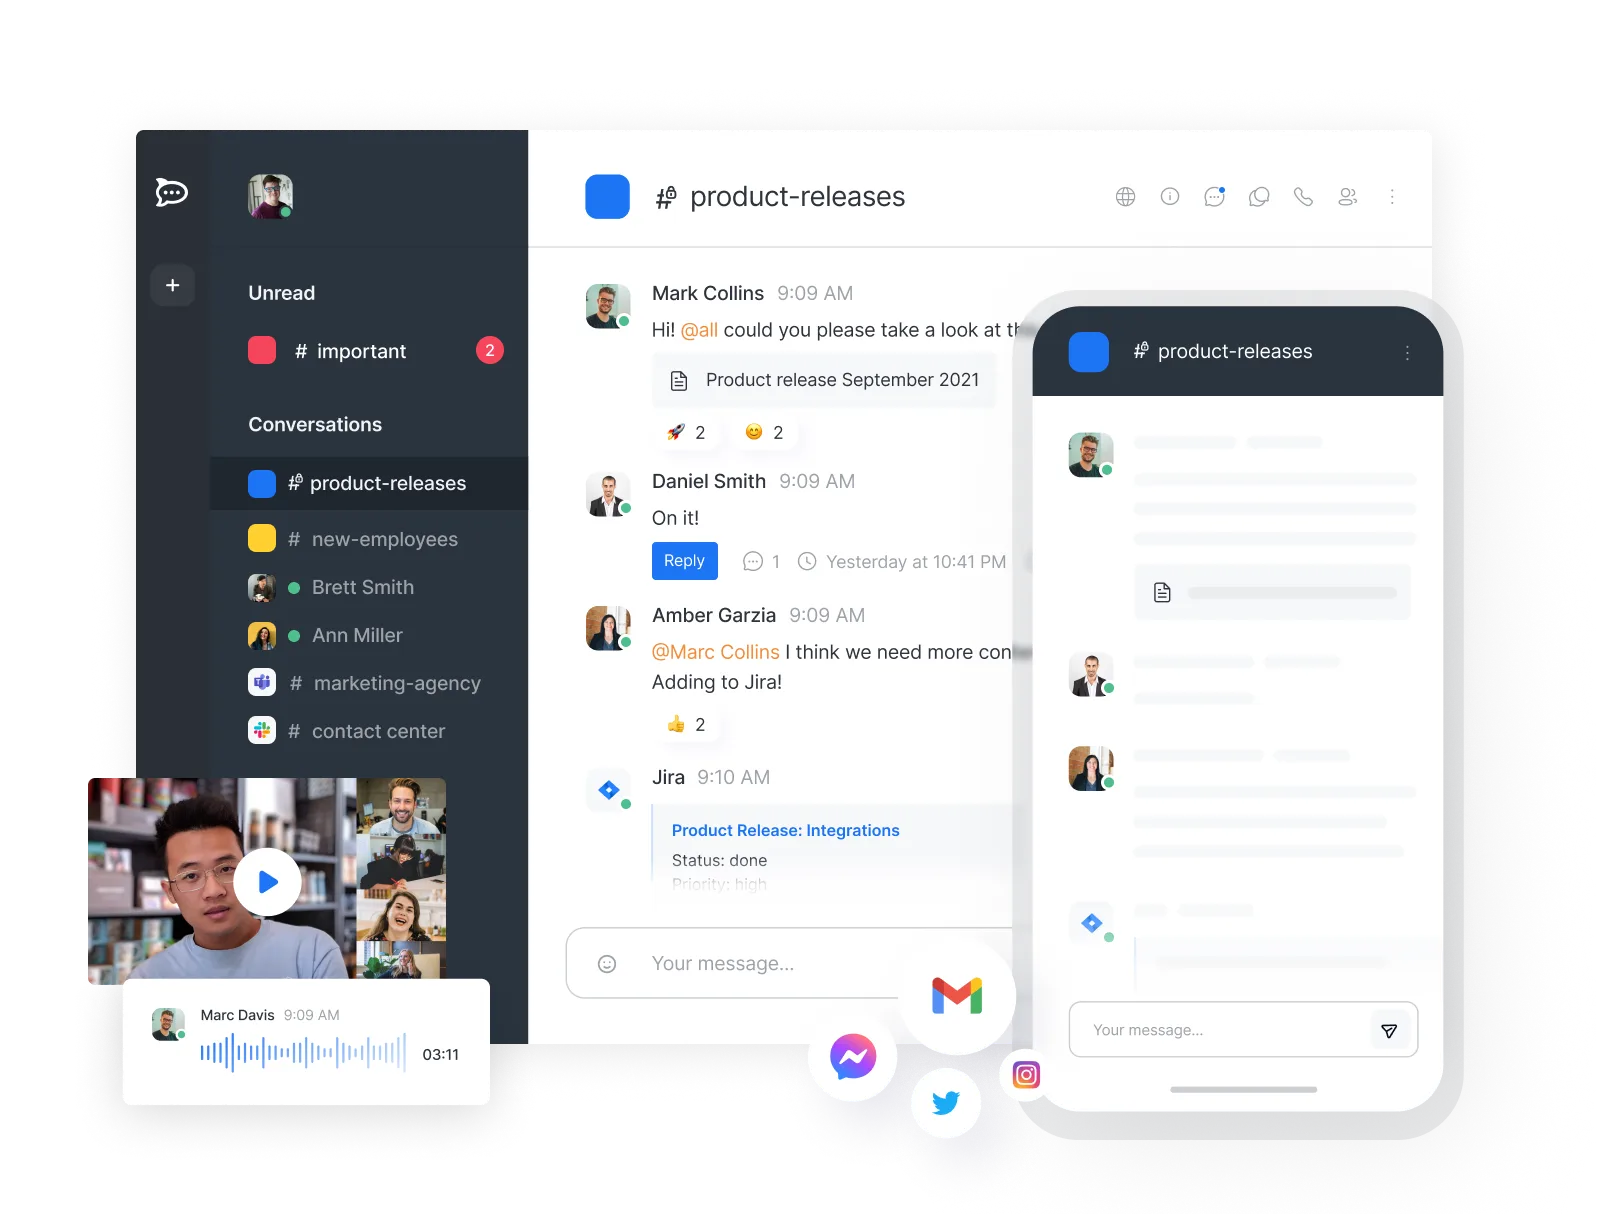 rocketchat/rocket.chat
ミッションクリティカルな運用向け Secure CommsOS™
 openpcc/openpcc
検証可能なプライベートAI推論のためのオープンソースフレームワーク
 7hepr0fess0r/adcsdevilcom
ADCSから証明書を要求するためのC#ツールで、SMBを介したDCOMを使用します。このツールを使用すると、DCOMを介したMS-WCCEプロトコルを使用してCAサーバーからX.509証明書をリモートで要求できるほか、SMBを直接使用することで従来のエンドポイントマッパーの要件を回避します。
 the-infra-company/kcatcher
Kafkaクラスターに潜むものを検知しましょう。
 eduardolat/authkeysync
🔐 リモートURLからSSH公開鍵を取得し、ローカルのauthorized_keysファイルに同期するために設計された軽量CLIユーティリティ
 0xrlawrence/pribado
機密APIキー管理、暗号化ボールト、セキュアチャットのためのゼロ知識プライバシープラットフォーム。Oasis Sapphire TEEsを基盤として構築されています。
 alash3al/wp-allowed-hosts
CVE-2017-8295脆弱性からあなたのwpサイトを保護するプラグイン
 trinadh465/openssl-1_0_1g_cve-2015-1792
SSL/TLSプロトコルと、暗号、ダイジェスト、公開鍵アルゴリズム、X.509証明書処理を備えた汎用暗号ライブラリを実装するOpenSSLツールキット。
 trinadh465/openssl-1_0_1g_cve-2015-1791
OpenSSL 1.0.1g ソースコードに CVE-2015-1791 パッチを適用したもので、安全な通信のための SSL/TLS および暗号化ライブラリを提供します。
 qarait/ephemera
ゼロトラストSSH CA
 cspf-founder/darwis-taxii
Rustで記述された高性能なTAXII(Trusted Automated eXchange of Indicator Information)サーバー。
 bk-security/auth-header-trust-rules
ヘッダー信頼型の認証バイパスパターン(CVE-2025-29927 クラス)を検出する Semgrep ルール。bk-security.github.io の付属リポジトリです。
 thewaterbug/alpr-dashboard-patches
algertc/alpr-dashboard 向けランタイムパッチ: 非同期ロガー修正および CVE-2025-29927 の nginx 緩和策
 sudo-wp/sudowp-postgallery
放棄された "PostGallery" WordPressプラグインのセキュリティ強化されたフォーク。重大な任意ファイルアップロード (CVE-2025-13543) およびゲストアクセスの脆弱性を修正します。
 sudo-wp/sudowp-crowdsignal-forms
Crowdsignal Formsのセキュリティ強化フォーク。CVE-2025-69015(壊れたアクセス制御)を修正し、PHP 8.2+向けにモダナイズし、厳格な認可チェックを実施します。
 sudo-wp/sudowp-clickfunnels-zurich
セキュリティパッチ適用済みのレガシーなClickFunnels Classic WordPressプラグインのフォークです。既存のファネル向けに元のAPI機能を維持しつつ、重大な格納型XSS脆弱性(CVE-2022-4782)を修正します。