
CVE-2026-34910-PoC
 boreas37/cve-2026-34910-poc
CVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)
vulnerability-analysisexploitationweb-application-exploitation+3
14
boreas37/cve-2026-34910-pocCVE-2026-34910/34909 — UniFi OS unauth RCE + file read via ..%2f auth bypass (CVSS 10.0, KEV, Mirai ITW)
 boxed-dev/vibe-coding-security
AI生成アプリ(Lovable、v0、Bolt、Cursor)向けのリリース前セキュリティチェックリスト。Supabase RLS、露出したキー、プロンプトインジェクションをカバーする69件のチェック項目。CVE-2025-48757(170件のアプリ)とMoltbookの流出(150万件のAPIト…
 dec0ne/krbrelayup
KrbRelayUp - LDAP署名が強制されていない(デフォルト設定)Windowsドメイン環境におけるユニバーサルな修正不要のローカル権限昇格。
 p0dalirius/windows-coerced-authentication-methods
A list of methods to coerce a windows machine to authenticate to an attacker-controlled machine through a Remote Procedure Call (RPC) with various…
 assurancemaladiesec/ad-description-password-finder
ADアカウントの説明を取得し、その中からパスワードを検索する
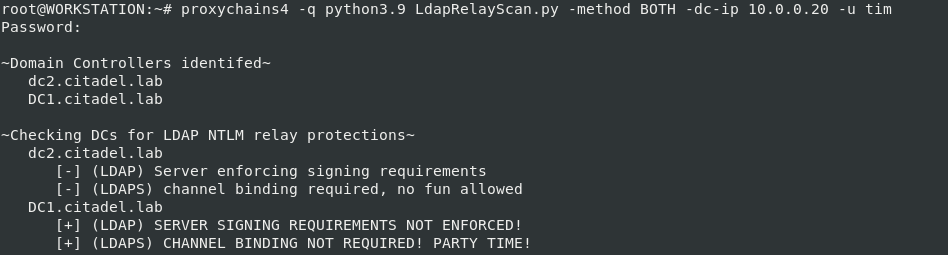 zyn3rgy/ldaprelayscan
NTLM認証のリレーに関するLDAP保護をチェックします
 crisprss/magicnetdefs
Petitpotamと同様に、netdfsサービスはWindows ServerおよびAD環境で有効になっており、悪用されるRPCメソッドにより、特権プロセスが悪意のあるパイプにアクセスして悪用を可能にします。
 morrubin/negoexrelay
NegoEx/PKU2U Kerberos認証を任意のターゲットにリレーし、資格情報なしの認証、コマンド実行、SMBハッシュのダンプ、および横移動のための対話型セッションを可能にします。
 epixoip/hmac-bcrypt
hmac-bcryptパスワードハッシュ関数
 ccob/pivert
Windows上でPFX証明書と秘密鍵を使用してNIST SP 800-73 PIVスマートカードをエミュレートし、RDP、Citrix、VMware Horizonセッションでのスマートカード認証を可能にします。
 target/strelka-ui
ファイル送信と分析のためのStrelka Web UI
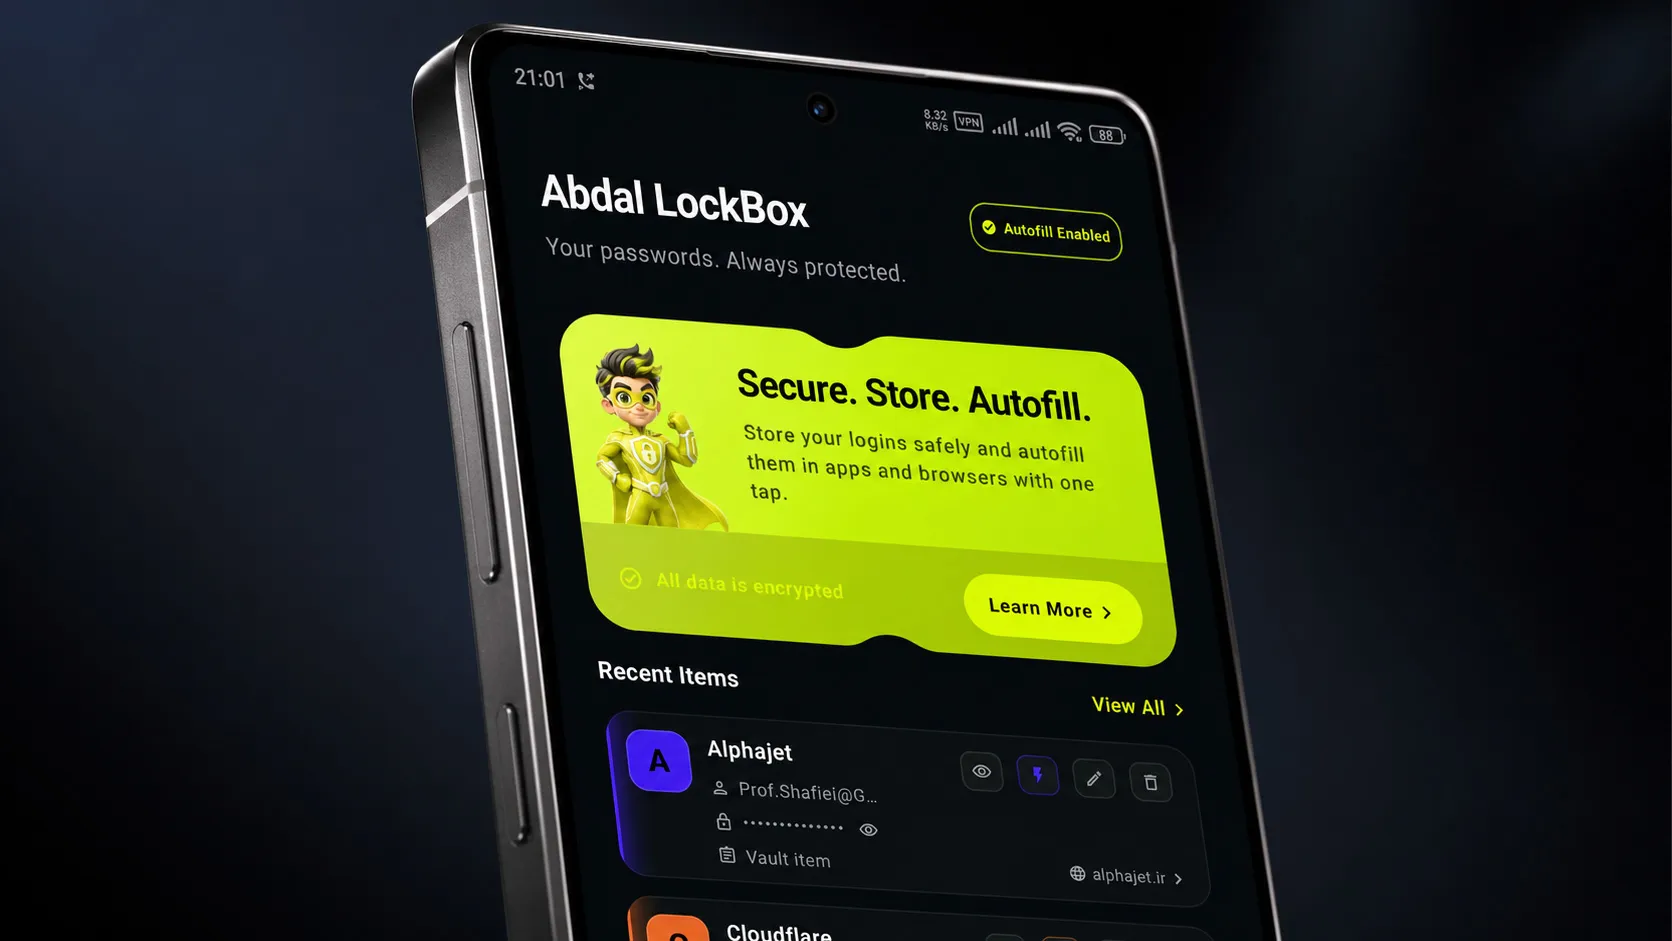
 prof.shafiei/abdal-lockbox
Android向けのローカルファースト暗号化パスワードボールト。マスターパスワードによるアクセス、リカバリーキー対応、オートフィル統合、ポータブルな暗号化ABLBXバックアップを備えています。開発者: Ebrahim Shafiei (EbraSha)
 mihat2/resetnightmare-impacket
CVE-2026-27912 (ResetNightmare) — Linux/impacket port of Semperis Community's Invoke-ResetNightmare PoC
 xret2pwn/teamsniper
Teamsniperは、Microsoft Teams内のキーワード(パスワード、メール、データベースなど)を取得するためのツールです。
 trustedsec/cs-remote-ops-bof
Beacon Object Filesを使用して実装されたリモート操作コマンド
 jazzpizazz/bloodhound.py-kerberos
BloodHound用のPythonベースのインジェスター
 hackmichnet/aztokenfinder
攻撃用トークン収集ユーティリティで、Office、Edge、Teams、PowerShell の x64 プロセスメモリと TokenBroker キャッシュファイルから Azure AD/O365 の JWT トークンを検索します。
 skelsec/aardwolf
Python向け非同期RDPクライアント(ヘッドレス)